
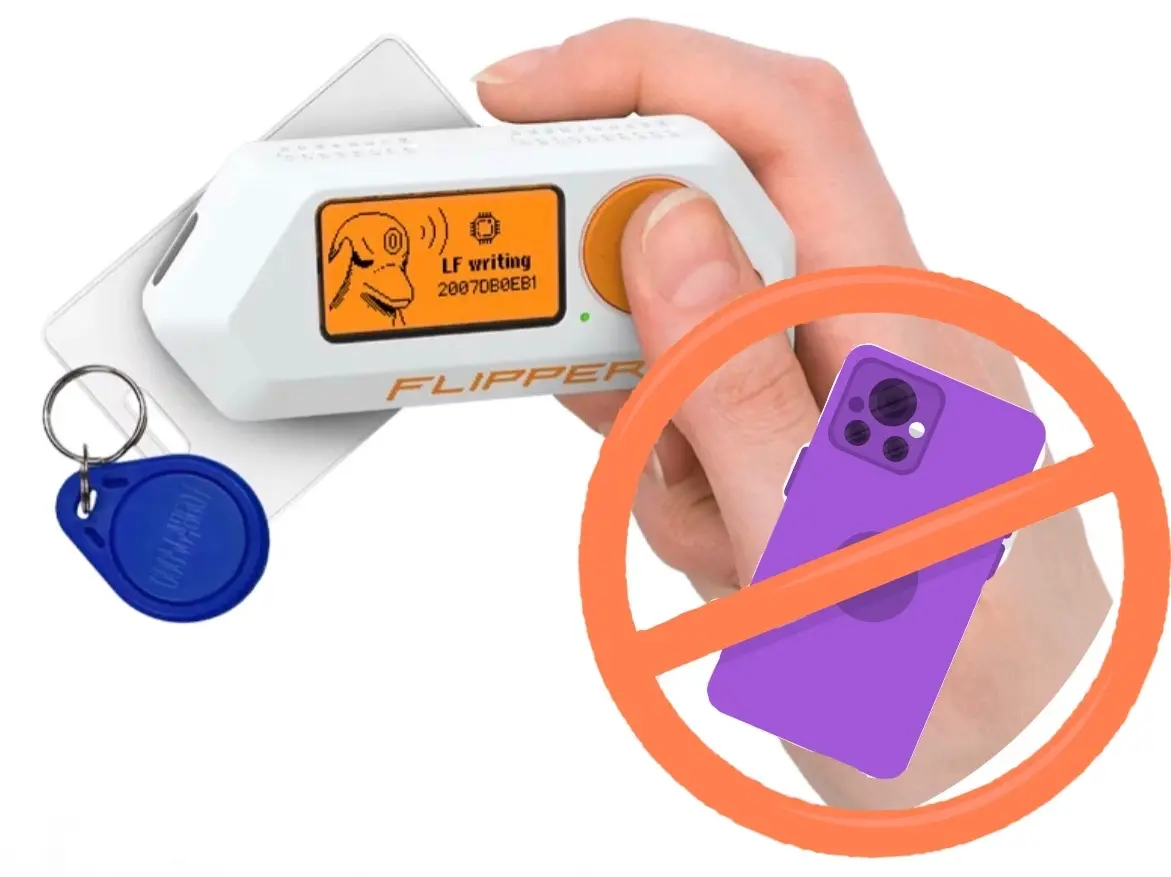
- Apple corrige um bug do iOS que permitia a um único Flipper Zero lançar ataques de negação de serviço contra todos os iPhones ao alcance.
- Ao contrário do hype, o Flipper Zero não é o originador do ataque de pacotes BLE.
AApplefechou a falha doFlipper Zero, impedindo as inundações perturbadoras de pop-ups. Enquanto a mídia o apresentou como uma "ferramenta de hacking super especial", as vulnerabilidades subjacentes vão além do Flipper.
Apple fechou a falha
Em uma manobra discreta, a Apple conseguiu fechar a porta para uma exploração que permitia que dispositivos Flipper Zero inundassem iPhones próximos com notificações pop-up, tornando-os praticamente inutilizáveis e exigindo uma reinicialização.
O Flipper Zero, um pequeno pedaço de hardware, tinha uma capacidade única de interagir com sistemas digitais no mundo real. Ele evolui e cresce à medida que os usuários exploram diferentes sistemas de controle de acesso, aRFID, protocolos de rádio e depuração de hardware através dos pinosGPIO, visando reunir todas as ferramentas de hardware necessárias para exploração e desenvolvimento em movimento, oferecendo uma experiência prática e agradável.
A capacidade única de negação de serviço (DOS), que não é nativa do Flipper Zero, mas requer o firmware de terceiros Xtreme, permitia que os usuários inundassem iPhones em um raio de 9 metros com notificações pop-up.
Embora esse ataque tenha afetado dispositivos Android e Windows, ele se mostrou particularmente eficaz contra dispositivos Apple. Com um alcance estendido, facilitado por uma antena maior, o potencial de perturbação aumentou para 15 metros ou mais.
Em relação às atualizações do iOS, a versão mais recente,iOS 17.2, corrige o exploit do Flipper Zero e impede a inundação de iPhones com notificações pop-up. O compromisso da Apple com a segurança é ainda mais enfatizado na próxima versão iOS 17.3, que deve introduzir uma série de recursos antirroubo.
Leia também:Usuários da Apple agora podem comprar o estojo de carregamento USB-C separadamente
O equívoco de uma "ferramenta de hacking super especial"
Acobertura midiática recentesensacionalizou o Flipper Zero como uma "ferramenta de hacking super especial", o que levou à sua proibição em alguns lugares. No entanto, é importante ir além do hype e perceber que o interior do Flipper Zero é composto por rádios comuns e facilmente acessíveis, tornando-o um dispositivo convenientemente embalado, em vez de uma ferramenta extraordinária.
Ao contrário da narrativa da mídia, o Flipper não é o iniciador do ataque de falsificação de pacotesBLE. Na verdade, o método de ataque usado para inundar iPhones próximos com notificações pop-up nem sequer se originou do próprio Flipper.
Uma olhada noprojeto AppleJuice no GitHubmostra que scripts semelhantes podem ser executados em uma máquinaLinuxcom uma placa Bluetooth interna ou um adaptador Bluetooth USB, sem a necessidade do dispositivo Flipper. A chave para executar esse ataque está na capacidade de enviar pacotes BLE falsificados, uma capacidade que não é exclusiva do Flipper.
Isso levanta a questão: é justo rotular o Flipper como uma "ferramenta de hacking super especial" quando a vulnerabilidade subjacente não é específica desse dispositivo? Em vez de sensacionalizar o Flipper, as discussões devem se concentrar nas implicações mais amplas dos ataques de falsificação de pacotes BLE e na necessidade de medidas de segurança abrangentes.