
Resumo
- CPN é um objeto atual de empresa do diretório da BTW vinculado a três registros de sistema autônomo do ARIN: AS11017, AS32764 e AS54533. Todos usam o nome AS CPN e o rótulo de registrante público CSN Support Services, mas esses registros não comprovam uma subsidiária separada da Cisco nem uma cadeia de propriedade completa.
- PeeringDB rotula separadamente AS11017 como Cisco Public Sector Network e AS32764 como CIRL, também conhecida como Cisco Internet Routing Labs. Os aliases representam contexto público real, não uma carta societária, arquitetura privada nem uma alegação de implantação de cliente.
- No período de observação delimitado, a RIPEstat marcou AS11017 e AS32764 como anunciados e AS54533 como não anunciado. Os dados de coletor estabelecem uma camada de realidade externa, não de uptime global, legitimidade de rota, relações contratuais ou resultados de clientes.[2][9][16]
- Supervisão, integração, manutenção, atualização de metadados de segurança, portabilidade e resposta a exceções continuam sendo custos recorrentes porque identidade de registro, estado pretendido, rotas em execução, diretórios públicos e equipes responsáveis devem continuar alinhados.
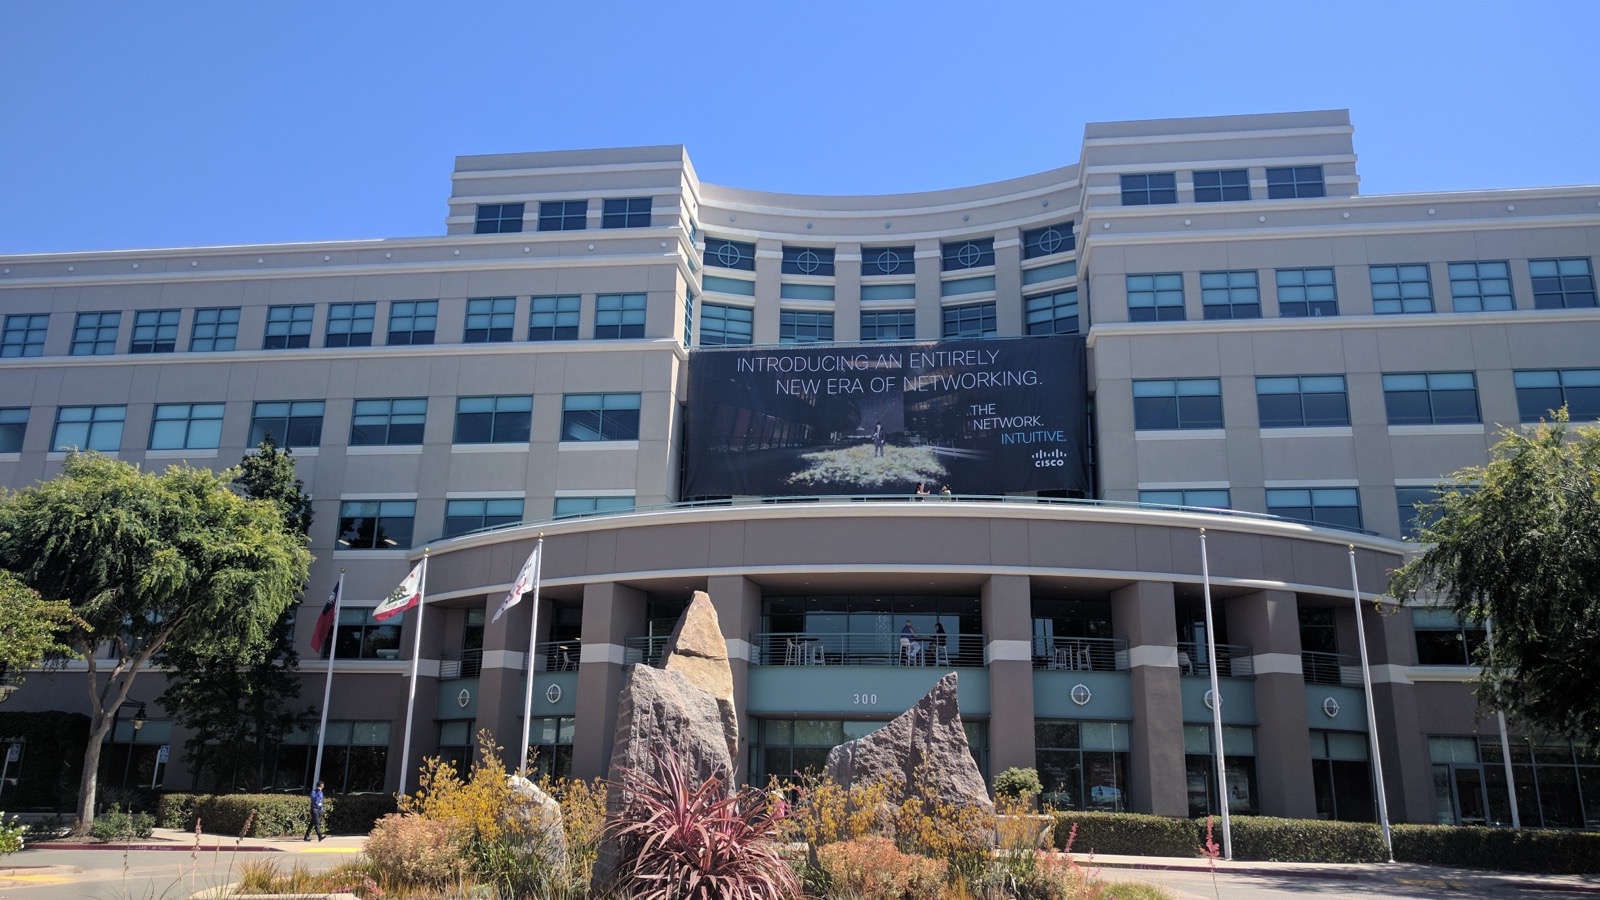
Nota da imagem:A fotografia do Creative Commons apresenta o prédio 10 da sede da Cisco em San Jose. Ela fornece contexto apenas para aliases públicos relacionados à Cisco. Não mostra operações da CPN, CSN Support Services, AS11017, AS32764 ou AS54533, anúncio de roteamento, sessão de peering, topologia privada, controles atuais, incidentes, confiabilidade medida ou resultados.
CPN é uma etiqueta curta de diretório acoplada a uma superfície de controle de rede surpreendentemente rica. O American Registry for Internet Numbers registra três números de sistema autônomo com o nome AS CPN: AS11017, AS32764 e AS54533. O rótulo de registrante público nesses registros é CSN Support Services.[1][8][15] Dois registros de PeeringDB separados usam nomes descritivos diferentes.
AS11017 aparece como Cisco Public Sector Network, enquanto AS32764 aparece como CIRL, também conhecida como Cisco Internet Routing Labs.[22][23] Esses fatos conectam o objeto de empresa CPN a registros reais de diretório e roteamento, mas não eliminam as fronteiras entre uma etiqueta de diretório, um registrante de registro, um alias público de rede e uma entidade jurídica.
Essa fronteira é central neste relatório. Seria fácil transformar o acrônimo CPN em uma narrativa corporativa com confiança excessiva ou tratar um registro de diretório rotulado com Cisco como prova de propriedade, arquitetura e entrega de serviço. As evidências disponíveis não sustentam essas inferências. Em vez disso, sustentam uma análise mais limitada e útil: o que a superfície de três AS revela sobre governança de recursos numéricos, visibilidade pública de roteamento, metadados de interconexão e os custos de manter identidades alinhadas ao longo do tempo?
A resposta começa com um estado dividido. No momento de observação usado para este relatório, a RIPEstat marcou AS11017 e AS32764 como anunciados, enquanto AS54533 não estava anunciado.[2][9][16] AS11017 teve uma pegada de prefixos observada materialmente maior e dois vizinhos observados. AS32764 teve uma pegada menor e um vizinho observado. AS54533 não tinha prefixo nem vizinho observados na seleção de snapshots.[3][4][6][10][11][13][17][18][20] Isso não é uma comparação de disponibilidade, histórico de incidentes ou teste de desempenho. É uma observação externa delimitada.
Ainda assim, a diferença é operacionalmente significativa porque mostra por que registro, visibilidade de rota, metadados de diretório público e resultados voltados ao usuário final precisam ser avaliados como camadas separadas.
Este relatório, portanto, distinguecapacidade de sistema,confiabilidade operacionaleresultado de produção do cliente. Um ASN registrado é uma identidade que habilita capacidades. Uma rota observada é evidência de que coletores viram uma origem e um caminho em propagação em um momento específico. Serviço confiável exigiria comportamento sustentado e pretendido sob carga normal, manutenção, falha de dependência e erro humano. O resultado de um cliente ou usuário exigiria evidência sobre cargas de trabalho reais, alcançabilidade, latência, continuidade ou resultados de missão. O registro público é mais forte nas duas primeiras camadas de sinais externos e não estabelece a terceira.
Entidade, registrante e limites de alias
O objeto exato em revisão é CPN, uma entrada atual de empresa no diretório da BTW. Os registros RDAP do ARIN fornecem o principal ponto de ancoragem de identidade pública. Cada um de AS11017, AS32764 e AS54533 traz o nome AS CPN e o rótulo de registrante CSN Support Services.[1][8][15] Os registros estabelecem que esses recursos numéricos existem no registro do ARIN e que o mesmo rótulo de registrante público está associado a eles. Eles não provam, por si só, que CPN seja uma subsidiária separada da Cisco, que CSN Support Services seja intercambiável com Cisco ou que uma mesma equipe de gestão opere hoje todos os recursos.
Os aliases públicos complicam a leitura de forma produtiva. O PeeringDB rotula AS11017 como Cisco Public Sector Network e o associa ao nome de política de roteamento AS-CPN. Rotula AS32764 como CIRL, expandindo esse alias para Cisco Internet Routing Labs, e classifica a rede como educação ou pesquisa.[22][23] Esses registros criam uma ponte de evidência para contextos operacionais relacionados à Cisco, mas um alias de diretório não é carta societária. Pode descrever o papel de uma rede, um nome operacional histórico, uma identidade voltada à comunidade ou uma convenção de diretório de manutenção própria.
Unidade analítica adequada é, portanto, a superfície de controle, não um grupo corporativo presumido. Essa superfície contém três identidades de registro, pelo menos dois aliases públicos, observações de roteamento que variam por ASN e metadados de interconexão que também variam. Os nomes importam porque ajudam operadores e contrapartes a reconhecerem um recurso. Os registros importam porque fornecem pontos de referência auditáveis. Rotas em execução importam porque usuários experimentam pacotes, não etiquetas. Nenhuma dessas camadas é soberana sobre as outras; cada uma tem função de evidência diferente.
Essa distinção também evita um erro comum de pesquisa: usar um contato técnico real ou uma referência ao domínio da Cisco dentro de material de registro como prova da cadeia completa de propriedade. Dados de contato podem mostrar quem foi designado para uma função quando o registro foi mantido. Não comprovam controle organizacional atual além do escopo do registro. Da mesma forma, um link para site da Cisco em uma entrada de PeeringDB ajuda a explicar o contexto voltado ao público, mas não revela topologia privada, implantação de produto ou responsabilidade contratual.
Para análise de risco, a ambiguidade não é defeito a ser preenchido por especulação. É uma condição de gestão. Operadores precisam de um mapeamento que indique qual organização assume o dever de registro, qual equipe controla mudanças de roteamento, quais aliases contrapartes devem usar e qual trilha de escalonamento se aplica quando esses registros divergem. A evidência pública demonstra que esse mapeamento é necessário; não revela o próprio mapeamento privado.
O que a superfície de registro de três AS estabelece
Um número de sistema autônomo é um identificador único global de roteamento, não um certificado de serviço. Os registros do ARIN estabelecem que AS11017, AS32764 e AS54533 são recursos numéricos registrados sob o nome CPN e com o registrante CSN Support Services.[1][8][15] Isso é relevante porque unicidade e registro de transferência reduzem ambiguidade no roteamento entre domínios. Contrapartes precisam de identificadores estáveis para política, filtragem, monitoramento e comunicação de incidentes.
O registro gera várias capacidades práticas. Ele permite que um operador origine rotas sob um ASN identificável, descreva política de roteamento em sistemas de apoio, mantenha contatos de abuso e técnicos e associe autorizações de origem de rota a recursos de endereço. Também oferece uma referência durável quando nomes, fornecedores, equipes ou propósitos operacionais mudam. Essas são capacidades de sistema: o registro suporta coordenação e accountability.
O registro não prova uso atual. A visão geral da RIPEstat marcou AS11017 e AS32764 como anunciados e AS54533 como não anunciado no momento de observação selecionado.[2][9][16] Essa diferença demonstra por que um inventário não pode terminar no registro. Um ASN registrado mas não observado pode estar intencionalmente adormecido, reservado para função futura, aposentado parcialmente, visível fora do conjunto de coletores selecionado ou sujeito a condição temporária. Os dados públicos não escolhem entre essas explicações.
Os três registros também não devem receber propósitos idênticos. O PeeringDB fornece evidência de função para AS11017 e AS32764, mas o conjunto de fontes não oferece descrição de função equivalente para AS54533.[22][23] Seria indevido inferir que AS54533 é outra rede do setor público, outro laboratório de roteamento, um backup ou uma implantação falha. A análise responsável mantém a incerteza em vez de converter um nome AS compartilhado em arquitetura compartilhada.
Aqui a governança de registros torna-se trabalho operacional. Alguém precisa saber se cada recurso está ativo, adormecido, em transição ou aposentado; se contatos públicos e objetos de política de rota correspondem a esse estado; e se o monitoramento deve alertar sobre anúncio inesperado ou sobre o desaparecimento de um anúncio esperado. O registro é um livro-razão e arquivista. Ele fornece o identificador e metadados responsáveis. O estado pretendido ainda precisa ser reconciliado com código em execução, política de roteador e observação pública.
Observações públicas de rota e seus limites
A RIPEstat oferece uma visão externa útil por meio de múltiplas chamadas de dados. Para AS11017, a observação anunciada selecionada listou seis prefixos IPv4 e doze prefixos IPv6. A resposta de status de roteamento contabilizou 7.168 endereços IPv4 no espaço IPv4 observado e trinta e seis equivalentes /48 no espaço IPv6 observado, com dois vizinhos observados.[3][4] O snapshot de vizinhos identificou AS3356 e AS6939 como vizinhos observados no lado esquerdo.[6]
Para AS32764, a observação correspondente listou um prefixo IPv4, 199.66.188.0/24, e um prefixo IPv6, 2602:f98b:10::/48. Sua resposta de status de roteamento registrou um IPv4 e um IPv6 prefixo e um vizinho observado. O snapshot de vizinhos identificou AS14618.[10][11][13] Para AS54533, as observações selecionadas não mostraram prefixos anunciados nem vizinhos observados.[17][18][20]
Esses números não são equivalentes a uma topologia completa. O RIS da RIPE coleta dados BGP de um conjunto distribuído de coletores e peers. Ele dá aos pesquisadores uma visão externa valiosa, mas posicionamento de coletores, seleção de pares, momento e política afetam o que pode ser visto.[27] Uma rota visível em todos os peers RIS selecionados não é necessariamente alcançável por toda rede. Uma rota ausente da visão selecionada não é necessariamente ausente de toda a internet.
Também as observações de vizinhos não provam contratos. AS3356, AS6939 e AS14618 aparecem em dados de adjacência derivados de coletor para o momento selecionado.[6][13] Isso suporta uma afirmação sobre relações de caminho observadas. Não estabelece se a relação é trânsito pago, peering sem compensação, caminho de route-server, teste temporário ou configuração herdada de outro arranjo. Termos comerciais e política privada estão fora da evidência.
As APIs históricas adicionam dimensão temporal. Elas mostram que observações de coletores podem mudar ao longo de períodos para cada ASN.[7][14][21] O histórico ajuda o analista a identificar quando um prefixo apareceu, sumiu, retornou ou mudou de visibilidade. Ainda assim, não estabelece causa raiz. Uma lacuna pode refletir ação do operador, política de upstream, cobertura de coletor, manutenção, migração ou erro. Atribuir intenção a partir de um grafo transforma observação em ficção.
Usadas corretamente, as evidências de roteamento são uma camada de realidade. Elas permitem perguntar se observações públicas estão consistentes com o estado pretendido. Usadas incorretamente, tornam-se imitação de monitoramento, nota de disponibilidade ou afirmação sobre experiência de usuário. A pergunta certa não é “o painel público prova que a rede é confiável?”. A pergunta certa é “que divergência entre estado pretendido e observação externa merece investigação?”.
Separação entre papel do setor público e laboratório de roteamento
Os nomes no PeeringDB fazem AS11017 e AS32764 parecerem relacionados e, ao mesmo tempo, sinalizam funções diferentes. AS11017 aparece como Cisco Public Sector Network, com metadados de política de peering seletiva e uma presença em exchange. AS32764 aparece como CIRL, ou Cisco Internet Routing Labs, e é classificada como educação ou pesquisa.[22][23][24] Essas distinções devem ser preservadas em vez de achatadas em um único “A rede Cisco”.
Um rótulo de rede de setor público sugere um contexto de coordenação em que várias organizações, padrões e limites de contratação podem importar. A publicação pública de setor público da Cisco discutiu colaboração, padrões comuns e pressão de custo em tecnologia governamental, mas não descreveu AS11017, e antecede em muitos anos a observação atual.[25] Ela pode iluminar por que conectividade pública compartilhada gera questões de governança e integração. Não pode provar que AS11017 implementa uma iniciativa nacional específica, arquitetura de produto ou programa atual.
Um rótulo de laboratório de roteamento sugere uma postura de risco diferente. Atividade de educação ou pesquisa pode exigir flexibilidade, experimentação controlada e capacidade de observar comportamento de roteamento incomum. Esses objetivos podem conflitar com restrições de mudança apropriadas para serviços públicos de produção. Ainda assim, a descrição do PeeringDB, sozinha, não prova que algum experimento específico rode em AS32764, que a rede esteja isolada de sistemas de produção ou que os números de tráfego publicados representem carga atual.[23]
Portanto, a separação de função precisa ser testada por evidência de controle. Se AS11017 for usado para papel orientado a serviço de setor público, operadores precisariam de autoridade de mudança explícita, política de rota, escalonamento e expectativas de continuidade. Se AS32764 for usado para pesquisa, precisariam limites de experimento, condições de rollback e salvaguardas contra propagação não intencional. Se esses não forem os papéis reais, os registros públicos devem ser corrigidos para que contrapartes não atuem em contexto enganoso.
AS54533 é o lembrete mais forte de que não se deve sobreajustar os aliases. Ela compartilha o nome CPN do registro, mas não teve visibilidade de rota nos snapshots selecionados e não tem registro de função equivalente no conjunto de origem congelado.[15][16][17][18][19][20][21] Isso pode ser totalmente intencional. A evidência sustenta uma questão de inventário, não uma acusação: qual é seu estado de ciclo de vida aprovado, e quais controles devem se aplicar se ele aparecer inesperadamente?
Peering, adjacência e evidência de trânsito
Metadados de interconexão são úteis porque traduzem identidade de registro em pontos potenciais de coordenação. Registros do PeeringDB mostram uma exchange listada para AS11017 e uma política geral seletiva.[22][24] Isso diz a contrapartes onde a rede afirma estar disponível e quão amplamente declara considerar interconexão. Não prova que uma sessão BGP bilateral específica esteja estabelecida, que o tráfego esteja fluindo ou que o registro da exchange esteja continuamente atual.
Os dados de vizinhos da RIPEstat e o registro do PeeringDB respondem perguntas diferentes. Dados de coletores dizem quais relações adjacentes de origem ou caminho foram observadas. PeeringDB diz o que a rede declara publicamente sobre identidade, política e presença em exchanges. Convergência entre eles pode elevar confiança de que a representação pública é plausível. Divergência é gatilho de investigação, não prova automática de que qualquer fonte esteja errada.
Essa distinção importa na resposta a falhas. Se uma rota desaparece, um operador precisa saber se deve investigar configuração de origem, sessão upstream, conectividade em exchange, filtragem, validação de rota ou cobertura da observação. Um diretório público pode fornecer pistas de contato e localização. Os dados de coletor podem mostrar o último caminho externamente observado. Nenhum substitui telemetria própria, registros de configuração, histórico de mudança e mapa de escalonamento contratual do operador.
O conjunto observado de vizinhos para AS11017 incluiu AS3356 e AS6939, enquanto AS32764 teve AS14618 no snapshot delimitado.[6][13] Nomear essas observações é legítimo. Descrevê-las como fornecedores atuais, provedores de trânsito contratados ou caminhos de failover garantidos não seria. O texto, portanto, trata-as como evidência de caminho com limite explícito de tempo e visibilidade.
Dados públicos de interconexão também carregam custo de manutenção. Registros de exchange, etiquetas de política, nomes de IRR, detalhes de contato e configuração de roteamento podem divergir independentemente. Uma política seletiva pode ser interpretada de modo diferente por pares potenciais. Um registro de exchange desatualizado pode direcionar um respondedor de incidente para o local errado. Um registro válido com metadados públicos de peering desatualizados pode preservar accountability legal enquanto degrada coordenação operacional.
Capacidade, confiabilidade operacional e resultado de produção do cliente
A superfície CPN ilustra por que reportes de tecnologia precisam de três afirmações separadas.
Capacidade de sistemarefere-se ao que os componentes e identificadores viabilizam. Três AS registrados podem suportar domínios de roteamento distintos. As observações públicas de IPv4 e IPv6 mostram que AS11017 e AS32764 tiveram origem em espaço de endereço visível a coletores da RIPEstat. Os metadados do PeeringDB mostram que pelo menos duas identidades têm descrições de função públicas.[1][2][3][8][9][10][15][22][23] Essas são afirmações de capacidade fundamentadas em evidência.
Confiabilidade operacionaltrata se o comportamento pretendido continua sob carga, manutenção, falha de dependência e erro humano. Um snapshot de status de roteamento é relevante, mas insuficiente. Não mede disponibilidade de aplicação, tempo de convergência, qualidade de caminho, perda de pacote, sucesso de mudança, recuperação, resposta on-call ou consistência de alcançabilidade entre redes de usuário. O histórico público pode revelar mudanças observadas, mas não dizer se foram planejadas ou nocivas.[4][7][11][14][18][21]
Resultado de produção do clientetrata do que usuários ou organizações realmente alcançaram. O conjunto de fontes não contém estudo de caso de cliente associado a estes AS, nenhum benchmark controlado, nenhum relatório de nível de serviço e nenhum resultado de carga de trabalho. A discussão sobre setor público é contexto geral, não prova de que uma rota com rótulo CPN reduziu custos ou protegeu serviços de linha de frente.[25] O rótulo de laboratório de roteamento não é evidência de que um experimento específico tenha sido bem sucedido.[23]
Essa separação protege leitores e operadores. Afirmações de capacidade podem ser precisas sem virar marketing. Questões de confiabilidade podem ser enquadradas sem inventar incidentes. Resultados podem permanecer desconhecidos até existirem evidências adequadas. Uma empresa pode ter uma superfície de controle tecnicamente crível enquanto ainda requer supervisão, integração, manutenção e resposta a exceções substanciais para entregar resultados dependáveis.
Também altera perguntas de compras e governança. Um comprador ou parceiro não deve perguntar apenas se a rede tem ASN, IPv6, presença em exchange ou rótulo de pesquisa. Deve perguntar quem mantém os registros e roteamentos, como os estados pretendidos são testados, quais telemetrias cobrem o caminho real do serviço, como exceções são escalonadas e quais resultados são medidos. Dados públicos podem identificar pontos de controle; assurance exige evidência da relação operacional.
O custo de supervisionar uma superfície de múltiplas identidades
Custo de supervisãoé a carga de trabalho para entender estado e autorizar mudança. Com três registros ASN e múltiplos aliases públicos, a primeira tarefa é manter um mapeamento autoritativo. O mapeamento deve conectar identificador de registro, função operacional pretendida, equipe responsável, prefixos aprovados, entradas de diretório público, objetos de política de rota, metadados de segurança e contatos de escalonamento.
Sem esse mapa, variação normal fica difícil de classificar. A ausência de AS54533 na visualização de roteamento selecionada pode ser dormência intencional ou problema. A evidência pública não decide. Um supervisor precisa de um registro interno do estado esperado e de um responsável por decisão. Alertas devem comparar estado em execução e observado com esse padrão, em vez de tratar toda rota visível ou invisível de forma idêntica.
Supervisão também significa revisar mudanças de alto impacto. Originação de prefixo, filtros de rota, autorizações RPKI, sessões de exchange e registros de contato afetam públicos diferentes, mas podem interagir. Uma mudança emergencial que restaure visibilidade pode gerar inconsistência de política. Uma atualização de contato aparentemente administrativa pode definir se um contraparte alcança a pessoa correta durante um evento de abuso ou roteamento.
Esse custo cresce quando nomes são ambíguos. Um ticket dizendo “CPN está fora” não é acionável até o repórter identificar ASN, prefixo, ponto de observação e serviço afetado. Boa supervisão substitui a etiqueta ambígua por um objeto técnico delimitado. Também registra o que é desconhecido para evitar que um alias público seja tratado como modelo completo de propriedade.
Custo de integração entre registros, roteamento e diretórios públicos
Custo de integraçãosurge porque o plano de controle é representado em vários sistemas. Registros ARIN fornecem identidade e contatos de recursos numéricos. RIPEstat expõe observações de coletores e projeções de registro. PeeringDB mantém metadados de interconexão auto administrados. Configuração de roteador, dados IRR, monitoramento e registros organizacionais existem além do conjunto público de origem.[1][5][8][12][15][19][22][23][27]
Cada sistema tem mecanismo de atualização, semântica e latência próprios. Uma mudança em registro pode não aparecer imediatamente em uma projeção. Uma mudança de roteador pode estar visível nos coletores antes de atualização em diretório público. Um alias de PeeringDB pode permanecer reconhecível enquanto a equipe responsável muda. O trabalho de integração é reconciliar essas representações sem assumir que uma base controla todas as outras.
IPv4 e IPv6 adicionam outra dimensão. AS11017 e AS32764 tinham ambas famílias de protocolo nas observações de prefixo selecionadas, enquanto AS54533 não tinha nenhuma delas naquela visão.[3][10][17] Filtros, monitoramento, autorizações de origem e testes de alcançabilidade devem cobrir ambas as famílias. Um fluxo que valide só IPv4 pode relatar uma alteração limpa enquanto deixa IPv6 quebrada ou exposta inesperadamente.
Integração também inclui contrapartes. Operadores de exchange, vizinhos observados, registries e usuários podem identificar a rede de maneira diferente. Runbooks devem traduzir nomes e identificadores antes de um incidente. Caso contrário, respondentes perdem tempo provando que CPN, Cisco Public Sector Network, CIRL e a organização de registro se referem a escopos sobrepostos, mas não necessariamente idênticos.
Custo de manutenção e deriva de ciclo de vida
Custo de manutençãoé o trabalho recorrente de manter registros e controles precisos após implantação inicial. Fontes históricas de roteamento mostram que prefixos observados e visibilidade podem mudar ao longo de períodos longos.[7][14][21] Alguma mudança é esperada. A obrigação de manutenção é garantir que a mudança aprovada se propague para cada controle dependente e que estado obsoleto seja removido com segurança.
Contatos de registro devem permanecer alcançáveis e com função adequada. Inventários de prefixos devem corresponder à intenção de roteador. Filtros e objetos de rota devem acompanhar alocações. Entradas de PeeringDB devem refletir política e localização reais. A monitorização deve conhecer quais combinações ASN-prefixo são esperadas. Autorizações de origem RPKI, quando usadas, devem manter consistência com origens e comprimentos válidos de prefixo.[26]
Recursos adormecidos também exigem manutenção. Se AS54533 for intencionalmente inativo, o estado aprovado de inatividade deve incluir controles para aparecimento não autorizado, revisão de contatos e aposentadoria ou reativação planejada. Um ASN esquecido não é custo zero. Ele pode acumular metadados obsoletos, confundir pesquisadores e contrapartes ou tornar-se visível sob condições que o dono atual não espera.
O trabalho de ciclo de vida também se aplica aos aliases. Um nome de setor público ou de laboratório pode sobreviver ao programa, equipe ou propósito que o criou. Remover um nome familiar rapidamente pode quebrar reconhecimento; mantê-lo por muito tempo pode induzir erro. A decisão correta depende de requisitos de continuidade e precisa ficar registrada. Registros públicos devem dizer verdade suficiente para coordenação sem fingir que representam a história organizacional completa.
Custo de tratamento de exceções
Custo de tratamento de exceçõesaparece quando estado observado e estado pretendido divergem. O ponto caro raramente é perceber que um número mudou. É determinar se a mudança é inofensiva, planejada, causada externamente, parcialmente visível ou sinal de falha de controle.
Considere um anúncio inesperado de AS54533. O primeiro passo não deve assumir hijack, recuperação ou implantação. Deve-se verificar o prefixo exato, a origem, a cobertura do coletor, o estado de registro, a autorização de origem, a autoridade de mudança e o contato do operador. Da mesma forma, se AS11017 desaparecer em um subconjunto de coletores, respondentes devem distinguir retirada de origem, filtragem upstream, validação de rota, problema de troca e limitação de cobertura antes de declarar perda ampla. A preservação da diferença entre visibilidade externa e serviço ponta a ponta é crítica.
Exceções atravessam fronteiras de propriedade. Um operador pode controlar a origem, mas não a política upstream, a malha de exchange, o coletor de rota ou o caminho remoto do usuário. O mapa de escalonamento, portanto, precisa de contexto técnico e organizacional. Registros públicos e PeeringDB podem ajudar a localizar contatos, mas resposta confiável a exceção requer canais testados e autoridade para agir.
O custo também é cognitivo. Nomes semelhantes fazem respondentes inspecionarem AS errado ou aplicarem uma mudança de um escopo em outro. Uma rede de pesquisa pode tolerar experimento que seria inaceitável em caminho de serviço público. Um recurso adormecido pode exigir alarme para qualquer visibilidade, enquanto recurso ativo exige limiares baseados em prefixos e vizinhos esperados. Tratar os três registros como uma rede não diferenciada aumenta chance de resposta rápida, porém incorreta.
Precisão de registro, RPKI e metadados de segurança
As orientações de RPKI do ARIN explicam como detentores de recursos podem criar autorizações de origem de rota e como operadores podem usar validação de origem de rota.[26] A estrutura liga a autoridade de recursos à segurança de roteamento. Isso não elimina responsabilidade operacional. As autorizações exigem escolhas corretas de origem e comprimentos de prefixo, os roteadores exigem política explícita de validação e exceções exigem tratamento controlado.
Não há alegação de cobertura de ROA específica de CPN aqui. O conjunto de evidência congelado estabelece a estrutura geral e os três registros de diretório, mas não fornece inventário completo e validado de autorizações de origem de rota da CPN em nível de rota. Seria irresponsável classificar a superfície como protegida ou desprotegida com base nisso.
A distinção importante é entre precisão de identidade e validade de rota. Um contato ARIN correto não torna uma rota válida. Uma ROA válida não prova que a rota está disponível ou com bom desempenho. Uma rota observada por coletores não prova que a origem foi autorizada. Esses controles se complementam porque respondem a perguntas diferentes.
Metadados de segurança também têm requisitos de continuidade. Chaves, certificados, contas de função e caches de validação podem expirar ou ficar inacessíveis. A configuração pode permanecer tecnicamente correta enquanto pessoas autorizadas a mantê-la mudaram. Procedimentos de recuperação devem cobrir estado de roteamento e autoridade de controle.
Para uma superfície de três AS, o padrão mínimo responsável é intenção por recurso. Cada ASN deve ter estado pretendido documentado, origens e prefixos aprovados, política de metadados de segurança, dono de contato e data de revisão. Nomes compartilhados podem simplificar descoberta, mas não devem substituir controles específicos por recurso.
Registro de modos de falha
O registro a seguir descreve classes de falha plausíveis e etapas de verificação. Não é uma afirmação de que qualquer evento tenha ocorrido numa rede com rótulo CPN.
1. Deriva de contato do registro
Um contato técnico, de roteamento ou de abuso listado pode tornar-se inacessível enquanto o ASN permanece corretamente registrado. Teste canais designados periodicamente, mantenha alternativas por função e registre quem é dono de correções. Precisão pública é parte da prontidão para incidentes, não um polimento administrativo.
2. Colapso de identidade entre diretório e registro
Um respondente pode tratar CPN, CSN Support Services, Cisco Public Sector Network e CIRL como nomes legais intercambiáveis. Exija que tickets e runbooks citem o ASN exato e o registro fonte. Eleve para resolução não a ambiguidade com inferência, mas com propriedade não resolvida.
3. Mudança no AS errado
Aliases semelhantes podem fazer uma alteração de rota, filtro ou monitoramento atingir o ASN errado. Use revisão em pares que verifique ASN, família de prefixo, papel pretendido e dono da mudança em conjunto. Um comando correto contra identidade errada continua sendo falha de controle.
4. Rota ativa esperada desaparece
Um prefixo de AS11017 ou AS32764 esperado como visível pode sumir dos coletores selecionados. Compare múltiplos pontos de observação, telemetria de origem e estado upstream antes de declarar perda ampla. Preserve a diferença entre visibilidade externa e serviço ponta a ponta.
5. ASN esperado como inativo aparece
Um ASN considerado adormecido pode começar a originar um prefixo. Verifique se a aparição foi aprovada, qual prefixo está envolvido e se os metadados de segurança correspondem. Qualquer automação deve alertar e bloquear, não suprimir automaticamente ou legitimar a rota por padrão.
6. Visibilidade parcial do coletor
Uma rota pode ser visível em alguns peers do RIS e ausente em outros por causa de política ou topologia. Evite conclusões globais binárias a partir de visão parcial. Correlacione dados de coletor com pontos relevantes para usuários reais.
7. Falha de paridade IPv4/IPv6
Uma mudança operacional pode ter sucesso em IPv4 e falhar em IPv6, ou o inverso. Mantenha inventários, filtros, testes e alertas separados por família. Não infira continuidade dual-stack a partir do status de rota de um único protocolo.
8. Deriva de inventário de prefixos
O inventário de origem aprovado pode divergir dos prefixos observados após migração ou deagregação. Reconcile alocações do registro, intenção de roteamento, metadados de segurança e observações externas. Trate prefixos extras e faltantes não explicados como classes de exceção distintas.
9. Incompatibilidade de política por tamanho de prefixo
Uma rota mais específica pode ser pretendida operacionalmente e ainda assim rejeitada por validação ou filtros. Teste comprimentos máximos autorizados e política de contraparte antes da mudança. Exceções de emergência precisam de expiração e revisão para que flexibilidade temporária não vire permanente.
10. Atraso de autorização de origem de rota
O roteamento pode mudar antes da preparação da metadados de segurança correspondente, gerando rotas inválidas ou rejeitadas. Sequencie autorização e mudança de roteamento com pontos de verificação. Um rollback deve restaurar ambas as camadas, não só a configuração do roteador.
11. Objeto IRR ou política obsoleto
O rótulo AS-CPN ou dados de política relacionados podem não corresponder à intenção de origem atual. Contrapartes podem criar filtros a partir de objetos obsoletos. Atribua dono a cada representação de política publicada e compare com estado aprovado.
12. Deriva do registro de exchange no PeeringDB
Uma presença em exchange listada pode permanecer após alteração de sessão ou porta. Respondentes de incidente e pares potenciais podem seguir o registro desatualizado. Verifique localizações e campos de política públicos nas revisões de ciclo de interconexão.
13. Má classificação de vizinho observado
Um vizinho derivado de coletor pode ser descrito como fornecedor ou peer contratado sem evidência. Mantenha separadas observação e campos comerciais. Afirmações contratuais exigem contrato ou confirmação de primeira parte, não apenas adjacência BGP.
14. Vazamento entre fronteira pesquisa-serviço
Se um papel de laboratório de roteamento e um papel de serviço compartilham tooling, um experimento pode afetar ambiente mais restrito. Defina exportação de rota, acesso, prefixos e fronteiras de mudança. O alias público não prova que essas salvaguardas existam; ele apenas identifica a questão.
15. Excesso de política em emergência
Durante perda de alcançabilidade, um operador pode ampliar filtros ou anúncios além do escopo pretendido. Exija autoridade nomeada, mudança delimitada, verificação de telemetria e expiração. A restauração não deve apagar restrições específicas de recurso.
16. Colisão de nomes no monitoramento
Dashboards podem agregar todos os objetos com rótulo CPN e ocultar qual ASN mudou. Crie alertas-chave em identificadores imutáveis e prefixos, com aliases como contexto. Operadores devem rastrear cada alarme até a observação exata.
17. Descompasso no horário de observação
Registros, PeeringDB e snapshots RIS podem ser coletados em momentos diferentes e parecer contraditórios. Registre carimbos de hora e latência de atualização. Um estado posterior não deve reescrever o que a fonte anterior mostrou.
18. Transferência incompleta de propriedade
Uma transição de time ou fornecedor pode mover acesso ao roteador enquanto registros, diretório ou credenciais de segurança permanecem com pessoal anterior. Use checklist de transferência cobrindo controle técnico, contatos públicos, credenciais, documentação e autoridade de escalonamento.
19. Ponto morto de contato de abuso
Um repórter externo pode alcançar um endereço obsoleto ou não monitorado. Teste canais de abuso independentemente do escalonamento interno. Defina como os relatórios são autenticados, triados e vinculados ao ASN correto sem expor arquitetura privada.
20. Dependência comum oculta por múltiplos AS
Três identidades podem parecer resilientes enquanto compartilham o mesmo upstream, instalação, sistema de acesso ou operador. Mapeie dependências comuns antes de alegar separação. A diversidade de ASN é propriedade de identificador, não prova de redundância física ou organizacional.
21. Estado de recuperação não preservado
Uma configuração funcional pode ser restaurada manualmente sem atualização da fonte durável. O próximo deploy pode reintroduzir a falha. A recuperação deve incluir persistência de configuração, reconciliação de registros e teste que resista à automação normal.
22. Descrição pública antiga em relação ao papel operacional
Um rótulo de setor público ou laboratório pode permanecer após a mudança real de propósito. Então contrapartes tomam decisões com contexto obsoleto. Revise aliases e descrições com a mesma seriedade dos contatos de roteamento.
23. Visibilidade confundida com validade
Uma rota vista por muitos coletores ainda pode ser não pretendida ou incorretamente autorizada. Combine observação com intenção de origem e metadados de segurança. Visibilidade ampla é evidência de propagação, não de legitimidade.
24. Não-visibilidade confundida com aposentadoria
Um ASN não observado pode continuar reservado, usado privadamente, visível em outro lugar ou temporariamente retirado. Não apague registros ou controles apenas porque um serviço mostra nenhuma rota em determinado snapshot. Exija autoridade de ciclo de vida explícita.
Coordenação de ciclo de vida e risco de lock-in
Lock-in de rede não se limita a hardware ou contratos comerciais. Pode surgir de identidade, política e conhecimento operacional acumulado. Uma equipe pode saber que um alias mapeia para um ASN específico, que um prefixo é esperado apenas durante um evento, ou que um parceiro exige filtro especial. Se esse conhecimento existir só na memória individual, mudanças de pessoal ou fornecedor tornam o ambiente arriscado.
A superfície de três AS da CPN torna essa dependência visível. ARIN, RIPEstat e PeeringDB usam identificadores estáveis, mas suas semânticas diferem.[1][8][15][22][23][27] Uma organização que automatiza uma representação sem preservar as outras pode ficar dependente de fluxo rígido. Um operador substituto pode herdar acesso ao roteador, mas não o raciocínio por trás de um recurso adormecido, de um alias público ou de uma exceção.
Reduzir o lock-in exige evidência portátil. A unidade útil é um dossiê por recurso contendo identidade, função pretendida, prefixos aprovados, representações públicas, política de segurança, dependências, testes, condições de rollback e donos responsáveis. O dossiê deve separar fatos copiados de sistemas externos de decisões internas. Também deve registrar quando a evidência foi verificada pela última vez.
Decisões de ciclo de vida precisam de critérios de saída. Se um ASN for aposentado, quais observações confirmam retirada, quais registros públicos permanecem por continuidade e quando credenciais podem ser revogadas? Se uma função migrar, quais contrapartes e sistemas devem ser atualizados? Se uma identidade de laboratório tornar-se relevante para produção, quais controles de confiabilidade e governança devem ser adicionados antes de usuários dependerem dela?
Essa disciplina trata recursos numéricos como ativos operacionais cujo valor depende de registros precisos e sistemas em execução mantíveis. Ela evita dois erros opostos: assumir que o registro garante operação e tratar o registro como irrelevante porque só pacotes importam. Pacotes exigem identidades únicas, mudanças auditáveis e controle recuperável.
Quadro prático de avaliação
Um revisor avaliando a superfície CPN deve começar com seis perguntas de evidência.
Primeiro,identidade: os exatos ASN, rótulo de registrante, aliases e equipes responsáveis têm um mapeamento documentado? As fontes públicas estabelecem os identificadores, mas deixam limites legais e organizacionais propositalmente restritos.[1][8][15][22][23]
Segundo,estado pretendido: cada ASN é esperado como ativo, adormecido, em transição ou aposentado e quais prefixos e protocolos pertencem a ele? Observações externas oferecem ponto de comparação, não a resposta.[2][3][9][10][16][17]
Terceiro,estado em execução: o que mostram telemetria do operador, coletores de rota e sondas relevantes ao usuário? A RIPEstat é valiosa porque observa o sistema público de roteamento de vários coletores, mas continua parcial.[4][6][11][13][18][20][27]
Quarto,segurança e política: autorizações de origem de rota, filtros e registros públicos de política estão alinhados com intenção aprovada? A orientação geral de RPKI explica o mecanismo de controle, enquanto a garantia por recurso exige inventário verificado.[26]
Quinto,continuidade: outra equipe autorizada consegue recuperar operação, contatos e registros públicos sem depender de conhecimento não documentado? O histórico mostra por que mudanças de estado precisam continuar explicáveis ao longo do tempo.[7][14][21]
Sexto,resultado: qual resultado de usuário ou serviço é realmente medido? Nem um registro de diretório, nem um alias público, nem uma rota observada, nem um artigo geral de tecnologia pública estabelece resultado operacional do cliente.[24][25] As alegações de resultado precisam de evidência direta de carga de trabalho, serviço ou stakeholder.
Uma resposta madura frequentemente conterá incerteza. Isso é preferível a precisão falsa. O objetivo do quadro é transformar incerteza em trabalho de verificação nomeado: identificar o recurso, comparar estado pretendido e observado, testar controle, registrar dono e preservar caminho de recuperação.
A imagem é contexto, não evidência de rede
A fotografia destacada mostra o prédio 10 da sede da Cisco em San Jose. Ela é usada porque a evidência do diretório público informa dois registros com AS numerados relacionados à Cisco. A imagem não mostra CPN, CSN Support Services, AS11017, AS32764, AS54533, uma sessão de peering, uma sessão BGP, um laboratório de roteamento, serviço do setor público, topologia privada, controles de segurança, incidente ou desempenho medido. Não deve ser lida como prova de que o edifício fotografado hospeda ou opera qualquer recurso discutido aqui.
Conclusão
O panorama técnico da CPN não é um perfil corporativo simples. É uma superfície de controle com três AS em que identidade de registro, aliases públicos, visibilidade de rota e metadados de interconexão não se consolidam em uma narrativa organizacional inequívoca. ARIN registra AS11017, AS32764 e AS54533 sob o mesmo nome CPN e o rótulo de registrante CSN Support Services. O PeeringDB atribui descrições de função relacionadas à Cisco a dois desses recursos. RIPEstat observou dois como anunciados e um como não anunciado no momento selecionado.[1][8][15][22][23][2][9][16]
Essa evidência é suficiente para uma análise operacional rigorosa. Ela mostra por que os registros de recursos numéricos precisam ser precisos, por que rotas em execução têm prioridade sobre nomes como evidência de operação e por que a observação pública ainda precisa de limite explícito de visibilidade. Também mostra que serviço confiável não é produzido apenas por identificadores.
Portanto, a conclusão mais defensável é delimitada. CPN possui uma superfície técnica real e significativa em termos de ASN, roteamento, peering e continuidade. Dados públicos sustentam a análise desses controles e seus custos. Eles não sustentam alegações sobre arquitetura privada, confiabilidade universal, resultados de clientes, propriedade jurídica além dos registros ou o propósito de cada ASN. Manter esses limites torna o relatório mais útil operacionalmente, não menos.
Fontes
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance