
Resumo
- O tema é a Coop Norge AS, vinculada ao objeto atual do diretório BTW [S01]. As páginas corporativas da própria Coop descrevem um sistema de propriedade dos membros em que cooperativas locais detêm a organização central e delegam trabalho compartilhado, como compras, logística, operações de cadeia e marketing [S02][S03]. A descrição do diretório é útil para o vínculo exato de entidade, mas não é evidência suficiente para sistemas privados, desempenho técnico ou resultados operacionais.
- A Coop informa que seu sistema norueguês inclui mais de 2,6 milhões de membros-proprietários, 58 cooperativas locais, mais de 1.200 lojas e cerca de 26.000 funcionários, com mais de 5.000 pessoas atuando na organização central [S02]. Esses números estabelecem uma superfície de coordenação ampla. Eles não provam a confiabilidade de uma aplicação, a precisão de um conjunto de dados ou um resultado operacional de causa e efeito.
- As páginas públicas de tecnologia descrevem mais de 200 pessoas trabalhando com tecnologia e digitalização e identificam aplicações de membros, pagamentos, comércio eletrônico, ofertas, sites, conceitos de loja, dados, engenharia e sistemas de varejo compartilhados como áreas de capacidade [S07][S09]. Capacidade significa que a Coop descreve publicamente uma função ou equipe. Confiabilidade de produto exige evidência mensurada de que um fluxo de trabalho completo funciona corretamente em condições normais e anormais. Um resultado de negócio ou de cliente exige uma linha de base e um resultado atribuível.
- O material tecnológico da Coop descreve o app de membros, Coopay, autoatendimento, conceitos de loja sem funcionário, SAP e trabalho de cadeia de suprimentos orientada por dados [S08]. A página da equipe também descreve uma Offer API e informa números de transação ou usuários para alguns serviços [S09]. Essas são descrições de primeira parte de superfícies de produto e escala declarada. Elas não estabelecem uptime, precisão, taxas de fraude, conversão, economia ou reduções causais de desperdício.
- O app de membro e o Coopay combinam identidade, direitos de associação, cupons, dividendos de compra, pagamento, recibos, contexto da loja e consentimento [S10][S11]. O cliente vê uma única experiência, mas operação confiável depende de vários sistemas concordarem sobre quem é o membro, qual cooperativa mantém o relacionamento, qual direito se aplica, o que foi comprado, como o pagamento foi liquidado e como uma correção ou reembolso deve ser propagado.
- O aviso de privacidade da Coop descreve os papéis da Coop Norge SA e das cooperativas locais, dados usados para associação, análise de compra, apps, pagamentos e comércio on-line, períodos de retenção, processadores, segurança e direitos individuais [S12]. Esse aviso público revela uma carga contínua de governança: inventários, papéis legais, consentimento, controles de acesso, retenção, exclusão, mudanças de processador, gestão de incidentes e evidência de que correções alcançaram sistemas dependentes.
- A compra e a logística central criam outra fronteira de dados compartilhados. Produtos, fornecedores, preços, promoções, inventário, remessas, lojas, segurança alimentar, rastreabilidade e informação de desperdício têm diferentes donos e horizontes de tempo. A automação pode roteirizar, comparar, enriquecer e sinalizar. A supervisão humana continua necessária quando identificadores entram em conflito, contagens físicas divergem, informações de fornecedor mudam ou uma exceção de segurança, jurídica ou do cliente exige julgamento responsável.
- As páginas de sustentabilidade, política, Lei da Transparência, economia circular e informação ao consumidor descrevem origem, due diligence, desperdício, embalagem, transporte, rastreabilidade, política e atividades de reporte [S13][S14][S15][S16][S17]. Essas atividades dependem de linhagem de dados e correção. Uma política ou medida reportada não é prova de um resultado tecnológico; precisa de escopo, período, método, dono e evidência reproduzível.
- Os relatórios anuais e de sustentabilidade de 2025 e 2024 fornecem registros de primeira parte datados sobre organização, operações, governança, investimento, logística, trabalho digital, riscos e medidas reportadas [S05][S06]. Eles são evidência de período importante, mas não divulgam dados suficientes para reconstruir uma arquitetura privada ou verificar de forma independente um nível de serviço interno específico.
- IA é tratada como problema de governança proposto, não como resultado de produção documentado da Coop Norge. Os frameworks de privacidade, cibersegurança e risco de IA da NIST fornecem vocabulário de governança útil [S18][S19][S20]. Eles não estabelecem que a Coop Norge usa um modelo, conjunto de dados, padrão de implantação, benchmark ou implementação de controle específicos.
A questão tecnológica central não é se um varejista cooperativo pode adquirir software. É se serviços compartilhados podem permanecer compreensíveis, recuperáveis e auditáveis entre organizações com interesses relacionados, porém funções legais distintas e responsabilidades locais. Uma funcionalidade pode funcionar em demonstração enquanto o fluxo completo de varejo ainda falha porque um membro é mapeado para a cooperativa errada, uma mudança de preço chega tarde a um canal, um pagamento é liquidado e nenhum recibo aparece, ou uma correção de fornecedor para antes da etapa final.
O custo total, portanto, inclui muito mais que licenças e infraestrutura. Inclui propriedade de dados, integração, monitoramento, filas de exceção, suporte em loja, administração de privacidade, cibersegurança, gestão de fornecedores, coordenação de releases, migração, correção, reconciliação, treinamento e manutenção. Inclui também o custo de oportunidade de atrasar uma promoção, bloquear um envio ou exigir que um cliente ou colaborador resolva manualmente uma divergência.
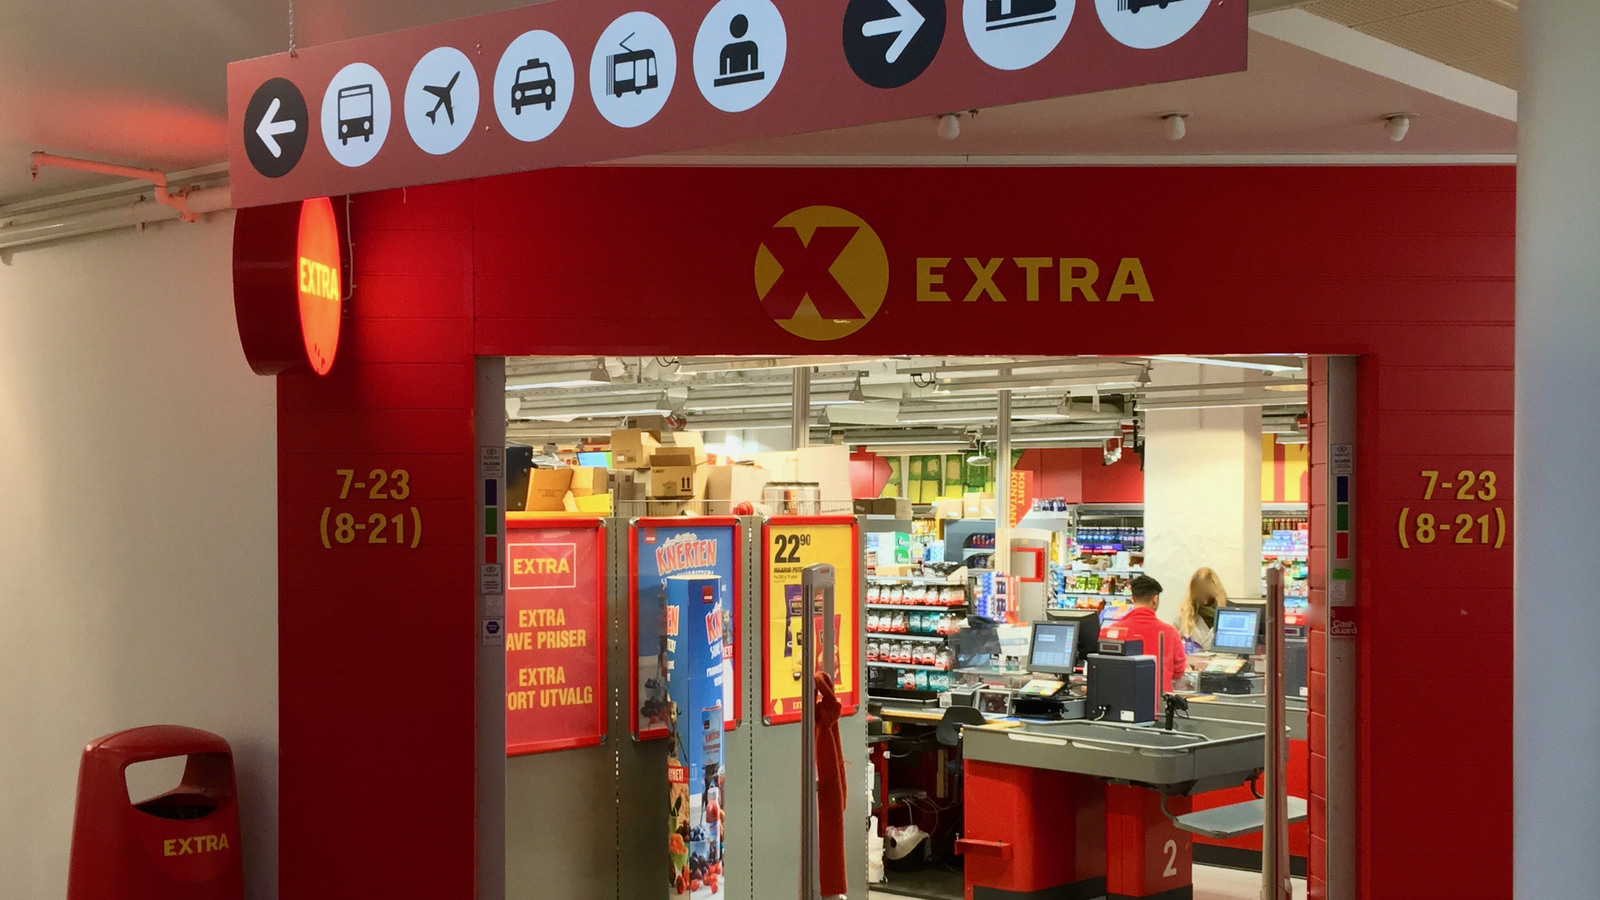
A fotografia de destaque segue a mesma fronteira de evidência. Mostra a entrada e a área de checkout de um supermercado Extra Coop em Bergen, fotografada por Wolfmann em 2017 e licenciada sob CC BY-SA 4.0. Ela fornece contexto direto de varejo Coop e checkout. Não prova o operador legal exato dessa loja e não retrata sistemas internos da Coop Norge, arquitetura privada, fluxos de dados, controles de cibersegurança, confiabilidade do produto ou resultado de negócio e cliente.
1. Entidade exata e fronteira cooperativa
Pesquisa tecnológica deve começar com uma organização exata. O objeto do diretório BTW vincula este artigo à Coop Norge AS [S01]. A descrição pública da Coop então estabelece o contexto cooperativo amplo: cooperativas locais possuem a organização central, e esta executa trabalho comum em nome delas [S02][S03]. Essas fontes esclarecem a relação operacional, mas não tornam cada cooperativa local, loja, subsidiária ou fornecedor intercambiável com a Coop Norge AS.
Essa distinção importa no projeto de dados. Uma loja pode pertencer a uma cooperativa local ou a outra unidade operacional. Um cliente pode ser membro de uma cooperativa enquanto usa serviços prestados centralmente. Um produto pode ser comprado centralmente, distribuído por uma rede compartilhada, vendido em uma loja local e devolvido por outro canal. Um processador pode suportar um serviço digital sem se tornar controlador de cada uso de dado.
Um modelo de identidade durável precisa de identificadores explícitos de entidade legal, loja, cooperativa, cadeia, fornecedor, cliente, membro, produto, contrato e serviço. Nomes sozinhos são insuficientes. Organizações se fundem, lojas mudam, cadeias se alteram, produtos são reformulados e fornecedores operam por subsidiárias. Um identificador compartilhado não deve apagar a propriedade local, enquanto identificadores locais não devem impedir reconciliação.
O caminho de correção faz parte da arquitetura. Quando entidade, loja, produto ou relação com membro está incorreta, a organização precisa de fonte, tempo efetivo, dono, lista de impacto a jusante, regra de aprovação e confirmação de que a correção chegou a todo consumidor relevante. Um registro central corrigido não basta se um cache de loja, serviço de pagamento, tarefa de warehouse ou arquivo de recibos ainda usa o valor antigo.
Este artigo aplica a mesma fronteira às alegações públicas. Uma página corporativa dá suporte ao que a Coop afirma sobre estrutura e escala. Uma página de tecnologia dá suporte à existência de produto ou equipe declarada. Um aviso de privacidade dá suporte a papéis de processamento e regras de retenção declaradas. Nenhuma dessas fontes revela todas as dependências privadas, controles, objetivos de serviço, incidentes ou contratos de fornecedor.
2. Propriedade cooperativa como restrição de sistema
A Coop afirma que seu sistema norueguês inclui mais de 2,6 milhões de membros-proprietários organizados por 58 cooperativas locais, com uma rede nacional de lojas e uma organização central fornecendo funções comuns [S02]. Isso não é apenas arranjo de branding. Cria uma topologia de governança que a tecnologia precisa representar.
A centralização pode reduzir duplicação. Um modelo de produto comum, serviço de identidade, interface de pagamento, plataforma de ofertas, plano logístico ou controle de segurança pode custar menos do que implementações independentes. Entretanto, a centralização também aumenta o impacto do erro. Uma regra compartilhada defeituosa pode afetar muitas lojas ou cooperativas, e uma indisponibilidade de plataforma pode concentrar risco operacional.
A autonomia local gera o compromisso oposto. Uma cooperativa pode precisar de campanhas locais, configurações de loja, comunicações de membros, práticas de escalação de equipe ou escolhas de serviço. O controle local pode melhorar aderência e recuperação, mas variação excessiva aumenta custo de integração e suporte. Se cada cooperativa personalizar o mesmo fluxo de trabalho de forma diferente, os testes se tornam combinatórios e uma atualização central pode virar migração entre múltiplas partes.
Uma boa arquitetura separa invariantes compartilhados de variação governada. Formatos de identidade, controles de segurança, registros de auditoria, linhagem de produto, reconciliação de pagamento e metadados de função legal podem exigir regras comuns fortes. Campanhas, horário de funcionamento, conteúdo local, serviços de loja e alguns limiares operacionais podem ser configuráveis. Configuração ainda precisa de versionamento, dono, validação e rollback.
Os direitos de decisão devem ser visíveis no sistema. Quem pode criar um direito de membro? Quem pode aprovar uma correção de preço? Quem é dono de um pagamento falho? Quem pode substituir uma restrição de produto? Um fluxo de trabalho que oculta essas perguntas em chamados de suporte ou conhecimento pessoal é caro de operar e difícil de auditar.
A estrutura cooperativa também muda o procurement. Um contrato central pode oferecer escala, mas benefícios desaparecem se adoção local, migração de dados, treinamento e propriedade de exceções não forem financiados. Por outro lado, o procurement local pode criar capacidades duplicadas, termos de privacidade inconsistentes e segurança fragmentada. A comparação relevante é o custo operacional total no sistema cooperativo, não o preço de compra de um componente.
3. Dados de varejo compartilhados e registros autoritativos
O papel público da Coop Norge inclui compras, logística, operações de cadeia e marketing [S03]. Cada função depende de dados compartilhados, mas cada uma os enxerga de maneira diferente. Compras foca em fornecedor, custo, quantidade, prazo de entrega e contrato. Logística foca em dimensões, manuseio, localização, capacidade e janelas de entrega. Lojas focam preço, exposição na prateleira, disponibilidade e restrições locais. Canais digitais focam descrição, imagens, busca, disponibilidade e fulfillment. Finanças foca liquidação, imposto, margem e fechamento de período.
Um registro autoritativo não significa um banco de dados único demasiado grande que todos editam diretamente. Significa que propriedade e precedência são explícitas. Atributos fornecidos por fornecedor podem ser preservados junto a classificações atribuídas pelo varejista. Uma imagem de produto pode ter fonte, licença, período de validade e escopo de canal. Um preço pode ter moeda, base fiscal, campanha, local, intervalo de validade e aprovação.
Eventos precisam da mesma disciplina. Um evento de criação de produto, alteração de preço, recebimento de envio, compra concluída ou consentimento do membro deve identificar versão, origem, tempo efetivo e chave de idempotência. Consumidores precisam de forma de reaplicar ou reconciliar após uma indisponibilidade. Uma mensagem entregue não é o mesmo que a aplicação receptora a processar corretamente.
Dados de varejo costumam se contradizer fisicamente. Um sistema pode registrar que uma caixa chegou enquanto a equipe de recebimento não a encontra. Uma loja pode exibir inventário enquanto a prateleira está vazia. Uma oferta digital pode estar ativa enquanto o caixa a rejeita. Um recibo pode existir enquanto o app não consegue exibi-lo. Esses não são casos raros; são classes de exceção que exigem filas, donos, prazos e fechamento mensurável.
Qualidade de dados deve ser avaliada por estágio do negócio. Uma descrição de marketing faltante pode não bloquear recibo de armazém. A ausência de alergênico ou rastreabilidade pode ser crítica antes da venda. Um identificador de loja incorreto pode afetar imposto, liquidação e papéis de privacidade. Uma pontuação geral de completude pode ocultar essas diferenças; a organização precisa de controles por estágio e degradação segura.
4. Identidade de produto, preço, campanha e oferta
A página da equipe de Digital and Technology descreve trabalho em produtos, ofertas, compras personalizadas, dados de campanha, websites, aplicações e uma Offer API [S09]. Isso é evidência de superfície de capacidade declarada. Não estabelece os detalhes de implementação nem a confiabilidade mensurada de cada campanha.
Dados de oferta são deceptivamente complexos. Uma promoção pode depender de produto, tamanho da embalagem, data, loja, cadeia, status de membro, quantidade de compra, ativação de cupom, inventário e restrições legais. A mesma mensagem visível deve combinar com a lógica do checkout e com registros pós-compra. Se o site, app, etiqueta de prateleira e caixa interpretam a regra de formas diferentes, o cliente vivencia uma promessa quebrada.
A organização precisa de uma definição canônica de oferta com escopo e precedência explícitos. Deve distinguir preço base, preço local, preço de campanha, benefício de membro, cupom personalizado, benefício de pagamento e dividendo de compra. Regras de empilhamento devem ser testáveis. Uma correção precisa identificar compras afetadas e se é necessário reembolso ou comunicação.
Uma API pode distribuir ofertas, mas uma API sozinha não resolve divergência semântica. Produtores e consumidores precisam de contratos versionados, exemplos, validação, regras de depreciação e observabilidade. Um consumidor que ignora silenciosamente um campo desconhecido pode perder uma restrição. Um consumidor que falha todas as requisições pode bloquear vendas. A política de compatibilidade é parte da confiabilidade do produto.
Operação de campanha também cria custo de manutenção. Equipes de marketing precisam de prévias, aprovação, programação, rollback e evidência de publicação por canal. Equipes de loja precisam de fonte de verdade clara quando um sinal e o caixa discordam. Atendimento ao cliente precisa da versão exata da oferta aplicada à compra. Finanças precisa de reconciliação entre benefício esperado e concedido. Esses controles custam mais do que publicar um banner, mas reduzem ambiguidade onerosa.
5. Compras, fornecedores e logística
A Coop afirma que a organização central conduz compras e que a Coop Norge Logistikk e a Coop Norge Transport dão suporte ao abastecimento de lojas em toda a Noruega [S02][S03]. Os relatórios anuais fornecem contexto datado para essas operações [S05][S06]. As evidências públicas estabelecem uma superfície ampla de cadeia de suprimento, não um desenho interno de armazém ou resultado privado de desempenho.
Dados de fornecedor podem chegar em formatos, idiomas, unidades e níveis de completude diferentes. Um fluxo de entrada confiável preserva submissões originais, valida campos obrigatórios, registra transformações e atribui exceções. O casamento automático pode sugerir que dois produtos ou fornecedores são iguais, mas casos ambíguos precisam revisão porque fusão errada pode afetar contratos, rastreabilidade, segurança, inventário e pagamento.
Logística combina estado digital com movimento físico. Pedidos, compromissos, caixas, paletes, veículos, instalações e entregas para loja precisam de identificadores. Leituras e eventos de status podem melhorar visibilidade, mas equipamentos, etiquetas, redes e interfaces falham. Operadores precisam de procedimentos de fallback delimitados que mantenham mercadorias seguras e registrem o ocorrido para reconciliação posterior.
Decisões de capacidade dependem de previsões e restrições. Previsão não é pedido, e pedido não é recibo. Os sistemas devem preservar esses estados em vez de sobrescrevê-los com uma única quantidade atual. Uma mudança tardia de fornecedor pode exigir realocação, alteração de transporte, comunicação da loja ou ajuste de campanha. O custo inclui computação e o trabalho humano de decidir qual compromisso mudar.
Logística orientada por dados pode apoiar roteirização, posicionamento de inventário e redução de desperdício, conforme material tecnológico da Coop [S08]. Confiabilidade de produto exigiria evidência de que o fluxo de ponta a ponta permanece correto sob atrasos, leituras faltantes, mensagens duplicadas, interrupção de instalações e exceções de loja. Resultado de negócio exigiria linha de base definida, período, escopo e análise causal. O material público não estabelece esses resultados.
6. Checkout de loja e a última milha física
A fotografia de destaque mostra entrada e área de checkout de um Extra Coop. Ela fornece contexto de varejo visível, incluindo caixas e ambiente de loja com equipe. Não estabelece o software exato, provedor de pagamento, rede, configuração, disponibilidade ou operador legal da loja fotografada.
Checkout é onde muitos contratos de dados compartilhados convergem. Identidade de produto, preço, campanha, direito de membro, pagamento, imposto, recibo e contabilidade precisam concordar em um intervalo de tempo voltado ao cliente. Uma falha pode ser tecnicamente pequena e operacionalmente grave: um cupom vencido permanece visível, um benefício válido é rejeitado, pagamento ocorre mas o registro da venda expira por timeout, ou uma nova tentativa duplica e gera incerteza.
Projeto seguro separa autorização de liquidação final e registra identificadores transacionais idempotentes. Se um dispositivo ou serviço expira por tempo, o operador deve determinar se o pagamento ocorreu sem pedir ao cliente que pague novamente de forma cega. Um recibo deve ligar à mesma transação e preservar correções ou estornos sem ser substituído silenciosamente.
As lojas precisam de modos degradados, mas operação degradada deve ser limitada. Aceitar toda transação offline pode gerar fraude ou risco de liquidação. Rejeitar toda transação pode interromper o comércio. A política adequada depende de tipo de pagamento, valor, benefício de membro, conectividade, controle local e capacidade de recuperação. Cada fallback precisa de condição de término e etapa de reconciliação.
Ferramentas de suporte devem apresentar estado do negócio, não apenas logs técnicos. Um colaborador de loja precisa saber se a oferta é válida e qual ação é permitida. Atendimento ao cliente precisa de histórico de compra, benefício, consentimento e correção. Engenharia precisa de identificadores de rastreio e saúde de dependências. Finanças precisa de liquidação e totais de exceções. Visões por perfil devem derivar do mesmo histórico de eventos.
7. Identidade de membro, CoopID e direito
O aviso de privacidade da Coop descreve registros de membros, CoopID, dados de compra, aplicativos, consentimento, retenção e papéis compartilhados entre Coop Norge SA e cooperativas locais [S12]. A página do app de membro descreve cartões de membro, cupons, ofertas personalizadas, recibos, listas de compras, informações de loja e acesso ao pagamento [S10]. Essas descrições públicas expõem um sistema de identidade e direitos com muitas dependências.
Prova de identidade e autenticação cotidiana são diferentes. A inscrição pode exigir verificações mais fortes do que abrir uma lista de compras. Pagamento, alterações de conta, relações familiares e cancelamento podem exigir controles de avanço. Uma sessão única não deve conceder automaticamente todas as autoridades, e recuperação não pode ser mais fraca que autenticação normal.
Direito é mais amplo que identidade. Uma pessoa pode ser identificada corretamente e receber a cooperativa de membro, o cupom, o dividendo ou relação familiar errados. Direitos precisam de fonte, datas efetivas, status e motivo. Uma correção de suporte deve ser auditável e deve se propagar ao app, checkout, comunicações e contabilidade quando relevante.
Consentimento adiciona outra dimensão de estado. Um cliente pode consentir análise de compra, mas não um canal de marketing específico, ou pode retirar consentimento enquanto registros ainda precisam de retenção para contabilidade. O sistema precisa distinguir base legal, finalidade, canal, controlador, processador e retenção. Um sinalizador binário de marketing é muito grosseiro.
Sistemas de identidade também criam risco de lock-in. Aplicações, pagamento, ofertas, recibos, atendimento e análise podem todos depender de um identificador. Substituir esse serviço requer mapeamento, execução paralela, migração de tokens, invalidação de sessão, preparação de suporte e reconciliação. O plano de saída deve ser desenhado antes que o serviço fique difícil de substituir.
8. Personalização e diferença entre relevância e prova
A página do app de membro informa que os membros podem receber cupons e conteúdo moldados por padrões de compra quando o consentimento relevante está presente [S10]. O aviso de privacidade descreve análise e relações de processamento nomeadas [S12]. Essas fontes estabelecem uma superfície de personalização declarada, não a precisão ou o benefício de um modelo específico.
Personalização começa com qualidade de dados. Compras podem ser compartilhadas por domicílio, afetadas por promoções, compradas para outra pessoa ou incompletas porque o identificador do membro não foi apresentado. Devoluções e correções podem alterar histórico. Um modelo pode encontrar padrão estatístico sem entender o motivo por trás dele.
Ao avaliar, portanto, é preciso incluir mais que taxa de clique ou resgate. Operações precisam examinar erros de elegibilidade, preferências desatualizadas, limites de consentimento, taxas de reclamação, efeito de margem, restrições de inventário e se uma campanha teria performado sem personalização. Resposta de curto prazo não estabelece valor longo prazo para o cliente.
Supervisão humana é necessária em política, não em toda predição. Equipes devem definir usos proibidos, atributos sensíveis, limiares de revisão, trilhas de reclamação e rollback. Devem manter distinção entre histórico de compra observado, preferência inferida, regra de campanha e escolha do cliente.
O NIST AI Risk Management Framework oferece conceitos de governança para mapear contexto, medir risco, gerir controles e atribuir responsabilidade [S20]. Ele não prova que a Coop Norge opera um sistema de IA específico. Qualquer alegação de modelo exigiria evidência própria datada de objetivo, dado, validação, implantação, monitoramento e resultados.
9. Coopay, pagamento e consistência de recibos
As páginas públicas da Coop descrevem o Coopay como recurso de pagamento móvel integrado ao app de membro, com benefícios e recibos digitais apresentados em uma experiência única [S08][S11]. A página da equipe descreve o pagamento como produto digital crítico e informa números de uso de primeira parte [S09]. Essas afirmações estabelecem capacidade e escala declarada, não confiabilidade independente nem desempenho financeiro.
Um fluxo de pagamento atravessa dispositivo, identidade, tokenização, autorização, checkout, loja, recibo, benefício de membro, liquidação, reembolso e serviços de suporte. Cada etapa precisa de identificador de transação durável e estado explícito. Uma interface móvel dizendo completo deve corresponder a um estado comercial liquidado ou claramente pendente, não apenas a uma transição bem-sucedida de tela.
Retentativas são modo importante de falha. Redes falham em momentos ambíguos. Se o cliente tenta novamente sem idempotência, podem ocorrer cobranças duplicadas ou registros de venda duplicados. Se nunca tentar novamente, uma autorização concluída pode não gerar recibo. O sistema precisa de serviço de reconciliação que compare pagamento, venda, recibo, benefício e contabilidade e encaminhe diferenças não resolvidas a um dono.
Reembolsos e correções também são igualmente importantes. Um item devolvido pode alterar pagamento, recibo, inventário, dividendo, elegibilidade de cupom, revisão de fraude e contabilidade. Uma correção não deve apagar o evento original. Deve criar ajuste vinculado com motivo, autoridade, horário e confirmação de propagação a consumidores posteriores.
Fornecedores de pagamento e lojas de aplicativos criam dependências externas. Contratos precisam de níveis de serviço, comunicação de incidentes, acesso a dados, suporte de saída e exportação de evidência. Taxas de assinatura são apenas um custo. Integração, certificação, suporte de dispositivo, operações antifraude, atendimento e migração podem dominar o custo de longo prazo.
10. E-commerce, gestão de pedidos e consistência entre canais
O aviso de privacidade da Coop descreve comércio eletrônico para sites públicos de varejo e define fronteiras de pedido, pagamento, entrega e retenção [S12]. A página da equipe de tecnologia descreve trabalho de site, comércio eletrônico, produto, oferta e pagamento [S09]. Essas fontes estabelecem uma superfície de comércio digital sem provar frescor de inventário, precisão de fulfillment ou satisfação do cliente.
Consistência entre canais não exige catálogo idêntico em todos os pontos. Exige escopo intencional. Um produto pode ser apenas para loja, apenas on-line, limitado por região ou disponível em locais selecionados. O sistema deve distinguir política de dado ausente. Caso contrário, equipes não conseguem saber se ausência de produto é correta ou falha de sincronização.
Pedidos criam reservas e promessas. Uma quantidade exibida no inventário não é o mesmo que quantidade que pode ser prometida. Separação, substituições, cancelamentos, janelas de entrega e devoluções alteram o estado. Operações precisam saber qual sistema é dono de cada transição e o que ocorre quando dois canais competem pela última unidade.
Comunicação com o cliente deve refletir incerteza com honestidade. Confirmação atrasada, solicitação de substituição ou fulfillment parcial é melhor que promessa falsa. Mensagens devem usar o mesmo estado de pedido das ferramentas de suporte. Um pipeline de notificação operacional enquanto o estado-fonte está desatualizado pode agravar incidente.
Comércio digital também aumenta complexidade de retenção e privacidade. O histórico de compra sustenta atendimento, contabilidade, antifraude e acesso do cliente, mas finalidades e períodos mudam. Cópias de busca, analytics e suporte precisam de regras alinhadas de exclusão e acesso. Uma migração deve preservar registros legalmente exigíveis sem carregar todos os campos históricos indefinidamente para nova plataforma.
11. Autoatendimento e lojas com operação digital
A página de tecnologia da Coop descreve autoatendimento e conceitos de loja que podem operar fora de horários de atendimento presencial habitual [S08]. A página da equipe descreve trabalho de lojas operadas digitalmente [S09]. São capacidades declaradas. Não estabelecem disponibilidade, perdas, segurança, acessibilidade ou resultados para clientes.
Autoatendimento muda o modelo de controle. O cliente se torna operador de parte do fluxo de checkout. Reconhecimento de produto, restrições etárias, verificações aleatórias, pagamento, recibo e controles de saída precisam permanecer compreensíveis. Uma rejeição falsa gera atrito, enquanto aceitação falsa pode gerar exposição financeira ou jurídica.
Períodos sem funcionário exigem operações remotas mais fortes. Acesso físico, identidade, alarmes, pagamento, segurança, comunicação e resposta a incidentes devem funcionar juntos. Um dispositivo pode estar saudável enquanto a jornada completa do cliente não está. Confiabilidade de produto deve ser medida ponta a ponta, incluindo recuperação e suporte humano.
Design de fallback deve considerar pessoas que não conseguem usar o dispositivo ou interface esperado. Acessibilidade, idioma, falha de bateria, recuperação de conta, alternativas de pagamento e contato de emergência são requisitos operacionais, não apenas refinamento opcional. Um conceito digital que transfere trabalho não resolvido para clientes ou equipe local pode parecer eficiente enquanto eleva custo total.
A medida mais útil não é o número de passos automatizados. É se o fluxo finaliza com segurança, precisão e recuperabilidade em custo total aceitável. Isso exige classes de incidente, dados de suporte a cliente, retorno da loja, reconciliação e linha de base para avaliação de mudanças.
12. Capacidade, confiabilidade de produto e resultado operacional
Três classes de evidência devem permanecer separadas. Capacidade é o que uma organização descreve publicamente ou consegue demonstrar: uma aplicação, API, recurso de pagamento, conceito de autoatendimento, equipe, plataforma ou processo. As páginas de tecnologia da Coop fornecem evidência substancial de capacidade [S07][S08][S09].
Confiabilidade de produto pergunta se o serviço completo funciona corretamente. Um app de membro pode entrar em operação enquanto direitos estão desatualizados. Um pagamento pode autorizar enquanto um recibo falha. Uma Offer API pode responder enquanto o caixa interpreta regra de modo incorreto. Um painel de logística pode atualizar enquanto a remessa física está faltando. Confiabilidade exige objetivos de serviço, métricas de correção, monitoramento de dependências, testes de recuperação, envelhecimento de exceções e limites temporais por período.
Um resultado operacional ou de cliente exige evidência atribuível. A alegação de redução de desperdício de alimentos precisa de linha de base, escopo, método de medição, data de intervenção, exclusões e análise de outras causas. Checkout mais rápido precisa de amostras definidas e condições comparáveis. Campanha bem-sucedida precisa de método de incrementidade, não apenas resgate bruto.
Essa distinção evita que inventário de funcionalidades seja confundido com valor. Equipes de engenharia podem reportar entrega sem reclamar resultado. Operações podem medir confiabilidade sem assumir causalidade. Lideranças podem perguntar se os benefícios superam custos de licença, integração, supervisão, manutenção, exceções, suporte, privacidade, segurança e migração.
Dados de primeira parte publicados podem ser úteis enquanto permanecem delimitados. Eles estabelecem o que a Coop escolheu relatar em determinada data. Não provam independentemente disponibilidade contínua, correção ou causalidade. Procurement e governança devem pedir a classe de evidência adequada para cada decisão.
13. Integração, APIs e propriedade de eventos
O modelo compartilhado da Coop cria muitos pontos de integração: organizações central e locais, fornecedores, logística, lojas, serviços de membro, pagamentos, ofertas, websites, e-commerce, processadores, finanças e reporte. O custo de integração cresce com o número de contratos e com ambiguidade sobre propriedade.
Cada interface precisa de produtor identificado, consumidor, esquema, versão, objetivo de serviço, política de erro e plano de aposentadoria. Um HTTP com sucesso não basta. O receptor pode rejeitar, duplicar, reordenar ou interpretar mal o dado. A reconciliação deve comparar resultados de negócio, não apenas métricas de transporte.
Sistemas de eventos precisam de idempotência e reprodução. Se uma atualização de membro ou preço for entregue duas vezes, consumidores não devem criar dois direitos ou dois ajustes. Se um consumidor está offline, deve recuperar de posição durável. Se um esquema muda, consumidores antigos e novos precisam de sobreposição controlada.
Filas de exceção precisam de limites operacionais. Uma fila sem idade, severidade, dono e escalonamento vira banco oculto de risco de negócio não resolvido. Operações devem saber quais exceções bloqueiam venda, envio, pagamento, solicitação de privacidade ou relato. Exceções repetidas devem alimentar correção de regras e dados de origem.
Integração também molda lock-in. Uma plataforma com muitos conectores proprietários torna-se cara de substituir. Interface aberta ajuda, mas semântica de dados, ferramentas operacionais, identidade e histórico continuam precisando de migração. Testes de saída devem verificar se os dados podem ser exportados, interpretados, reconciliados e operados em outro lugar.
14. SAP, custo de ciclo de vida e dependência
O material tecnológico da Coop descreve uma implantação SAP de grande porte [S08]. Isso é uma declaração de capacidade de primeira parte, não prova de módulo específico de inventário, arquitetura de serviço ou resultado de negócio. A pergunta de diligência relevante é como uma plataforma empresarial afeta o custo de ciclo de vida.
Plataformas empresariais podem consolidar processos e controles, mas também criam dependência de configuração, extensões, competências, cronogramas de release e fornecedores. Cada personalização pode resolver requisito real enquanto aumenta custo de upgrade e teste. Cada integração externa amplia superfície que precisa de revalidação após mudança.
A organização deve classificar extensões por necessidade de negócio, risco, dono e caminho de aposentadoria. Um workaround local que vira dívida técnica permanente deve ser visível. Padronização não deve eliminar diferenças cooperativas ou legais necessárias, mas a variação deve ser intencional e mensurada.
Gestão de release deve incluir calendário de loja, armazém, pagamento e reporte. Uma mudança tecnicamente válida pode ser insegura operacionalmente durante campanha maior, inventário, fechamento financeiro ou pico logístico. Planos de rollback precisam considerar dados já gravados sob nova versão, não apenas implantação do software.
Econômica de migração deve ser revisada antes que o lock-in fique agudo. O inventário de saída inclui dados, anexos, histórico de auditoria, interfaces, identidades, relatórios, jobs, lógica personalizada, treinamento, ferramentas de suporte e contratos. Formato teórico de exportação não basta. A organização precisa de evidência periódica de que consegue reconstruir estados de negócio importantes fora da plataforma atual.
15. Funções de privacidade, retenção e direitos
O aviso de privacidade da Coop é incomum por ser útil: descreve categorias de dados, finalidades, papéis, períodos de retenção, serviços e processadores em associação, compras, apps, pagamento, comércio on-line e comunicação [S12]. O aviso é um artefato público de governança, não prova de que cada controle está completo ou efetivo.
A estrutura cooperativa torna o mapeamento de papel importante. A Coop Norge SA pode agir com um papel para um serviço central enquanto uma cooperativa local tem responsabilidade por outra finalidade. Relações conjuntas ou de processador podem mudar por fluxo de trabalho. Sistemas devem anexar finalidade e metadados de controlador aos fluxos de dados em vez de depender de um único rótulo corporativo.
Retenção precisa de regras executáveis. Contabilidade, associação, serviço, fraude, marketing e analytics podem ter períodos distintos. A exclusão deve incluir audiências derivadas, exportações, caches e cópias de processadores quando aplicável. Um registro oculto na interface não é evidência de exclusão.
Pedidos de direitos exigem verificação de identidade, descoberta, revisão, entrega, correção, restrição e exclusão. A organização precisa localizar dados sem expor registros de terceiros. Também precisa explicar exceções legais e registrar conclusão. Automação pode coletar registros prováveis, mas supervisão humana é necessária para ambiguidade de identidade e limites jurídicos.
Mudanças de fornecedor criam trabalho recorrente. Inventários de processadores, contratos, avaliação de transferência, controles de acesso, retenção e contatos de incidente precisam atualização. Uma lista de fornecedores publicada uma vez fica obsoleta sem propriedade operacional mantendo-a alinhada aos serviços reais.
16. Cibersegurança e recuperação
O aviso de privacidade da Coop diz que procedimentos de segurança e tecnologia são usados para proteger dados pessoais [S12]. Isso é descrição de controle declarada, não prova independente de eficácia. O NIST Cybersecurity Framework oferece vocabulário para governar, identificar, proteger, detectar, responder e recuperar [S19].
Segurança em varejo abrange identidades, lojas, dispositivos, redes, aplicações, serviços em nuvem, fornecedores, interfaces de pagamento, warehouses e canais de suporte. Uma equipe central de segurança pode definir controles, enquanto operações locais ainda precisam de procedimentos utilizáveis. Controles que funcionários não conseguem seguir criam atalhos e pontos cegos.
Inventário de ativos deve conectar componentes técnicos a serviços de negócio e donos. Um servidor vulnerável tem impacto diferente conforme suporte website público, pagamento, operações de warehouse, identidade de membro ou serviço de teste descontinuado. Priorização precisa de exposição, explorabilidade, dado, impacto de negócio e controles compensatórios.
A resposta a incidente deve ser exercitada entre fronteiras organizacionais. Um incidente de pagamento, vazamento de identidade, ruptura de fornecedor ou indisponibilidade de loja pode exigir ações legais, técnicas, operacionais e de cliente distintas. Listas de contato, direitos de decisão, preservação de evidência, comunicações e critérios de recuperação precisam de simulação.
Recuperação não é apenas restaurar servidor. A organização precisa determinar se transações, direitos, ofertas, recibos, remessas ou relatórios foram perdidos, duplicados ou corrompidos. Reconciliação e correção podem levar mais tempo do que a recuperação de infraestrutura. Confiabilidade de produto inclui integridade de negócio restaurada.
17. Fornecedores, processadores e custo de dependência externa
O aviso de privacidade da Coop nomeia diversos provedores para diferentes atividades [S12]. Nomear publicamente um provedor apoia a existência de relacionamento declarado na data do aviso. Não revela todo contrato, configuração, controle de segurança ou resultado de desempenho.
Diligência de fornecedor deve mapear cada serviço a dado, processo de negócio, dependência, fallback e plano de saída. Um provedor pode ter baixo custo e ainda ser caro operacionalmente se incidentes forem difíceis de diagnosticar ou exportações de dados forem incompletas. Um contrato maduro trata objetivos de serviço, suporte, aviso de mudança, segurança, privacidade, acesso a evidência, continuidade e encerramento.
Provedores compartilhados podem concentrar risco entre cooperativas e canais. Esse risco pode ser aceitável se controles e recuperação forem mais fortes, mas deve ser medido. Uma cooperativa local precisa saber quais dependências centrais afetam suas lojas e quem detém escalonamento.
Falha de terceiro também pode criar estado ambíguo. Um provedor de pagamento pode responder tardiamente. Um serviço de marketing pode aceitar audiência e processar depois. Um serviço de pedido pode gerar uma remessa após timeout do cliente. Idempotência, reconciliação e comunicação de incidente devem ser projetadas na fronteira do contrato.
Substituição de fornecedor é programa de produção, não transferência de arquivo. Inclui operação paralela, mapeamento de dados, mudanças de interface, treinamento de equipe, comunicação ao cliente, continuidade de auditoria e encerramento do serviço anterior. Esses custos devem entrar na comparação entre assinatura e lock-in de longo prazo.
18. Due diligence de fornecedores e rastreabilidade de produtos
O aviso da Transparency Act da Coop descreve requisitos de fornecedor, coleta de informações, mapeamento de risco, medidas, monitoramento e reporte [S15]. Sua página de estratégia e política lista políticas de fornecedor e sustentabilidade [S14]. A página de informação ao consumidor descreve expectativas de rastreabilidade em cadeias de produto selecionadas [S17].
Dados de due diligence precisam de proveniência. Uma declaração, auditoria, certificação, reclamação ou registro de origem de produto deve identificar fonte, data, escopo, status e expiração. Um painel atual pode ser enganoso se a evidência subjacente for antiga ou cobrir apenas uma instalação.
Score de risco pode priorizar revisão, mas não deve converter incerteza em precisão falsa. Falta de evidência não é risco baixo. Um score alto precisa de explicação e caminho de recurso ou correção. Revisores humanos precisam acesso a registros originais e tradução quando necessário.
Rastreabilidade conecta fornecedor, instalação, lote, produto, remessa, loja e período. Quebras de identificador podem impedir recall ou reporte. Sistemas devem testar se um produto pode ser rastreado em ambas as direções e se correções propagam. Um texto de política não estabelece que toda cadeia seja rastreável integralmente.
O custo operacional inclui onboarding de fornecedor, normalização de dados, revisão de evidência, renovação, escalonamento, remediação e reporte. Automação pode extrair e comparar documentos, mas deve sinalizar incerteza em vez de inventar fatos faltantes. Decisões finais sobre problemas sérios de fornecedor exigem supervisão humana com responsabilidade.
19. Sustentabilidade, desperdício e medição
As páginas de sustentabilidade da Coop discutem desperdício de alimentos, embalagem, circularidade, eficiência de transporte, origem e escolhas do consumidor [S13][S16][S17]. Os relatórios anuais fornecem contexto reportado com data [S05][S06]. Essas fontes apoiam a existência de programas e medidas reportadas, não uma alegação causal de intervenção tecnológica privada.
Dados de sustentabilidade atravessam produtos, fornecedores, logística, lojas, energia, desperdício, contrato e finanças. Cada métrica precisa de fronteira, unidade, período, método, origem, marcador de estimativa, dono e política de revisão. Combinar dados sem esses campos cria resultado com aparência precisa, porém não reproduzível.
Operações de desperdício ilustram o problema. Uma redução pode depender de identidade de produto, vencimento, inventário de loja, política local, comunicação ao cliente e aceitação no checkout. Uma redução reportada pode ser influenciada por composição, demanda, doação, mudança de medição ou práticas de descarte. A tecnologia pode suportar ação, mas atribuição de resultado exige linha de base e análise controlada.
Dados de embalagem e transporte têm desafios semelhantes. Declarações de fornecedor podem usar métodos diferentes. Distâncias, cargas, tipos de veículo, devoluções e movimentos terceirizados precisam de limites consistentes. Dados estimados devem permanecer distinguíveis dos dados medidos, e correções posteriores não devem sobrescrever relatórios históricos silenciosamente.
Controles de reporte devem se parecer com controles financeiros quando implicações materiais. Devem haver evidência de origem, revisão, segregação de funções, histórico de mudança, reconciliação e validação final. Painel é uma camada de apresentação. Confiabilidade depende dos dados e do processo de correção abaixo.
20. Fronteiras de IA e automação inteligente
Páginas públicas da Coop descrevem tecnologia, dados, personalização e automação, mas as fontes mantidas não estabelecem um modelo de IA, conjunto de dados, implantação, benchmark ou resultado de produção específicos ainda não divulgados. Este artigo trata IA como possibilidade governada em vez de implementação reclamada.
Possíveis usos de varejo incluem pareamento de produtos, apoio a demanda, seleção de oferta, extração de documento, triagem de fraude, roteamento de serviço e detecção de anomalias. Cada uso tem custos de erro diferentes. Um pareamento de produto afeta rastreabilidade. Uma previsão de demanda pode alterar inventário. Um score de fraude pode inconvenienciar cliente. Um extrator de documento pode perder um risco de fornecedor.
O framework de risco de IA da NIST recomenda mapear contexto, medir risco, gerir controles e atribuir responsabilidade [S20]. O framework de privacidade da NIST adiciona questões de processamento de dados e impacto individual [S18], enquanto o de cibersegurança trata segurança e recuperação [S19]. Esses frameworks são orientação, não prova de conformidade da Coop Norge.
Operações de modelo precisam de versionamento, linhagem de dados, conjuntos de avaliação, monitoramento de deriva, controles de acesso, registros de override e descontinuação. A avaliação deve representar condições reais de operação, incluindo dados esparsos, produtos novos, diferenças locais e dependências indisponíveis.
Revisão humana deve ser direcionada à consequência e incerteza. Exigir aprovação para toda sugestão de baixo risco pode destruir valor, enquanto permitir decisões autônomas de alto impacto pode ocultar erros graves. O sistema deve expor confiança, entradas faltantes, restrições de política e caminho de correção.
21. Supervisão e economia de exceções
Automação muda trabalho; raramente elimina toda decisão. Compradores tratam ambiguidade de fornecedor e produto. Equipes de warehouse e transporte tratam divergência física. Equipes de loja tratam preço, pagamento e exceções do cliente. Equipes de privacidade tratam direitos e papéis legais. Equipes de segurança investigam sinais. Equipes de finanças reconciliam transações.
Uma fila de exceção é um produto. Precisa de classificação, prioridade, idade, dono, evidência, limites de ação e motivo de fechamento. Se a fila for difícil de usar, funcionários criam planilhas ou mensagens informais. Isso desloca custo para fora da plataforma sem eliminá-lo.
Planejamento de capacidade deve incluir volume de exceções, não apenas throughput automático médio. Uma mudança que automatiza 95% dos casos pode ainda falhar economicamente se os cinco por cento restantes forem excepcionalmente complexos e sem cobertura local. Equipes devem medir retrabalho, handoffs, idade não resolvida, recorrência e impacto no cliente.
Overrides geram evidência útil. Overrides repetidos podem indicar regras obsoletas, dados faltantes, restrições locais ou necessidades de treinamento. Tratar todo override como erro de usuário impede aprendizado. Permitir overrides sem estrutura impede auditoria. Um design equilibrado registra motivo e consequência sem bloquear trabalho urgente.
Supervisão também precisa de escalonamento. Um funcionário de loja não deve carregar responsabilidade por defeito de preço central, e um engenheiro não deve decidir sozinho uma questão legal de privacidade. O roteamento deve refletir autoridade, além da propriedade técnica.
22. Manutenção, migração, correção e custo total
Orçamentos de tecnologia costumam enfatizar projetos e assinaturas e subestimam operação contínua. Sistemas de varejo exigem monitoramento, suporte, teste de release, troca de dispositivos, correção de dados, gestão de fornecedores, atualizações de segurança, administração de privacidade, reconciliação e treinamento.
O custo de manutenção aumenta com variáveis. Diferentes hardwares de loja, integrações locais, versões de plataforma e fluxos customizados multiplicam combinações de teste. Padronização pode reduzir custo, mas padronização forçada pode gerar atalhos operacionais. Medida útil é variação controlada com donos explícitos e datas de aposentadoria.
Migração expõe dependências ocultas. Substituir identidade, pagamento, oferta, ERP, pedido ou analytics exige mapeamento de dados, operação paralela, reconciliação, comunicação com usuário, suporte e rollback. Registros históricos podem ser necessários para contabilidade, direitos, disputas ou análise. Uma migração que move registros atuais e perde histórico pode criar risco de longo prazo.
O custo de correção deve ser medido. Quanto tempo leva para corrigir produto, preço, direito, pagamento, fornecedor ou registro de privacidade em todos os consumidores? Quantas passagens manuais são necessárias? Com que frequência o mesmo defeito se repete? Essas medidas revelam dívida de integração mais claramente que contagem de aplicações.
Lock-in não é sempre ruim. Uma plataforma estável pode justificar custo de troca. O risco é dependência não medida. Lideranças precisam saber quais dados, competências, contratos, extensões e operações são difíceis de substituir e se os benefícios ainda justificam essa dependência.
23. Registro delimitado de modos de falha
Os cenários a seguir são perguntas de diligência, não alegações de que a Coop Norge os tenha vivido:
- Um membro é autenticado corretamente, mas mapeado para direito de cooperativa errada. Cupons ou dividendos são calculados incorretamente, e a correção chega ao app, mas não ao checkout ou à contabilidade.
- Uma campanha é publicada no app antes de cada sistema da loja receber a regra. O cliente vê uma oferta que o caixa rejeita, gerando reembolsos manuais e trabalho de suporte.
- Uma autorização de pagamento móvel tem sucesso enquanto o cliente sofre timeout no app. A repetição pode gerar duplicação, e o serviço de recibo não consegue determinar qual registro de venda é o correto.
- Uma correção de produto chega ao catálogo central após a seleção da remessa. Loja, e-commerce, rastreabilidade e relatórios divergem.
- Uma interface logística reapresenta eventos após indisponibilidade sem idempotência. O inventário ou o estado de remessa avança duas vezes e exige reconciliação física.
- Um processador externo altera interface ou retenção. Serviços dependentes continuam em operação enquanto registros e contratos de privacidade ficam desatualizados.
- Uma loja entra em modo degradado por perda de conectividade, mas o processo de recuperação não reconcilia completamente transações offline.
- Um documento de risco de fornecedor é extraído incorretamente, e uma pontuação automatizada trata evidência ausente como risco baixo, não como incerteza.
- Um modelo de personalização deriva após mudança de sortimento ou comportamento do cliente. A taxa de resgate muda, mas a organização não consegue separar efeito do modelo de campanha e variação de inventário.
- Uma atualização da plataforma empresarial muda campo compartilhado. Uma integração local o truncou silenciosamente, e o defeito aparece depois em liquidação ou relatório.
- Um incidente de segurança é contido tecnicamente, mas integridade de transações e direitos permanece incerta porque recuperação testada focou só infraestrutura.
- Uma métrica de sustentabilidade é revisada sem preservar método e fronteira, tornando comparações de período enganadoras.
Cada cenário precisa de detecção, dono, ação segura, escalonamento, correção, evidência de recuperação e medida de recorrência. O valor de um controle não é só existir no diagrama; é reduzir frequência, duração ou consequência de uma falha definida.
24. Disciplina de mensuração e aquisição
Procurement deve separar aceitação de capacidade, aceitação de confiabilidade e mensuração de resultado. Aceitação de capacidade pode verificar funções e interfaces. Aceitação de confiabilidade deve testar objetivos de serviço, correção, recuperação, observabilidade e suporte. Mensuração de resultado deve usar linha de base definida e método atribuível.
Contratos devem incluir propriedade de dados, exportação, documentação de esquema, evidência de segurança, deveres de privacidade, aviso de incidente, níveis de serviço, suporte, controle de mudança e assistência de saída. Comparação de preço deve incluir integração, equipe interna, gestão de exceções, treinamento, reconciliação e migração.
Pilotos precisam de complexidade representativa. Uma única loja, cooperativa, classe de produto ou caminho de pagamento pode não expor variação entre organizações. Um piloto deve incluir casos difíceis conhecidos e plano para quando dependências ficarem indisponíveis.
Revisões operacionais devem examinar exceções não resolvidas, correções repetidas, falhas de mudança, testes de recuperação, incidentes de fornecedor, pedidos de privacidade, achados de segurança e padrões de suporte ao cliente. Um painel em verde pode ocultar filas excluídas da métrica.
A evidência deve permanecer datada. Os relatórios anuais, páginas corporativas, páginas de tecnologia, aviso de privacidade e material de sustentabilidade fornecem registros públicos úteis [S02][S04][S05][S06][S07][S12][S13]. Eles não devem ser combinados em uma alegação atemporal. Sistemas, escala, fornecedores, políticas e resultados mudam.
25. Perguntas de diligência para a superfície tecnológica visível da Coop Norge AS
- Quais identificadores são autoritativos para membro, cooperativa, loja, cadeia, produto, fornecedor, remessa, pedido, pagamento, recibo e campanha?
- Como papéis legais e finalidades de dado são representados quando Coop Norge SA e cooperativas locais participam de um mesmo fluxo?
- Quais regras são obrigatórias e quais variações locais são configuráveis?
- Como as definições de oferta são testadas entre app, site, prateleira, checkout, recibo, estorno e contabilidade?
- O que impede registros duplicados de pagamento ou venda após tentativas ambíguas?
- Como transações offline de loja são delimitadas e reconciliadas?
- Quais medidas definem confiabilidade para identidade de membro, Coopay, ofertas, logística e lojas digitais?
- Como resultados de negócio são separados de entrega de capacidade e disponibilidade de serviço?
- Como correções de fornecedores e produtos são propagadas e verificadas?
- Como inventários de processadores, contratos, retenção, acesso e exclusão são mantidos atualizados?
- Quais exceções são mais antigas, mais frequentes e mais caras?
- Como extensões de plataforma empresarial são governadas e aposentadas?
- Quais dependências criam lock-in material e quando foi o último teste de evidência de saída?
- Como overrides de modelo ou regra são revisados sem travar operações urgentes?
- Como métricas de sustentabilidade e due diligence são versionadas, reconciliadas e corrigidas?
- Quais exercícios de recuperação verificam integridade de negócio, não apenas infraestrutura?
- Como clientes e equipes de loja são suportados quando estados digital e físico divergem?
- Que evidência seria necessária antes de atribuir resultado de cliente, desperdício, margem ou produtividade à tecnologia?
Conclusão
A operação pública da Coop Norge mostra uma superfície tecnológica varejista cooperativa substancial: compras e logística compartilhadas, lojas, identidade de membro, aplicativos, pagamentos móveis, ofertas digitais, plataformas enterprise, due diligence de fornecedores, obrigações de privacidade e reporte de sustentabilidade. A escala e a estrutura organizacional tornam integração e governança tão importantes quanto funcionalidades isoladas.
A abordagem de diligência mais sólida é por evidência específica. Páginas corporativas estabelecem organização e escala declarada. Páginas de tecnologia estabelecem capacidades declaradas. Páginas de privacidade e políticas estabelecem fronteiras de governança pública. Relatórios anuais estabelecem relato datado. Nenhuma disso prova sozinha confiabilidade de ponta a ponta ou resultado operacional de negócio/cliente.
O custo operacional está nas conexões: identidade autoritativa, compatibilidade de esquemas, reconciliação física, consentimento, ambiguidade em pagamento, filas de exceção, fronteiras de fornecedor, coordenação de releases, recuperação, correção, migração e supervisão humana. Automação pode reduzir trabalho repetitivo quando esses controles são projetados. Também pode amplificar uma regra errada ou esconder casos não resolvidos quando não são tratados.
Para compradores, operadores e organizações de base associativa, o teste prático não é se uma plataforma é moderna. É se o serviço completo permanece correto, explicável, recuperável e financeiramente viável entre responsabilidades centrais e locais. Evidência pública suporta fazer essas perguntas. Não estabelece uma resposta privada.
Fontes
- [S01]https://btw.media/en/directory/coop-norge-as
- [S02]https://www.coop.no/om-coop
- [S03]https://www.coop.no/om-coop/virksomheten/
- [S04]https://www.coop.no/om-coop/aarsrapporter
- [S05]https://downloads.eu.ctfassets.net/69zmfo9ko3qk/qr9XIGYqgHMQGLxIZdw3L/5caa7fd7712468c8ec6cd04f2256e6a1/aarsrapport-coop-norge-2025.pdf
- [S06]https://downloads.eu.ctfassets.net/69zmfo9ko3qk/2QvCIRYayaH5K6dAMK48De/2801533b804d7c9f660b997103bd675e/Coop_Norge_SA_%C3%A5rsrapport_2024_HR_1.pdf
- [S07]https://www.coop.no/karriere/technology
- [S08]https://www.coop.no/karriere/technology/get-to-know-us/technological-innovations
- [S09]https://www.coop.no/karriere/technology/get-to-know-us/our-teams
- [S10]https://www.coop.no/medlem/fordeler/coop-appen
- [S11]https://www.coop.no/medlem/fordeler/coopay
- [S12]https://www.coop.no/personvern
- [S13]https://www.coop.no/coop-og-barekraft
- [S14]https://www.coop.no/coop-og-barekraft/slik-jobber-vi/strategi-og-policy
- [S15]https://www.coop.no/coop-og-barekraft/et-ansvarlig-coop/apenhetsloven-i-coop
- [S16]https://www.coop.no/coop-og-barekraft/et-sirkulart-coop/
- [S17]https://www.coop.no/coop-og-barekraft/baerekraftig-forbruk
- [S18]https://www.nist.gov/privacy-framework
- [S19]https://www.nist.gov/cyberframework
- [S20]https://www.nist.gov/itl/ai-risk-management-framework
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance