
Em resumo
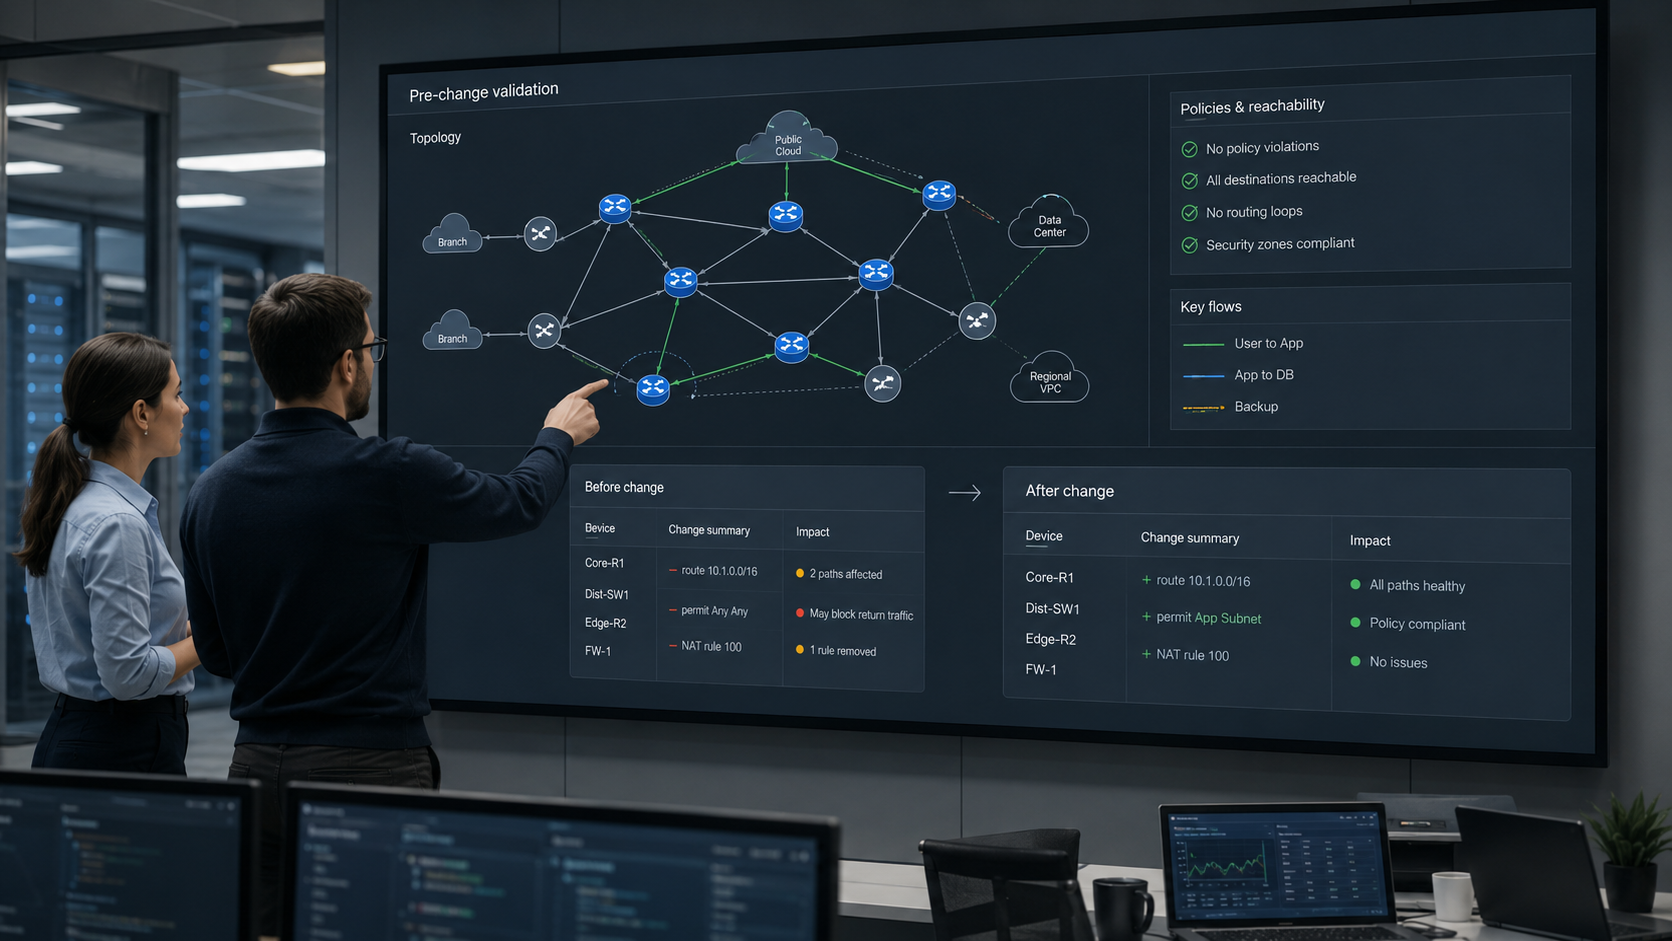
- Batfish é um projeto de análise de redes de código aberto, licenciado sob a Apache 2.0, que converte configurações compatíveis de dispositivos, nuvens e roteamento em um modelo comum e responde a perguntas sobre o comportamento de toda a rede antes de uma alteração no ambiente de produção.
- A análise simbólica pode examinar grandes classes de cabeçalhos de pacotes, rotas e falhas, mas todo resultado é condicional: sua validade depende da completude do snapshot, da cobertura dos parsers, da semântica compatível e da propriedade que o operador decidiu verificar.
- O projeto evoluiu de uma pesquisa apresentada na NSDI em 2015 para um mecanismo mantido ativamente, com pybatfish, análise diferencial, modelagem de nuvem e suporte crescente a plataformas, incluindo SONiC, A10 e EVPN/VXLAN.
- Batfish não é o mesmo que Intentionet ou produtos comerciais de assurance: o projeto aberto pode deslocar parte dos erros da produção para a revisão, mas a coleta de dados, a formulação da intenção, a implantação em etapas, a telemetria ao vivo e a decisão final sobre confiar no modelo continuam sob responsabilidade do operador.
Uma alteração aparentemente inofensiva pode ter grande raio de impacto na rede
Uma mudança de rede quase sempre começa como texto. Um engenheiro altera um route map, uma ACL, um vizinho BGP, uma regra de redistribuição ou uma tabela de rotas da nuvem e examina atentamente algumas linhas do diff. Localmente, a alteração pode estar sintaticamente correta e até parecer óbvia, mas o ambiente de produção não a executa isoladamente: roteadores, firewalls, redes virtuais e overlays combinam essa mudança com outras políticas, anúncios, topologia, túneis, valores padrão e estados de falha.
A principal questão enfrentada pelo Batfish é justamente a distância entre a configuração local e o comportamento global. O operador fornece ao mecanismo um snapshot com configurações e, quando necessário, contexto adicional, como indicações de topologia, rotas em tempo de execução, dados de hosts ou estado da nuvem. Batfish interpreta a sintaxe compatível, converte-a em uma representação independente de fornecedor, calcula os resultados dos planos de controle e encaminhamento e responde a perguntas sobre caminhos, filtros, alcançabilidade, políticas de roteamento e cenários de falha selecionados.
Com o cliente Python pybatfish, essas perguntas podem ser incorporadas ao mesmo repositório e processo de revisão em que a própria configuração é preparada. Assim, um vazamento de rota, o desaparecimento de um caminho de backup ou uma mudança inesperada na política de segurança podem aparecer ainda no pull request, e não depois da janela de manutenção. O objetivo não é substituir o engenheiro pela matemática, mas oferecer à revisão um contexto de rede que uma pessoa dificilmente consegue reproduzir por completo apenas lendo arquivos.
Os resultados mais fortes do Batfish às vezes são chamados de provas. Esse termo só é útil quando acompanhado de seus limites: uma consulta simbólica de alcançabilidade pode percorrer o espaço de cabeçalhos de pacotes representado pelo modelo e mostrar que nenhum pacote modelado de determinada classe alcança um destino proibido, ou apresentar um contraexemplo caso isso aconteça. Essa cobertura pode ser muito mais ampla que qualquer conjunto manual de testes por sondagem, mas nada diz sobre dispositivos, rotas, condições físicas ou recursos de fornecedores ausentes do snapshot.
Batfish também não observa profundidade de filas, potência óptica, corrupção de pacotes, comportamento não documentado de ASICs ou erros de aplicações acima da camada de rede. Portanto, um resultado aprovado demonstra uma propriedade em um modelo específico, e não certifica a imunidade do ambiente de produção. A força do projeto está justamente na possibilidade de identificar e preservar as condições: qual snapshot foi analisado, qual versão do mecanismo foi usada, quais avisos surgiram, qual pergunta foi feita e qual resposta foi obtida.
Essa promessa já é significativa. A garantia de redes tradicional costuma depender da leitura de configurações, de testes em laboratório, de sondagens após a mudança e da experiência do engenheiro que receberá o alerta se ocorrer uma falha. Batfish antecipa parte da verificação e, assim, torna-se infraestrutura do processo de mudança, não parte do caminho dos pacotes.
A configuração tornou-se código distribuído antes de as redes começarem a tratá-la como código
O problema que deu origem ao Batfish não é a falta de verificadores de sintaxe. A questão é que a política de rede se distribui por muitos dispositivos e sistemas de controle, cada um implementando apenas parte do resultado geral. A disponibilidade de um fluxo pode depender, ao mesmo tempo, da origem de uma rota, de importação, transformação, seleção, exportação, aceitação por outro dispositivo, instalação na tabela de encaminhamento, ACL, NAT e túnel.
Por isso, uma revisão limitada a um dispositivo é estruturalmente incompleta. Um verificador local pode informar se o sistema operacional de rede aceita determinado comando, e um linter pode detectar sintaxe obsoleta ou um padrão suspeito. Nenhum deles precisa calcular a consequência de ponta a ponta depois que política de roteamento, estado de encaminhamento e filtros interagem em toda a rede.
Batfish trata a rede como um único objeto semântico, embora seu material de origem continue sendo um conjunto de configurações e estados externos. Esse modelo é especialmente importante em ambientes com vários fornecedores, nos quais as mesmas ideias são expressas por comandos, valores padrão e objetos diferentes. Um fornecedor usa route maps; outro, policy statements; e um provedor de nuvem pode codificar comportamento semelhante em um objeto de API sem equivalente direto em um arquivo de configuração.
Os parsers do Batfish e sua representação independente de fornecedor tentam reunir a semântica compatível em uma camada comum, na qual as mesmas perguntas sobre toda a rede podem ser feitas. Isso reduz a dependência de uma linguagem de configuração específica, mas cria um novo limite de confiança. A representação comum só é correta na medida em que cada recurso relevante para a propriedade verificada tenha sido traduzido corretamente.
Instruções não compatíveis, comportamento parcialmente modelado e valores padrão específicos de fornecedores não devem desaparecer como ruído. Por isso, os avisos de conversão e os limites de cobertura fazem parte do resultado, e não são resíduos técnicos. Um parser que aceita um arquivo, mas ignora um comando capaz de alterar o encaminhamento, pode produzir uma confiança mais perigosa que outro que falha de forma explícita.
O mesmo problema aparece na nuvem. Um repositório pode conter modelos e o estado pretendido, enquanto rotas, interfaces, anexos e objetos de segurança são criados dinamicamente pelas APIs do provedor. Batfish pode incluir estruturas da AWS e do Azure no snapshot, mas a coleta do estado atual continua sendo responsabilidade do operador, e o simples suporte ao formato não torna o snapshot completo.
Por isso, o núcleo do Batfish é descrito com mais precisão como análise semântica, e não como verificação de configuração. O mecanismo pergunta o que a rede fornecida fará segundo a semântica compatível e permite repetir a pergunta antes e depois da mudança para comparar os resultados. O ganho de engenharia está em transformar o comportamento global em uma propriedade testável, em vez de depender da simulação mental de milhares de linhas de configuração.
Uma questão de pesquisa tornou-se um mecanismo reutilizável
Batfish surgiu de um trabalho acadêmico e de engenharia que levou ao artigo da NSDI de 2015,A General Approach to Network Configuration Analysis. O artigo fundador teve sete autores: Ari Fogel, Stanley Fung, Luis Pedrosa, Meg Walraed-Sullivan, Ramesh Govindan, Ratul Mahajan e Todd Millstein. A lista é importante porque a história do projeto sempre foi coletiva e não deve ser transformada em uma narrativa sobre um único fundador.
O protótipo de pesquisa de 2013–2014 reuniu interpretação de configurações, cálculo do plano de controle e consultas ao plano de dados em uma arquitetura comum de análise de redes. A publicação e a abertura do código em 2015 criaram uma base técnica pública. Entre 2015 e 2018, os parsers, as bibliotecas de perguntas e o uso pela comunidade se ampliaram, levando o mecanismo além das redes e dos recursos apresentados no primeiro artigo.
A transição seguinte envolveu automação. Entre 2019 e 2021, notebooks do pybatfish, fluxos de trabalho em Python e análises entre estado-base e delta facilitaram o uso do Batfish em CI/CD e sistemas internos de automação de redes. A principal mudança não foi a interface de notebook em si, mas a capacidade de transformar uma propriedade de rede em um teste executável sempre que o estado candidato fosse alterado.
A arquitetura interna também mudou. O Batfish inicial se apoiava em um projeto centrado em Datalog; mais tarde, grande parte da análise migrou para representações especializadas, incluindo diagramas binários de decisão, ou BDDs. Um artigo de experiência publicado em 2023 descreveu o redesenho e relatou grandes ganhos de velocidade nas cargas de trabalho avaliadas, incluindo a análise, em minutos, de redes com milhares de dispositivos.
Esses números demonstram progresso de engenharia relevante, mas não estabelecem um tempo de resposta universal. A duração depende da topologia, da quantidade de transformações, da pergunta específica e da estrutura do estado do modelo. Portanto, é mais útil avaliar o Batfish pela capacidade de uma organização executar seu conjunto necessário de verificações dentro da própria janela de mudança do que por um único benchmark.
O projeto continuou acompanhando a evolução da infraestrutura. Entre 2024 e 2026, avançaram a modelagem de nuvem e o suporte a SONiC, A10 e EVPN/VXLAN. A versão identificada como v2025.07.07, de 7 de julho de 2025, adicionou suporte inicial à A10, incluindo BGP, ACLs, servidores virtuais, NAT e VRRP-A, além de cobertura inicial do SONiC por meio deconfig_db.jsonefrr.confe suporte ampliado a túneis EVPN/VXLAN de camada 3 e rotas Tipo 5.
As palavras “inicial” e “ampliado” são mais importantes que a lista de logotipos. O suporte a plataformas surge em camadas, e A10, SONiC ou EVPN/VXLAN não devem ser considerados automaticamente modelados por completo em todas as versões e situações. Cada novo recurso amplia a utilidade do mecanismo e também a superfície de manutenção na qual podem ocorrer erros semânticos.
Na data-limite da pesquisa, 10 de agosto de 2026, o repositório principal e a documentação continuavam ativos após a versão marcada de julho de 2025. No material fornecido, a versão formal mais recente continuava sendo v2025.07.07, embora o desenvolvimento prosseguisse no ramo principal. A documentação do pybatfish indicava a versão 0.36.0, que corresponde à documentação do cliente, não ao número do mecanismo Batfish, reforçando a necessidade de versionar separadamente os componentes do sistema de assurance.
A história do projeto, portanto, não se resume a uma passagem simples de protótipo para produto. Ela inclui expansão da cobertura de fornecedores, incorporação de perguntas à automação, substituição da arquitetura interna de análise e avanço gradual para nuvens e overlays de data centers. Cada melhoria cria sua própria dívida operacional: mais parsers exigem mais revisores, a integração contínua exige disciplina de versões e a escala simbólica requer explicações claras sobre onde o modelo termina.
O mecanismo calcula a rede, não uma coleção de arquivos
Batfish começa com um snapshot de análise, não com um fluxo de pacotes ao vivo. Normalmente, a base contém configurações de dispositivos, mas, dependendo do ambiente, o snapshot também pode incluir informações de topologia, dados de hosts, estado da nuvem, rotas BGP em tempo de execução, LLDP/CDP e outras entradas. Uma unidade de análise imutável permite reproduzir o estado usado em uma decisão e identificar depois qual conjunto de dados produziu determinada resposta.
O primeiro limite rígido é a interpretação. Sistemas operacionais de rede de diferentes fornecedores usam gramáticas, valores padrão e formas próprias de expressar funções semelhantes. Os parsers do Batfish criam estruturas sintáticas para os formatos compatíveis; depois, uma camada de conversão traduz as instruções compreendidas para um modelo interno comum e preserva avisos quando a tradução é incompleta.
O modelo independente de fornecedor é então usado para calcular o plano de controle. O mecanismo raciocina sobre sessões de protocolos compatíveis, origem e propagação de rotas, políticas de importação e exportação, redistribuição, seleção de rotas, instâncias de roteamento virtual e estados relacionados. O resultado não emula o código proprietário de um roteador: é um modelo independente do resultado decorrente da configuração fornecida e da semântica de protocolos implementada pelo Batfish.
Essa independência gera valor e limitação ao mesmo tempo. Sem executar o sistema operacional real, Batfish pode analisar vários fornecedores em uma estrutura comum e procurar consequências para toda a rede. Porém, a produção pode divergir por comportamento não documentado, defeito do fornecedor, dependência temporal ou recurso ainda ausente do modelo. A fidelidade precisa ser confirmada por testes e pela cobertura observada, não apenas pelo rótulo “independente de fornecedor”.
A partir do plano de controle, o mecanismo sintetiza o comportamento de encaminhamento. Tabelas de encaminhamento, ACLs, NAT, topologia e estados compatíveis de túneis são combinados em um modelo de movimentação de pacotes. Nesse nível, é possível perguntar se um conjunto de locais alcança outro, qual caminho um fluxo percorre, onde um pacote é filtrado e como uma mudança na política de rotas altera o estado de encaminhamento.
A mesma arquitetura permite análise diferencial. Um snapshot-base e um snapshot-candidato recebem a mesma pergunta, e o operador compara comportamento, não apenas texto. Se uma pequena alteração de BGP mudar a seleção remota de rotas, uma diferença semântica poderá mostrar isso mesmo quando o diff textual tiver uma única linha.
Batfish é escrito principalmente em Java, enquanto pybatfish oferece um cliente em Python para notebooks e automação. Essa separação tem importância operacional: ferramentas internas podem depender das estruturas e formatos de resposta do pybatfish, embora o mecanismo de análise seja executado separadamente. As versões do cliente, do mecanismo e dos testes internos devem ser tratadas como dependências relacionadas de um único sistema de assurance.
A alcançabilidade simbólica verifica uma propriedade, não apenas algumas sondagens
Um ping faz uma pergunta estreita ao sistema ao vivo: um pacote escolhido alcançou um destino específico naquele momento? Transações sintéticas e traceroutes ampliam a observação, mas qualquer conjunto finito de sondagens cobre apenas uma pequena parte dos possíveis cabeçalhos, pontos de entrada, caminhos e estados de falha. Um ping bem-sucedido não prova que todas as origens proibidas estão isoladas, e um ping malsucedido não revela automaticamente se a causa está na rota, no filtro, no host, na aplicação ou no próprio caminho de medição.
Batfish começa pela propriedade. O operador pode estabelecer, por exemplo, que redes de visitantes nunca devem alcançar a sub-rede de gerenciamento. O mecanismo representa simbolicamente o espaço relevante de cabeçalhos de pacotes, e os BDDs descrevem de forma compacta grandes conjuntos de endereços, portas, protocolos e transformações, sem enumerar cada pacote individualmente.
O resultado pode ser negativo ou construtivo. Batfish pode mostrar que nenhum cabeçalho representado pelo modelo satisfaz o caminho proibido ou retornar um contraexemplo com origem, destino, protocolo e rastreamento. Operacionalmente, o contraexemplo costuma ser mais útil que uma falha genérica, pois fornece ao engenheiro um caso reproduzível e um ponto específico de decisão de política para investigação.
A análise simbólica também muda o momento da verificação. A configuração candidata ainda não precisa existir em um dispositivo de produção; portanto, uma violação pode ser descoberta antes da implantação e usada para bloquear um pull request ou chamado de mudança. Isso torna o Batfish especialmente atraente para automação de redes: uma propriedade de toda a rede passa a integrar os testes de pré-implantação.
A busca simbólica, porém, não tem custo ilimitadamente baixo. Certas topologias, transformações e perguntas produzem espaços de estados caros, e o tempo de execução depende da rede e da formulação da consulta. O redesenho com BDDs melhorou a escala nas cargas publicadas, mas uma infraestrutura extensa ainda precisa planejar capacidade computacional e latência para sua plataforma de assurance quando ela funciona como controle de liberação.
Acima de tudo, completude simbólica dentro do modelo não significa completude física. Batfish não mede filas, degradação óptica, congestionamento em interfaces reais, transceptores instáveis, corrupção de pacotes ou tempo de resposta de aplicações. Em geral, ele calcula estados estáveis ou selecionados de roteamento, sem reproduzir cada disputa de temporizadores durante a convergência. A telemetria ao vivo continua sendo uma fonte distinta de evidências.
Modelo e observação se complementam. Batfish mostra o que o estado fornecido deveria significar segundo a semântica compatível; sondagens, telemetria de dispositivos e medições de aplicações mostram o que realmente aconteceu após a implantação. A divergência entre eles é um sinal diagnóstico útil, e não motivo para declarar antecipadamente que uma das fontes sempre está correta.
A análise diferencial pergunta o que mudou, não apenas se a sintaxe é válida
Uma grande revisão frequentemente começa com a pergunta: “A nova configuração é válida?”. A pergunta mais útil é qual comportamento mudará e se cada mudança é intencional. A análise diferencial compara snapshots-base e candidatos e mostra diferenças em rotas, alcançabilidade, caminhos, filtros e outras propriedades, tornando o raio de impacto da alteração objeto de revisão antes da implantação.
A política de roteamento demonstra especialmente bem o valor da abordagem. Adicionar uma community, alterar a preferência local, a redistribuição ou um filtro pode influenciar decisões a vários saltos do ponto modificado. Uma edição em uma tabela de rotas da nuvem pode abrir ou isolar outra rede; a remoção de um caminho pode eliminar discretamente a única rota capaz de sobreviver a uma falha.
Em um fluxo de integração contínua, o repositório contém a configuração proposta, o sistema cria o snapshot-candidato e executa testes em relação ao estado aprovado. Algumas invariantes podem ser rígidas: redes de gerenciamento não devem ser acessíveis aos usuários; espaço de endereços reservado não deve ser aceito por BGP externo; um prefixo crítico deve manter dois caminhos independentes de falha; a rota padrão não deve vazar para um domínio protegido. Para outras mudanças, pode ser melhor produzir um relatório estruturado e deixar a decisão a uma pessoa.
A qualidade desse processo é determinada pela qualidade das propriedades, não pelo número de testes. Um conjunto aprovado pode deixar de verificar justamente a propriedade que depois falhará na produção, enquanto testes que apenas repetem o comportamento existente podem perpetuar um erro antigo. Responsáveis por serviços, equipes de segurança e engenheiros de rede devem relacionar invariantes aos objetivos de serviço, ao histórico de incidentes e à arquitetura, em vez de tratá-las como uma lista eterna de afirmações.
A manutenção dos testes integra o custo. Quando o desenho da rede muda, uma invariante pode exigir outro escopo, uma nova exceção ou um modelo diferente de domínio de falha. A resposta mais perigosa a um teste malsucedido é desativá-lo até que tudo fique verde sem investigar a causa. Um processo maduro considera uma resposta alterada um evento completo de revisão e documenta o que foi atualizado: a rede, o modelo ou a pergunta.
A estabilidade das respostas também importa. As perguntas do pybatfish e seus elementos de resposta tipados tornam-se uma API para ferramentas internas, e uma atualização do mecanismo ou do cliente pode alterar a estrutura ou a interpretação de um resultado antes considerado aprovado. Por isso, uma implantação de produção fixa versões, preserva definições e testa atualizações em snapshots representativos antes que uma nova versão possa bloquear mudanças de produção.
A análise diferencial não elimina erros comuns ao modelo. Se a mesma entrada estiver ausente ou o mesmo erro de parser estiver presente tanto no estado-base quanto no candidato, a comparação poderá indicar que nada perigoso mudou, embora os dois modelos estejam incorretos. A comparação semântica acrescenta uma dimensão útil, mas não substitui a verificação da fidelidade do snapshot de origem.
A matriz de suporte é um mapa de riscos, não uma fileira de logotipos
Batfish documenta uma ampla variedade de sistemas operacionais de rede, firewalls e estruturas de nuvem pública. Essa amplitude é necessária porque o caminho de um serviço moderno pode atravessar roteadores físicos, dispositivos virtuais, tabelas de rotas de nuvem, políticas de segurança e uma malha EVPN/VXLAN. Uma propriedade de toda a rede será tão confiável quanto o componente relevante mais fraco modelado nesse caminho.
A palavra “compatível” é genérica demais sem especificar o recurso. Um parser pode reconhecer o formato de arquivo enquanto a camada de conversão modela apenas instruções comuns. Um protocolo pode estar implementado sem determinadas extensões de fornecedor; um elemento de configuração pode ser lido, mas não influenciar a pergunta específica. O operador precisa conhecer a cobertura semântica, não apenas encontrar o nome do fornecedor em uma página.
A versão de julho de 2025 ilustra esse avanço gradual. O suporte inicial à A10 abrangia um subconjunto específico, incluindo BGP, ACLs, servidores virtuais, NAT e VRRP-A. O suporte inicial ao SONiC utilizavaconfig_db.jsonefrr.conf, enquanto a modelagem EVPN/VXLAN se expandia em torno do estabelecimento de túneis de camada 3 e de rotas Tipo 5. Esses acréscimos ampliam as classes de redes analisáveis, mas não tornam a cobertura uma propriedade binária.
Os avisos de conversão são a interface operacional desse limite. Alguns dizem respeito a instruções sem efeito sobre a invariante verificada; outros indicam comportamento não compatível no próprio caminho analisado. Tratar todo aviso como fatal é impraticável, mas ocultar todos eles é perigoso. As equipes devem classificar as categorias de avisos conforme seu impacto nas propriedades e revisar separadamente novos tipos.
Os valores padrão criam outro risco. Um fornecedor pode pressupor um comportamento ausente da configuração textual, e uma nova versão do sistema operacional pode alterar esse padrão. Um provedor de nuvem pode gerar rotas ou políticas a partir de estados externos de serviços. Uma análise completa pode exigir inventário, estado de interfaces, exportações de APIs da nuvem, endereços de hosts e anúncios externos, não apenas arquivos de configuração.
A matriz de suporte também mostra onde o projeto emprega recursos limitados de engenharia. Muitos fornecedores e recursos exigem especialistas, testes de regressão e revisão constante. Colaboradores de código aberto, usuários comerciais, fornecedores e integradores podem ter prioridades diferentes; portanto, uma adoção maior também amplia a superfície de manutenção em que podem ocorrer erros semânticos.
No material fornecido, Network to Code aparece como parte do ecossistema de colaboradores e integradores associado ao suporte a plataformas e ao uso em automação. Comunidades de sistemas operacionais de rede oferecem formatos e semânticas que o Batfish precisa representar, enquanto colaboradores do GitHub adicionam parsers, perguntas e correções. Essas relações importam para a sustentabilidade, mas não criam automaticamente propriedade formal nem uma fundação governada por membros.
A análise de falhas só é útil quando o domínio de falha existe no mundo real
Batfish pode modelar falhas selecionadas alterando o estado de interfaces, rotas, nós ou protocolos e recalculando roteamento e alcançabilidade. Isso permite que engenheiros de resiliência perguntem antecipadamente se políticas e conectividade serão preservadas após uma falha e encontrem um ponto único de falha, um filtro que bloqueia a rota de backup ou dois caminhos que convergem inesperadamente para a mesma dependência.
O cenário deve corresponder ao domínio de falha real. Remover uma interface não é o mesmo que perder uma placa de linha, um rack, um duto de fibra, um edifício, uma região de nuvem ou um serviço de controle compartilhado. Dois links podem parecer independentes na configuração e atravessar o mesmo duto; duas redes virtuais podem depender do mesmo plano de controle do provedor.
Batfish calcula a topologia e as premissas que recebe; não identifica automaticamente todas as causas comuns fora da configuração. Por isso, a qualidade do inventário, os registros de circuitos, os dados das instalações e a arquitetura da nuvem integram as evidências necessárias para testes de resiliência significativos. Uma classificação incorreta do domínio de falha pode invalidar a conclusão mesmo quando a análise simbólica estiver correta.
A convergência acrescenta outro limite. O estado estável depois da falha pode ser seguro, enquanto um caminho transitório durante retirada e recálculo viola temporariamente o objetivo de serviço. Batfish pode analisar vários estados resultantes, mas não reproduz cada temporizador, fila ou condição de disputa dos fornecedores. Exercícios de falha e telemetria de protocolos continuam necessários.
O melhor uso da análise de falhas é tornar uma afirmação de resiliência executável. Se um serviço promete independência entre zonas, elas devem ser representadas explicitamente e removidas uma a uma. Se o backbone afirma possuir duas saídas diversas, é preciso modelar as dependências relevantes e a perda de cada uma; uma nova rota de backup deve ser verificada especificamente após o desaparecimento do caminho principal e em conjunto com a política de segurança.
Essas propriedades devem ser revisadas depois de mudanças físicas. Um novo cross-connect, anexo de nuvem, túnel ou dispositivo compartilhado pode criar uma dependência comum sem alterar o diagrama de alto nível. Dados sobre domínios de falha envelhecem como as configurações e precisam de disciplina própria de mudança.
Governança de código aberto e gestão comercial estão relacionadas, mas não são equivalentes
Batfish é distribuído sob a Apache License 2.0 e permanece um projeto público de código aberto. Repositório, histórico de issues, documentação e notas de versões oferecem uma história técnica que os usuários podem inspecionar. A pesquisa fundadora foi coletiva, e o código posterior inclui uma base mais ampla de colaboradores, mas esses fatos não demonstram por si sós a existência de uma fundação governada por membros com distribuição simples e totalmente pública de autoridade.
As evidências fornecidas não mostram uma fundação independente de membros que controle o Batfish. As funções atuais de manutenção são menos evidentes nos materiais públicos que a atividade de commits e versões; por isso, a publicação deve separar cuidadosamente uma contribuição específica ao repositório de um título formal de governança. O histórico de commits mostra quem adicionou código, mas não necessariamente quem tem autoridade final sobre todos os subsistemas.
Vários nomes têm importância histórica. Ari Fogel e Ratul Mahajan foram coautores do artigo fundador e depois cofundaram a Intentionet; Todd Millstein está ligado às contribuições em linguagens de programação e análise; Ramesh Govindan, à pesquisa acadêmica em redes; Stanley Fung, Luis Pedrosa e Meg Walraed-Sullivan também assinaram o primeiro trabalho. A atribuição mais precisa continua coletiva: a arquitetura inicial foi resultado de pesquisa com vários autores, e o Batfish atual é um código aberto mantido, com uma história mais ampla de contribuições.
Intentionet, criada em 2018 em torno do uso comercial do Batfish, é uma empresa separada. Ela desenvolve produtos e serviços em torno do mecanismo e oferece um canal claro para suporte e adoção empresarial. Seus funcionários podem contribuir significativamente para o projeto aberto, mas liderança empresarial, manutenção do projeto e operação para clientes são categorias distintas. Receita, financiamento, declarações de clientes e recursos de produtos proprietários não podem ser automaticamente atribuídos ao Batfish.
A gestão comercial pode fortalecer um projeto de código aberto. Engenharia remunerada ajuda a financiar parsers, integrações, documentação, suporte e correções de produção difíceis de manter apenas com trabalho voluntário. A mesma relação, porém, cria riscos de atribuição e prioridade caso usuários passem a considerar todo recurso comercial parte do projeto principal ou quando o conhecimento operacional se concentra em uma empresa.
A licença aberta oferece um caminho jurídico para usar, estudar e modificar o código sem taxa de licença do projeto. Ela não cria equipe de operações, processo de coleta de dados ou política de suporte para o usuário. Empresas ainda precisam de profissionais que compreendam a construção de snapshots, os avisos, o desenho das perguntas, as atualizações e os limites de plataformas específicas. O código aberto reduz uma forma de dependência, mas competências e integrações continuam sendo custos reais de substituição.
A credibilidade de longo prazo aparecerá em sinais comuns de manutenção: versões públicas, resposta a issues, testes de regressão, correções de parsers, documentação, diversidade de colaboradores e tratamento claro de comportamentos não compatíveis. Um projeto pode continuar juridicamente aberto e tornar-se difícil de operar de forma independente se o conhecimento essencial sair do código público; inversamente, suporte comercial é compatível com portabilidade quando a análise central pode ser reproduzida sem dependências proprietárias.
O portfólio abrange interpretação, roteamento, encaminhamento, políticas, nuvem e automação
Batfish é frequentemente descrito por um único rótulo — ferramenta de análise de configurações de rede —, mas sua superfície funcional é muito mais ampla. A interpretação de configurações normaliza a sintaxe compatível dos fornecedores; o cálculo do plano de controle obtém os resultados de roteamento; a análise de encaminhamento os transforma em caminhos e alcançabilidade; a análise diferencial compara snapshots candidatos e aprovados; e perguntas de falha alteram estados selecionados. Outras consultas examinam ACLs, políticas de roteamento, objetos da nuvem e overlays, enquanto pybatfish conecta tudo isso à automação.
Essas funções atendem a grupos diferentes. Equipes de automação de redes dependem especialmente da fidelidade dos parsers e da reprodutibilidade; arquitetos e engenheiros de roteamento usam perguntas sobre plano de controle e políticas para compreender a seleção de rotas; equipes de segurança e revisão de mudanças se interessam mais por alcançabilidade e efeitos de filtros. Engenheiros de resiliência modelam falhas, desenvolvedores e SREs incorporam verificações a processos automatizados, e uma empresa pode reunir todos esses papéis sem considerar o Batfish um produto monolítico.
O snapshot continua sendo o ponto comum de montagem. Para gestão de mudanças, ele cria evidências auditáveis: a resposta fica vinculada àquele estado, mecanismo e pergunta. Para segurança, o mesmo mecanismo associa uma afirmação de segmentação a uma versão específica da rede; para automação, permite interromper uma mudança antes de qualquer contato com o dispositivo de produção.
Interpretação e conversão definem primeiro o limite de confiança. O mecanismo do plano de controle modela a origem, propagação, filtragem e seleção de rotas compatíveis; a síntese de encaminhamento combina roteamento com filtros, NAT e topologia. A alcançabilidade por BDD amplia a pergunta para classes de pacotes; perguntas diferenciais distinguem mudanças semânticas de textuais; equivalência e busca em ACLs identificam diferenças entre permissões e bloqueios e linhas inalcançáveis; e a análise de políticas de roteamento mostra como route maps e atributos BGP transformam rotas.
Cada função tem seu próprio limite. Temporização de protocolos e defeitos de fornecedores podem divergir do modelo; perdas físicas e desempenho ficam fora da análise de encaminhamento; os dois snapshots de um teste diferencial podem conter o mesmo erro de modelagem; e a identidade de uma aplicação pode estar acima dos campos representados pela consulta de ACL. Extensões não compatíveis podem alterar resultados de políticas de roteamento, a modelagem de falhas simplifica parte dos comportamentos correlacionados e transitórios, e a cobertura EVPN/VXLAN depende de plataforma e recurso.
pybatfish torna essas funções acessíveis à automação, mas não altera a distribuição de responsabilidades. A biblioteca Python retorna tabelas, rastreamentos e propriedades tipados, porém a análise ainda exige o mecanismo e um snapshot correto. Exemplos públicos reduzem a barreira de entrada, mas executar um notebook em uma topologia de demonstração não comprova a fidelidade para uma rede privada até que seus próprios recursos e avisos sejam verificados.
A integração comercial adiciona outra camada. Intentionet e outros integradores podem oferecer coleta, painéis, fluxos de trabalho e suporte em torno do mecanismo aberto, uma escolha racional para empresas que não desejam criar cada adaptador internamente. O produto comercial, porém, deve ser descrito separadamente do Batfish para que declarações sobre capacidade, economia e portabilidade não sejam confundidas com o projeto principal.
Batfish situa-se entre linting, emulação e observabilidade ao vivo
É mais fácil entender o papel do Batfish comparando-o a abordagens vizinhas. Um linter de configurações costuma examinar texto ou política local e encontrar rapidamente erros de sintaxe, comandos obsoletos, violações de estilo ou padrões de risco conhecidos. Batfish vai além ao calcular interações dentro de um modelo de toda a rede, mas exige entradas mais completas e cobertura semântica mais ampla.
A emulação de dispositivos resolve o problema de outra maneira. Cisco CML, EVE-NG e plataformas semelhantes executam imagens dos sistemas operacionais de rede e podem reproduzir parte do comportamento e da temporização reais dos protocolos, algo especialmente útil em testes de laboratório de software específico de fornecedores. Essa abordagem requer mais recursos para percorrer enormes espaços de cabeçalhos, topologias e falhas. Batfish atua em uma camada mais abstrata e, por isso, obtém outra escala, acompanhada de outros pontos cegos.
Plataformas comerciais de assurance, incluindo Forward Networks e IP Fabric, buscam objetivos sobrepostos por meio de produtos integrados. No material fornecido, Forward Networks é descrita como uma alternativa comercial de gêmeo digital de rede, com coleta ao vivo e plataforma de produto compatível; IP Fabric aparece como alternativa de descoberta e assurance de redes, com foco em snapshots operacionais e visualização. Elas podem reduzir o trabalho de integração ao oferecer coleta, descoberta de topologia, painéis e suporte.
A vantagem do Batfish nessa comparação é seu mecanismo de análise aberto e inspecionável. A desvantagem é o trabalho de engenharia ao redor dele: coleta de estado, normalização, identidade, fluxo de trabalho, interface, gestão de versões e verificação ao vivo precisam ser construídos pela organização ou adquiridos separadamente. Um núcleo aberto não é o mesmo que um produto operacional pronto.
Ferramentas de métodos formais formam outra categoria vizinha. Elas podem verificar propriedades, protocolos ou linguagens de configuração mais restritos com garantias matemáticas muito fortes. A importância do Batfish está em reunir uma ampla semântica de redes com vários fornecedores, comportamento de pacotes e perguntas voltadas ao operador em um mecanismo prático, e não em ser a única ferramenta que usa métodos formais.
Plataformas de telemetria ao vivo atuam em outro momento. Elas observam rotas, interfaces, latência, registros de fluxos, logs e comportamento de serviços durante ou depois da implantação, detectando degradação óptica, falhas transitórias ou congestionamento que o Batfish não modela. Em contrapartida, nem sempre conseguem prever o que fará uma configuração candidata que ainda não existe em produção.
O melhor modelo operacional combina modelagem antes da mudança e medição ao vivo. Batfish verifica o roteamento e o encaminhamento pretendidos antes da implantação; telemetria e sondagens confirmam depois os resultados selecionados na infraestrutura real. Escolher exclusivamente o modelo ou a observação como única fonte de verdade enfraquece a assurance.
Essa comparação também explica o problema do termo “gêmeo digital”. Batfish modela configuração, roteamento e encaminhamento em profundidade, mas não reproduz todo comportamento físico, temporal ou no nível de aplicação. É mais preciso chamá-lo de modelo de rede ou gêmeo de análise de configurações com limites explícitos, não de espelho onisciente da produção.
Gerenciar o modelo torna-se gerenciar a rede quando os testes bloqueiam uma versão
Quando uma pergunta do Batfish pode interromper uma mudança de produção, o modelo adquire poder institucional. Uma decisão do parser influencia se a configuração foi compreendida; a definição de uma pergunta pode codificar uma política de segurança ou resiliência; e uma atualização do mecanismo pode alterar um teste antes aprovado. A equipe responsável por snapshots e afirmações passa a influenciar mudanças de rede, mesmo quando roteadores e contas de nuvem pertencem a outras áreas.
Esse controle exige disciplina comum de software. Perguntas precisam ser versionadas, revisadas e ter responsáveis; conjuntos de teste devem reproduzir defeitos significativos; atualizações do mecanismo precisam ser avaliadas em snapshots representativos antes da promoção. Também deve existir reversão para o sistema de assurance caso uma nova versão altere repentinamente respostas críticas.
O processo de divergência entre modelo e operador é especialmente importante. Se uma rota ao vivo, um rastreamento ou uma observação de pacote contradizer o Batfish, nenhuma parte deve vencer automaticamente. Considerar toda divergência um defeito do dispositivo destrói a confiança no modelo; explicar toda divergência como uma limitação do modelo elimina sua autoridade real.
Uma investigação útil deve ser reproduzível. É necessário preservar configuração, entradas externas, versão do mecanismo, avisos, pergunta e evidências de produção, e então identificar a origem da diferença. O parser pode ter ignorado sintaxe; a conversão, aproximado um recurso; o snapshot, omitido estado de execução; o dispositivo, se comportado de forma não documentada; a implantação, divergido do controle de versão; ou a invariante pode simplesmente não expressar o requisito de negócio correto.
Um programa maduro encerra o incidente com teste de regressão, entrada corrigida, invariante atualizada ou limite documentado. Nesse sentido, o Batfish desloca gradualmente a responsabilidade da configuração para a intenção. A configuração torna-se implementação, e o requisito passa a ser um objeto separado de discussão e verificação.
Um requisito de serviço pode dizer: “os servidores de pagamentos são acessíveis pelas redes de aplicações, mas não pelos segmentos de usuários”; “rotas de clientes nunca chegam à internet pública”; ou “cada local crítico sobrevive à perda de um domínio de falha”. Pessoas que não conhecem todos os comandos de cada fornecedor podem discutir essas afirmações; depois, engenheiros de rede as transformam em perguntas executáveis.
Codificar a intenção distribui a responsabilidade, não a elimina. Responsáveis pelo serviço formulam a propriedade; engenheiros de rede a relacionam a topologia, cabeçalhos e políticas; segurança define caminhos proibidos; automação monta snapshots e executa testes; mantenedores representam a semântica dos fornecedores; e operações verifica o resultado implantado. Um processo aprovado e um serviço quebrado ainda podem coexistir, mas as evidências por camada ajudam a localizar a causa.
Exceções também exigem governança. Certas sintaxes não compatíveis podem ser irrelevantes para determinada invariante, e uma divergência conhecida do modelo pode ter explicação segura. Se não houver possibilidade de exceção, as equipes evitarão o sistema; se ela for permitida sem registro nem prazo, o sistema perde o sentido. Toda exceção deve identificar propriedade afetada, evidências, responsável e condição de encerramento.
O resultado institucional vai além de uma ferramenta. Mudanças de rede começam a se parecer com entrega de software: o estado de origem é versionado, testes expressam o comportamento esperado, a revisão ocorre antes da implantação, a implantação em etapas limita o raio de impacto e evidências posteriores verificam se a realidade correspondeu ao modelo. Batfish não cria toda essa disciplina sozinho, mas fornece o mecanismo analítico de toda a rede.
A fonte da verdade determina se o mecanismo prova a rede correta
Batfish consegue calcular as consequências de um snapshot de modo muito mais consistente do que uma pessoa conseguiria executar mentalmente milhares de linhas de configuração. Mas o snapshot precisa representar o sistema que realmente funcionará. Uma resposta precisa sobre um mundo desatualizado ou incompleto pode estar operacionalmente errada apesar de sua coerência lógica interna.
A divergência em relação ao controle de versão é um exemplo claro. O repositório pode conter a configuração pretendida, enquanto os dispositivos de produção incluem alterações locais de emergência. Nesse caso, a análise anterior à mudança prova o estado do repositório, não o ponto de partida real, e a alteração seguinte pode interagir com uma diferença não registrada que o modelo jamais viu.
O estado da nuvem cria outro tipo de distância. Rotas, anexos de segurança, interfaces e objetos gerados por serviços podem vir de APIs ou de um plano de controle fora do repositório. Se o snapshot incluir modelos, mas não o estado gerado, poderá ignorar o caminho que realmente define a alcançabilidade. O operador deve decidir quais dados externos entram no modelo e quão atuais precisam estar.
O inventário pode errar de forma ainda mais discreta. Dois circuitos podem estar classificados como diversos e atravessar o mesmo duto; dispositivos podem estar em zonas lógicas diferentes e compartilhar a mesma dependência elétrica. Batfish pode provar perfeitamente a redundância dessas classificações e ainda assim estar errado sobre o sistema físico.
Um fluxo disciplinado fecha o ciclo entre intenção, entrega e observação. A organização registra a propriedade, constrói o snapshot-candidato com a configuração pretendida e o estado externo, executa as perguntas e preserva versão do mecanismo, avisos e respostas. Após a implantação, captura o estado real, compara-o à intenção e usa sondagens e telemetria ao vivo para resultados selecionados.
Essa cadeia separa várias classes de falha. A mudança pretendida pode estar errada; a implantação pode divergir da intenção; o sistema ao vivo pode escapar do modelo devido a um recurso não compatível ou condição física; e a consulta pode não expressar o requisito real do serviço. Preservar evidências em cada etapa transforma um “problema de rede” em uma árvore diagnóstica.
Os avisos exigem o mesmo tratamento institucional porque descrevem a fronteira do conhecimento. Alguns podem ser comprovadamente irrelevantes para determinada invariante; outros alteram diretamente o caminho ou a política. Um programa maduro relaciona classes de avisos às propriedades que elas podem invalidar, reduz ruídos recorrentes e revisa novos tipos antes que se tornem habituais.
As perguntas precisam ter responsáveis. Alcançabilidade básica não é o mesmo que alcançabilidade correta: a rede pode continuar conectada e, ao mesmo tempo, perder diversidade de caminhos, abrir um serviço de gerenciamento ou escolher uma saída indesejada. Responsáveis por serviços e segurança definem o resultado; engenheiros de rede o convertem em locais, cabeçalhos, rotas e falhas. A qualidade da pergunta passa a integrar o sistema de controle.
As atualizações de versão completam o problema da fonte da verdade. Uma nova versão do Batfish pode corrigir um erro de modelagem e alterar respostas sem mudanças na configuração. Isso pode ser uma melhoria, não uma regressão, mas significa que o próprio modelo é uma dependência versionada. A organização precisa saber qual mecanismo aprovou a mudança e revisar diferenças antes de promover uma nova versão.
O modelo merece confiança quando divergências viram memória coletiva de engenharia
Nenhum mecanismo de análise permanece correto apenas porque um dia correspondeu à produção. Fornecedores adicionam comandos, nuvens mudam serviços, operadores implantam protocolos e sistemas internos começam a gerar estado de novas maneiras. Batfish precisa ser mantido tão ativamente quanto as redes que descreve; isso não é defeito da proposta, mas o custo de premissas explícitas.
Um erro de parser é um teste especialmente útil da cultura. Se um comando de fornecedor for interpretado incorretamente, a resposta correta não é apenas corrigir o snapshot de um cliente. A configuração, a semântica esperada e o comportamento observado na produção podem virar um caso de regressão que impeça a repetição do erro e, se enviado ao projeto, transforme um incidente particular em conhecimento compartilhado.
O mesmo vale para uma consulta mal formulada. Depois de uma indisponibilidade, a equipe pode descobrir que uma afirmação de alcançabilidade permitia um caminho que o negócio considerava proibido porque o requisito nunca havia sido registrado. A correção então é técnica e organizacional: muda-se a pergunta e também o processo pelo qual responsáveis pelo serviço comunicam a intenção à equipe de assurance.
Um produto de assurance opaco pode oferecer uma experiência diária mais simples, o que tem valor real. Porém, o aprendizado é mais difícil quando o usuário não entende por que uma resposta apareceu. O código aberto e os resultados tipados do Batfish permitem que equipes especializadas contestem o raciocínio, reproduzam o contraexemplo e contribuam com uma correção. O empacotamento comercial pode acrescentar conveniência sem eliminar a necessidade de uma análise transparente de falhas.
A portabilidade deve ser testada na prática. Quem contrata suporte comercial precisa saber quais perguntas, snapshots e resultados podem ser exportados, o que permanece no Batfish principal e o que exige serviço proprietário. Se a relação comercial terminar, o código sob Apache continuará disponível, mas a independência real ainda exigirá competências, processos de dados, conjuntos de teste e conhecimento operacional preservados.
A carga operacional é visível. A coleta confiável de snapshots de vários fornecedores e nuvens exige adaptadores, credenciais e disciplina de inventário; grandes conjuntos de testes consomem capacidade computacional; avisos exigem triagem; testes malsucedidos precisam de responsáveis; e atualizações, de validação. O benefício não é uma automação gratuita, mas a transferência de esforço da resposta emergencial para a manutenção de modelos e testes capazes de falhar de forma visível antes da produção.
Por isso, a credibilidade de longo prazo do Batfish deve ser medida pela qualidade do ciclo de correção. Uma lista maior de fornecedores só ajuda quando a semântica basta para propriedades reais; downloads não comprovam maturidade de produção; e uma história de cliente só é útil quando os limites da implantação estão claros. A confiança cresce quando usuários conseguem mostrar onde o modelo errou, corrigi-lo e preservar a lição.
Financiamento, propriedade e geografia limitam conclusões comerciais
Batfish é um projeto de código aberto sem demonstração pública independente de receita ou lucro. O código está disponível sob a Apache 2.0 sem taxa de licença do projeto, e seu desenvolvimento é sustentado por uma combinação de trabalho financiado por empregadores, atividade de pesquisa, produtos e serviços comerciais, integradores e contribuições da comunidade. As evidências fornecidas não apresentam um orçamento consolidado único para o projeto.
A economia da Intentionet deve ser mantida separada. Financiamento, receita, base de clientes, avaliação e margem da empresa não podem ser atribuídos ao Batfish, salvo se uma fonte tratar diretamente da economia do projeto. A relação importa porque a empresa foi fundada por criadores do projeto e oferece soluções em torno do mecanismo, mas isso não transforma uma métrica comercial em métrica do código aberto.
Também é preciso cautela com economias de implantação. Evitar uma indisponibilidade pode ter valor substancial, e encontrar um erro durante a revisão economiza resposta ao incidente e impacto sobre clientes. Porém, isso não pode ser convertido em um retorno geral sobre investimento do Batfish sem evidências de um cliente identificado, um incidente evitado ou um estudo medido de validação de mudanças.
O trabalho dos colaboradores distribui-se entre empregadores, suporte comercial e comunidade. Manter muitos parsers de fornecedores é um risco de sustentabilidade, pois cada sistema operacional muda e há poucos especialistas capazes de validar sua semântica. Prioridades comerciais e do projeto principal podem divergir, regressões podem ocorrer e a documentação pode ficar atrás da cobertura recém-adicionada.
A concorrência acrescenta pressão. Plataformas de assurance verticalmente integradas vendem coleta, descoberta, visualização, suporte e fluxos de trabalho em um produto único. Algumas organizações escolherão essa conveniência, mesmo que o mecanismo aberto consiga tecnicamente responder às mesmas perguntas. A vantagem econômica do Batfish não é uma “assurance gratuita”, mas a possibilidade de construir sobre um núcleo reutilizável e inspecionável, sem licença do projeto, assumindo internamente mais trabalho de integração.
Geograficamente, o software é global. A origem da pesquisa e a Intentionet estão ligadas aos Estados Unidos, mas a localização do repositório e as afiliações dos colaboradores não equivalem à geografia de implantação. O mecanismo pode analisar redes em qualquer país onde um operador o execute, e os formatos compatíveis refletem produtos de alcance global, embora não exista um levantamento auditado por país.
A modelagem de nuvem acrescenta contexto de provedor e região sem mudar a propriedade. Batfish pode analisar estruturas compatíveis da AWS e do Azure, mas não possui nem opera essas redes. As configurações empresariais e dos provedores continuam sob controle dos clientes; portanto, o alcance global do projeto é principalmente aplicabilidade de software, não presença física de rede.
Limitações que permanecem mesmo depois de todas as ressalvas
A completude do snapshot é a primeira limitação inevitável. O modelo vê apenas configurações e dados de ambiente fornecidos. Um dispositivo ausente, uma rota externa, estado gerado ou classificação incorreta de topologia podem produzir uma resposta internamente confiante e operacionalmente incompleta. Melhorar o parser não resolve a ausência de dados.
A cobertura do parser é a segunda. Recursos dos fornecedores são implementados gradualmente, e a profundidade do suporte depende da sintaxe, versão e pergunta. Uma instrução fora do modelo pode mudar o comportamento real. Avisos de conversão e testes de regressão reduzem o risco, mas não transformam cobertura em propriedade binária permanente.
A codificação da intenção é a terceira. Batfish responde a perguntas explícitas e não deduz automaticamente todos os requisitos de negócio a partir da configuração. Uma equipe pode verificar perfeitamente a propriedade errada; quanto mais forte a análise, mais importante é o acordo entre responsáveis por serviços, segurança e rede sobre o significado da invariante.
O comportamento dinâmico dos protocolos cria o quarto limite. O mecanismo calcula estados estáveis ou selecionados segundo a semântica compatível, enquanto redes reais enfrentam temporizadores, atualizações assíncronas, particularidades de implementação e convergência transitória. Um estado estável seguro não garante uma transição segura; exercícios e telemetria de protocolos continuam necessários.
A rede física é o quinto limite. A configuração não mostra fibra suja, óptica defeituosa, atraso de filas, placa superaquecida, corrupção de pacotes ou defeito de ASIC. A produção pode se degradar mesmo quando todas as invariantes de roteamento e política estão corretas. Assurance baseada em modelos não substitui observabilidade física.
O desempenho dos BDDs é o sexto. Representações simbólicas compactam enormes espaços de pacotes, mas algumas topologias, transformações e consultas continuam computacionalmente caras. Se o Batfish se tornar controle obrigatório de liberação, a própria plataforma de assurance precisará de planejamento de capacidade e orçamentos de tempo.
A atualidade do estado da nuvem é a sétima. APIs e semânticas de serviços mudam rapidamente, e snapshots dependem de exportações oportunas e suporte atual aos recursos. Mesmo com um repositório inalterado, o modelo da nuvem pode ficar desatualizado; coleta de dados e manutenção dos parsers continuam interligadas.
A atribuição entre empresa e projeto é a oitava. Produtos comerciais construídos em torno do Batfish podem incluir recursos, compromissos de suporte e economia ausentes do projeto principal. Misturar as identidades exagera a adoção e distorce a propriedade; a disciplina de nomenclatura integra a precisão técnica.
A falsa segurança é a nona. A linguagem formal pode criar sensação de absoluto e incentivar equipes a abandonar implantação em etapas, sondagens ou validação ao vivo. A regra mais segura é o contrário: uma resposta formal tem valor justamente porque suas condições são explícitas e verificáveis.
A opacidade da adoção é a décima. Repositórios públicos, downloads e estudos de caso visíveis não revelam quantas implantações privadas de produção existem nem quais versões utilizam. Declarações de liderança de mercado são difíceis de verificar; é mais razoável avaliar influência por código, casos de uso e implantações documentadas, sem inventar um censo.
A promessa prática é uma cadeia de assurance em etapas, não correção total
A contribuição mais duradoura do Batfish é mudar a pergunta padrão. A revisão tradicional pergunta se a configuração parece razoável; Batfish pergunta o que, segundo o modelo, toda a rede fará. Expectativas de roteamento, segurança e resiliência tornam-se propriedades verificáveis antes da implantação, não apenas depois de um incidente.
A cadeia de assurance tem várias etapas, e separá-las é uma vantagem. O parser pode aceitar a configuração; o modelo comum, calcular o plano de controle; a pergunta, ser aprovada sobre o estado de encaminhamento; a implantação, instalar a configuração esperada; e pacotes, óptica e aplicações reais ainda podem se comportar de outra maneira devido a entradas ausentes ou condições físicas. Registrar cada etapa torna a divergência diagnosticável.
Um resultado aprovado deve ser lido literalmente: uma propriedade definida foi preservada em um modelo explícito de um estado de rede, sob uma versão específica do mecanismo. A afirmação é mais restrita que “a mudança é segura”, mas exatamente por isso é defensável. Pode ser reproduzida, contestada e aprimorada, enquanto uma revisão visual raramente deixa uma trilha de auditoria comparável.
A distinção entre modelo e medição reforça o mesmo ponto. Batfish pode prever que roteamento e filtros permitem um fluxo; a telemetria mostra se pacotes, filas, óptica e aplicações reais entregam o serviço esperado. Quando há divergência, a organização ganha uma divisão útil: a mudança pretendida pode estar errada, a implantação pode ter divergido, o modelo pode estar incompleto ou o sistema físico pode ter falhado.
O sucesso, portanto, não é medido pelo número de arquivos interpretados. Ele depende da quantidade de propriedades relevantes que as equipes conseguem formular, verificar, revisar, implantar e depois confirmar em produção. A cobertura de fornecedores importa porque sustenta essa disciplina, e não porque uma longa matriz de suporte substitui a fidelidade.
A promessa do Batfish é deliberadamente incompleta. O projeto pode deslocar uma grande classe de falhas de rede da produção para a revisão, tornar premissas explícitas e apresentar contraexemplos antes do impacto ao cliente. Ele não elimina a rede física, o julgamento operacional ou as evidências ao vivo, e é mais útil justamente quando esses limites permanecem visíveis.
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance