
Resumo
- O
mnt-routesda AFRINIC identifica o mantenedor autorizado a criar ou editar informações de rota e de política associadas a um recurso de endereços. - A credencial aceita permite uma operação no banco de dados; anúncio, aceitação, alcance e transporte de tráfego dependem de ações operacionais separadas.
A fronteira ficou mais nítida em setembro de 2018. A AFRINIC retirou a exigência de autorização independente pelo titular do ASN de origem para objetos route e route6, mantendo a autorização do titular do espaço IPv4 ou IPv6. Esse titular pode incluir mnt-routes no inetnum ou inet6num para permitir que um provedor upstream gerencie os objetos ligados ao bloco.
O atributo, portanto, define uma competência documental específica. Segundo a AFRINIC, ele aponta o mantenedor que pode criar ou editar rotas ou políticas de roteamento associadas ao recurso. Uma atualização bem-sucedida mostra que uma credencial válida satisfez aquele caminho de manutenção. Não identifica necessariamente a pessoa que agiu, não prova anuência separada do titular do ASN e não configura equipamento.
O IRR da AFRINIC armazena em RPSL as rotas planejadas e as políticas publicadas por operadores. Um objeto route associa um prefixo ao ASN que pretende anunciá-lo. Outras redes podem usar esses dados para produzir filtros. A utilidade é real, mas condicional: cada consumidor escolhe fontes, horários, ferramentas e o momento de aplicar a configuração.
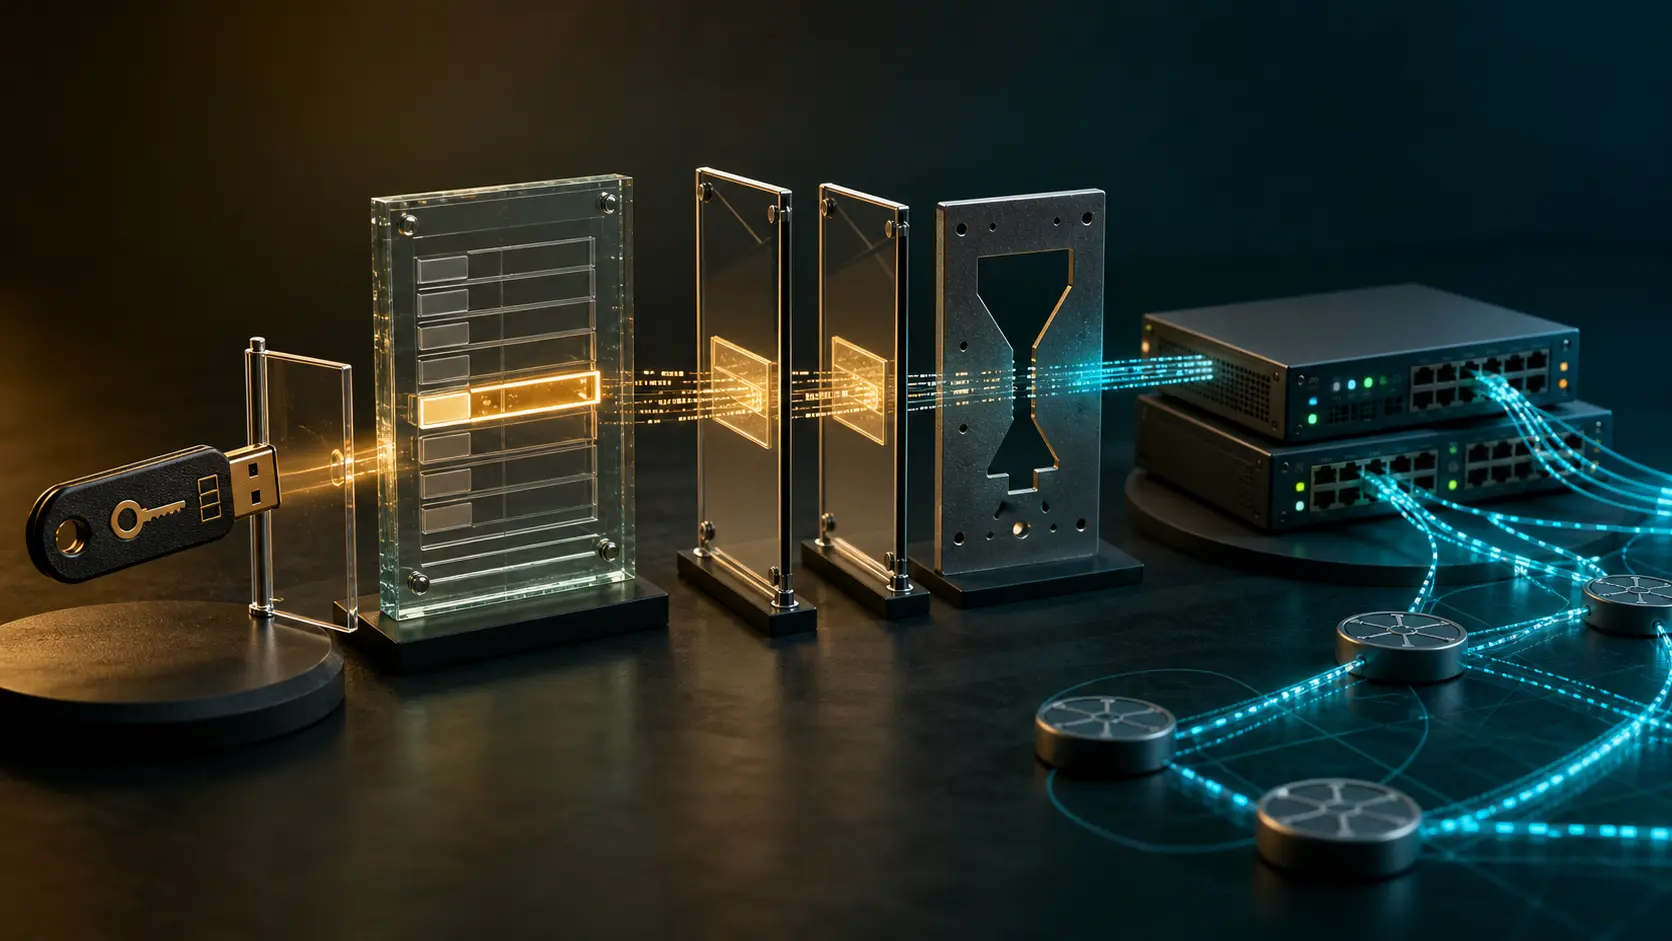
Há vários responsáveis entre o cadastro e o pacote. A AFRINIC autentica e mantém o objeto; espelhos o distribuem em cadências diferentes; o provedor que consulta o IRR escolhe uma versão e gera sua política. A rede de origem configura BGP, e as partes concluem a implantação com trânsito ou upstream. Autoridade sobre o primeiro passo não executa os demais.
As boas práticas atuais da AFRINIC afirmam que criar objetos de roteamento não significa que as rotas serão anunciadas. Ainda é necessário configurar BGP nos roteadores e completar a rede com os provedores. O objeto pode impedir filtragem quando há verificações automáticas, mas apenas se a rede remota realmente consultar a fonte certa e atualizar seus filtros.
A apuração precisa preservar as duas superfícies. No registro, guarde objetos exatos, fonte, mnt-routes, mnt-lower, mnt-by, mantenedor, operação, versões anterior e posterior e horário. Na operação, identifique o espelho consumido, a entrada e a saída do gerador, a implantação do filtro, o anúncio BGP observado, a aceitação do upstream e testes contemporâneos de alcance.
Nem a ausência autoriza um atalho. Um objeto existente não prova tráfego; a falta dele não prova que o prefixo esteja inativo. Uma rede pode usar outro IRR, política manual, cópia atrasada ou controles distintos. O relatório deve dizer se sua conclusão trata de permissão de atualização, declaração de política ou estado vivo da rede.
Fontes
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance