
Sumário Executivo
- A 6WIND é a marca comercial da 6 WIND S.A., uma sociedade anônima francesa ativa, criada em 24 de julho de 2000 e com sede em Montigny-le-Bretonneux, na região de Paris. Ela desenvolve funções aceleradas de roteamento virtual e de rede de telecomunicações, em vez de fabricar roteadores físicos ou operar uma plataforma em nuvem.
- Seu portfólio de Roteador de Serviço Virtual inclui roteamento de borda de provedor, serviço em nuvem, borda e local do cliente, além de gateways de segurança, firewalls, funções de plano de usuário 5G, NAT de nível de operadora e gateways de rede de banda larga. Esses produtos compartilham uma base de processamento de pacotes de alto desempenho, mas diferem substancialmente em escala de roteamento, estado do assinante, obrigações de segurança, requisitos de alta disponibilidade e design da plataforma.
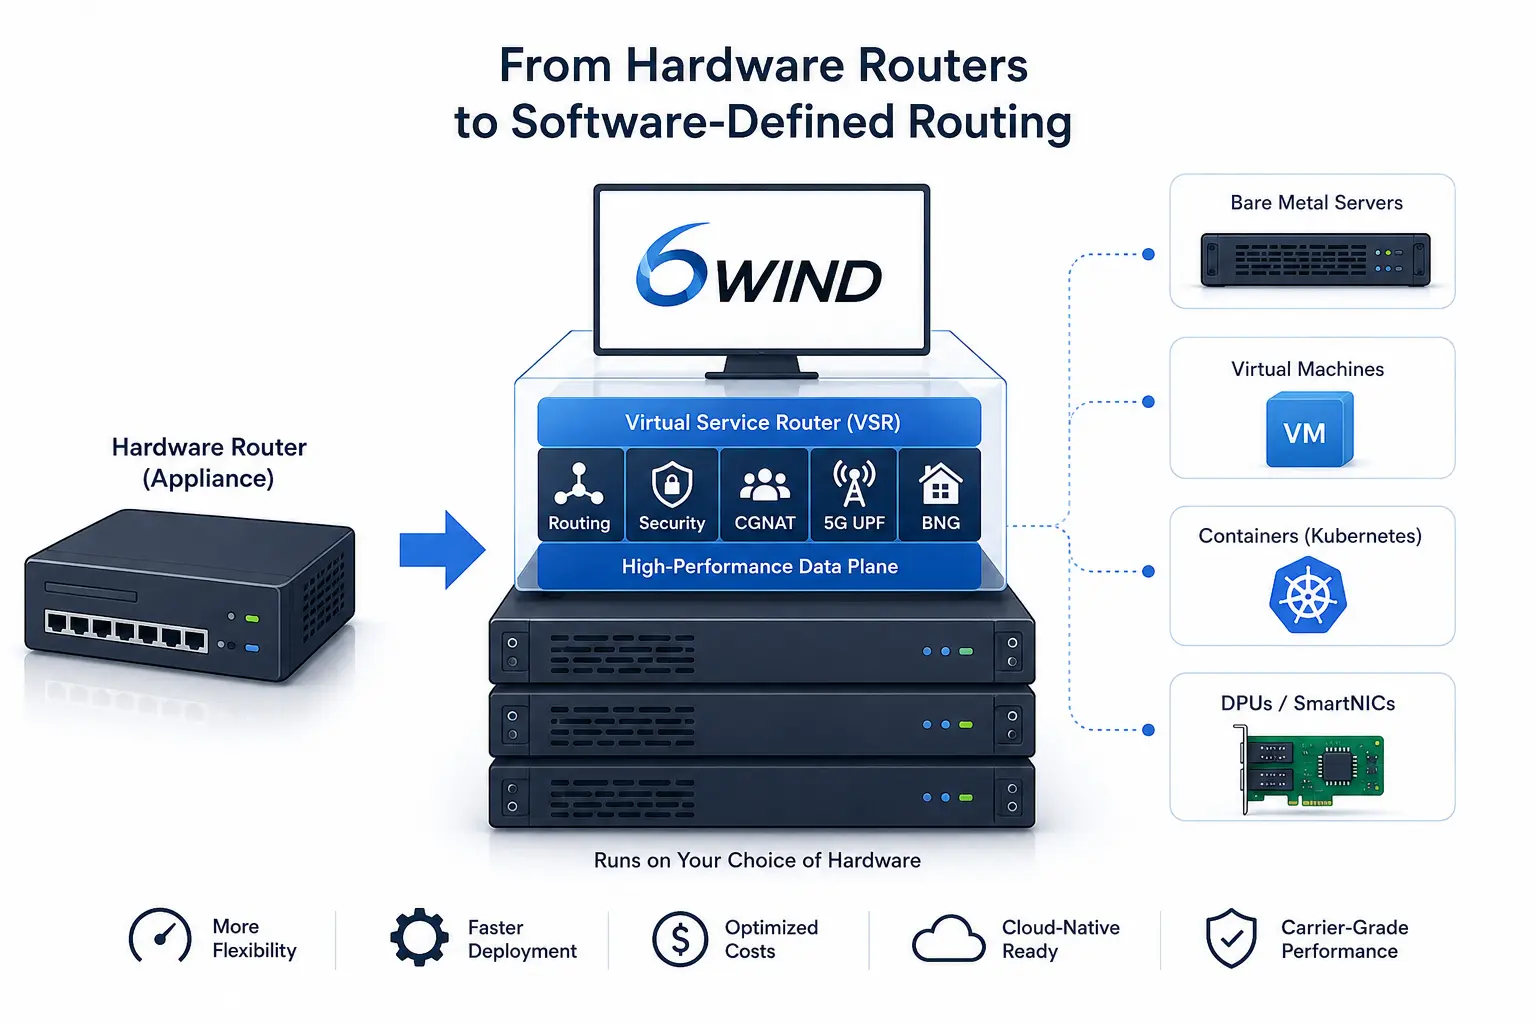
- A principal proposta comercial da empresa é a desagregação. Seu software de roteamento e serviços de rede pode ser executado em servidores comerciais padrão selecionados, máquinas virtuais, contêineres e unidades de processamento de dados compatíveis. Isso pode dar às operadoras mais liberdade na aquisição e implantação, mas não elimina a necessidade de servidores, interfaces de rede, componentes ópticos, energia, refrigeração, instalações, hardware de aceleração ou engenharia cuidadosa de desempenho.
- As evidências públicas são mais fortes para o portfólio atual de produtos, liderança, conselho e relacionamentos com investidores, e anúncios recentes envolvendo Orange, Dell Technologies, NVIDIA, Equinix, Megaport e uma operadora de telecomunicações europeia de nível um não identificada. O registro público não fornece receita auditada, lucratividade, avaliação, porcentagens de propriedade, contagem atual de clientes ou prova independente de que os resultados de desempenho e custos anunciados se aplicam a diferentes cargas de trabalho.
Substituir um roteador de hardware começa por definir o que está sendo substituído
A frase “substituir roteadores de hardware por software” soa mais radical do que a mudança de engenharia que descreve. Um roteador nunca foi apenas uma caixa. Ele combina software de protocolo, lógica de encaminhamento, interfaces, processadores, memória, temporização, energia, refrigeração, sistemas de gerenciamento e um contrato de suporte. Quando uma operadora transfere uma função de rede de um dispositivo proprietário para o software da 6WIND, o sistema físico não desaparece.
A lógica de controle e serviço é separada do chassi de um único fornecedor e colocada em hardware selecionado de uma gama validada de servidores, placas de rede, SmartNICs ou unidades de processamento de dados.
A unidade econômica muda antes dos requisitos físicos. Uma operadora pode adquirir licenças ou assinaturas, implantar uma imagem por meio de uma plataforma de virtualização ou Kubernetes e adicionar capacidade alocando mais núcleos de processador ou lançando outra instância. Ela pode evitar um longo ciclo de aquisição de dispositivos e reutilizar uma infraestrutura de computação comum em vários serviços. No entanto, cada pacote ainda atravessa uma porta física, consome largura de banda de memória, compete por ciclos de processador ou acelerador e depende de um caminho de rede real.
O software altera o limite do dispositivo; não torna a infraestrutura imaterial.
A questão prática é, portanto, mais restrita do que o slogan de marketing sugere: para quais funções de roteamento e telecomunicações o software portátil pode atender aos requisitos de produção de forma mais eficaz do que um sistema construído sob medida? Um roteador de borda virtual em uma extremidade de nuvem, um cluster NAT de nível de operadora, uma função de plano de usuário 5G e um grande roteador central enfrentam demandas diferentes em termos de escala de rotas, estado de sessão, latência, resiliência e recuperação de falhas. A 6WIND é relevante porque ampliou a gama de funções para as quais o software é uma opção confiável.
Ela não demonstrou que um design de servidor deva substituir todos os roteadores em todas as partes de uma rede.
A empresa jurídica é específica mesmo quando a marca parece abstrata
O nome comercial é 6WIND, mas a entidade jurídica francesa verificada é 6 WIND S.A., com espaço. O diretório nacional de empresas da França registra o SIREN 432 424 356, data de criação em 24 de julho de 2000 e sede ativa em 3 avenue des Prés, 78180 Montigny-le-Bretonneux. Descrever o negócio como sediado em Paris é uma forma abreviada conveniente, mas a formulação mais precisa é que a sede fica em Montigny-le-Bretonneux, na região de Paris.
Essa identidade precisa evita vários erros de categoria. A 6WIND não é uma empresa de energia eólica, um termo genérico de rede, um fabricante de chassis de roteador, um provedor de nuvem em hiperescala ou o projeto de código aberto DPDK. É uma empresa privada de software de rede cujos produtos são executados em sistemas de telecomunicações, nuvem, empresas e borda pertencentes a outras organizações. Ela controla como seu software é projetado, suportado e validado, mas não controla a política de roteamento do cliente, a nuvem ao redor, a rede física ou o resultado operacional de cada implantação.
Seu status privado também impõe um limite ao que pode ser estabelecido a partir de fontes públicas. A empresa publica informações de liderança, descrições de produtos, relacionamentos com conselho e investidores e anúncios de parceiros. Ela não publica contas auditadas autônomas ou uma tabela de capitalização completa. As evidências disponíveis sustentam uma avaliação detalhada de sua tecnologia e modelo comercial, mas não estimativas confiáveis de receita, lucro, avaliação, concentração de clientes ou controle acionário final.
O problema original residia no caminho do pacote através de um sistema operacional de propósito geral
Os servidores comerciais tornaram-se cada vez mais atraentes para funções de rede à medida que processadores, memória e interfaces Ethernet melhoravam e as operadoras buscavam uma base de hardware comum. No entanto, a rede convencional do sistema operacional pode impor sobrecargas aceitáveis para aplicações comuns, mas dispendiosas em altas taxas de pacotes. O tratamento de interrupções, trocas de contexto, atividade do escalonador, cópias de memória e falhas de cache podem consumir mais tempo de computação do que a própria função de rede.
A vantagem inicial da 6WIND veio da engenharia em torno desse caminho. O processamento de pacotes no espaço do usuário, a sondagem, o agrupamento, a afinidade de núcleo e a alocação deliberada de memória podem reduzir interrupções e melhorar a localidade do cache. Os pacotes podem passar por um plano de dados otimizado em vez de cruzar repetidamente os limites do sistema operacional projetados para flexibilidade, não para rendimento determinístico. Esse trabalho tornou-se a base técnica para o portfólio posterior do Roteador de Serviço Virtual.
Nenhuma dessas técnicas torna um servidor padrão automaticamente rápido. Um sistema com filas de rede mal alinhadas, memória conectada ao soquete de processador errado, páginas enormes insuficientes ou núcleos de processador compartilhados pode ter um desempenho muito abaixo de sua capacidade nominal. Pacotes pequenos exercem pressão especial no desempenho de pacotes por segundo, a criptografia consome uma combinação diferente de instruções e largura de banda de memória, e grandes tabelas de roteamento, controle de acesso ou sessão alteram o comportamento do cache.
O roteamento por software de alto desempenho é uma disciplina de engenharia, não uma qualidade conferida simplesmente pela instalação de uma imagem.
A aceleração no espaço do usuário expandiu o que a computação comercial podia fazer
A atração da aceleração no espaço do usuário é o controle sobre o caminho de processamento de pacotes. Drivers de modo de sondagem podem ler as filas da interface de rede continuamente, em vez de aguardar uma interrupção para cada rajada de tráfego. O processamento em lote distribui a sobrecarga de pesquisa e chamada de função por vários pacotes. Núcleos de processador reservados reduzem a interferência do escalonador do sistema operacional, enquanto páginas enormes e alocação de memória com reconhecimento de topologia podem reduzir as penalidades de tradução de endereço e memória remota.
Usadas em conjunto, essas técnicas podem fazer um processador de propósito geral se comportar mais como um mecanismo de pacotes dedicado para cargas de trabalho selecionadas. Elas também criam obrigações operacionais. Os núcleos reservados não podem ser usados por outras aplicações, a sondagem pode consumir energia mesmo quando o tráfego é leve e a colocação de memória deve refletir o relacionamento físico entre os soquetes do processador, a memória e as interfaces de rede.
A compatibilidade de driver, firmware e placa de rede passa a fazer parte da matriz de suporte, enquanto o planejamento de capacidade deve incluir margem suficiente para sobreviver a falhas, em vez de depender de um máximo de laboratório.
A proposta comercial da 6WIND é valiosa porque ela empacota essas técnicas com funções completas de roteamento e serviço. Os clientes não estão simplesmente comprando um loop de processamento de pacotes mais rápido. Eles precisam de protocolos de roteamento, sistemas de configuração, telemetria, alta disponibilidade, ferramentas de ciclo de vida e suporte do fornecedor em torno do plano de dados. A mudança da empresa de tecnologia de aceleração para funções de rede completas reflete a diferença entre um componente de referência e um produto operável.
O DPDK faz parte da história da 6WIND, não um ativo que ela possui
O material histórico da 6WIND descreve um papel importante no desenvolvimento do trabalho de processamento de pacotes de alto desempenho associado ao Data Plane Development Kit, ou DPDK. Esse relacionamento ajuda a explicar a experiência da empresa em rede no espaço do usuário e computação comercial acelerada. Isso não significa que a 6WIND seja proprietária do DPDK ou sua única autora.
O DPDK é uma estrutura de código aberto ampla e com vários contribuidores, cuja governança, drivers e otimizações vão muito além de uma única empresa. O valor comercial da 6WIND reside em uma camada diferente: transformar o processamento acelerado de pacotes em produtos de roteamento, banda larga, móvel e segurança com suporte, e então integrar esses produtos com hardware e ambientes de orquestração.
A distinção é importante porque a infraestrutura aberta geralmente cresce a partir de contribuições feitas por várias empresas e comunidades antes de se tornar um substrato compartilhado. Uma empresa pode manter profunda experiência histórica enquanto depende de um ecossistema que não controla. Quanto mais a 6WIND promete portabilidade entre processadores, placas de rede e unidades de processamento de dados, mais essa dependência se torna importante.
A primeira fase comercial centrou-se em sistemas embarcados e de equipamentos originais
Durante os anos 2000, a 6WIND desenvolveu software de rede acelerado para ambientes embarcados e de fabricantes de equipamentos originais. O produto era frequentemente uma pilha ou kit de ferramentas de alto desempenho que outro fornecedor podia integrar em um sistema maior. Esse trabalho construiu experiência em escalonamento multi-core, integração de interface de rede, gerenciamento de memória e encaminhamento previsível de pacotes em processadores padrão.
Esse período é importante porque criou uma longa continuidade de engenharia antes que as funções de rede fossem amplamente vendidas como dispositivos virtuais. A empresa aprendeu que o desempenho da rede depende de detalhes abaixo do protocolo de roteamento, incluindo posicionamento de fila, localidade de memória, comportamento do driver e como o trabalho é dividido entre os núcleos do processador. Essas lições posteriormente apoiaram o desenvolvimento de roteadores de software vendidos como produtos completos.
O registro público é menos detalhado sobre os primeiros fundadores da empresa, rodadas de financiamento individuais e todas as transições em sua linha de produtos. A história mais segura é, portanto, funcional, em vez de biográfica. A 6WIND começou como especialista em processamento acelerado de pacotes, contribuiu para o movimento mais amplo de rede no espaço do usuário e, posteriormente, subiu na pilha ao oferecer funções de rede completas.
A virtualização de funções de rede mudou o produto comercial
A virtualização de funções de rede de telecomunicações separou as funções de software dos dispositivos proprietários. Em princípio, um provedor poderia executar um firewall, gateway, roteador ou função de assinante como software em uma plataforma de computação compartilhada. Para a 6WIND, isso ampliou o produto endereçável de tecnologia de aceleração embarcada para funções de rede virtuais completas.
A transição exigiu muito mais do que reempacotar. Um roteador de borda de provedor precisa de protocolos de roteamento, serviços de rede privada virtual, gerenciamento e redundância. Um sistema NAT de nível de operadora deve gerenciar grandes quantidades de estado de sessão, registro e obrigações regulatórias. Um gateway de rede de banda larga vincula as sessões do assinante a sistemas de política e autenticação, enquanto uma função de plano de usuário 5G deve se encaixar em uma arquitetura de núcleo móvel. Essas funções podem compartilhar um plano de dados acelerado, mas seus requisitos de controle, estado e operacionais diferem.
A virtualização também transferiu mais trabalho de integração para operadoras e integradores de sistemas. Um fornecedor de dispositivo proprietário antes entregava hardware e software como um sistema qualificado. Em um design desagregado, o cliente pode ter que selecionar servidores, placas de rede, layouts de processador e memória, aceleradores, hipervisores, plataformas de orquestração, sistemas de monitoramento e padrões de alta disponibilidade. A 6WIND pode fornecer software portátil e suporte, mas o cliente ainda precisa fazer a plataforma completa funcionar.
O Roteador de Serviço Virtual tornou-se um portfólio, não um único dispositivo
A atual família de Roteadores de Serviço Virtual da 6WIND abrange uma ampla gama de funções de roteamento e telecomunicações. Os produtos de roteamento incluem roteadores virtuais de borda de provedor, serviço em nuvem, borda e local do cliente. As funções de banda larga e móvel incluem gateway virtual de rede de banda larga, função de plano de usuário e NAT de nível de operadora. Os produtos de segurança incluem um gateway de segurança virtual e firewall. O software pode ser entregue em bare metal, em máquinas virtuais, como aplicações em contêineres ou em unidades de processamento de dados selecionadas.
A marca comum não deve obscurecer os diferentes problemas de engenharia envolvidos. Um roteador de borda mantém principalmente o estado de roteamento e encaminhamento. Um gateway de segurança pode realizar criptografia IPsec em alto rendimento. Um sistema NAT de nível de operadora rastreia traduções de endereço e sessões. Um gateway de banda larga gerencia assinantes, política, contabilidade e integração de serviços, enquanto uma função de plano de usuário 5G processa tráfego móvel usando interfaces definidas pelo 3GPP.
A aceleração compartilhada pode reduzir a duplicação de engenharia, mas não pode tornar esses modelos de estado intercambiáveis.
Para os compradores, o portfólio pode oferecer um grau útil de consistência em várias funções, incluindo conceitos de gerenciamento compartilhados, um relacionamento de suporte comum e uma base comum de processamento de pacotes. Ele também cria um ônus de verificação. Cada produto e versão deve ser avaliado quanto ao suporte a protocolos, escala, replicação de estado, telemetria e comportamento de falha. Um rótulo amplo de portfólio não prova que todas as funções têm a mesma maturidade.
A nomeação de Julien Dahan marcou uma fase de expansão comercial
Julien Dahan tornou-se diretor executivo em setembro de 2020. A superfície de liderança atual também inclui Jean-Mickaël Guérin como diretor de tecnologia e chefe de pesquisa e desenvolvimento, Guillaume Ducousso como diretor financeiro, Barry Dahan em desenvolvimento de negócios, Neelam Bahal em marketing global, Karim Mchirki em produto, executivos regionais de vendas e uma função de sucesso do cliente. O longo mandato de Guérin, iniciado em 2000 e levando ao cargo de diretor de tecnologia em 2018, proporciona uma continuidade técnica visível ao lado da liderança comercial mais recente.
Os anos após 2020 trouxeram um posicionamento mais amplo em conectividade de nuvem, 5G privado, banda larga, segurança e serviços gerenciados. A entrega em contêineres e a integração com Kubernetes tornaram-se mais proeminentes, juntamente com implantações em máquinas virtuais. Os relacionamentos com Orange, Dell, NVIDIA, Equinix e Megaport também se tornaram partes importantes da narrativa pública de entrada no mercado da empresa.
O material público de liderança não revela o tamanho exato ou a localização de cada equipe. A empresa parece manter uma identidade substancial de pesquisa e desenvolvimento na França, enquanto usa executivos comerciais regionais e parceiros para alcançar a América do Norte e a Ásia-Pacífico. O alcance geográfico de um parceiro não deve ser confundido com um escritório da 6WIND com pessoal em cada mercado onde seu software pode ser implantado.
Um roteador virtual ainda depende de um plano de controle e um plano de dados
Os protocolos de roteamento decidem qual estado de encaminhamento deve existir, enquanto o plano de dados aplica esse estado aos pacotes. A 6WIND separa essas responsabilidades para que a lógica de protocolo e serviço possa evoluir enquanto o processamento de pacotes é otimizado para o processador, placa de rede ou unidade de processamento de dados selecionada.
A separação permite que as duas partes do sistema escalem de forma diferente. Mais núcleos de encaminhamento podem ser atribuídos sem reescrever a política de roteamento, e partes do caminho de processamento de pacotes podem ser movidas para uma unidade de processamento de dados enquanto o plano de controle permanece no host. Produtos diferentes também podem compartilhar a mesma camada de aceleração, mesmo quando sua lógica de serviço difere. Essa separação é uma grande fonte da portabilidade alegada pela empresa.
Ela também cria um problema de consistência. Rotas, políticas, túneis, chaves de criptografia e informações de sessão decididas pelo plano de controle devem chegar a cada núcleo de trabalho ou acelerador na ordem correta. Um estado obsoleto ou parcialmente aplicado pode enviar tráfego pelo caminho errado, interromper sessões ou criar falhas de segurança. Dividir o trabalho é útil apenas quando a sincronização entre os dois planos é confiável.
Os protocolos de roteamento importam tanto quanto a velocidade bruta de encaminhamento
Um roteador de software deve interoperar com as redes existentes, o que requer a implementação correta de BGP, OSPF, IS-IS, MPLS e funções específicas do produto. A seleção de rota, política, convergência e recuperação de falhas determinam se o dispositivo participa com segurança de um sistema de roteamento maior. Um loop rápido de pacotes tem valor limitado se o plano de controle se comportar de forma imprevisível sob instabilidade de rotas ou falhas.
A entrega por software pode tornar as atualizações de protocolo mais rápidas do que substituir um chassi ou placa de linha. Também pode aumentar a frequência e a complexidade das versões. Uma nova imagem pode alterar o comportamento de encaminhamento, os padrões de roteamento, os modelos de gerenciamento e a compatibilidade de hardware ao mesmo tempo. As operadoras, portanto, precisam de validação em laboratório, implantação em etapas e um caminho de reversão confiável.
A comparação menos útil coloca um número de encaminhamento otimizado ao lado de um dispositivo integrado que já foi qualificado para uma função específica. Uma avaliação justa também inclui escala da tabela de roteamento, convergência, instabilidade de rotas, telemetria, alta disponibilidade e resposta de suporte. O desempenho de encaminhamento é essencial, mas não é uma definição completa de um roteador.
O hardware comercial aumenta a escolha ao aumentar o número de opções
Servidores comerciais padrão podem reduzir a dependência de um chassi proprietário e alinhar as funções de rede com um ciclo mais amplo de aquisição de computação. As operadoras podem comprar capacidade de vários fornecedores de servidores, reutilizar racks padrão e automatizar o provisionamento por meio de ferramentas de nuvem. O licenciamento de software também pode ser separado de uma caixa específica.
Essa liberdade produz um espaço de design muito maior. A geração do processador, contagem de núcleos, velocidade de clock, canais de memória, topologia de acesso não uniforme à memória, modelo de placa de rede, número de filas, drivers, firmware e suporte a aceleradores podem afetar o desempenho. Os resultados obtidos em uma configuração validada da Dell e Intel não podem ser presumidos para todos os servidores.
O significado prático de “independente de hardware” é, portanto, limitado. O software pode ser portátil em uma classe de plataformas validadas, enquanto a capacidade de produção permanece específica para cada configuração. Independência significa que um cliente pode escolher entre opções suportadas e migrar sem reescrever a função de rede. Não significa que as diferenças de hardware deixem de importar.
O roteamento de borda de provedor e serviço em nuvem fica onde as redes encontram os serviços
Os produtos de roteador virtual de borda de provedor e serviço em nuvem colocam funções de roteamento e rede privada virtual dentro de plataformas de telecomunicações ou nuvem. Eles podem conectar redes de inquilinos, trocar rotas com pares, aplicar políticas e oferecer suporte à conectividade do provedor de serviços sem exigir um dispositivo dedicado em cada local.
Isso é particularmente relevante em ambientes distribuídos. Um provedor de conectividade em nuvem pode precisar de roteamento próximo a vários locais de interconexão, enquanto um serviço gerenciado pode criar instâncias de cliente sob demanda. Uma operadora de rede também pode preferir adicionar capacidade em unidades de software menores, em vez de reservar um chassi inteiro para cada borda.
A infraestrutura ao redor permanece importante. A escala de rotas, o tratamento de negação de serviço distribuída, a conectividade upstream e a alta disponibilidade ainda devem ser projetados. Um roteador virtual pode controlar caminhos e processar pacotes, mas não pode garantir que uma região de nuvem, provedor de trânsito upstream ou rede do cliente permaneçam disponíveis.
O roteamento de borda é portátil apenas quando a escala de rotas e o design de ataques viajam com ele
O roteador de borda virtual da 6WIND tem como alvo funções de borda de internet e nuvem. Mover essa função para o software pode simplificar a implantação perto de uma borda de nuvem ou plataforma de Rede como Serviço, mas um roteador de borda enfrenta grandes tabelas de roteamento, políticas complexas e tráfego hostil. Ele pode precisar de muitos pares, tabelas completas de internet, convergência rápida e uma arquitetura projetada para ataques distribuídos de negação de serviço.
A imagem de software não define o sistema de borda completo. As operadoras devem decidir se o tráfego malicioso é filtrado antes de chegar ao roteador, se o encaminhamento é descarregado, como as sessões de rota são protegidas, como o plano de controle é policiado e como a capacidade se comporta durante um ataque. A redundância em servidores ou zonas de disponibilidade deve ser projetada, não presumida.
O hardware construído para propósito específico pode manter uma clara vantagem nas densidades mais altas. A oportunidade da 6WIND é mais forte onde a computação padrão e a aceleração suportada atendem ao envelope de desempenho necessário e onde a flexibilidade de implantação tem valor suficiente para justificar o esforço de integração.
O NAT de nível de operadora é um problema de estado e responsabilidade
O NAT de nível de operadora é frequentemente apresentado como uma função de rendimento: traduzir muitos endereços privados em um pool menor de endereços públicos e manter os pacotes em movimento. Na produção, é também uma grande máquina de estados. Cada sessão requer um mapeamento, temporizadores e alocação de recursos, e as operadoras podem precisar de logs detalhados que conectem um endereço e porta públicos a um assinante em um momento específico. O failover deve preservar estado suficiente para evitar interrupção generalizada do serviço ou lacunas nos registros forenses.
Um sistema NAT virtual de nível de operadora pode se beneficiar da capacidade de computação elástica e implantação automatizada, mas o escalonamento horizontal não é tão simples quanto lançar cópias adicionais sem estado. O direcionamento de tráfego deve manter ambas as direções de uma sessão em uma instância compatível, o estado pode precisar de replicação e drenar uma instância antes de uma atualização leva tempo. O registro pode se tornar um sistema separado de capacidade, armazenamento e conformidade.
O plano de dados acelerado da 6WIND é relevante porque a tradução e a pesquisa ocorrem para cada pacote. A proposta completa depende de como o produto lida com o estado da sessão, registro, falhas e requisitos regulatórios na escala do cliente. Essas características devem ser avaliadas para o produto, versão e design específicos, em vez de inferidas do portfólio como um todo.
Um gateway de banda larga virtual carrega assinantes, política e histórico
Um gateway de rede de banda larga termina as sessões do assinante e conecta as redes de acesso aos serviços. Ele pode executar autenticação, atribuição de endereço, aplicação de políticas, contabilidade, qualidade de serviço e seleção de serviço. Isso torna o gateway de rede de banda larga virtual da 6WIND um dos produtos mais exigentes operacionalmente do portfólio.
A virtualização pode permitir que um provedor de banda larga separe a capacidade do assinante de um chassi fixo e coloque o processamento mais próximo da demanda regional. Também pode dar suporte à criação automatizada de serviços e usar uma infraestrutura de servidor comum. O desafio é preservar o estado do assinante e o comportamento previsível durante atualizações, falhas de servidor e movimentos de tráfego.
Um processo pode reiniciar rapidamente enquanto a recuperação do assinante permanece disruptiva. A ressincronização da sessão, drenagem graciosa, integração do plano de controle e direcionamento de tráfego determinam se os clientes percebem o evento. O empacotamento nativo da nuvem não remove o estado do assinante; ele torna o ciclo de vida do estado parte da plataforma de nuvem.
O plano de usuário 5G estende o mesmo modelo de desagregação para redes móveis
Uma função de plano de usuário 5G processa o tráfego do assinante entre a rede de rádio, a rede central e as redes de dados externas. Ela aplica decisões de encaminhamento, encapsulamento, política e contabilidade fornecidas por outras partes do sistema móvel. Executar a função como software se encaixa no movimento mais amplo em direção a núcleos móveis nativos da nuvem e computação de borda distribuída.
O posicionamento tem consequências diretas. Uma função de plano de usuário próxima aos usuários pode reduzir a latência e a demanda de backhaul, mas cria mais locais para operar. Uma implantação centralizada pode simplificar o gerenciamento, aumentando o comprimento do caminho e concentrando riscos. As escolhas de processador, placa de rede e acelerador afetam as taxas de pacotes, tunelamento e comportamento de qualidade de serviço.
A função de plano de usuário virtual da 6WIND estende sua estratégia comum de processamento de pacotes para a infraestrutura móvel. A evidência pública da disponibilidade do produto não estabelece suporte idêntico a recursos do 3GPP, interoperabilidade ou escala de produção para todas as operadoras. As implantações móveis exigem integração com funções de plano de controle e validação específica da plataforma que uma descrição de portfólio público não pode demonstrar completamente.
Gateways de segurança e firewalls mostram os limites da aceleração
O gateway de segurança virtual e o firewall colocam funções de segurança diretamente no caminho do pacote. Um gateway IPsec deve criptografar e descriptografar o tráfego, gerenciar túneis e chaves e atender às metas de desempenho sob os algoritmos escolhidos. Um firewall de camada 3 ou 4 aplica regras ao tráfego e pode manter o estado da conexão.
A aceleração no espaço do usuário e as unidades de processamento de dados podem melhorar o rendimento, particularmente quando o trabalho criptográfico consumiria a capacidade do processador host. O resultado de segurança ainda depende da qualidade da política, gerenciamento de chaves, aplicação de patches, registro e segurança das aplicações por trás do gateway. Um firewall rápido não substitui controles de identidade, segurança de aplicações ou design seguro do sistema.
A responsabilidade permanece dividida. A 6WIND é proprietária do comportamento documentado e do suporte de seu software, os fornecedores de hardware são proprietários do firmware e dos componentes de aceleração, e a operadora define a política, protege as credenciais e integra a telemetria. Um marketplace ou solução projetada pode esclarecer os limites, mas não os faz desaparecer, a menos que o contrato atribua explicitamente a responsabilidade de ponta a ponta a uma das partes.
Máquinas virtuais e contêineres resolvem diferentes problemas de ciclo de vida
As máquinas virtuais fornecem um limite familiar de virtualização de funções de rede. Elas empacotam um sistema operacional e uma aplicação com forte isolamento e orquestração estabelecida, mas podem ser relativamente pesadas e lentas para iniciar. Os contêineres usam imagens menores e se encaixam nas operações do Kubernetes, embora compartilhem mais do ambiente do host e dependam intimamente da rede do cluster, do escalonamento e da política de segurança.
Uma função de rede em contêiner não é simplesmente um binário de função de rede virtual colocado dentro de um contêiner. Ela precisa de verificações de integridade, configuração declarativa, término gracioso, métricas, limites de recursos, procedência da imagem e um plano para estado persistente ou replicado. O Kubernetes pode reiniciar um processo com falha rapidamente, mas não pode inferir se as sessões do assinante, as traduções de endereço ou as adjacências de roteamento sobreviveram corretamente.
O suporte da 6WIND para ambas as formas de função de rede virtual e função de rede nativa da nuvem amplia a escolha do cliente. Também exige que as operadoras distingam o suporte ao empacotamento da maturidade operacional. O teste decisivo é como a função se comporta durante o reescalonamento, atualizações contínuas, falha de nó e interrupção do plano de controle.
O roteamento baseado em host move o limite da rede para cada trabalhador
A arquitetura de roteamento baseada em host da 6WIND aproxima as funções de roteamento e Ethernet VPN dos nós de trabalho do Kubernetes. Em vez de enviar todo o tráfego por meio de um gateway central ou dispositivo top-of-rack, cada host pode participar mais diretamente da malha roteada. Isso pode reduzir gargalos, encurtar caminhos e tornar a rede mais responsiva ao posicionamento da carga de trabalho.
A mudança também multiplica o número de objetos de roteamento. Um grande cluster pode conter milhares ou dezenas de milhares de nós de trabalho, cada um com interfaces, rotas, políticas, estado de integridade e versões de software. A escala do plano de controle, convergência e observabilidade passam a fazer parte da plataforma do cluster, em vez de permanecerem confinadas a um domínio separado de dispositivo de rede.
Em fevereiro de 2026, a 6WIND anunciou que uma operadora de telecomunicações europeia de nível um havia implantado a solução de roteamento baseada em host em dezenas de milhares de nós de trabalho do Kubernetes. Essa é uma evidência material de primeira parte da escala. O cliente não foi nomeado, e o registro público não verifica independentemente o desempenho, as economias ou a arquitetura completa. A conclusão suportável é que a 6WIND anunciou uma implantação em escala de operadora no caminho de dados do host na nuvem, não que todos os benefícios alegados tenham sido auditados de forma independente.
A Ethernet VPN no host remove um gargalo e cria um plano de controle maior
O BGP Ethernet VPN distribui informações de ponto final, alcançabilidade e sobreposição. Movê-lo para os hosts pode permitir que a rede acompanhe as cargas de trabalho mais diretamente e evite enviar tráfego por meio de gateways centrais. Ele também cria muitos mais falantes BGP e uma quantidade muito maior de estado distribuído.
A questão operacional muda da capacidade de um dispositivo para a coordenação de todo o sistema. Refletores de rota, política, detecção de falhas e processamento de atualizações devem ser dimensionados para a população de hosts. Um erro de configuração pode afetar todas as cargas de trabalho em um trabalhador, enquanto uma atualização de software deve ser coordenada com o Kubernetes e a camada de rede do contêiner para que o estado da rede não seja perdido durante o reescalonamento.
Este é um caso claro de complexidade sendo movida em vez de removida. O hardware central pode ser reduzido, mas o conhecimento e a responsabilidade de roteamento são espalhados pelo cluster. A abordagem é atraente quando a equipe da plataforma pode automatizar e observar essa distribuição. Torna-se arriscada quando a propriedade é dividida de forma ambígua entre as equipes de rede, Kubernetes e aplicação.
A integração da rede do contêiner determina se o roteamento do host pertence à plataforma
A rede do Kubernetes geralmente depende de uma implementação de interface de rede do contêiner, roteamento de serviço e ferramentas de ciclo de vida do cluster. Um sistema de roteamento de host deve coexistir com esses componentes e estabelecer qual camada possui endereços, rotas, política e estado de túnel. Também deve definir a sequência de mudanças durante a criação, atualização e remoção de nós.
Uma integração automatizada pode tornar a implantação repetível, mas também cria um domínio de falha compartilhado. Uma mudança na interface de rede do contêiner, kernel, imagem de roteamento do host ou gerenciador de cluster pode afetar todas as cargas de trabalho em um nó. As operadoras, portanto, precisam de matrizes de compatibilidade, lançamentos em etapas e procedimentos de reversão que incluam o estado da rede, em vez de apenas imagens de contêiner.
O relacionamento com a Spectro Cloud anunciado em 2026 é relevante porque conecta a rede da 6WIND ao gerenciamento do ciclo de vida do Kubernetes. Indica uma direção do ecossistema, mas não estabelece que todas as combinações de distribuição Kubernetes, interface de rede do contêiner e plataforma de nuvem tenham sido validadas.
As unidades de processamento de dados mostram que a rede definida por software permanece acelerada por hardware
A 6WIND anunciou suporte para funções do Roteador de Serviço Virtual nas unidades de processamento de dados NVIDIA BlueField-3 em fevereiro de 2026. Uma DPU pode processar a rede independentemente do processador host, preservar a capacidade de computação da aplicação e criar um limite de isolamento mais forte entre os serviços de infraestrutura e as cargas de trabalho. Isso pode ser atraente em sistemas de IA, nuvem e telecomunicações com alta demanda de processamento de pacotes.
O anúncio também corrige a ideia de que software e hardware estão em lados opostos do mercado. À medida que os requisitos de rendimento, criptografia e estado aumentam, o silício especializado retorna na forma de SmartNICs e unidades de processamento de dados. O serviço permanece definido em software, mesmo quando o trabalho selecionado de processamento de pacotes é movido para outro processador.
A adoção da DPU introduz outro ciclo de vida. Firmware, kits de desenvolvimento de software, drivers, atualizações de segurança e roteiros de fornecedores tornam-se dependências. As operadoras precisam saber quais configurações e procedimentos operacionais permanecem comuns em implantações de CPU e DPU. A portabilidade deve ser julgada pelo quanto de código, política e ferramentas sobrevivem a uma mudança de plataforma, não pela ausência de hardware especializado.
A NVIDIA é tanto uma relação de investidor quanto uma dependência tecnológica
O material público de governança da 6WIND identifica a NVIDIA como um investidor estratégico, enquanto os anúncios de produtos colocam o hardware da NVIDIA dentro do ecossistema de implantação. Esses são relacionamentos diferentes. Um investimento pode alinhar interesses comerciais ou sinalizar confiança, enquanto o suporte ao BlueField cria uma dependência técnica. Nenhum deles estabelece uma porcentagem específica de propriedade ou direito de controle.
A mesma cautela se aplica à Cisco, que também é nomeada como investidora estratégica, mas cujo relacionamento operacional atual é descrito de forma menos clara no material revisado. Os rótulos de investidor não devem ser convertidos em suposições sobre integração de produtos, controle de voto ou planos de aquisição.
Para os clientes, a questão prática é se a 6WIND pode preservar uma escolha significativa de software enquanto otimiza profundamente para plataformas de aceleração selecionadas. Uma ampla matriz de suporte fortalece sua alegação de neutralidade. Uma dependência restrita poderia mover a dependência de um chassi de roteador para um kit de desenvolvimento de software de DPU e pilha de firmware.
A solução projetada da Dell mostra como o software desagregado ainda é vendido como um sistema
A 6WIND e a Dell Technologies apresentaram soluções projetadas combinando o software do Roteador de Serviço Virtual com servidores atuais e infraestrutura Intel. Esse empacotamento pode reduzir a carga de integração do cliente, validando hardware, interfaces e software em conjunto. Também pode criar um caminho mais claro de aquisição e suporte do que montar cada camada de forma independente.
Isso não reverte a desagregação. A função de rede permanece como software e pode ser executada em outras plataformas suportadas. A solução projetada fornece uma arquitetura de referência qualificada dentro desse modelo, reconhecendo que muitas operadoras ainda desejam uma lista de materiais integrada, mesmo quando não querem um dispositivo de roteamento proprietário.
O valor comercial depende muito dos limites de suporte. Os clientes precisam saber qual parte é responsável pelo primeiro nível de escalonamento, como as versões de firmware e software são combinadas e quais configurações de desempenho foram testadas. Um logotipo de parceiro estabelece que existe uma relação; o contrato de suporte determina o que acontece durante um incidente.
A Orange fornece evidência de operadora nomeada sem criar um modelo universal
Em maio de 2025, a Orange e a 6WIND anunciaram uma colaboração expandida em torno de serviços de conectividade e segurança em nuvem para clientes empresariais e atacadistas. O relacionamento é importante porque coloca o software em um contexto de serviço de operadora nomeada, em vez de apenas em um laboratório ou catálogo de produtos.
O anúncio não divulga todas as topologias, números de capacidade ou resultados comerciais. A Orange pode usar funções selecionadas da 6WIND dentro de uma plataforma mais ampla que inclui sua própria automação, infraestrutura e procedimentos operacionais. O relacionamento demonstra relevância, mas não fornece um modelo de implantação que possa ser presumido para outros lugares.
As evidências de uma operadora nomeada têm mais peso do que uma alegação abstrata de mercado, porque mostram que um cliente experiente integrou a tecnologia. A atribuição ainda importa. A implantação é descrita pelo fornecedor e pelo cliente, enquanto o desempenho do serviço e os resultados financeiros independentes permanecem não divulgados.
A Megaport torna o roteamento virtual parte de um serviço de conectividade sob demanda
Em 23 de julho de 2026, a 6WIND expandiu seu relacionamento com a Megaport para que o portfólio do Roteador de Serviço Virtual pudesse ser adquirido e implantado por meio do ecossistema de conectividade em nuvem da Megaport. O desenvolvimento reflete um movimento mais amplo, afastando-se da aquisição de dispositivos e em direção ao consumo de marketplace e Rede como Serviço.
Um cliente pode posicionar o roteamento próximo às conexões de nuvem, obtê-lo por meio de um canal comercial estabelecido e alinhar a capacidade com a conectividade sob demanda. Isso pode reduzir o atrito de aquisição e tornar o roteamento virtual parte de um fluxo de trabalho mais amplo de rede em nuvem, em vez de um projeto de hardware separado.
A disponibilidade no marketplace não é o mesmo que uma implantação de produção concluída. O provisionamento, cobrança, suporte, resiliência e alcance da rede dependem do acordo com o parceiro e do design do cliente. A Megaport controla sua plataforma, a 6WIND controla o software de roteamento e o cliente controla a arquitetura e a política de rede. O valor da parceria está na coordenação dessas camadas, em vez de fingir que formam um sistema indiviso.
A Equinix coloca o roteamento virtual próximo à interconexão física
A 6WIND também anunciou a disponibilidade do Roteador de Serviço Virtual por meio dos canais de marketplace e borda relacionados à Equinix em 2026. As instalações da Equinix aproximam fisicamente provedores de nuvem, operadoras e empresas. O roteamento por software disponível perto dessas conexões pode dar suporte a designs de nuvem híbrida, multinuvem e conectividade gerenciada sem exigir um dispositivo dedicado em cada local.
O relacionamento é evidência de distribuição e um ambiente de implantação. A Equinix não se torna proprietária do software da 6WIND, e a 6WIND não controla a instalação, a conexão cruzada ou a rede do cliente. O desempenho ainda depende do local escolhido, interfaces virtuais ou físicas, redes upstream e topologia do cliente.
Comercialmente, as camadas podem parecer convergir em uma única transação. Operacionalmente, um incidente ainda pode atravessar equipes de instalação, conectividade, hardware, orquestração e software. O marketplace simplifica a aquisição mais prontamente do que simplifica a responsabilidade.
Os canais de parceiros expandem o alcance dividindo a responsabilidade
O ecossistema da 6WIND inclui fornecedores de servidores, plataformas de Rede como Serviço, marketplaces de nuvem e borda, parceiros de gerenciamento Kubernetes, integradores de sistemas e revendedores regionais. Esses relacionamentos permitem que uma empresa de software francesa privada alcance clientes globais sem possuir data centers ou manter um grande escritório em cada mercado.
O modelo combina capacidades complementares. Um fornecedor de servidores qualifica a plataforma de computação, uma empresa de aceleradores fornece uma DPU, um marketplace fornece posicionamento e cobrança, um integrador projeta a implantação e a 6WIND dá suporte à função de rede. A oferta resultante pode ser mais forte do que qualquer componente isoladamente.
O risco é a propriedade pouco clara do suporte. Falhas na fronteira entre firmware, filas de rede, configuração de roteamento, rede em nuvem, orquestração e tráfego de aplicação podem ser repassadas entre fornecedores. Os compradores precisam de um processo coerente de escalonamento, uma matriz de versões acordada e evidências de que a pilha completa foi testada. Um grande ecossistema de parceiros é valioso apenas quando a responsabilidade operacional é igualmente clara.
O alcance geográfico do software é maior do que a presença física da empresa
A sede registrada e a principal identidade de engenharia da 6WIND estão em Montigny-le-Bretonneux. O material público também se refere à cobertura comercial na América do Norte e em Cingapura ou na região mais ampla da Ásia-Pacífico, por meio de executivos responsáveis pelas Américas e Europa, Oriente Médio e África ou Ásia-Pacífico.
Sua presença operacional é muito mais ampla porque o software pode ser executado em redes de clientes, nuvens de operadoras, data centers, clusters Kubernetes e marketplaces de parceiros em todo o mundo. Uma implantação em um país não significa necessariamente que a 6WIND tenha um escritório ou entidade legal lá. O alcance do marketplace não deve ser tratado como infraestrutura própria.
Para uma empresa de infraestrutura digital, essa distinção é importante. A influência da 6WIND viaja por meio de código, suporte e parcerias, e não por meio de um patrimônio global de instalações. Sua capacidade de atender implantações distribuídas depende de documentação, operações remotas, parceiros capazes e escalonamento eficaz, e não da propriedade física de cada local.
A propriedade é visível apenas na medida em que a empresa a divulga
A 6WIND identifica a LBO France e a Sofinnova Partners por meio de relacionamentos com o conselho e investidores, e nomeia a NVIDIA e a Cisco como investidores estratégicos. As páginas públicas atuais mostram conexões de governança, mas não divulgam uma tabela de capitalização completa, direitos de voto, datas de investimento ou porcentagens de propriedade.
Um representante no conselho é evidência de participação na governança, não prova de propriedade majoritária. Um investidor estratégico pode trazer capital, acesso a tecnologia ou alinhamento comercial sem controlar a empresa. Sem um cronograma de propriedade publicado, nenhuma conclusão defensável pode ser alcançada sobre o controle final.
Esse nível de opacidade é comum entre empresas privadas de software de infraestrutura, mas permanece relevante para clientes que tomam decisões de dependência de longo prazo. Uma operadora pode ser capaz de avaliar a resiliência técnica enquanto ainda carece de informações públicas sobre capacidade financeira, concentração de propriedade ou a possibilidade de uma transação futura.
O modelo de receita é compreensível, mesmo quando os números não são públicos
A 6WIND parece obter receita de licenças ou assinaturas de software, manutenção e suporte, serviços profissionais, equipamentos originais ou soluções projetadas e ofertas de marketplace entregues por meio de parceiros. O equilíbrio entre assinaturas, suporte e serviços não é divulgado publicamente.
A economia varia de acordo com a implantação. Uma licença completa do Roteador de Serviço Virtual tem uma estrutura comercial diferente de um componente de aceleração embarcado, pacote DPU ou serviço agrupado por parceiro. Uso, capacidade, núcleos de processador, instâncias, prazo do contrato e nível de suporte podem influenciar o preço, mas o material público não fornece um modelo universal.
Nenhuma receita auditada, lucro operacional, posição de caixa, gastos com pesquisa e desenvolvimento ou cronograma de concentração de clientes foi encontrada no material fornecido. Documentos de caso de negócios podem ilustrar economias possíveis, e anúncios de parceiros podem mostrar rotas para o mercado. Nenhum deles substitui as demonstrações financeiras. A escala financeira e a lucratividade da empresa permanecem questões não resolvidas, em vez de conclusões negativas.
O roteamento por software move custos em vez de simplesmente eliminá-los
A comparação mais simples coloca um roteador proprietário de um lado e uma licença de software em um servidor comercial do outro. Um modelo sério de custos também deve incluir processadores, memória, placas de rede, aceleradores, energia, espaço em rack, orquestração, integração, testes, manutenção, suporte e a equipe necessária para gerenciar um ciclo de liberação de software mais rápido.
A desagregação ainda pode ser economicamente atraente. O hardware padrão pode ser comprado em um mercado competitivo, a capacidade pode ser adicionada em incrementos menores e as instâncias de software podem ser colocadas mais próximas da demanda. Uma operadora também pode evitar comprar capacidade fixa não utilizada e reutilizar a automação em várias funções.
O resultado depende das capacidades da operadora. Um provedor com uma nuvem de telecomunicações madura pode absorver outra função de rede nativa da nuvem com eficiência. Uma organização sem experiência em topologia de processador, Kubernetes e roteamento pode gastar mais em integração e solução de problemas do que economiza em hardware. Os casos de negócios do fornecedor devem, portanto, ser tratados como cenários, não como resultados de clientes auditados.
Os sistemas construídos para propósito específico permanecem fortes onde a densidade e a previsibilidade dominam
O hardware de roteamento especializado pode fornecer rendimento muito alto, interfaces densas, latência previsível e operações integradas. Uma plataforma central pode combinar malha de comutação redundante, placas de linha, componentes ópticos, buffer, telemetria e um longo ciclo de vida de suporte. Essas qualidades permanecem importantes onde uma falha pode afetar enormes volumes de tráfego ou onde a densidade de energia e rack é fortemente restrita.
O roteamento por software não precisa deslocar esse modelo em todos os lugares para ser comercialmente importante. Pode ser adequado para bordas de nuvem, locais de conectividade gerenciada, planos de usuário móveis, pontos de serviço virtuais e funções distribuídas onde a flexibilidade e o hardware comum importam mais do que a densidade máxima. Também pode coexistir com roteadores físicos, manipulando serviços selecionados enquanto o hardware especializado transporta os maiores fluxos agregados.
O movimento da 6WIND em direção às DPUs reflete esse limite prático. Quando uma carga de trabalho não cabe mais confortavelmente em um processador de propósito geral, a empresa pode direcionar a aceleração especializada, mantendo o serviço definido em software. A verdadeira escolha não é software ou hardware, mas qual camada deve permanecer portátil e qual deve ser otimizada para a carga de trabalho.
A alta disponibilidade deve ser projetada em todo o sistema
Um processo de software pode reiniciar rapidamente, e um orquestrador pode criar automaticamente uma instância de substituição. Nenhuma ação garante serviço ininterrupto. Os protocolos de roteamento podem precisar de tempo para reconvergir, funções com estado podem perder sessões e o tráfego pode continuar indo para uma instância com falha até que as informações de integridade cheguem a cada camada de direcionamento.
A resiliência deve, portanto, ser projetada em domínios de falha de servidor, rack, zona de disponibilidade, plano de controle e plano de dados. O roteamento sem estado pode depender de várias instâncias e convergência de protocolo, enquanto as funções de NAT de nível de operadora, gateway de banda larga, firewall e gateway de segurança podem exigir replicação de estado, direcionamento determinístico de tráfego e drenagem graciosa. As implantações de DPU adicionam outro componente que pode falhar ou exigir uma atualização.
As operadoras precisam testar falhas em vez de inferir resiliência de um diagrama de arquitetura. Evidências úteis incluem distribuições de convergência, sobrevivência de sessão, atraso de replicação, comportamento de reversão e o efeito de falhas parciais. Um design ativo-ativo ainda pode depender de um banco de dados compartilhado, orquestrador, refletor de rota ou fonte de energia que se torna o verdadeiro ponto de concentração.
Os títulos de benchmark devem levar a perguntas sobre o teste
Os resultados de pacotes por segundo e gigabits por segundo variam com o tamanho do pacote, mistura de protocolo, tunelamento, criptografia, profundidade da tabela, listas de controle de acesso, contagens de sessão, instabilidade de rotas e o processador ou acelerador específico. Um número máximo medido com pacotes grandes e um conjunto limitado de recursos diz pouco sobre uma produção de NAT de nível de operadora ou gateway IPsec processando pacotes pequenos e mudanças constantes de estado.
Um benchmark defensável deve descrever o ambiente completo: modelo e frequência do processador, alocação de núcleo, topologia de memória, placa de rede, driver, firmware, aceleração, perfil de pacote, recursos habilitados, distribuição de latência, utilização e margem de resiliência. Também deve declarar se o tráfego é unidirecional, bidirecional, criptografado, com estado ou afetado por mudanças de roteamento.
Os testes independentes e executados pelo cliente geralmente têm mais peso do que uma demonstração otimizada do fornecedor, embora ainda possam descrever apenas uma arquitetura. O longo histórico de engenharia da 6WIND e os relacionamentos de implantação sustentam sua credibilidade técnica. As decisões de aquisição, no entanto, exigem validação contra a carga de trabalho pretendida pelo cliente.
O ajuste de desempenho torna-se parte do contrato operacional
Um dispositivo proprietário oculta muitas escolhas de baixo nível dentro de uma configuração qualificada. Uma função de software portátil expõe mais delas. O isolamento de núcleo, configurações de interrupção, canais de memória, páginas enormes, contagens de fila e modos de energia do processador podem determinar se o sistema atinge sua meta.
A documentação e o suporte, portanto, importam tanto quanto o código. Os clientes precisam de arquiteturas de referência, orientação de dimensionamento, automação e monitoramento que revelem quando uma configuração se moveu para fora do envelope testado. As equipes de suporte também precisam distinguir um defeito de software de uma incompatibilidade de plataforma sem transformar cada incidente em uma disputa entre vários fornecedores.
As plataformas de roteamento por software mais fortes transformam o conhecimento de implantação em produto, em vez de simplesmente publicar um binário. Portabilidade não significa que qualquer servidor funcionará. Significa qualificar uma gama útil de plataformas e preservar métodos operacionais comuns entre elas.
A cadeia de suprimentos de software torna-se parte do roteador
Uma função de rede virtual é entregue por meio de artefatos de software, e não apenas por firmware de dispositivo selado. As operadoras devem inventariar imagens, licenças, certificados, bibliotecas, kernels, drivers e definições de orquestração, cada um com sua própria versão e ciclo de vida de segurança.
Artefatos assinados, gerenciamento de vulnerabilidades, configuração reproduzível e reversão tornam-se preocupações de roteamento. Uma atualização de biblioteca pode alterar a análise de pacotes, uma versão de kernel pode afetar drivers e comportamento de memória, e uma atualização de firmware de DPU pode alterar a semântica de offload. Um registro de contêiner ou marketplace também se torna parte da cadeia de entrega.
A desagregação aumenta a escolha enquanto expande o número de relações de confiança. A resposta não é rejeitar o roteamento por software, mas tratar sua cadeia de suprimentos como infraestrutura crítica. A procedência, as janelas de patch e a propriedade do suporte devem ser estabelecidas antes da implantação, e não improvisadas durante um incidente.
O empacotamento nativo da nuvem pode adicionar tantas dependências quanto automatiza
O Kubernetes pode agendar, reiniciar e atualizar funções de rede. Ele também introduz dependências no plano de controle do cluster, interface de rede do contêiner, registro de imagem, descoberta de serviço, armazenamento e ciclo de vida do nó. Uma falha em um serviço de cluster compartilhado pode afetar tanto a função de rede quanto as aplicações que ela deve conectar.
Funções com estado são particularmente sensíveis. O reagendamento pode alterar interfaces e caminhos de tráfego, o estado da sessão pode não seguir automaticamente, e uma atualização no nível do contêiner pode ser tecnicamente bem-sucedida enquanto ainda causa instabilidade de rotas ou perda de tráfego. O escalonamento horizontal pode depender de um sistema de direcionamento externo com seu próprio atraso de convergência.
Um roteador nativo da nuvem deve, portanto, ser avaliado como parte do cluster, e não como um pod isolado. O benefício é a automação coordenada do ciclo de vida. O risco é que a rede se torne dependente de uma plataforma cujas próprias falhas já podem estar afetando o resto do sistema.
O roteamento do host transfere a responsabilidade para as equipes de plataforma
Quando o roteamento é executado em cada trabalhador, a equipe da plataforma torna-se uma operadora de um plano de controle de rede distribuída. A política de rede, versões do kernel, comportamento da rede do contêiner e atualizações do cluster não podem mais ser delegadas inteiramente a uma equipe de dispositivo separada.
A abordagem pode melhorar o alinhamento. A automação que cria um nó pode instalar roteamento, testar conectividade e remover estado quando o nó sai. A identidade e a localização da carga de trabalho podem ser refletidas diretamente na rede, e as informações de falha podem ser correlacionadas com os eventos do cluster.
Ela também exige novas habilidades e propriedade clara. Uma equipe de rede pode entender BGP, mas não o escalonamento do Kubernetes, enquanto uma equipe de plataforma pode entender pods, mas não a convergência de roteamento. O modelo operacional deve unir essas disciplinas. A 6WIND pode fornecer software e suporte, mas o cliente decide quem é o proprietário do sistema combinado.
O conjunto competitivo muda com a função que está sendo adquirida
A 6WIND não enfrenta um concorrente universal. A Cisco, a Juniper e a Nokia oferecem produtos de roteamento virtual apoiados por grandes portfólios existentes. A TNSR e a Netgate se sobrepõem no roteamento por software de alto desempenho, enquanto a RtBrick se concentra no roteamento desagregado e em caixas brancas. O FRRouting e o VPP fornecem blocos de construção de código aberto. Os fornecedores de telecomunicações empacotam gateways de banda larga, funções de plano de usuário móvel e NAT de nível de operadora em sistemas mais amplos, enquanto os provedores de nuvem vendem serviços gerenciados de roteamento e firewall.
Cada opção distribui a responsabilidade de forma diferente. Um roteador virtual estabelecido pode preservar recursos familiares e suporte de um único fornecedor, mas oferecer menos flexibilidade de hardware ou licenciamento. O software de código aberto pode reduzir as taxas de licença, deixando a integração e o suporte para o cliente. Um serviço de nuvem gerenciado pode simplificar as operações, mas aumentar a dependência de um provedor. O hardware construído para propósito específico pode fornecer alta densidade e um ciclo de vida maduro às custas da flexibilidade.
A 6WIND se diferencia por meio de um plano de dados acelerado, um amplo conjunto de funções orientadas para operadoras e suporte a várias formas de hardware. Essa posição é mais forte quando os clientes desejam portabilidade e produtos completos com suporte, em vez de componentes brutos de código aberto.
O software de código aberto é um complemento, substituto e ferramenta de barganha
O FRRouting pode fornecer um amplo plano de controle de roteamento, enquanto o VPP e o DPDK podem fornecer bases de processamento de pacotes e o Linux oferece funções de rede adicionais. Uma operadora ou fornecedor pode montar esses componentes diretamente. Os custos de licença podem ser baixos e a arquitetura resultante pode ser altamente personalizável.
O custo se desloca para a integração, teste, manutenção e suporte. Um sistema NAT completo de nível de operadora ou gateway de banda larga exige mais do que um plano de controle de roteamento e uma biblioteca de caminho rápido. Também precisa de gerenciamento de estado específico do produto, telemetria, alta disponibilidade, registro e ferramentas operacionais. O caso comercial da 6WIND é que o empacotamento e o suporte reduzem esse ônus.
O código aberto também disciplina o preço e a portabilidade. Os clientes podem comparar o produto comercial com os componentes que poderiam integrar por conta própria. A 6WIND, por sua vez, depende de ecossistemas compartilhados e deve continuar fornecendo valor acima deles. O relacionamento não é simplesmente competitivo; ele define quem carrega a responsabilidade de engenharia.
Os serviços de nuvem gerenciados trocam portabilidade por operações integradas
A Amazon Web Services, o Microsoft Azure e o Google Cloud fornecem funções de roteamento, firewall e conectividade integradas em suas próprias plataformas. Os clientes já comprometidos com uma nuvem podem achar esses serviços mais fáceis de implantar do que um roteador virtual independente. O provedor possui grande parte do ciclo de vida e pode integrar cobrança, identidade e telemetria.
A troca é o controle. Os serviços gerenciados podem ter limites de recursos, estruturas de preços e interfaces vinculadas a um provedor. As operadoras multinuvem e os negócios de Rede como Serviço podem preferir uma função portátil que possa ser executada em vários ambientes e apresentar um modelo de roteamento mais consistente.
A estratégia de marketplace e parceiros da 6WIND visa uma posição intermediária: software distribuído por meio de canais semelhantes à nuvem, permanecendo um produto separável. Seu sucesso depende se a portabilidade significativa sobrevive à integração profunda da plataforma e se o suporte permanece coerente entre os provedores.
A infraestrutura de IA cria demanda por roteamento próximo à computação cara
Os clusters de treinamento e inferência de IA reúnem processadores caros, redes de alta velocidade e grandes fluxos de tráfego leste-oeste. Eles também precisam de conectividade norte-sul, isolamento de inquilinos, segurança e acesso a serviços de armazenamento ou nuvem. O roteamento baseado em host e as DPUs podem colocar funções de rede próximas aos aceleradores sem consumir tanta capacidade do processador host.
A estratégia de BlueField-3 e host em nuvem da 6WIND a torna relevante para essa infraestrutura. As evidências públicas sustentam a capacidade e as parcerias da plataforma anunciadas, não uma participação medida nas implantações de IA. Muitos sistemas de IA também usam malhas internas especializadas cujos requisitos de comutação podem ficar fora do portfólio do Roteador de Serviço Virtual.
A oportunidade mais clara está na fronteira: conectar clusters de IA a nuvens, inquilinos e redes externas ou mover funções de serviço para longe dos processadores host. O risco é que os ecossistemas de DPU e aceleradores se tornem fortemente agrupados, restringindo a escolha de hardware que a desagregação de software pretendia criar.
A Rede como Serviço transforma o roteamento em um componente de serviço
As plataformas de Rede como Serviço permitem que os clientes provisionem conectividade por meio de portais e APIs. O roteamento virtual se encaixa naturalmente nesse modelo porque pode ser instanciado, licenciado e escalado junto com a conexão. O relacionamento expandido da Megaport com a 6WIND é uma evidência direta dessa convergência.
A abordagem pode encurtar os ciclos de vendas e implantação. Também pode tornar a cadeia de dependência menos visível. Um cliente pode ver um único portal enquanto depende de um marketplace, host de nuvem ou borda, software 6WIND, interconexão física e várias redes upstream.
A questão de gerenciamento importante não é se o serviço é definido por software, mas se o cliente sabe qual parte controla a configuração, a capacidade, a resposta a incidentes e a saída. A conveniência não deve obscurecer a arquitetura da responsabilidade.
As implantações em execução têm mais peso do que um mapa de parceiros
O material disponível contém vários tipos de evidências. A documentação do produto descreve o que a 6WIND oferece. As páginas de parceiros estabelecem relacionamentos comerciais e técnicos. A Orange fornece um contexto nomeado de serviço de operadora, a Dell fornece uma arquitetura de referência projetada, e a Megaport e a Equinix mostram canais de distribuição. O anúncio não identificado de roteamento baseado em host de nível um fornece evidências de escala relatadas pela empresa.
Juntos, esses fatos estabelecem que a 6WIND é uma empresa ativa de software de infraestrutura com produtos atuais, implantações relevantes e um amplo ecossistema. Eles não estabelecem que todos os produtos são implantados na mesma escala ou que todas as economias anunciadas foram alcançadas. Uma listagem, prêmio ou parceria não é um censo de produção.
As implantações reais merecem maior peso do que alegações abstratas, mas seu escopo ainda precisa ser declarado com precisão. Os leitores devem saber se o cliente é nomeado ou não, se o resultado é observado de forma independente ou relatado pelo fornecedor, e se a evidência cobre uma configuração ou uma capacidade mais ampla.
O sistema real é software, hardware, operadores e contratos juntos
A linguagem da 6WIND torna-se mais útil quando traduzida em mecanismos. “Independência de hardware” significa escolha entre plataformas validadas. “Nativo da nuvem” refere-se à integração do ciclo de vida com contêineres e orquestração. “Nível de operadora” descreve um conjunto de obrigações de recursos, escala, resiliência e suporte que devem ser demonstradas para um caso de uso específico. “Substituir roteadores” significa separar as funções de rede de um dispositivo proprietário.
Essa tradução não enfraquece o caso da empresa. Construir uma base de software acelerado que suporte funções de roteamento, banda larga, móvel e segurança é difícil. Torná-la portátil entre processadores, máquinas virtuais, contêineres e unidades de processamento de dados é ainda mais difícil.
Os limites fazem parte da proposta porque os clientes precisam saber onde a responsabilidade começa e termina. A 6WIND pode tornar uma função portátil e com suporte. Ela não pode fazer todo o hardware ter desempenho idêntico, tornar toda a rede totalmente observável ou garantir que a arquitetura de cada cliente seja resiliente.
A mudança estratégica é o controle sobre a escolha do hardware
O efeito mais importante do roteamento por software é institucional, e não físico. Em um modelo de dispositivo, um fornecedor escolhe o processador, as interfaces, o software e o caminho de atualização. Em um modelo desagregado, a operadora ou integrador pode selecionar entre fornecedores de software, computação e aceleração e colocar funções por meio de ferramentas orientadas à nuvem.
Essa redistribuição pode melhorar o poder de barganha e a agilidade do serviço. Também pode criar um mapa mais complexo de controle. Uma operadora pode depender de uma licença de software, fornecedor de servidor, roteiro de placa de rede ou DPU, distribuição Kubernetes, marketplace e integrador de suporte. A dependência não é necessariamente removida; é dividida em pedaços menores e pode reaparecer em outra camada.
A posição de longo prazo da 6WIND depende de manter o software e as operações consistentes nessas escolhas. Se cada DPU ou marketplace exigir uma ramificação de produto e método operacional separados, sua reivindicação de neutralidade se estreitará. Se uma base de código e modelo de suporte puder abrangê-los, a empresa terá um caso mais forte para se tornar uma plataforma de rede em nuvem, em vez de uma coleção de dispositivos virtuais não relacionados.
Por que a BTW acompanha a 6WIND
A BTW acompanha a 6WIND porque a empresa opera dentro do caminho dos pacotes, enquanto ilustra uma mudança mais ampla na infraestrutura digital. Ela mostra como as funções de roteamento, segurança, banda larga e móvel podem passar de dispositivos proprietários para ambientes controlados por software, sem se tornarem sem peso ou universalmente intercambiáveis.
A empresa também ilustra a diferença entre propriedade e influência. A 6WIND não possui as plataformas de nuvem, redes de operadoras, data centers ou hardware nos quais seus produtos são executados. No entanto, seu software pode determinar rotas, traduções de endereço, decisões de segurança e comportamento do plano de usuário móvel dentro desses sistemas. Isso lhe confere relevância direta na camada de software da infraestrutura.
Ela também fornece um teste útil das promessas da desagregação. As evidências públicas sustentam produtos, implantações e parcerias reais. As perguntas não respondidas em torno de benchmarks independentes, números de clientes, propriedade e desempenho financeiro impedem uma conclusão promocional. A história defensável é de um modelo de engenharia credível cujo sucesso comercial e operacional permanece dependente da integração e da carga de trabalho.
Questões importantes permanecem sem resposta
O registro público não identifica os fundadores da empresa com a mesma confiança que sua data de constituição legal, e não fornece um histórico de financiamento completo ou porcentagens de propriedade. Receita, lucratividade, avaliação, gastos com pesquisa e desenvolvimento e concentração de clientes também não estão disponíveis.
A implantação anunciada de roteamento baseado em host de nível um é significativa, mas não foi verificada de forma independente. O material do produto e do parceiro não fornece dados completos de desempenho sob cargas representativas de recursos, enquanto o comportamento detalhado de alta disponibilidade, suporte a protocolo e portabilidade de DPU devem ser verificados para cada versão e plataforma.
Essas lacunas não são motivos para descartar a 6WIND. Elas estabelecem limites razoáveis para a conclusão. A empresa demonstrou longa continuidade técnica, um amplo portfólio atual e um ecossistema ativo em 2026. O que permanece incerto é quão consistentemente o modelo funciona em diferentes cargas de trabalho, quão grande e financeiramente resiliente é o negócio, e quanto controle qualquer investidor ou parceiro detém.
O software pode substituir o dispositivo quando todo o sistema ainda funciona
A proposta central da 6WIND sobrevive à qualificação cuidadosa. Muitas funções de roteamento e telecomunicações podem ser entregues como software acelerado em computação comercial, e a empresa passou desde 2000 desenvolvendo a experiência em plano de dados, a gama de produtos e o ecossistema de parceiros necessários para tornar esse modelo prático.
A substituição é bem-sucedida quando o rendimento, a latência, os recursos, o estado, a resiliência e o suporte atendem aos requisitos do caso de uso. Ela falha quando um benchmark é tratado como capacidade de produção, o empacotamento em contêiner é confundido com a ausência de estado, ou a escolha do hardware é confundida com a irrelevância do hardware. Os sistemas construídos para propósito específico permanecem uma opção racional em partes da rede.
A mudança duradoura é o controle. Separar as funções de rede de um dispositivo proprietário dá às operadoras mais poder de decisão sobre onde o software é executado, qual hardware é usado e como a capacidade é implantada. Em troca, elas aceitam mais responsabilidade pela plataforma completa. Esse compromisso, em vez do desaparecimento do hardware, é o verdadeiro significado do roteador por software.
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance