
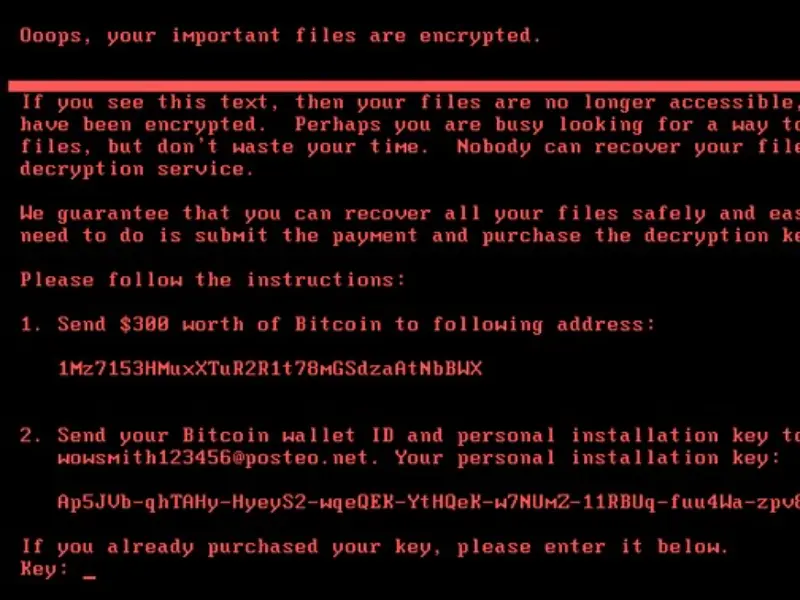
Os ataques de ransomware destacados resultaram em perdas financeiras substanciais, totalizando coletivamente bilhões de dólares. Os atacantes usaram táticas sofisticadas, como a exploração de vulnerabilidades de software e o uso de técnicas de engenharia social, como e-mails de phishing, para infiltrar sistemas e maximizar seu impacto. Os ataques de ransomware têm como alvo organizações de diversos setores em todo o mundo, demonstrando a natureza extensa da ameaça. Os ataques de ransomware representam uma ameaça significativa no cenário digital atual, com impactos devastadores em organizações em todo o mundo.
Neste artigo, apresentamos os cinco maiores ataques de ransomware da história, cada um ilustrando a magnitude das perdas financeiras, as estratégias sofisticadas dos atacantes e a necessidade urgente de medidas robustas de segurança cibernética. 1. ExPetr Tipo de ataque: Ransomware (um wiper explorando uma vulnerabilidade SMB) Ano: 2017 Atacantes: Provavelmente atores estatais russos Empresa-alvo: Diversas, mas afetou gravemente Maersk e Merck Impacto financeiro: Estimado em US$ 10 bilhões Em junho de 2017, o ataque do ransomware ExPetr, também conhecido como NotPetya, varreu o mundo, causando interrupções e danos consideráveis.
Ao contrário das táticas tradicionais de ransomware, o ExPetr não foi projetado para exigir resgate; seu objetivo era causar o máximo de danos. Inicialmente visando a Ucrânia, acabou sendo muito virulento para ser contido. O NotPetya foi rapidamente identificado como um wiper, uma forma de malware projetada para apagar dados, disfarçando-se de ransomware. Ele explorou uma vulnerabilidade em sistemas Windows conhecida como EternalBlue. O wiper se espalhou rapidamente, criptografando o Master Boot Record (MBR) para tornar os sistemas afetados não inicializáveis.
Depois de infiltrar uma rede, ele usou várias técnicas, incluindo a ferramenta Mimikatz, para coletar credenciais e se propagar lateralmente. O custo financeiro coletivo atribuído ao NotPetya foi estimado em cerca de US$ 10 bilhões, tornando-o o ataque documentado mais caro da história. Leia também: World’s largest bank hit by LockBit ransomware gang linked to Boeing, Ion attacks 2.
WannaCry Tipo de ataque: Ransomware (vulnerabilidade no protocolo SMB) Ano: 2017 Atacantes: Suspeitos de ser o grupo Lazarus Empresa-alvo: Múltiplas (ataque global); usuários do Microsoft Windows Impacto financeiro: Estimado em US$ 4 bilhões Em maio de 2017, o ataque do ransomware WannaCry atingiu 150 países, afetando mais de 200.000 computadores. As primeiras estimativas de custos chegaram a US$ 4 bilhões, com possíveis perdas futuras apenas nos Estados Unidos projetadas em mais de US$ 7 trilhões.
O WannaCry explorou uma vulnerabilidade crítica na implementação da Microsoft do protocolo Server Message Block (SMB), conhecida como EternalBlue, supostamente desenvolvida pela Agência de Segurança Nacional (NSA) dos EUA e divulgada pelo grupo Shadow Brokers. O ransomware criptografava arquivos nos computadores das vítimas, exigindo pagamento em Bitcoin por uma chave de descriptografia, geralmente US$ 300, dobrando se o pagamento não fosse feito em três dias. Agindo como um worm, o WannaCry se propagava automaticamente pelas redes, causando interrupções generalizadas em infraestruturas críticas como saúde, finanças e transporte.
Leia também: EvilProxy Phishing Campaign Targets Microsoft 365 Users, Focuses on C-Level Executives 3. GandCrab Tipo de ataque: Ransomware como serviço (RaaS) (phishing, kits de exploração) Ano: 2018-2019 Atacantes: Contexto documentado publicamente, os operadores anunciaram sua "aposentadoria" em 2019 Empresa-alvo: Diversas, incluindo empresas e indivíduos (PCs com MS Windows) Impacto financeiro: Estimado em mais de US$ 2 bilhões Em 2018, GandCrab surgiu como um ataque de ransomware muito difundido e lucrativo.
O que diferenciava GandCrab era sua abordagem de Ransomware como Serviço (RaaS), na qual afiliados eram autorizados a realizar ataques e compartilhar os lucros com os desenvolvedores. GandCrab se propagava principalmente por e-mails de phishing e kits de exploração, incluindo os kits GrandSoft e RIG. Após infectar o sistema de uma vítima, o GandCrab criptografava os arquivos e exigia um resgate em criptomoeda Dash para a descriptografia. 4.
Locky Tipo de ataque: Ransomware (e-mails de phishing distribuindo uma macro em um documento do Word) Ano: 2016-2018 Atacantes: Contexto documentado publicamente, talvez os hackers do Dridex (também conhecido como Evil Corp ou TA505) Empresa-alvo: Diversas (principalmente prestadores de serviços de saúde nos Estados Unidos, Canadá, França, Japão, Coreia e Tailândia) Impacto financeiro: Estimado em US$ 1 bilhão Locky, ativo principalmente de 2016 a 2018, destacou-se como uma das variantes de ransomware mais difundidas, propagada por vastas campanhas de phishing. Ele infiltrava sistemas por meio de anexos contendo documentos maliciosos do Word.
Ao abrir o documento e ativar as macros, a carga útil do ransomware era baixada e ativada. Locky criptografava vários tipos de arquivos de dados, embaralhava seus nomes e exigia pagamento em Bitcoin para descriptografia. Notavelmente, ele podia criptografar arquivos armazenados em compartilhamentos de rede, aumentando seu potencial de dano. Usando uma combinação de criptografia RSA e AES, Locky tornava os arquivos das vítimas inacessíveis até que um resgate fosse pago, geralmente variando de 0,5 a 1 Bitcoin. Leia também: HKBN offers free phishing assessments to SPO 5.
Ryuk Tipo de ataque: Ransomware (geralmente uma infecção por TrickBot) Ano: 2018-2020 Atacantes: Incertos, talvez vários grupos usando o malware Ryuk ou Wizard Spider (Rússia) Empresa-alvo: Diversas, principalmente saúde e municípios Impacto financeiro: Estimado em US$ 150 milhões Surgido em meados de 2018, o ransomware Ryuk rapidamente se tornou uma ameaça significativa para grandes empresas. Ao contrário das táticas tradicionais de ransomware que dependem de distribuição automatizada, o Ryuk é implantado manualmente após uma violação inicial da rede.
Os atacantes mapeiam meticulosamente as redes, extraem dados e coletam credenciais antes de acionar o ransomware Ryuk, com o objetivo de maximizar as interrupções. O Ryuk usa uma combinação de criptografia RSA-2048 e AES-256, tornando-o altamente resistente à descriptografia sem as chaves necessárias. Além disso, o malware foi projetado para criptografar unidades de rede, recursos e hosts remotos. O Ryuk foi associado a vários ataques de grande escala, com demandas de resgate variando de 15 a 500 Bitcoins (cerca de US$ 100.000 a US$ 3,7 milhões).