
ملخص
- تكون Taegis XDR من Secureworks وخدمة الكشف المدارة أقوى ما تكون عندما تحافظ على القياس عن بعد، والحكم التحليلي، وحالة الحالة، وسلطة العميل معًا بدءًا من إشارة مشبوهة وصولاً إلى قرار الاستجابة القابل للمراجعة.
- ليس الأساس الاقتصادي هو أن المزيد من الاكتشافات تقلل المخاطر تلقائيًا. بل أن الفرز الأفضل، وتعبئة الأدلة، وتغطية المحللين، وتوجيه الاستجابة يمكن أن يزيل ما يكفي من أعمال المراجعة المتكررة لتجاوز رسوم المنصة، وصيانة التكامل، والإيجابيات الكاذبة، وموافقات العملاء، والخيارات البديلة.
تقع Secureworks في سوق عمليات أمنية مزدحم لأن العمل الذي تدعي أنه يقلل هو مكلف وعنيد بطبيعته بشرية. تمتلك المؤسسات بالفعل أدوات نقاط النهاية، وأنظمة الهوية، وسجلات السحابة، وجدران الحماية، وقوائم الانتظار، ومنتجات أمن البريد الإلكتروني. يمتلك الكثيرون أيضًا SIEM ومنصة ثغرات ومجموعة من العادات غير الرسمية للتصعيد نشأت من حوادث سابقة. المشكلة المعتادة ليست غيابًا تامًا للإشارات الأمنية. بل أن الإشارات تصل بشكل غير متساوٍ، ومكررة جزئيًا، وقديمة جزئيًا، وتتطلب محللًا نادرًا ليقرر ما إذا كان الإجراء الحقيقي مبررًا.
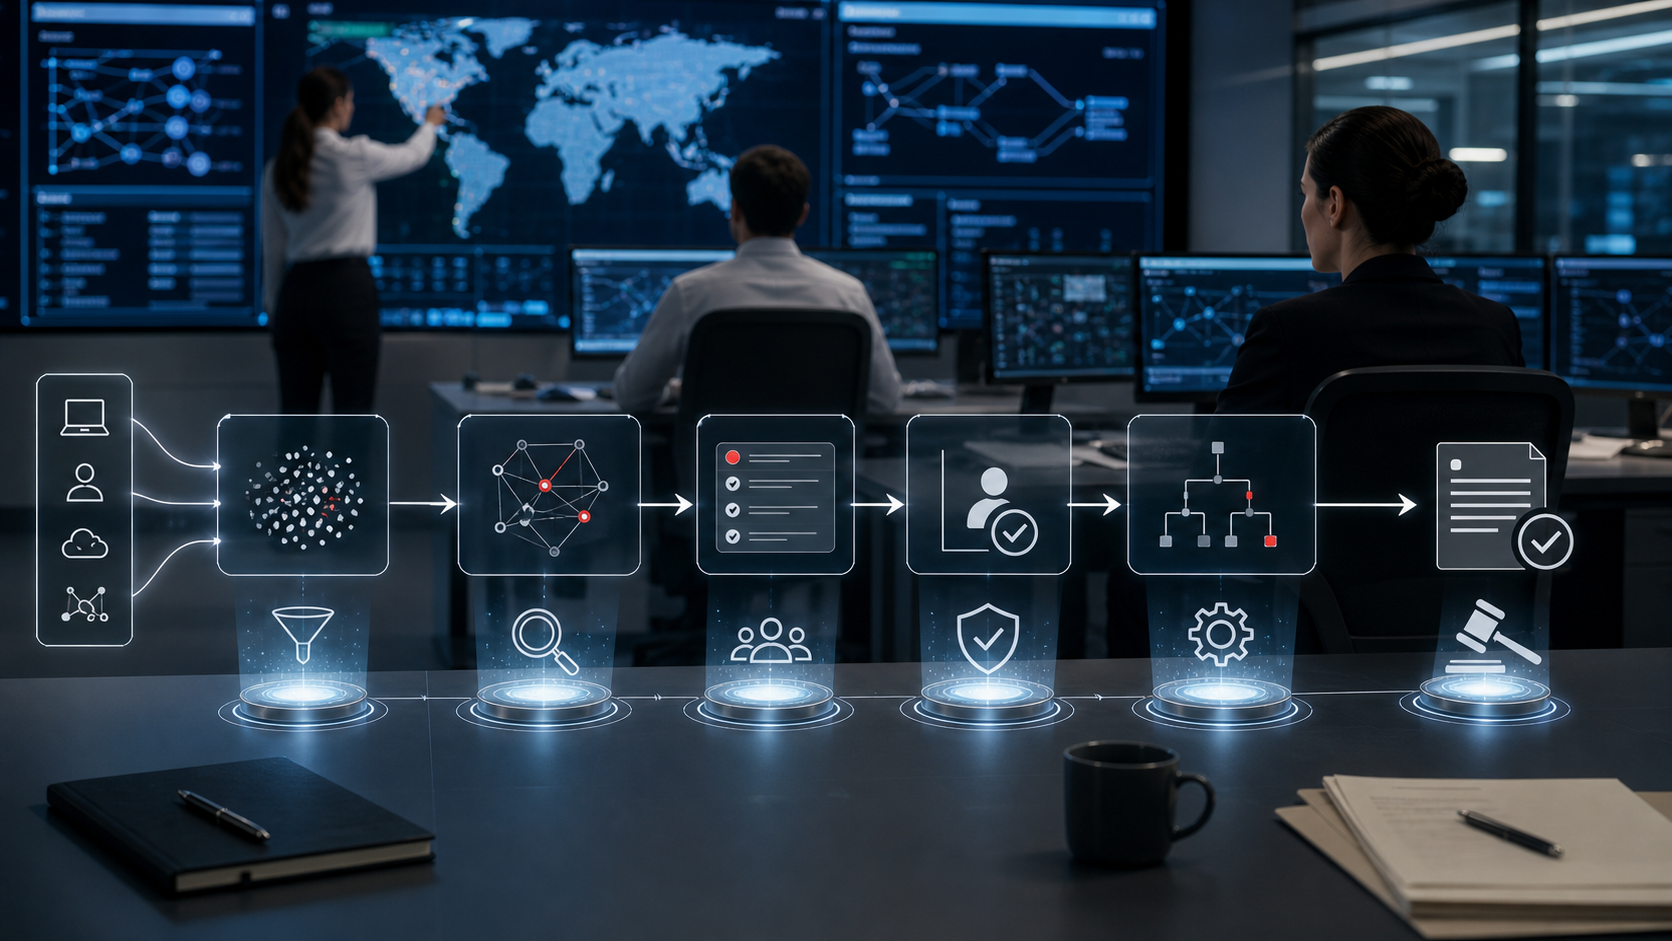
هذه هي نقطة البداية الصحيحة لـ Secureworks. Taegis XDR ليست مجرد قاعدة بيانات للتنبيهات، وخدمة الكشف والاستجابة المدارة من Secureworks ليست مجرد مجموعة من المحللين يراقبون وحدة تحكم شخص آخر. العرض التجاري هو نظام تشغيل مشترك للفرز الأمني: جمع قدر كافٍ من القياس عن بعد، وربطه باستخبارات التهديدات ومنطق الكشف، وتنظيمه في حالات، وترك المحللين يراجعونه، وتزويد العملاء بتوجيهات الاستجابة أو إجراء استجابة معتمد. إذا انكسر هذا التسلسل، فإن العميل لم يشتر أتمتة العمل الأمني. بل اشترى صندوق وارد آخر.
لذلك فإن الاختبار الرئيسي ليس ما إذا كان Taegis يمكنه رؤية العديد من الأحداث. بل ما إذا كان يمكنه الحفاظ على السلسلة بين الحدث والشك والنطاق والأدلة وعدم اليقين والقرار والإجراء. لا يصبح أمر PowerShell مشبوه، أو تسجيل دخول مستحيل السفر، أو استدعاء API سحابي غريب، أو شجرة عمليات نقطة نهاية مفيدًا إلا عندما يتمكن النظام من شرح سبب أهمية الإشارة، والأصول المتأثرة، ومصادر البيانات التي تدعم الادعاء، والافتراضات التي لا تزال مفتوحة، والإجراء المناسب. قد يكون الإجراء متواضعًا مثل فتح تذكرة تحقيق، أو سؤال مالك عن التحقق من النشاط التجاري، أو طلب المزيد من القياس عن بعد. قد يكون خطيرًا مثل عزل مضيف أو تعطيل حساب.
في كلتا الحالتين، تكمن القيمة في السجل، وليس التنبيه.
تمتلك Secureworks تاريخًا طويلًا في الخدمات الأمنية، وهذه التاريخ مهم. بنت الشركة سمعتها حول أبحاث التهديدات، والاستجابة للحوادث، وعمليات الأمن المدارة قبل أن يستقر السوق على XDR كتصنيف منتج شائع. Taegis هي المنصة السحابية التي تحمل الآن الكثير من هذا العمل. تستهلك القياس عن بعد من نقطة النهاية، والشبكة، والهوية، والسحابة، والأدوات الخارجية؛ وتطبق منطق الكشف واستخبارات التهديدات؛ وتعطي المحللين بيئة حالة؛ وتكشف واجهات برمجة التطبيقات وعمليات التكامل التي تتيح للعملاء دمجها في عمليات الاستجابة الأوسع. تضيف الخدمة المدارة محللي Secureworks الذين يراقبون ويحققون ويقدمون المشورة ضمن حدود الخدمة المحددة.
الحدود مهمة. لم تعد Secureworks شركة عامة مستقلة بالطريقة التي كانت عليها عندما قدمت تقارير سنوية مفصلة بالإفصاحات عن المشتركين والإيرادات. أكملت Sophos استحواذها على Secureworks في عام 2025، وتتضمن قصة المنتج المشتركة الآن أصول Sophos لنقطة النهاية و MDR إلى جانب Taegis. يمكن أن يوسع ذلك من نطاق القياس عن بعد والخدمة، ولكنه يجعل إسناد المنتج أكثر تعقيدًا. لا ينبغي للمشترين أن ينسبوا إلى Secureworks كل قدرة من Sophos، ولا أن يعاملوا عملاء Sophos لنقطة النهاية كدليل على أن Taegis قد حل مشكلة موثوقية XDR.
السؤال ذو الصلة يظل أضيق: هل يمكن لعمليات Secureworks المتمحورة حول Taegis الحفاظ على سجل قرارات موثوق به بينما تتحرك الإشارات نحو إجراء أمني مقبول؟
المهمة الإنتاجية الأولى هي الاستهلاك. لا يمكن أن يكون الإجراء الأمني أفضل من الأدلة التي تصل إلى المنصة. يصف توثيق Taegis سطح تكامل واسع، بما في ذلك نقطة النهاية، والسحابة، والهوية، والشبكة، والبريد الإلكتروني، وجدار الحماية، ومصادر البيانات الأخرى. كما يوفر واجهات برمجة تطبيقات للاستعلام والتحقيقات وسير العمل ذات الصلة. هذا الاتساع ضروري لأن المهاجمين يتحركون عبر الأنظمة، بينما يتم تنظيم العديد من فرق العملاء حسب مالك الأداة. قد يكون كشف نقطة نهاية واحدة ضعيفًا جدًا. قد يكون سطر سجل سحابي غامضًا. قد يبدو حدث هوية روتينيًا حتى يتم إقرانه بسلوك نقطة النهاية أو وجهة شبكة نادرة.
لكن اتساع التكامل ليس مثل جودة الأدلة. كل موصل يضيف عبء صيانة خاص به. تنتهي صلاحية بيانات الاعتماد. تتغير أذونات API. يتم إعادة تسمية الحسابات السحابية، أو دمجها، أو تقسيمها. تتخلف أجهزة استشعار نقطة النهاية على أجهزة الكمبيوتر المحمولة التي نادرًا ما تكون متصلة. تصل سجلات جدار الحماية بحقول غير متسقة. قد تحذف سجلات الهوية السياق اللازم لتمييز المسؤول الشرعي عن الحساب المخترق. إذا قام Taegis بتطبيع كل هذا في حالة مرتبة دون إظهار ما هو مفقود، فإنه يمكن أن يخلق ثقة زائفة. إذا احتفظ بفوضى خام كثيرة، فقد يفشل في تقليل عمل المحلل. الأرضية الوسطى المفيدة هي حالة تجعل النطاق وعدم اليقين مرئيين.
لهذا السبب فإن سجل الإجراءات المقبولة هو وحدة تحليل أفضل من تقليل التنبيهات. يمكن تحقيق تقليل التنبيهات عن طريق كتم الأحداث المزعجة، أو تجميع الإشارات بقوة أكبر، أو تغيير العتبات. بعض هذه التغييرات تحسن العمل الأمني. البعض الآخر يخفي العمل فقط حتى يكشف حادث عن الفجوة. يتطلب سجل الإجراءات المقبولة المزيد. يجب أن يظهر أن الإشارة نجت من التدقيق الكافي لتبرير الإجراء وأن طرفًا مسؤولًا قبل الخطوة التالية. يصبح سجل الإجراءات هو المكان الذي تلتقي فيه التكنولوجيا والخدمة المدارة وسلطة العميل.
أوصاف خدمة Secureworks المدارة تجعل حدود المسؤولية هذه مرئية. يمكن للمحللين المدارين التحقيق، والإخطار، والتوصية، وفي بعض مستويات الخدمة تنفيذ أو تنسيق إجراءات الاستجابة بموجب شروط متفق عليها، لكن العميل لا يزال يمتلك سلطة البيئة، ومعرفة الأصول، والاستثناءات التجارية، والعديد من القرارات النهائية. هذا ليس ضعفًا. إنها طبيعة الأمن المدار. لا يمكن لمزود أن يعزل نظام إنتاج بأمان، أو يحظر حسابًا، أو يمسح جهازًا، أو يغير سياسة جدار الحماية دون فهم العواقب التجارية. السؤال هو ما إذا كان تصميم الخدمة يقلل عبء المراجعة بما يكفي ليتمكن العميل من الموافقة على الإجراء بشكل أسرع وبأدلة أفضل.
تبدأ التكلفة التشغيلية قبل الحادث الأول. يجب على العملاء تحديد مصادر القياس عن بعد المهمة، وعمليات التكامل التي تستحق الصيانة، وكيفية توجيه الحالات، ومن يتلقى إشعارات التصعيد، وإجراءات الاستجابة المعتمدة مسبقًا، والأصول التي تتطلب معالجة خاصة. غالبًا ما يتم التقليل من هذا العمل أثناء الشراء لأن عرض المنتج يمكن أن يجعل الارتباط يبدو فوريًا. العقارات الأمنية الحقيقية غير متساوية. تشمل خوادم قديمة، ونقاط نهاية غير مُدارة، وتجارب سحابية، وشركات تابعة إقليمية، وبنية تحتية مستأجرة، وأنظمة لا يريد أحد إعادة تشغيلها. يمكن لمزود XDR مدار أن يساعد في تنظيم هذه الحالة، لكنه لا يمكن أن يجعلها تختفي.
بمجرد توصيل القياس عن بعد، يصبح الفرز المهمة الأساسية المتكررة. يجب على النظام أن يقرر أي الإشارات تستحق حالة، وكيفية تجميع النشاط المماثل، وما هو الإثراء المفيد، ومتى تكون المراجعة البشرية مطلوبة. هذا هو المكان الذي يمكن أن يكون فيه مزيج Taegis من منطق الكشف، واستخبارات التهديدات، وسير عمل المحلل مهمًا. العميل ذو قدرة محللين محدودة لا يحتاج إلى كل حدث خام مُرسل مع شارة خطورة. يحتاج إلى تفسير قابل للدفاع: لماذا هذا النشاط مشبوه، ولماذا قد يؤثر على هذه الأنظمة، وما الأحداث ذات الصلة التي شوهدت، وما هي الخطوة التالية الموصى بها، ومدى إلحاح الاستجابة.
أقوى نسخة من حجة Secureworks هي أن منصتها ومحلليها يضغطون دورة التحقيق المبكرة. بدلاً من أن يقضي محلل العميل نصف ساعة في التبديل بين وحدة تحكم نقطة النهاية، وسجلات الهوية، والبحث في جدار الحماية، ومسارات تدقيق السحابة، وتقارير التهديدات، يمكن لـ Taegis تجميع الأدلة ذات الصلة ويمكن للمحلل المدار تحويل تلك الأدلة إلى حالة. التوفير ليس فقط في الوقت. إنه تقليل في احتكاك القرار. حالة جيدة التكوين تعطي العميل سؤالًا أصغر وأكثر دقة: هل نقبل هذا الإجراء الموصى به، أم نطلب المزيد من الأدلة، أم نغلقه كسلوك متوقع، أم نصعده إلى الاستجابة للحوادث؟
النسخة الأضعف هي فخ سوق أمني مألوف. قد تولد المنصة حالات مقنعة بينما لا تزال تنقل عمل المراجعة مرة أخرى إلى العميل. إذا كانت الحالات تحتوي على أوصاف عامة، وملصقات تقنية MITRE واسعة، وملكية أصول غير واضحة، أو أدلة ضعيفة على التأثير، فلا يزال على العميل القيام بالجزء المكلف. يجب على شخص ما أن يسأل عما إذا كان المستخدم مسافرًا، أو ما إذا كان المضيف إنتاجيًا، أو ما إذا كانت الأداة معتمدة، أو ما إذا كان المطور يختبر، أو ما إذا كان الحساب المميز له دور الطوارئ، أو ما إذا كان إجراء الاحتواء المقترح سيعطل عملية تجارية. في هذا السيناريو، لم تقم Secureworks بإزالة العمل. لقد أعادت تغليفه.
يعتمد الفرق بين هاتين النتيجتين على تكلفة الإشراف. نادرًا ما تكون أتمتة الأمان غير خاضعة للإشراف في البيئات الناضجة لأن الجانب السلبي للإجراء الخاطئ يمكن أن يكون كبيرًا. إيجابي كاذب يعزل كمبيوتر محمول هو غير مريح. إيجابي كاذب يعطل نظام إيرادات، أو يحظر عملية دفع، أو يقطع سير عمل صناعي يمكن أن يكون أكثر تكلفة بكثير من الهجوم الذي كان meant لمنعه. حتى عندما يكون إجراء الاستجابة خفيفًا، يحتاج العملاء إلى أدلة كافية للدفاع عن القرار داخليًا. لذلك يجب أن يدعم سجل الإجراءات المقبولة الإشراف بدلاً من التظاهر بأن الإشراف غير ضروري.
وظائف الحالة والتحقيق في Taegis مركزية لهذا السبب. يظهر التوثيق العام سير عمل حالة بمراحل ومهام وملاحظات وأدلة ذات صلة، بالإضافة إلى واجهات برمجة تطبيقات يمكنها إنشاء أو تحديث أو الاستعلام عن حالة التحقيق. يشير ذلك إلى أن Secureworks تفهم العمل كعملية ذات حالة بدلاً من دفع تنبيه واحد. حالة الحالة مهمة لأن فرق الأمن غالبًا ما تكون موزعة عبر المناطق الزمنية والبائعين. قد يفتح محلل واحد الحالة، وقد يضيف آخر أدلة نقطة النهاية، وقد يطلب مالك العميل سياقًا تجاريًا، وقد يتخذ مستجيب إجراءً، وقد يسأل مدقق لاحقًا لماذا تم اتخاذ القرار. إذا كان السجل غير مكتمل، يتحمل العميل التكلفة لاحقًا.
الاحتفاظ بالأدلة هو أكثر من مجرد أرشيف. إنه جزء من السلطة. يمكن للعميل قبول إجراء أمني عندما تظهر الحالة ما يكفي من سلسلة الاستدلال لجعل القرار مسؤولاً. يتضمن ذلك الإشارة الأصلية، والإطار الزمني، والأصول المتأثرة، والإثراء، وملاحظات المحلل، والاكتشافات ذات الصلة، واتصالات العميل، والإجراء المتخذ، والتحفظات غير المحلولة. إذا احتفظ التحقيق بالاستنتاج فقط، فإنه يفشل عند الاستجواب. إذا احتفظ بكل حدث خام دون تفسير، فإنه يفشل عندما يحتاج العميل إلى التصرف بسرعة. السجل المنتج هو ليس صندوقًا أسود ولا تفريغًا. إنه شرح مضغوط مع روابط تعود إلى البيانات الداعمة.
يجب أن يسافر هذا السجل أيضًا عبر الأنظمة. لا تغلق العديد من فرق الأمن العمل داخل منصة الكشف فقط. إنها تنشئ تذاكر خدمة، وتفتح قنوات الحوادث، وتعلق الأدلة في سجلات المخاطر، وتطلع مالكي الأنظمة، وتحتفظ بملاحظات قانونية، وتحديث مراجعات ما بعد الحادث. حالة Taegis التي لا يمكن ربطها بهذه السجلات النهائية تترك العميل يعيد كتابة أهم الحقائق يدويًا. يشير توثيق API والتحقيق العام إلى أن Secureworks تفهم حاجة التكامل هذه. الاختبار العملي هو ما إذا كانت الحالة تظل مفهومة بعد مغادرة وحدة التحكم. إذا كان التذكرة تقول فقط "نشاط مشبوه تم اكتشافه"، فإن التكامل قد نقل النص، وليس الحكم.
يجب أن يكون محتوى سجل الإجراءات محددًا بما يكفي لدعم الخلاف. السجل الأمني الجيد ليس الذي يجبر العميل على قبول استنتاج المزود. إنه الذي يسمح للعميل بتحدي الاستنتاج بسرعة. أي حساب تم تضمينه؟ أي مضيف؟ أي عملية؟ أي خدمة سحابية؟ أي أحداث سابقة ذات صلة، وأيها تشارك طابعًا زمنيًا فقط؟ أي أدلة جاءت من منطق كشف Secureworks، وأيها من قياس العميل عن بعد، وأيها من استخبارات خارجية؟ هذا التمييز مهم بشكل خاص في الخدمة المدارة، لأن المزود قد يكون لديه خبرة تهديد أقوى بينما العميل لديه معرفة أقوى بالغرض التجاري.
يجب أن يميز السجل أيضًا بين الشدة والثقة. يمكن أن تستند النتيجة المحتملة الشديدة إلى أدلة ضعيفة. يمكن أن يكون للنتيجة عالية الثقة تأثير تجاري منخفض. غالبًا ما يقع العملاء في المشاكل عندما تنهار هاتان الفكرتان في شارة حمراء واحدة. يجب أن يوضح سجل الإجراءات المقبلة ما إذا كان المحلل يقول "هذا خبيث على الأرجح"، أو "يمكن أن يكون ضارًا إذا كان خبيثًا"، أو "يجب التحقق من هذا لأن الأصل حساس"، أو "هذا الإجراء آمن بما يكفي لاتخاذه الآن". هذه ادعاءات مختلفة. إنها توحي بمستويات مختلفة من الإشراف وخيارات استجابة مختلفة.
القيمة اليومية لهذا الانضباط هادئة. تظهر عندما يتمكن محلل مبتدئ من فهم سبب إغلاق حالة الأمس، وعندما يتمكن مالك البنية التحتية من رؤية سبب عزل خادم، وعندما يتمكن مدير المخاطر من شرح الاستجابة لشركة التأمين، أو عندما يتمكن فريق الحوادث المستقبلي من البحث في الحالات القديمة عن نمط متكرر. غالبًا ما تبيع أدوات العمليات الأمنية الإلحاح، لكن القيمة الدائمة تأتي من الذاكرة. النظام الذي يجعل كل حالة أسهل في الفهم الأسبوع المقبل والربع القادم يقلل أكثر من إرهاق التنبيهات. إنه يقلل من النسيان المؤسسي.
استخبارات التهديدات هي جزء آخر من عرض القيمة، ولكن يجب التعامل معها بحذر. كان بحث وحدة مكافحة التهديدات من Secureworks جزءًا مرئيًا من هوية الشركة لفترة طويلة. التقارير الحالية من Sophos و Secureworks تعطي سياقًا مفيدًا حول برامج الفدية، وإساءة استخدام بيانات الاعتماد، وأساليب الخصم، والسلوكيات الشائعة للمهاجمين. يمكن أن يحسن ذلك منطق الكشف وحكم المحلل. ومع ذلك، فإن تقارير التهديدات العامة لا تثبت أن نشر عميل معين سيكتشف اختراقًا معينًا. إنها تظهر قدرة بحثية ووعيًا بالتهديدات، وليس تغطية قياس عن بعد محليًا، أو جودة ضبط محليًا، أو سرعة استجابة محلية.
ينطبق نفس التحذير على التقييمات المستقلة. يمكن لتقييمات MITRE ATT&CK وتمارين الخدمات المدارة أن تساعد المشترين على فهم سلوك الكشف والإبلاغ مقابل السيناريوهات المعروفة، لكن MITRE شددت مرارًا على حدود المنهجية بدلاً من التصنيف البسيط. منتج XDR مدار يؤدي أداءً جيدًا في تقييم منظم قد لا يزال يعاني في بيئة العميل مع سجلات مفقودة، أو عمليات تجارية فريدة، أو سير عمل موافقة ضعيف. على العكس، خدمة ذات حضور متواضع في المعايير العامة قد لا تزال تنتج قيمة تشغيلية قوية لعميل ذي قياس عن بعد منضبط وتصعيد مصمم. التقييمات هي أدلة، وليست بديلاً عن إثبات النشر.
أدلة عملاء Secureworks مفيدة ولكنها محدودة أيضًا. يمكن لدراسات الحالة وقصص العملاء التي ينشرها البائع أن تظهر لماذا يختار المشترون Taegis أو MDR، وما هي نقاط الألم التي يبلغون عنها، وما نوع ادعاءات التشغيل التي يمكن لـ Secureworks دعمها علنًا. لا يمكنها تقديم مقام محايد. لا تظهر العملاء الذين غادروا، أو الحوادث التي فاتت، أو الإيجابيات الكاذبة التي استهلكت الوقت، أو عمليات التكامل التي استغرقت وقتًا أطول من المخطط. قراءة عادلة تعامل قصص العملاء كأمثلة على فائدة تشغيلية محتملة، وليس كدليل إحصائي على تقليل المخاطر.
الاستحواذ من قبل Sophos يغير مجموعة البدائل. قبل الاستحواذ، كان بإمكان المشترين مقارنة Secureworks مباشرة مع مزودي MDR و XDR الآخرين. بعده، تقع Secureworks داخل محفظة Sophos الأوسع التي تشمل حماية نقطة النهاية، وأمن الشبكة، وأمن البريد الإلكتروني، وخدمات MDR. قد يجعل ذلك Taegis أكثر جاذبية للعملاء الذين يستخدمون بالفعل منتجات Sophos أو يريدون بائعًا واحدًا لمزيد من القياس عن بعد. قد يثير أيضًا أسئلة للعملاء ذوي العقارات غير المتجانسة: سيبقى Taegis قويًا بشكل متساوٍ كطبقة عمليات أمنية مفتوحة، أم ستجربة الأفضل تفترض بشكل متزايد قياس Sophos عن بعد؟ الإجابة تؤثر على عبء التكامل والارتباط.
الارتباط في XDR ليس تعاقديًا فقط. إنه تشغيلي. بمجرد أن يبني فريق أمني دفاتر اللعب، ومسارات التصعيد، وعادات الحالة، وتفويضات الاستجابة، ولوحات المعلومات، وتعيينات البيانات، وإجراءات التدقيق حول منصة، يصبح التبديل مكلفًا. يمكن للعميل تصدير بعض البيانات والاحتفاظ بالمعرفة الداخلية، لكن الذاكرة العضلية اليومية تعيش في الأداة والخدمة. هذا يجعل قرار النشر الأول مهمًا. لا ينبغي للمشتري أن يسأل فقط عما إذا كان Taegis يمكنه التعامل مع حجم تنبيهات هذا العام.
يجب أن يسأل عما إذا كان هيكل سجل المنصة، وواجهات برمجة التطبيقات، وعمليات التكامل، ونموذج الخدمة المدارة سيظل مناسبًا عندما تتغير الحسابات السحابية، وموفرو الهوية، وأدوات نقطة النهاية، ووحدات الأعمال.
وبالتالي فإن الوحدات الاقتصادية مختلطة. التكاليف الواضحة هي رسوم الاشتراك، ورسوم الخدمة المدارة، والتأهيل، وعمل التكامل، ووقت الموظفين، والأدوات المكررة المحتملة. التكاليف الأقل وضوحًا هي الإشراف، ومعالجة الاستثناءات، وتنسيق الاستجابة، والتعليم الداخلي، وصيانة الموصلات، وتكلفة الثقة الزائفة. الفوائد، إذا كانت Secureworks تؤدي أداءً جيدًا، تشمل عددًا أقل من الإشارات غير المراجعة، وفرزًا أسرع، وتغطية أفضل خارج ساعات العمل، وتعبئة أدلة أقوى، وتصعيدًا أكثر اتساقًا، واعتمادًا أقل على مجموعة محللين داخليين صغيرة، وربما قرارات احتواء أفضل خلال مراحل الحادث المبكرة.
للمؤسسات الصغيرة والمتوسطة، يمكن أن يكون عرض القيمة أقوى لأن نقص المحللين حاد. فريق لا يمكنه تزويد مركز عمليات أمنية يعمل على مدار 24 ساعة قد يستفيد بشكل كبير من تغطية الكشف المدارة والتصعيد المنظم. البديل غالبًا ليس مركز عمليات أمنية داخلي ناضج تمامًا. إنه فسيفساء من تنبيهات نقطة النهاية، ورسائل البريد الإلكتروني لجدار الحماية، وعموم تكنولوجيا المعلومات، ومساعدة استشارية عرضية. في هذا الإعداد، يمكن لـ Taegis والمحللين المدارين تحويل الإشارات المتناثرة إلى عملية أمنية أكثر تماسكًا. المخاطرة هي أن العميل يبالغ في تقدير ما يمكن أن تفعله الخدمة دون ملكية نظيفة للأصول ومسارات موافقة محددة.
للمؤسسات الكبيرة، القيمة أكثر انتقائية. قد يكون لديهم بالفعل SIEM و SOAR ومغذيات استخبارات تهديدات وكشف نقطة نهاية وتحليلات هوية ومحللين داخليين. يجب على Secureworks بعد ذلك أن تثبت أن Taegis يضيف ارتباطًا أو خبرة مدارة أو انضباط حالة لا يمكن للمكدس الداخلي توفيرها بتكلفة مماثلة. قد يستخدم العملاء الكبار Secureworks لفجوات تغطية معينة، أو صيد التهديدات، أو فرز خارج ساعات العمل، أو بيئات تابعة، أو معالجة الفائض بدلاً من استخدامها كنظام عمليات أمنية وحيد. يجب أن تتعايش المنصة مع الأدوات الحالية وهياكل الحوكمة بدلاً من التظاهر باستبدالها جميعًا.
نمط الفشل الأول هو نقص القياس عن بعد. إذا لم تكن نقطة النهاية مغطاة، أو لم يكن حساب سحابي متصلاً، أو كانت سجلات الهوية غير مكتملة، أو كانت رؤية الشبكة غائبة، فقد لا يزال Taegis ينشئ حالة واثقة من أدلة جزئية. يمكن لمحلل جيد أن يحدد الفجوة. يمكن لسير عمل سيء أن يدفنها. يهم نقص القياس عن بعد لأن العديد من الهجمات تكون واضحة فقط عندما تعزز إشارات ضعيفة متعددة بعضها البعض. تسجيل دخول مشبوه بدون سياق نقطة النهاية قد يكون غامضًا. عملية مشبوهة بدون سياق هوية قد تكون غامضة. إجراء سحابي مشبوه بدون ملكية أصل قد يكون غامضًا. يجب أن يقول سجل الإجراءات المقبولة عندما تكون الأدلة غائبة.
نمط الفشل الثاني هو ضغط الإيجابيات الكاذبة. غالبًا ما تثق فرق الأمن في الأدوات التي تنشئ حالات عاجلة متكررة تتحول لاحقًا إلى سلوك عمل كالمعتاد. بمجرد أن تنخفض هذه الثقة، تبطئ الاستجابة. يبدأ المحللون بالتخطي. يقاوم مالكو الأعمال الاحتواء. يتساءل المسؤولون التنفيذيون عما إذا كانت الخدمة تستحق الاضطراب. يمكن لـ Secureworks تقليل هذه المخاطر من خلال الضبط والإثراء ومراجعة المحللين وحلقات ردود فعل العملاء، لكنها لا تستطيع القضاء عليها. كل بيئة لديها نشاط شرعي يبدو غريبًا للغرباء. يجب أن تتعلم الخدمة الفرق دون أن تصبح متساهلة جدًا بحيث تفوت تغييرًا جوهريًا.
نمط الفشل الثالث هو استخبارات تهديدات قديمة أو معممة بشكل مفرط. تقارير التهديدات ومحتوى الكشف يمكن أن يوجه الفرز، لكن سلوك المهاجم يتغير. تصنيف كان ذا معنى في الربع الماضي قد يكون واسعًا جدًا اليوم. رسم تقني يمكن أن يشرح فئة سلوك دون إثبات نية خبيثة. مؤشر سيء معروف يمكن أن يتقدم في العمر بسرعة. لذلك يجب أن يتجنب سجل الإجراءات تحويل تصنيفات استخبارات التهديدات إلى أحكام. الدور المفيد للاستخبارات هو دعم حكم الاحتمال، وليس استبدال الأدلة المحلية.
نمط الفشل الرابع هو تأخير موافقة العميل. يمكن أن يحدد الكشف المدار مضيفًا مشبوهًا في الساعة 2 صباحًا، لكن المزود قد لا يعرف ما إذا كان العزل معتمدًا، أو من يملك النظام، أو ما إذا كان النظام جزءًا من عملية حرجة، أو ما إذا كان التنبيه يتوافق مع نافذة صيانة نشطة. إذا كانت سلسلة الموافقة غير واضحة، يضيع الوقت. يمكن لـ Secureworks توفير بوابة واتصالات تصعيد وتوجيه استجابة، لكن يجب على العميل تعريف السلطة قبل الحادث. وإلا، يصبح سجل الإجراءات نمط انتظار.
نمط الفشل الخامس هو تجاوز الاستجابة. تصبح الأتمتة والاستجابة المدارة خطيرة عندما يعامل النظام الاحتمال الاختراق على أنه يقين، أو عندما يعامل استجابة عامة على أنها آمنة في كل بيئة. عزل مضيف، أو قتل عملية، أو إلغاء رمز، أو حظر عنوان IP، أو تعطيل مستخدم يمكن أن يكون مناسبًا، لكن لكل إجراء نصف قطر انفجار. كلما كان الإجراء أكثر خطورة، كلما يجب أن تظهر الحالة سبب دعم الأدلة له، وما البدائل التي تم النظر فيها، وكيف سيحدث التراجع. هذا هو المكان الذي يحمي فيه سجل الإجراءات المقبولة كل من المزود والعميل. يجعل القرار قابلاً للمراجعة.
نمط الفشل السادس هو ضعف مسار التدقيق. بعد حادث، قد تحتاج المنظمة إلى الإجابة على الجهات التنظيمية، وشركات التأمين، والعملاء، وأعضاء مجلس الإدارة، أو لجان المخاطر الداخلية. سيسألون متى ظهرت الإشارة، ومتى تمت مراجعتها، ومن تم إخطاره، وما الأدلة المتاحة، ولماذا تم اتخاذ إجراء معين، وما إذا كان القرار معقولاً. إذا كانت المنصة لا تستطيع إعادة بناء هذا التسلسل، فقد فشلت في إحدى الوظائف الخفية للعمليات الأمنية. الاستجابة للحوادث لا تنتهي عند تنظيف المضيف. تنتهي عندما تستطيع المنظمة شرح نفسها.
السؤال التجاري يتبع نفس المنطق. هل تفوق الاكتشافات الأفضل وتغطية المحلل المدارة تكاليف رسوم المنصة، والضبط، ومراجعة العميل، والتكامل، والإيجابيات الكاذبة، وتنسيق الاستجابة؟ بالنسبة للعديد من العملاء، قد تكون الإجابة نعم، لكنها مشروطة. يعتمد ذلك على تغطية القياس عن بعد، والملكية الداخلية، وانضباط التنبيهات، وقواعد التصعيد الواضحة، وصحة التكامل، ورغبة العميل في السماح لمزود مُدار بأن يصبح جزءًا من العمليات اليومية. شراء Secureworks بدون هذه الأسس يشبه شراء برج مراقبة مع ترك تسجيل الطائرات وحالة المدرج وسلطة الطيار غير محددة.
جانب التكلفة غير متساوٍ أيضًا بمرور الوقت. يمكن أن يكون التأهيل مكثفًا لأن العميل يجب أن يربط الأنظمة، ويرسم جهات الاتصال، ويحدد السياسات، ويوافق على توقعات الاستجابة. يمكن أن تكون الفترة الوسطى فعالة إذا كانت الحالات واضحة وتحسن الضبط. لاحقًا، يمكن أن ترتفع التكاليف مرة أخرى مع تغير بيئة العميل. يضيف الاندماج مجالات هوية جديدة. يغير الانتقال السحابي مصادر السجل. يغير منتج نقطة النهاية الجديد جودة القياس عن بعد. يزيل برنامج خفض التكاليف الموظفين الذين فهموا ملكية الأصول. كل تغيير يمكن أن يعيد فتح السؤال حول ما إذا كان Taegis يرى ما يكفي وما إذا كان محللو Secureworks لديهم سياق كافٍ للتوصية باتخاذ إجراء.
لهذا السبب فإن انحراف الموصل هو قضية تجارية، وليست فنية فقط. التكامل المكسور أو المتدهور يمكن أن يجعل الخدمة المدارة تبدو أسوأ مما هي عليه، لكن العميل لا يزال يدفع مقابل النتيجة. إذا فقد موصل سحابي إذنًا، أو توقف مستشعر نقطة النهاية عن الإبلاغ، أو غير تكامل الشبكة حقوله، أو فشل تكامل التذاكر بصمت، يصبح سجل الإجراءات المقبولة أضعف. قد يكتشف العميل هذه المشكلة فقط بعد حادث أو تصعيد فائت. لذلك يجب على المشترين معالجة الإبلاغ عن صحة الموصل والملكية كجزء من سعر الخدمة.
الإيجابيات الكاذبة لها شكل اقتصادي مماثل. إيجابي كاذب واحد مقبول. إيجابي كاذب متكرر يصبح ضريبة على كل اجتماع مراجعة واتصال تصعيد. يدرب مالكي الأعمال على مقاومة التوصية التالية. يجعل المحللين الداخليين أقل استعدادًا للثقة في استنتاجات الخدمة المدارة. يمكن أن يتسبب أيضًا في تساؤل المسؤولين التنفيذيين عما إذا كان المزود يضخم الإلحاح لإثبات القيمة. يمكن لـ Secureworks مواجهة ذلك بالضبط وحلقات ردود فعل المحللين، لكن يجب على المشتري قياس التكرار، وليس فقط الإغلاق. حالة مغلقة على أنها حميدة ليست غير ضارة إذا استمرت في العودة.
الفوائد أيضًا غير متساوية. يمكن أن تكون التغطية خارج ساعات العمل أكثر قيمة من الفرز النهاري لمؤسسة لا تملك مركز عمليات أمنية ليليًا. يمكن أن يكون سجل الحالة عالي الجودة أكثر قيمة من الإخطار الأسرع لعميل خاضع للتنظيم يجب أن يشرح القرارات. يمكن أن يكون توجيه الاستجابة أكثر قيمة من الإجراء التلقائي لشركة ذات أنظمة هشة. الحالة الاقتصادية هي الأقوى عندما تزيل الخدمة المهمة المتكررة الأكثر تكلفة للعميل، وليس عندما تؤدي المهمة الأكثر إثارة للإعجاب في عرض توضيحي.
تنقسم البدائل إلى عدة مجموعات. يمكن للعميل البناء حول مكدس SIEM و SOAR، مع محللين داخليين يكتبون اكتشافات ودفاتر اللعب. يمكن أن يحافظ ذلك على السيطرة والمرونة، لكنه يتطلب موظفين مهرة وهندسة مستمرة. يمكن للعميل الاعتماد بشكل أكبر على خدمة MDR لبائع نقطة النهاية، والتي قد توفر استجابة قوية مدفوعة بنقطة النهاية لكنها أضعف في الحياد عبر الأدوات. يمكن للعميل استخدام أدوات الأمان الأصلية لمزود السحابة لأعباء العمل السحابية، والتي قد تكون فعالة داخل سحابة واحدة لكنها أقل اكتمالاً عبر العقارات الهجينة.
يمكن للعميل الاستعانة بمصادر خارجية لمركز العمليات الأمنية لمزود أمني مُدار، مما قد يقلل ضغط التوظيف لكنه يخلق اعتمادًا على جودة الخدمة وتصميم التصعيد.
بديل SIEM/SOAR الداخلي جذاب للفرق الناضجة لأنه يسمح باكتشافات مخصصة ونماذج بيانات مخصصة وتحكم مباشر في دفاتر لعب الاستجابة. يمكن أن يصبح أيضًا مصرف صيانة خاص به. يجب على المهندسين الحفاظ على عمل المحللين، وضبط القواعد، وإدارة تكلفة التخزين، وتطبيع الحقول، والحفاظ على لوحات المعلومات، وكتابة دفاتر اللعب، وتزويد قائمة انتظار المراجعة. يجب على المشتري الذي يقارن Secureworks بالبناء الداخلي أن يسعر backlog الهندسة بصدق. الترخيص الأرخص يمكن أن يكون لا يزال مكلفًا إذا كانت المنظمة لا تستطيع الحفاظ على النظام محدثًا.
بديل MDR بقيادة نقطة النهاية جذاب لأن نقاط النهاية غالبًا ما تكون أغنى مصدر لأدلة الاختراق المبكر. يمكن أن يكون احتواء نقطة النهاية أسهل في الأتمتة من استجابة الشبكة أو الهوية الأوسع. الضعف هو أن العديد من الحوادث لا تقتصر على نقطة النهاية. إساءة استخدام مستوى التحكم في السحابة، واختراق الهوية، وإساءة استخدام البريد الإلكتروني التجاري، وإساءة استخدام SaaS يمكن أن تتجاوز عدسة نقطة النهاية. ادعاء Secureworks الأوسع لـ XDR ذو قيمة فقط إذا كانت هذه المصادر متصلة ومفسرة جيدًا. إذا كان العميل يريد في الغالب استجابة نقطة النهاية، فقد تكون خدمة MDR أضيق أبسط.
بديل السحابة الأصلية مفيد للمؤسسات المركزة في مزود سحابة واحد. يمكن للأدوات الأصلية فهم موارد السحابة وأدوار الهوية وأحداث الخدمة بطريقة قد تكافح الأدوات العامة لمطابقتها. يظهر الحد في العقارات الهجينة والعمليات متعددة السحابات. تشمل العديد من البيئات الحقيقية أنظمة محلية، ومسارات هوية متعددة، وتطبيقات SaaS، ونقاط نهاية خارجية، وبنية تحتية مستأجرة. يجب على Taegis أن تكسب مكانه بعبور هذه الحدود دون تسوية اختلافاتها.
يبقى مزودو الأمن المدارة التقليديون بديلاً، خاصة للعملاء الذين يريدون أشخاصًا أكثر من منصة. قد يتكيف مزود يركز على الخدمة مع سياسات العميل وبيئات القديمة بشكل أكثر مرونة. المخاطرة هي أن الخدمة اليدوية بدون منصة مشتركة قوية يمكن أن تنتج سجلات غير متسقة وتسليم أبطأ. رهان Secureworks هو أن المنصة plus المحللين أفضل من أي منهما بمفرده. يجب على العميل اختبار هذا الادعاء من خلال فحص السجل بعد إغلاق الحالات، وليس عن طريق حساب عدد طبقات الخدمة الموعودة.
تمييز Secureworks هو الأقوى عندما يقدر العميل منصة XDR مقترنة بخدمة كشف مدارة ناضجة وتراث أبحاث تهديدات. إنه أضعف عندما يحتاج العميل إلى مكدس نقطة نهاية بائع واحد مع الحد الأدنى من التكامل، أو منصة هندسة SIEM خالصة، أو قدرة استجابة للحوادث مخصصة عميقة عند الطلب. Taegis ليس طبقة سحرية فوق كل عمل أمني. إنه بيئة تشغيلية تظهر قيمتها عندما يمكن تحويل التحقيقات المتكررة إلى قرارات أكثر وضوحًا وسرعة ومسؤولية.
يمكن أن يؤدي الجمع مع Sophos إلى تحسين المنتج إذا أعطى Taegis عمقًا أكبر في نقطة النهاية، وتغطية استجابة أوسع، ومنظمة خدمة أوسع دون تضييق انفتاح المنصة. يمكن أن يضر بالمنتج إذا كانت خارطة الطريق أو العلامات التجارية أو أولويات التكامل تجعل من الصعب على العملاء فهم أين تنتهي Secureworks ويبدأ Sophos. يجب على المشترين مراقبة توثيق المنتج وشروط الخدمة ودعم التكامل ومراجع العملاء لهذا السبب. يمكن لمنصة العمليات الأمنية أن تنجو من تغييرات العلامة التجارية، لكن العملاء يحتاجون إلى عقود مستقرة وواجهات برمجة تطبيقات مستقرة وسلوك تصعيد مستقر.
قضية أخرى هي القياس. غالبًا ما يميل مشترو الأمن إلى طلب دليل على أن المنصة منعت الاختراقات. من الصعب إثبات ذلك بصدق. غياب الاختراق ليس دليلاً على فعالية الأداة، خاصة عندما يختلف اهتمام المهاجم وملف الأعمال ونضج البيئة. مجموعة قياس أفضل هي تشغيلية: الوقت من الإشارة إلى الحالة، ونسبة الحالات ذات سياق الأصول الكامل، ونسبة الحالات التي تتطلب إعادة عمل من العميل، وإجراءات الاستجابة المقبولة دون أدلة إضافية، وتكرار الإيجابيات الكاذبة، ومتوسط وقت اعتراف العميل، وصحة الموصل، ونجاح التصعيد خارج ساعات العمل، واكتمال التدقيق بعد الحوادث المغلقة.
هذه المقاييس أقل جاذبية من ادعاءات التسويق، لكنها أقرب إلى العمل. إذا قام Taegis بتقصير المسار من الإشارة إلى الإجراء المبرر باستمرار، يجب أن يرى العملاء عددًا أقل من التحقيقات المفتوحة وتعبًا أقل للمحللين. إذا قام فقط بتغيير مكان عرض التنبيهات، سيرى العملاء نفس عبء المراجعة تحت تصنيف جديد. سيظهر الفرق في العمليات الأسبوعية، وليس في عرض توضيحي.
التوثيق العام لـ Secureworks يعطي سببًا للاعتقاد أن الشركة تفهم حالة المشكلة. وجود واجهات برمجة تطبيقات التحقيق، وسير عمل الحالة، وتوثيق إجراءات الاستجابة، وأوصاف الخدمة المدارة، ومعلومات الحالة كلها تشير إلى منتج مبني حول عمليات مستمرة بدلاً من كشف لمرة واحدة. أظهرت الإيداعات المالية العامة قبل استحواذ Sophos أيضًا انتقالًا تجاريًا نحو الاشتراك وإيرادات Taegis السنوية المتكررة، مما يشير إلى أن المنصة كانت مركزية لاستراتيجية نمو Secureworks قبل الاستحواذ. لا يثبت ذلك نتيجة العميل، لكنه يشرح لماذا Taegis هو السطح الصحيح للفحص.
الأدلة العامة تترك أيضًا فجوات مهمة. لا تظهر عينة محايدة من عمليات نشر العملاء. لا تكشف معدلات الإيجابيات الكاذبة، أو الاكتشافات الفائتة، أو متوسط ساعات صيانة الموصل، أو فشل التصعيد، أو النسبة المئوية للتوصيات التي يقبلها العملاء دون مزيد من التحقيق. لا تظهر ما إذا كانت عمليات تكامل Sophos الجديدة تحسن جودة السجل بشكل جوهري للعملاء الذين لا يعتمدون على منتجات Sophos لنقطة النهاية. لا تظهر ما إذا كانت توصيات المحلل المدار تختلف بشكل معنى عما ينتجه مركز عمليات أمنية داخلي قوي بنفس القياس عن بعد. هذه هي الأسئلة التي يجب على المشتري اختبارها في عملية تجريبية أو مرجعية.
يجب تصميم تجربة جادة حول الإجراءات المقبولة، وليس عدد التنبيهات. يجب على العميل توصيل قياس عن بعد تمثيلي، وتحديد الملكية لعينة من الأصول المهمة، وتحديد إجراءات الاستجابة المسموح بها مسبقًا، وتتبع كل حالة من الإشارة الأولية إلى الإغلاق. يجب أن يقيس عدد المرات التي احتوى فيها سجل Secureworks على أدلة كافية للعميل للتصرف، وعدد المرات التي اضطر فيها المحللون إلى طلب سياق مفقود، وعدد المرات التي اعترض فيها مالكو الأعمال على التوصية، وعدد المرات التي تكرر فيها نفس النوع من الإيجابي الكاذب. يجب أن تشمل التجربة تصعيدًا خارج ساعات العمل وتمرينًا واحدًا على الأقل يختبر الموافقة تحت ضغط الوقت.
يجب أن تختبر نفس التجربة قابلية نقل البيانات وصحة التكامل. هل يمكن للعميل الاستعلام عن حالة التحقيق من خلال واجهات برمجة تطبيقات موثقة؟ هل يمكن مزامنة الحالات بشكل نظيف في نظام التذاكر أو الاستجابة الخاص بالعميل؟ هل يمكن للمنصة إظهار صحة الموصل والفجوات؟ هل يمكن للعميل الاحتفاظ بأدلة كافية للحالة للتدقيق بعد تغييرات الخدمة؟ هل يمكن للمحللين الداخليين مراجعة وتحدي الاستدلال؟ هذه الأسئلة مهمة لأن منصات العمليات الأمنية تصبح جزءًا من الذاكرة المؤسسية. العميل الذي لا يستطيع فحص أو تصدير ما يكفي من تلك الذاكرة قد خلق مخاطرة جديدة أثناء شراء خدمة التحكم في المخاطر.
لفرق المشتريات، يجب ربط سؤال التسعير بالعمل الذي تمت إزالته. أداة أقل تكلفة ترسل تنبيهات غامضة إلى فريق نادر قد تكون أكثر تكلفة من خدمة مدارة أعلى تكلفة تنتج سجلات إجراءات مقبولة. على العكس، خدمة متميزة لا تزال تتطلب من العملاء إعادة التحقيق هي مسرح مكلف. يجب أن تحسب المقارنة الاقتصادية ساعات المحلل، واستخدام الاحتفاظ بالاستجابة للحوادث، ومقاطعات مالكي الأعمال، وإعداد تقارير الامتثال، وإرهاق الإيجابيات الكاذبة، وصيانة التكامل، وفجوات تغطية الموظفين. سعر المنتج هو جزء واحد فقط من التكلفة الوحدوية.
الحالة الإيجابية الأكثر واقعية لـ Secureworks ليست الاستقلالية الكاملة. إنها التفويض المنضبط. يفوض العميل الطبقات الأولى من المراقبة والارتباط والفرز وتعبئة الأدلة إلى Taegis ومحللي Secureworks. يحتفظ العميل بالسلطة على السياق التجاري والإجراءات عالية التأثير. تنجح الخدمة عندما يكون هذا التقسيم واضحًا بما يكفي ليتحرك كلا الجانبين بشكل أسرع. تفشل عندما يرسل المزود استنتاجات عامة ويجب على العميل إعادة بناء الأدلة، أو عندما يتوقع العميل أن يتصرف المزود دون سلطة معتمدة مسبقًا.
هذا التقسيم هو أيضًا أفضل دفاع ضد المبالغة في ادعاء الذكاء الاصطناعي أو الأتمتة. يعلق السوق الآن هذه الكلمات على كل منتج أمني تقريبًا، لكن العمليات الأمنية مليئة بالاستثناءات والأدلة الجزئية والعواقب الخاصة بالأعمال. الارتباط الآلي يمكن أن يجعل الحالة أقوى. الإثراء الآلي يمكن أن يوفر الوقت. الاستجابة الآلية يمكن أن تكون قيمة في ظل ظروف محددة بعناية. لا يزيل أي من ذلك الحاجة إلى المراجعة عندما يمكن أن يعطل الإجراء العمليات. يجب تقدير Secureworks حيث تدعم الأتمتة قرارًا بشريًا أفضل، وليس حيث توحي بأن عدم اليقين قد اختفى.
مشتري Secureworks المحتمل لا يختار بين الاستقلالية الكاملة والعمل اليدوي. إنه يختار مقدار عبء التحقيق المتكرر الذي ينقله إلى منصة متخصصة وخدمة مدارة. إذا كان Taegis يمكنه الحفاظ على سجل عالي الجودة، يحصل العميل على أكثر من مجرد تغذية تنبيهات. يحصل على مسار قابل للتكرار من الشك إلى القرار. إذا كان السجل ضعيفًا، يدفع العميل مرتين: مرة للمنصة ومرة للمحللين الداخليين لإصلاح الاستدلال.
الحكم إذاً مشروط ولكنه واضح. Secureworks هي الأقوى عندما يتم الحكم عليها كشركة موثوقية إجراءات الإنتاج للعمليات الأمنية. قيمتها تعتمد على ما إذا كان Taegis ومحلليه المدارين يمكنهم الحفاظ على الأدلة وعدم اليقين والمسؤولية عبر المنتصف الفوضوي للتحقيق. هذا اختبار أكثر تطلبًا من حجم التنبيهات وأكثر فائدة للعملاء. للإشارة المشبوهة قيمة قليلة حتى تصبح إجراءً مبررًا. يكسب Taegis مكانه عندما يمكن للعميل قبول ذلك الإجراء بثقة كافية للتحرك، وتحوط كافٍ لتجنب التجاوز، وسجل كافٍ لشرح الاختيار لاحقًا.