
الخلاصة
- جعل RFC 862 خدمة UDP Echo تعيد البيانات المستلمة، بينما جعل RFC 864 خدمة UDP Character Generator تتجاهل محتوى الطلب وتولد رداً واحداً من صفر إلى 512 محرفاً.
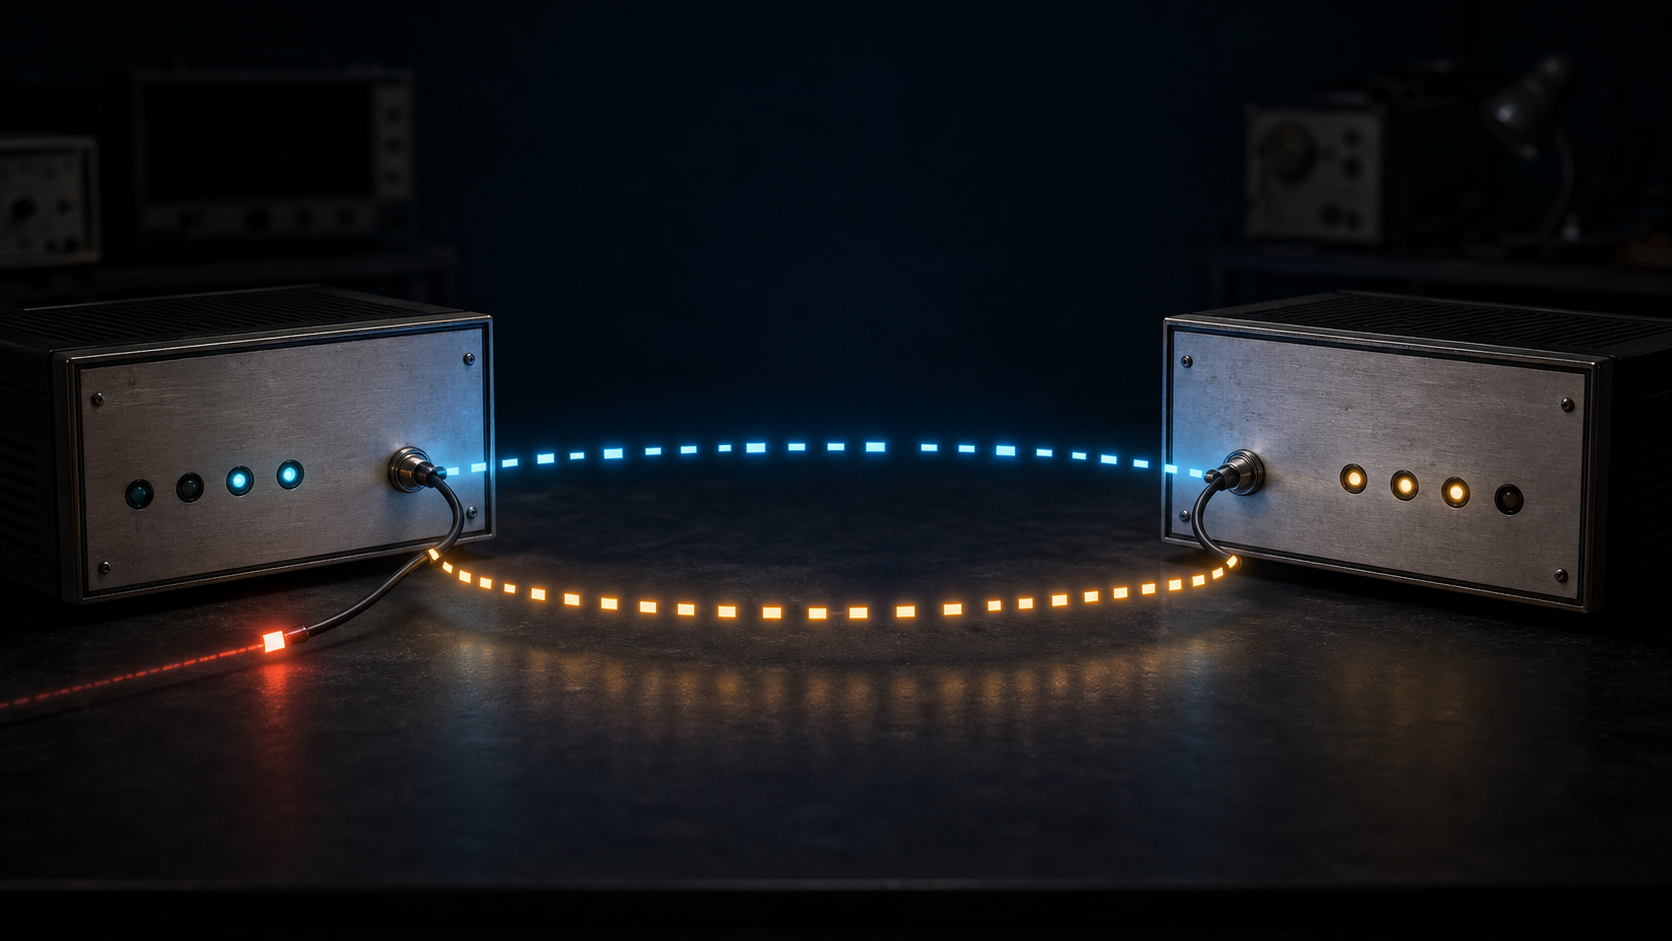
- كان تزوير مصدر الحزمة الأولى ليبدو خدمة Echo كافياً كي يرد Chargen عليها؛ يعيد Echo البيانات إلى Chargen، فيعاملها الأخير كطلب جديد من دون مشاركة المهاجم مرة أخرى.
- وثق BCP 38 هذه الحلقة بعينها ونقل الضبط إلى حدود الإتاحة وفحص بادئة المصدر؛ وأضافت إرشادات لاحقة فحص النظير والحدود السعرية وقاطع الاستمرار مع مراعاة تعدد المسارات.
استمر الحوار من دون متكلم
لا تكشف قراءة سجل واحد عن جوهر الخلل. يرى Character Generator حزمة داخلة ثم يرسل حزمة جواب. ويرى Echo حزمة داخلة ثم يعيد حزمة واحدة. لم تتجاوز أي خدمة قاعدة «رد واحد لكل طلب»، ولم تحتج إلى سلوك خفي.
لكن جمع الخطين الزمنيين يغير المعنى. خرج جواب Chargen فدخل Echo، ثم خرج جواب Echo فدخل Chargen مرة أخرى. لم يعد هناك طرف مستقل يصنع طلباً جديداً. الرد السابق هو الذي اكتسب هيئة الطلب التالي.
اقتصر دور البادئ على الكذب في المصدر. حملت الحزمة الموجهة إلى Chargen عنوان Echo ومنفذه بوصفهما أصلها. لذلك أرسل Chargen جوابه إلى Echo. وبعد أن أغلقت الهوية المزورة المسار، استطاع البادئ أن يصمت وبقيت الخدمتان تستهلكان عرض النطاق والمعالجة.
ليست هذه قصة بث موجّه ينسخ الحزمة إلى شبكة كاملة. يمكن لطرفين أحاديي الإرسال تكوينها. كما لا تتطلب ادعاء نسبة تضخيم ثابتة؛ الخطر الأساسي هو التغذية الراجعة التي تجدد سبب العمل.
أداتان بسيطتان للاختبار
وصف RFC 862 عام 1983 خدمة Echo كأداة للتصحيح والقياس. تعيد نسخة TCP البيانات حتى يغلق العميل الاتصال. أما نسخة UDP عند المنفذ 7 فتضع بيانات الحزمة المستلمة في حزمة جواب وترسلها عائدة.
عرّف RFC 864 Character Generator لغرض قريب. ترسل نسخة TCP سلسلة مستمرة وتخضع لتحكم تدفق TCP. أما نسخة UDP عند المنفذ 19 فتطرح محتوى الإدخال، وتختار طولاً عشوائياً بين صفر و512 محرفاً، وترسل جواباً واحداً، ولا تحفظ تاريخاً بين الطلبات.
كانت قلة الحالة ميزة في منصة الاختبار. يمكن فحص الطريق وتمثيل المحارف من دون حساب أو حوار معقد. لكنها حرمت الخدمة أيضاً من معلومة سببية: هل هذه الحزمة طلب مستقل، أم جوابي السابق بعد أن أعادته خدمة أخرى؟
قدم RFC 768 النقل الأدنى: منفذا المصدر والوجهة والطول والمجموع الاختباري. يمكن لمنفذ المصدر أن يحدد وجهة الرد. لا تنشئ UDP قبل ذلك علاقة مستمرة أو هوية موثقة للنظير.
حد محلي لا يحد النظام
علل RFC 864 أن Chargen القائم على الحزم لن يرسل أسرع من ورود الطلبات لأنه ينتج جواباً واحداً لكل حزمة. داخل استدعاء واحد، العبارة صحيحة. لا تولد الوظيفة من تلقاء نفسها جواباً ثانياً.
غير أن خرج وظيفة قد يصبح دخل وظيفة أخرى. وإذا عاد خرج الثانية إلى الأولى، صار الجواب الوحيد ضلعاً في دائرة لا نهاية معاملة. يبقى كل مكون ملتزماً بحده، فيما يظل عدد مرات تنشيط المجموعة بلا حد معلوم.
لهذا قد تكون السجلات المحلية سليمة والحادثة حقيقية معاً. الإثبات لا يأتي من عد الردود وحده، بل من ربط السببية: جواب A سبق وسبب طلب B، وجواب B سبق وسبب طلب A التالي. النظام يحتاج رؤية لا يملكها أي طرف منفرد.
سجل BCP 38 التركيب صراحة
استخدم RFC 2827، المعروف بـ BCP 38، مثالاً صريحاً لحزم UDP المزورة التي توصل Character Generator في موقع بخدمة Echo في موقع آخر. بذلك لم تبق الحلقة احتمالاً يستنتج من وثيقتين قديمتين، بل صارت واقعة تشغيلية موثقة.
كانت أول معالجة هي الإتاحة: لا ينبغي بلوغ منافذ التشخيص هذه من خارج الشبكة الإدارية. إزالة الطريق تمنع طرفاً خارجياً من استدعاء سلطة الرد، من غير تغيير معنى البروتوكول.
أما المعالجة الثانية فتقع قرب المصدر. عندما يستقبل مزود المرور من عميل، يرفض عناوين المصدر التي لا تنتمي إلى البادئات التي يعلنها العميل بصورة مشروعة. فلا تحمل الشبكة إلى الخارج ادعاء هوية يتعارض مع معرفتها المحلية عند الحد.
المقصود بالدخول هنا هو دخول الحزمة من العميل إلى المزود قبل سفرها نحو الضحية. يعرف هذا الحد ما يحق للعميل ادعاؤه أكثر مما تعرفه وجهة بعيدة لا ترى إلا حقلاً في الحزمة.
صلاحية البادئة ليست توثيقاً للمضيف
يسجل RFC 2827 حدود الفحص كذلك. يستطيع مضيف مخترق انتحال عنوان مضيف آخر داخل البادئة المسموح بها، فيمر عبر اختبار بسيط. ويمكن لمرسل يستخدم عنوانه الحقيقي أن يغرق وجهة. يضيق الفحص نطاق الكذب، لكنه لا يجعل عنوان IP وثيقة هوية.
يضيف تعدد الاتصالات وعدم تماثل الطرق تعقيداً. يشرح RFC 3704 الفحص العكسي الصارم والمسار الممكن والفحص المتساهل وقوائم الوصول. يفترض الصارم أن أفضل طريق عودة يطابق واجهة الوصول؛ وقد تخالف حركة مشروعة غير متماثلة هذا الافتراض.
يرفض المتساهل المصادر الغائبة عن جدول التوجيه لكنه يسمح بتزوير أوسع. ويستوعب المسار الممكن طرقاً مشروعة إضافية إذا توفرت المعلومات. تكون القوائم صريحة لكنها تحتاج متابعة تغير البادئات. لذا يجب توثيق الطريقة والطوبولوجيا وحدود الاستنتاج معاً.
ذاكرة كافية لرفض الرد التالي
عمم RFC 8085 الدرس على تطبيقات UDP. قد يؤدي ربط المقبس محلياً بنظير إلى ترشيح ما يسلمه النظام، لكنه لا يخطر النظير ولا ينشئ ارتباطاً موثقاً. إذا اشترط التطبيق مصدراً بعينه، فعليه أو على النظام التحقق منه صراحة.
ولا توفر UDP تحكماً في التدفق. ينبغي تجنب رد كبير على طلب صغير، وعدم استعمال عنوان مصدر قابل للتزوير كتوثيق، وتقييد العمليات المكلفة أو توثيقها. يضيف تحديد المعدل وقاطع الدائرة قدراً من التاريخ: حتى لو بدت هذه الحزمة صحيحة، هل ما زال هناك سبب للاستمرار؟
لا يحل ضبط محل آخر. إغلاق الوصول العام لا يوثق الداخل. وفحص البادئة لا يميز مضيفين داخل النطاق نفسه. والحد من المعدل يخفض الضرر ولا يصحح الهوية. بالنسبة إلى تشخيص بلا جمهور خارجي مشروع، قد يكون عدم الإتاحة أفضل من بناء توثيق معقد حوله.
السجل يحدد الموعد ولا يمنح الإذن
يحفظ سجل IANA لأسماء الخدمات وأرقام منافذ النقل الاسم echo عند المنفذ 7 وchargen عند 19 لكل من TCP وUDP. تفسر الأرقام كيف وجدت تطبيقات مستقلة الوظيفة نفسها.
لكنها لا تثبت أن مضيفاً حالياً يشغلها أو يتيحها أو يطابق RFC أو حصل على إذن. رقم المنفذ قرينة فقط. إثبات الحلقة يحتاج الاتجاه والمحتوى والتوقيت وملكية الطرفين وعلاقة سببية بين الرد والطلب اللاحق.
الضبط موجود في الوصلات
لم تكن Echo وChargen أوامر شريرة. قدمتا فعلين تشخيصيين واضحين. ظهر الخطر حين ربط المصدر المزور سلطتي الرد، ولم ير أي طرف الطريق الكامل أو يملك وحده حقيقة تبرر التوقف.
المبدأ الدائم هو اختبار التركيب: هل يعود الخرج كدخل؟ ما الدليل الذي يوجه الرد؟ من يستطيع سحب الإذن؟ وهل يعيد الرصد بناء السببية الموزعة؟ حد واحد داخل كل خدمة لا يجيب عن هذه الأسئلة.
بقيت السلطة موزعة: يحدد المشغل الوصول، وتقيد شبكة النفاذ ادعاءات المصدر، ويتحقق التطبيق من النظير والكلفة، ويربط الرصد الأحداث. يصبح الفعل المحدود آمناً فقط حين تستطيع طبقة ما إثبات أين تنتهي نتيجته.
المصادر وحدود الأدلة
- https://www.rfc-editor.org/rfc/rfc768.html
- https://www.rfc-editor.org/rfc/rfc862.html
- https://www.rfc-editor.org/rfc/rfc864.html
- https://www.rfc-editor.org/rfc/rfc2827.html
- https://www.rfc-editor.org/rfc/rfc3704.html
- https://www.rfc-editor.org/rfc/rfc8085.html
- https://www.iana.org/assignments/service-names-port-numbers/service-names-port-numbers.csv
تثبت المصادر السلوك والحلقة الموثقة وعائلات الضبط. ولا تقيس عدد الخدمات المكشوفة اليوم أو تواتر الهجمات أو متوسط التضخيم أو الانتشار العالمي لـ BCP 38. لذلك لا يحول المقال الآلية التاريخية إلى إحصاء معاصر.
إحاطة الأعضاء
سياق أعمق للملف الشخصي
سجّل الدخول بمستوى العضوية المناسب لفتح الإحاطة الكاملة وملاحظات المصادر.
للدائرة الاستراتيجية فقط
الدائرة الاستراتيجية
مفتوح لجميع القراء. افتح إحاطات الملف الشخصي بعد الانضمام وتسجيل الدخول.
انضم إلى الدائرة الاستراتيجيةلأعضاء تحالف القيادات فقط
تحالف القيادات
لأصحاب الأصول الفكرية المؤهلين وللإدارة؛ سجّل الدخول للوصول إلى إحاطات التحالف.
انضم إلى تحالف القيادات