
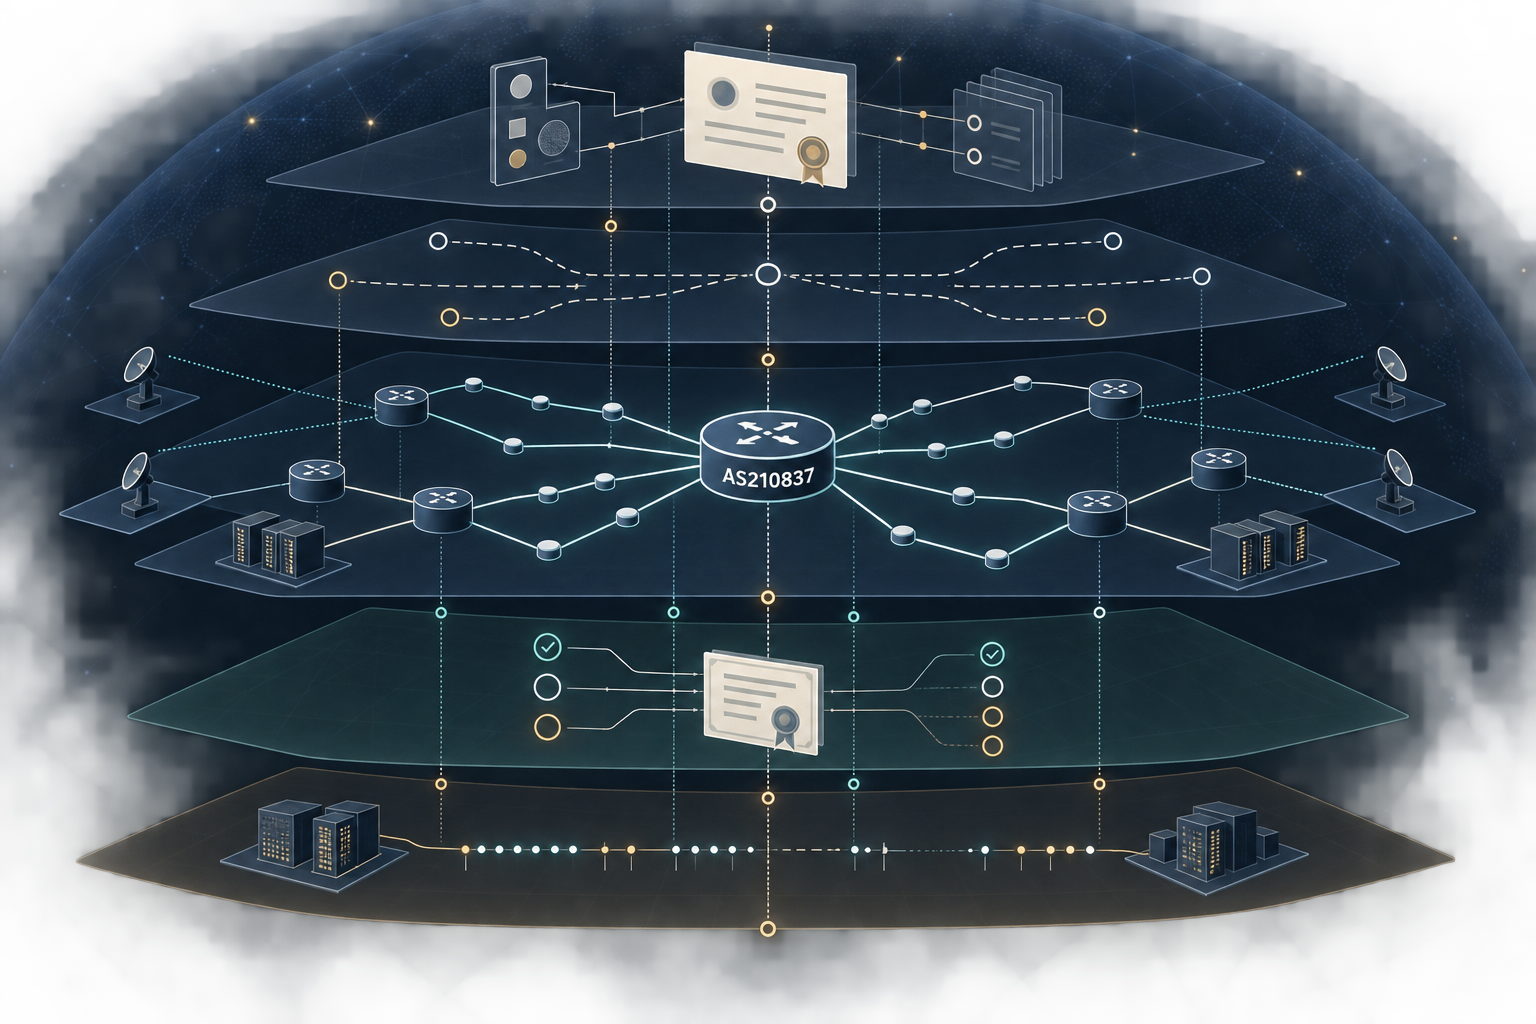
الخلاصة
- الارتباط العلني بين ROYA Communications and Internet Services Company Ltd وAS210837 هو ارتباط إداري محدود، ولا يثبت وحده الإعلان عن بادئات أو الوصول أو السيطرة التشغيلية أو استمرارية خدمة العملاء.
- الاختبار القابل للدفاع يربط بين هوية السجل، والإعلانات المرصودة زمنياً، وصحة أصل المسار، والوصول، والاعتماديات، والقرارات التشغيلية، وأدلة التعافي المتكررة.
نقطة البداية ليست نقطة النهاية
ترتبط ROYA Communications and Internet Services Company Ltd في مواد البحث العامة بنظام AS210837. لكن هذه النتيجة في هذا التحقيق هي ارتباط محدود، لأن هذا التحقيق لم يحصل على استجابات السجل الحالية. لذلك لا يجوز تحويل هذا الارتباط إلى ادعاء بأن الشركة تشغل النظام حالياً، أو أن النظام يعلن مسارات، أو أن الشركة تملك كل البنية التحتية المنسوبة إليه.
يمكن أن يبدأ الفحص من كائن AS210837 في قاعدة بيانات RIPE أو من خدمة RDAP للنظام المستقل. وهما مصدران مرشحان لتحديد حالة التسجيل، والمنظمة المرتبطة، وجهات الصيانة، والأحداث، والمراجع الإدارية. لكن وظيفة المصدر لا تعادل نتيجة الفحص. ما كان يمكن لهذه الخدمات أن تجيبه يحتاج إلى استجابة حالية، ووقت استرجاع، ومقارنة مع مصادر أخرى.
هذا التمييز مهم خصوصاً في التحقيقات التي تستخدم لغة مثل «المشغل» أو «الشبكة». قد تكون هوية النظام مستقرة في السجل بينما تكون عملياته متوقفة، أو مفوضة إلى طرف آخر، أو ظاهرة جزئياً فقط في أدوات الرصد. وقد يكون الاسم الإداري صحيحاً من دون أن يثبت من يملك مفاتيح التشغيل، أو من يقرر الإعلانات، أو من يتحمل مسؤولية الإصلاح.
أربع طبقات لا تجيب عنها أداة واحدة
السؤال العملي ليس: هل يظهر AS210837 في موقع عام؟ بل: ما الذي يمكن إثباته، وبأي مستوى من الأدلة؟
الطبقة الأولى هي الهوية الإدارية. توفر سجلات RIR وRDAP نقطة مرجعية للرقم، والمنظمة، وجهات الاتصال، وبيانات الصيانة، والتغيرات المسجلة. لكنها لا تثبت أن النظام يعلن مسارات الآن، ولا أن الجهة المسجلة هي صاحبة القرار التشغيلي اليومي.
الطبقة الثانية هي نية التوجيه. قد تعرض استجابة البحث عن كائنات route وroute6 لـAS210837 كائنات مسجلة تعكس سياسة أو نية معلنة. هذه الكائنات ليست بديلاً عن إعلانات BGP الحية. وجود مسار في IRR لا يثبت أنه يُعلن فعلاً، كما أن غيابه لا يثبت وحده عدم وجود إعلان مرئي في كل مكان.
الطبقة الثالثة هي السلوك المرصود في مستوى التحكم. يمكن أن توفر نظرة RIPEstat العامة للنظام وواجهات البادئات المعلنة، وحالة BGP، والجيران، والتحديثات، وتاريخ التوجيه، مؤشرات على ما شاهده جامعو المسارات ومن أي نقاط وفي أي فترة. لكن هذه الأدوات تقيس رؤية جامعيها. عدم ظهور مسار قد يعكس حدود التغطية أو التوقيت أو التصفية، لا بالضرورة توقف الشبكة بالكامل.
الطبقة الرابعة هي الخدمة والقدرة على التعافي. حتى مسار مستقر أو مستعاد لا يثبت أن البيانات تصل إلى المستخدمين، أو أن الأنظمة الداخلية تعمل، أو أن العملاء تلقوا الخدمة بلا انقطاع، أو أن الإصلاح سيصمد أمام تكرار العطل. هنا يلزم ربط مستوى التحكم بالوصول الفعلي، والاعتماديات، والسجلات التشغيلية، وأدلة تكرار الاستعادة.
ماذا يمكن أن تثبته بيانات التوجيه؟
تقدم واجهات البادئات المعلنة في RIPEstat وحالة BGP وجيران النظام أنواعاً مختلفة من الأدلة. الأولى قد تساعد في تحديد البادئات التي رآها النظام أو نُسبت إليه خلال فترة معينة. الثانية قد تساعد في فحص حالة الرؤية في لحظة أو نافذة زمنية. والثالثة قد تساعد في رسم علاقات ظاهرة مع أنظمة أخرى.
ولا ينبغي دمج هذه النتائج في كلمة واحدة مثل «يعمل». الإعلان المرصود يثبت أن جامعاً معيناً رأى إعلاناً، لا أن كل نقاط العالم رأته. علاقة الجوار المرصودة لا تثبت عقداً تجارياً مع مزود أو عميل. وتاريخ التحديثات قد يوضح تغييراً في مستوى التحكم، لكنه لا يصف وحده تأثيره على المستخدمين.
ولذلك ينبغي أن يتضمن أي ادعاء زمني تاريخاً ونافذة رصد ومصدر القياس. يمكن استخدام تاريخ تحديثات BGP وتاريخ التوجيه وBGPlay لبناء تسلسل زمني، لكن هذا التسلسل يظل مشروطاً بما استُرجع فعلاً وبما تغطيه نقاط الرصد.
لم يحصل هذا التحقيق على القيم الحالية من هذه المصادر. لذلك لا يقدم هذا المقال عدد البادئات الحالية، ولا يصف مساراً قائماً، ولا يحدد انقطاعاً أو عودة خدمة. ما يقدمه هو معيار الإثبات الذي يجب تطبيقه قبل نشر هذه النتائج.
RPKI: تفويض الأصل لا ضمان الخدمة
تُقيّم صحة RPKI لكل زوج من البادئة والأصل. ويشرح RFC 6482 بنية كائن تفويض أصل المسار (ROA) لتحديد رقم النظام المستقل المصرح له بإعلان بادئة ضمن طول أقصى محدد، بينما يشرح RFC 6811 مفهوم التحقق من أصل المسار. نتيجة «Valid» تدعم أن إعلان أصل محدد مخول بالنسبة إلى البادئة، لكنها لا تصادق على المسار الكامل بين الأصل والمراقب، ولا تثبت أن المزودين يطبقون التصفية، ولا تضمن توافر الخدمة.
وتوجد واجهات مرشحة مثل تاريخ RPKI في RIPEstat وعرض Cloudflare RPKI للنظام. لكن الحالة الحالية لا ينبغي عرضها كحقيقة إلا بعد استرجاعها وتوقيتها. وحتى بعد ذلك، يجب وصفها بدقة: «هذا الزوج من البادئة والأصل مخول» أضيق بكثير من «الشبكة آمنة» أو «الخدمة مستمرة».
بالنسبة إلى الوقاية والكشف، تكشف RPKI عن طبقة من الضبط الوقائي: هل يمكن للمشغل أو صاحب المورد أن ينشر تفويض أصل قابل للتحقق؟ لكنها لا تكشف وحدها ما إذا كان التنبيه وصل إلى الفريق المناسب، أو ما إذا كان مرشح المسار غير الصحيح قد حُجب، أو ما إذا كانت القرارات اتخذت في الوقت الملائم. هذه أسئلة تتطلب سجلات تشغيلية ومقارنة مع إعلانات مستقلة.
PeeringDB والمجمّعات: قرائن مفيدة بحدود واضحة
يمكن أن تقدم PeeringDB معلومات يديرها المشغل عن الشبكة، والمرافق، ونقاط التبادل، وسياسات الاتصال، إذا وُجد سجل مطابق. لكن وجود سجل لا يثبت وجود جلسات نشطة، وغياب السجل لا يثبت غياب الربط أو العبور. فالبيانات الإدارية في منصة مجتمعية أو تشغيلية لا تساوي قياساً حياً.
وتوفر BGPView، وواجهاته للعلاقات مثل upstreams وpeers، وbgp.tools، وCloudflare Radar، وCAIDA AS Rank، وIODA، وBGP HE زوايا ثانوية أو مستقلة نسبياً. قد تساعد هذه المصادر في المقارنة، لكنها لا تحول العلاقات المستنتجة إلى عقود تجارية، ولا تضمن اكتمال الرؤية الحالية، ولا تعالج وحدها سؤال من يملك السيطرة التشغيلية.
القاعدة العملية هنا هي التثليث لا العدّ. إذا عرضت عدة مصادر مساراً في أوقات متقاربة، فهذا يقوي الدليل على أن الإعلان كان مرئياً ضمن نطاق تلك المصادر. لكنه لا يثبت تلقائياً الوصول إلى كل المستخدمين، ولا يثبت أن ROYA اتخذت القرار أو نفذت الإصلاح. ومن ثم ينبغي فصل «شوهد» عن «أُدير» وعن «خدم العملاء».
من يسيطر؟ السجل لا يكفي
تحتاج مساءلة المشغل إلى سلسلة مختلفة عن سلسلة إثبات الإعلان. يمكن للسجل أن يربط رقماً بمنظمة، ويمكن لجامع مسارات أن يرى إعلاناً، لكن السيطرة التشغيلية تتطلب قرائن على من يملك صلاحية تغيير التوجيه، أو إدارة الجلسات، أو اعتماد سياسات التصفية، أو تشغيل البنية التي يعتمد عليها الوصول.
قد تشمل الأدلة المناسبة سجلات التغيير، ومراجع جهات الاتصال، وآثار الحوادث، وإعلانات أوامر التشغيل، وتأكيدات الأطراف المقابلة، ومقارنة زمنية بين قرار معلن وتغير مرصود. لم تتوفر هذه المواد لهذا التحقيق. لذلك لا ينسب هذا المقال إلى ROYA قراراً محدداً، ولا يقرر أن طرفاً آخر كان المتحكم، ولا يحول الغموض إلى اتهام.
هذا ليس تحفظاً شكلياً. الخطأ في نسبة السيطرة قد يوجه الإصلاح إلى الجهة الخطأ، أو يخلط بين مالك المورد ومقدم الخدمة، أو يفسر حادث توجيه على أنه فشل مؤسسي شامل. التحقيق المسؤول يحدد أولاً أي طبقة يثبتها كل مصدر، ثم يطلب الدليل الناقص قبل إصدار حكم أوسع.
الاستمرارية ليست عودة مسار واحد
يمكن أن تعود إعلانات BGP بعد توقف قصير بينما تظل الخدمة غير متاحة بسبب أعطال في الطاقة، أو النقل، أو DNS، أو مرافق الاستضافة، أو الشبكة الداخلية، أو أنظمة المصادقة والدعم. وبالعكس، قد تستمر بعض الإعلانات بينما يفقد المستخدمون الوصول إلى أجزاء من الخدمة.
لهذا يجب أن يربط اختبار الاستمرارية بين ستة أسئلة:
- هل ما زالت الهوية الإدارية صحيحة ومحدثة؟
- ما البادئات التي أُعلنت، ومتى، ومن أي جامعي مسارات؟
- هل كان أصل كل إعلان مخولاً في RPKI في اللحظة ذاتها؟
- هل كان الوصول إلى الخدمة قابلاً للقياس من نقاط مستقلة؟
- ما الاعتماديات التي يمكن أن تمنع الوصول رغم بقاء المسار؟
- هل تكرر التعافي بعد اختبار أو حادث لاحق، أم كانت العودة واقعة منفردة؟
وتحتاج الإجابة إلى طوابع زمنية، لا إلى لقطة غير مؤرخة. كما تحتاج إلى تعريف لما يعنيه «التعافي»: استعادة الإعلان، أم استعادة المسار الصحيح، أم استعادة الوصول، أم استعادة الخدمة للعملاء، أم قدرة مثبتة على تكرار العملية.
ما الذي كان ينبغي جمعه لإثبات إصلاح مستدام؟
كان يمكن لبروتوكول تحقق عملي أن يبدأ بالتقاط استجابة RIPE وRDAP في وقت محدد، ثم حفظ كائنات IRR ذات الصلة. بعد ذلك تُقارن إعلانات البادئات وحالة BGP والتحديثات والتاريخ من أكثر من مصدر، مع تسجيل نقاط الرصد والفواصل الزمنية.
ثم تُفحص أزواج البادئة والأصل في RPKI، لا كحكم شامل على الشبكة، بل كاختبار تفويض محدد. وتُقارن البيانات مع PeeringDB والمجمّعات لفهم الاعتماديات المحتملة، مع إبقاء العلاقة «محتملة» أو «مستنتجة» ما لم يدعمها مصدر مباشر.
أما إثبات السيطرة والاستمرارية فيحتاج إلى أدلة تشغيلية لا توفرها واجهات التوجيه وحدها: من نفذ التغيير؟ ما الإجراء الوقائي؟ ما الذي رصد العطل؟ ما زمن الكشف؟ ما زمن الاستعادة؟ هل جرى اختبار التحويل أو الاستعادة؟ وهل ظلت النتيجة مستقرة عبر فترة لاحقة؟
إذا لم تُجمع هذه العناصر، تكون النتيجة الصحيحة أضيق: «تم إثبات إعلان مرئي في وقت محدد» أو «تم العثور على تفويض أصل صالح لزوج محدد». لا يصح القفز إلى «تم إثبات تشغيل الشركة» أو «تم إصلاح الشبكة بشكل مستدام».
حدود النتيجة الحالية
حدّد هذا التحقيق مصادر محتملة للفحص، لكنه لم يحصل على استجاباتها الحالية. لم تُسترجع القيم الحالية للبادئات، أو حالات ROA، أو المسارات، أو العلاقات، أو قابلية الوصول، أو أحداث الاستمرارية. لذلك لا يخلص المقال إلى أن AS210837 متوقف أو نشط، ولا إلى أن ROYA تسيطر أو لا تسيطر، ولا إلى وقوع فشل أو إصلاح بعينه.
النتيجة القابلة للدفاع هي أن هناك مساراً واضحاً للتحقق، وأن كل انتقال من طبقة إلى أخرى يحتاج دليلاً إضافياً. التسجيل يثبت مرجعاً إدارياً محتملاً. كائن IRR يصف نية معلنة. الرصد المستقل يثبت ما شوهد من نقاط معينة. RPKI يختبر تفويض أصل محدداً. الوصول والاعتماديات والسجلات التشغيلية تختبر الخدمة والسيطرة والتعافي.
حتى الآن، لا تسمح المواد المتاحة بإغلاق هذه السلسلة. وهذا بحد ذاته نتيجة مهمة للحوكمة: غياب الدليل الحالي ليس دليلاً على الفشل، لكنه أيضاً ليس دليلاً على الجاهزية. من يريد إعلان استمرارية أو إصلاح دائم يحتاج إلى حفظ القياسات، وتحديد المسؤوليات، وتكرار الاختبار، ونشر حدود ما تم التحقق منه.
للتعريف بالجهة موضع البحث، يمكن الرجوع إلى سجل ROYA Communications في دليل BTW. وجود هذا السجل لا يثبت التشغيل الحالي للشبكة.
إحاطة الأعضاء
سياق أعمق للملف الشخصي
سجّل الدخول بمستوى العضوية المناسب لفتح الإحاطة الكاملة وملاحظات المصادر.
للدائرة الاستراتيجية فقط
الدائرة الاستراتيجية
مفتوح لجميع القراء. افتح إحاطات الملف الشخصي بعد الانضمام وتسجيل الدخول.
انضم إلى الدائرة الاستراتيجيةلأعضاء تحالف القيادات فقط
تحالف القيادات
لأصحاب الأصول الفكرية المؤهلين وللإدارة؛ سجّل الدخول للوصول إلى إحاطات التحالف.
انضم إلى تحالف القيادات