
الخلاصة
- يفك RFC 9900 تخصيص TCP وUDP للأرقام 831 و832 و833 مع إبقاء أسماء خدمات NETCONF التاريخية؛ فيتغير السجل لا الحالة التنفيذية لكل جهاز.
- يحتاج إثبات التقاعد إلى نطاق موثق يشمل الصور والإعدادات والـ listeners والوسطاء وحركة المرور، لأن الرقم وحده لا يثبت البروتوكول ولا غيابه.
كان السجل العام يقول إن الرقم أصبح Reserved. أما قاعدة المراقبة الداخلية فكانت لا تزال تسمي أي اتصال إليه باسم خدمة NETCONF القديمة. وهكذا استطاعت مؤسستان داخل الشركة أن تكونا “صحيحتين” وفق مرجعيهما، وأن تنتجا مع ذلك استنتاجاً خاطئاً عن الواقعة نفسها.
السجل وصف التخصيص. أداة المراقبة وصفت افتراضاً موروثاً. لم يصف أي منهما محتوى الاتصال.
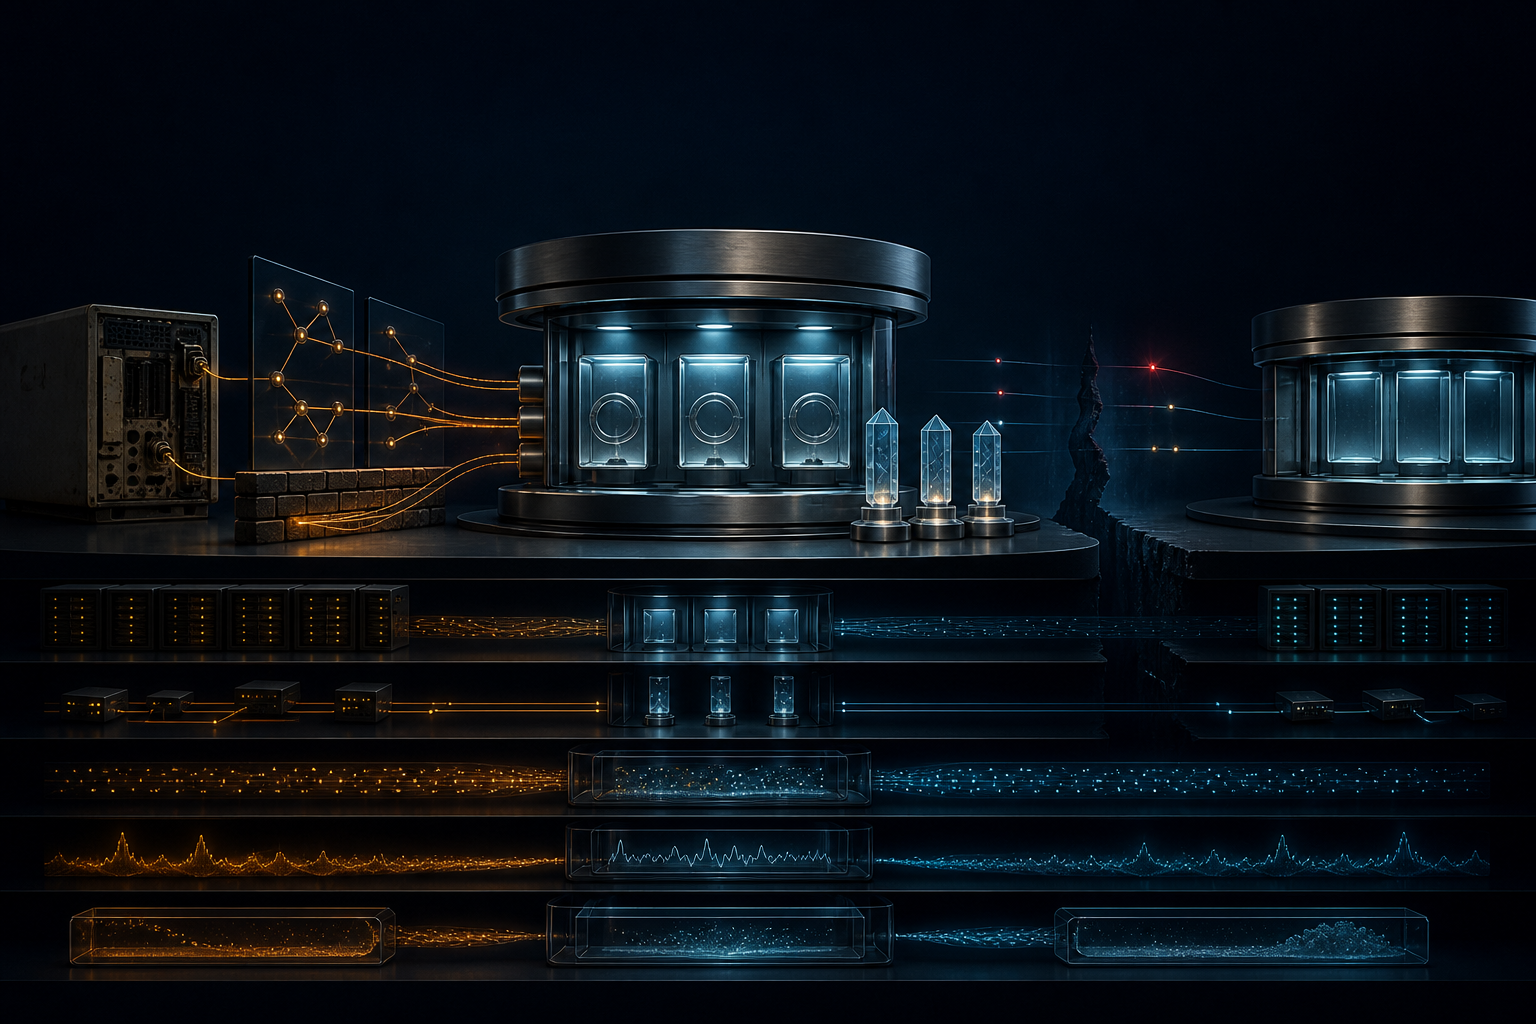
يفك RFC 9900 ارتباط netconf-beep بالرقم 831 وnetconfsoaphttp بالرقم 832 وnetconfsoapbeep بالرقم 833 في TCP وUDP. وقد أصبح RFC 4744 وRFC 4743 تاريخيين. ويقول النص إنه لا توجد تطبيقات أو عمليات نشر معروفة تعتمد على الأرقام.
لكنه لا يمحو أسماء الخدمات. وفق RFC 6335، الاسم مفتاح رمزي، أما الرقم فمورد محدود. على IANA أن تثبت بصورة معقولة أن الرقم لم يعد مستخدماً قبل فك التخصيص، ثم تضعه Reserved وتحفظ تعليقاً عن استخدامه التاريخي. يمكن للاسم أن يبقى بلا رقم.
هذه الذاكرة تمنع خلط “لم يخصص قط” مع “كان مخصصاً ثم حرر”. وهي أيضاً تفصل سلطتين. يثبت سجل IANA أن التنسيق العام انتهى. ولا يستطيع أن يعدل firmware أو /etc/services أو template أو firewall أو NAT أو عملية تستمع داخل شبكة خاصة.
عبارة “لا توجد عمليات نشر معروفة” نتيجة بحث محدد، وليست برهاناً على كل بيئة مغلقة أو جهاز مطفأ أو نسخة احتياطية. لذلك يطلب RFC 9900 إعادة تقييم أي إعداد ما زال يربط الأرقام بالأسماء القديمة. معيار جيد لا يخفي حدود معرفته؛ يحولها إلى مهمة للمشغل.
يبدأ التدقيق بتحديد السكان: أنواع الأجهزة، الإصدارات، الصور الذهبية، المستودعات، المختبرات، النسخ الاحتياطية، قواعد أسماء الخدمات، سياسات firewall/NAT، قواعد الكشف وفترة الاحتفاظ بالـ flows. الأجهزة غير القابلة للوصول ليست صفراً؛ إنها فجوة يجب تسجيلها.
ثم تفصل الأدلة. وجود نص في image يثبت قابلية العودة، لا التشغيل. وجود object لا يثبت أن rule تستخدمه. listener يثبت endpoint، لا هوية protocol. اتصال TCP لا يثبت NETCONF. وحتى session صحيحة لا تثبت أن أمراً إدارياً نجح أو أن نتيجته ظهرت على الجهاز.
يحذر RFC 7605 من أن التخصيص لا يضمن الاستخدام الحصري. قد تظهر أي خدمة على أي رقم بسبب خطأ أو قصد، ولذلك ينبغي التحقق من المحتوى. كما يصف استرداد الأرقام بأنه شبه مستحيل عملياً رغم جوازه إجرائياً. تصنيف traffic من الرقم فقط يخلق يقيناً زائفاً.
يجب حفظ زمن السجل أيضاً. سجل IANA الحالي يثبت وضع اليوم، بينما تحتاج قاعدة قديمة إلى note التاريخي وإصدار الإعداد عند إنشائها. سجل الواقعة يربط registry epoch بالتكوين والعملية والـ packet ونتيجة التطبيق.
ولا يشمل التنظيف كل NETCONF. يبقى RFC 6242 مرتبطاً بـ SSH على 830، وRFC 7589 بـ TLS على 6513، وRFC 8071 بـ Call Home ومنها 4334. حرر RFC 9900 الأرقام الثلاثة المحددة فقط.
إعادة الاستخدام مستقبلاً انتقال آخر. يعاملها RFC 6335 كفك تخصيص ثم تخصيص جديد، ويطلب الحذر إن كان الاستخدام القديم قد انتشر. سيملك صاحب الخدمة الجديدة تنسيقاً صحيحاً، لكنه لن يملك دليلاً بأن كل packet وصلته ينتمي إلى البروتوكول الجديد.
لهذا ينبغي أن يبدأ الاستخدام الجديد بفترة عزل، canaries تتحقق من المحتوى، قياس مصادر traffic، حدود للمعدلات ومؤشر للتصادم. الرقم نقطة التقاء، وليس هوية أو تفويضاً.
والـ rollback محلي. يمكن استعادة قاعدة أو image، ولا يمكن إلغاء RFC 9900 من لوحة تشغيل. إذا أعيد تخصيص الرقم، فإن إعادة الربط القديم قد تنشئ التصادم. يجب أن يحتوي سجل الرجوع على registry epoch والإصدار وهوية العملية والـ peers ومسبار البروتوكول.
تمنح Running-Code Primacy لكل طبقة شاهدها: السجل للتنسيق، الجهاز للتنفيذ، المستشعر للرزم، والتطبيق للنتيجة. وتدعم Minimum Initial Specification قاعدة عالمية رقيقة مع قرار محلي مسؤول.
يفسر Reality Layers كيف تتحول دقة الرمز إلى سلطة زائدة، ويفصل Data Sovereignty بين السلطة الرسمية والسيطرة العملية. RFC 9900 يثبت نهاية التخصيص؛ أما نهاية الحالة المحلية فتحتاج دليلاً آخر.
Sources
- https://www.rfc-editor.org/rfc/rfc9900.html
- https://www.rfc-editor.org/rfc/rfc6335.html
- https://www.rfc-editor.org/rfc/rfc7605.html
- https://www.iana.org/assignments/service-names-port-numbers/service-names-port-numbers.xhtml
- https://www.rfc-editor.org/rfc/rfc4743.html
- https://www.rfc-editor.org/rfc/rfc4744.html
- https://www.rfc-editor.org/rfc/rfc6242.html
- https://www.rfc-editor.org/rfc/rfc7589.html
- https://www.rfc-editor.org/rfc/rfc8071.html
- https://heng.lu/running-code-primary-the-patch-needed-to-preserve-the-internet-original-design/
- https://heng.lu/minimum-initial-specification-localized-future-decision-voluntary-adoption-internet-coordination-system/
- https://heng.lu/on-reality-layers-symbolic-power-and-why-clarity-feels-so-hostile/
- https://heng.lu/on-data-sovereignty-technical-vs-practical-realities/
إحاطة الأعضاء
سياق أعمق للملف الشخصي
سجّل الدخول بمستوى العضوية المناسب لفتح الإحاطة الكاملة وملاحظات المصادر.
للدائرة الاستراتيجية فقط
الدائرة الاستراتيجية
مفتوح لجميع القراء. افتح إحاطات الملف الشخصي بعد الانضمام وتسجيل الدخول.
انضم إلى الدائرة الاستراتيجيةلأعضاء تحالف القيادات فقط
تحالف القيادات
لأصحاب الأصول الفكرية المؤهلين وللإدارة؛ سجّل الدخول للوصول إلى إحاطات التحالف.
انضم إلى تحالف القيادات