
الخلاصة
- يستطيع جميع أعضاء مجموعة MLS حساب مفاتيح AEAD لسلاسل الإرسال في الحقبة. نجاح الفتح يثبت قدرة مشتركة داخل المجموعة، ولا يعيّن عميلاً بعينه.
- يمنح توقيع العميل دليلاً أقوى على المصدر، لكن ربط الهوية والصلاحية المؤسسية والتسليم والنتيجة تحتاج إلى إيصالات مستقلة.
- الانتقال إلى حقبة جديدة حالة تشفير مهمة، لكنه ليس شهادة تلقائية بانتهاء الحادث. يجب تحديد السر المتضرر وإثبات الإزالة والإبطال والتقارب والتعافي التطبيقي.
تصل رسالة إلى مجموعة قيادة أثناء أزمة، وتطلب إجراءً يصعب الرجوع عنه. تعرض المنصة علامة خضراء تحمل معنى عاماً هو «موثّقة». يقرأ بعض الحاضرين العلامة على أنها دليل على الشخص، ويقرأها آخرون كتأكيد للصلاحية، ويفترض فريق التنفيذ أن كل الأجهزة تسلمت الرسالة. هكذا تنقل كلمة واحدة قراراً من طبقة تقنية إلى طبقات لم تُفحص.
توضح RFC 9750، وهي وثيقة معمارية معلوماتية عن Messaging Layer Security، الحد الأول. يملك أعضاء المجموعة أسرارها، ولذلك يمكنهم حساب مفاتيح AEAD لسلاسل الإرسال في الحقبة. توصف مصادقة الإطار المشترك بأنها ضعيفة بمعنى محدد: إذا فُكّت الرسالة بنجاح، فهذا يضمن أن عضواً ما، أو مهاجماً حصل على مادة AEAD المخترقة، استطاع إنشاءها. ولا يختار هذا الاختبار عميلاً واحداً من مجموعة الحائزين المحتملين.
ليست تلك ثغرة في AEAD. القدرة المشتركة لا تنتج إلا دليلاً على فئة من القادرين. إضافة اسم شخص أو جهاز محدد إلى النتيجة استنتاج جديد، وليست خاصية خفية في الخوارزمية.
التوقيع إيصال تشفيري منفصل
تفرض RFC 9420 توقيعاً رقمياً على كل رسالة. عندما يكون المرسل عضواً، تستخدم عملية التحقق مفتاح التوقيع في LeafNode عند فهرس الورقة المحدد. يغطي التوقيع المحتوى وصيغته المنقولة وGroupContext للحقبة، فيربط الرسالة بقدرة توقيع بعينها داخل حالة مجموعة بعينها.
يصبح الفرق حاسماً عند الاختراق. من يحصل على أسرار AEAD قد يتمكن من إنشاء نص مشفر مقبول، لكنه لا يستطيع من دون قدرة توقيع العميل أن يجعله يبدو صادراً عن ذلك العميل الصحيح. أما سرقة مفتاح التوقيع أو الوصول إلى خدمة توقّع حسب الطلب فتضرب الإسناد مباشرة. وقد يبقى المفتاح داخل عتاد محمي بينما تُساء الاستفادة من وظيفة التوقيع نفسها.
ينبغي للسجلات أن تحتفظ بنتيجة فتح AEAD، والحقبة، والجيل، وحالة منع الإعادة، وفهرس الورقة، ونتيجة التوقيع كأحداث منفصلة. اختزالها في حقل واحد اسمه «مصادقة» يحذف المعلومة التي يحتاجها التحقيق لمعرفة أي قدرة تعرضت للخطر.
لهذا تعطي RFC 9750 أولوية لحماية مفاتيح التوقيع الخاصة، وتناقش وحدات الأمان المادية والبيئات المعزولة. تتغير أسرار المجموعة كثيراً وقد لا تقبل الحماية نفسها. السياسة الناضجة لا تسوي بين كل ما يسمى مفتاحاً؛ بل تربط الحماية بدورة الحياة وطريقة الاستدعاء وضرر الإساءة.
العميل ليس الشخص ولا المنصب
الوحدة الأساسية في MLS هي العميل. قد يملك المستخدم أجهزة عدة، ولكل جهاز مفتاح توقيع. تصدر خدمة المصادقة بيانات الاعتماد، وتتحقق من الربط بين المعرّف المرجعي والمفتاح، وتقرر ما إذا كانت بيانات اعتماد متعددة تمثل العميل نفسه. هذا حكم مؤسسي يحيط بالتشفير ولا يولده التوقيع وحده.
يمكن لتوقيع صحيح مع بيانات اعتماد صحيحة أن يحدد عميلاً وفق قواعد الخدمة. لكنه لا يثبت أن شخصاً بعينه ضغط الزر، أو أنه ما زال يشغل منصباً معيناً، أو أن المؤسسة خولته هذه العملية. قد تعمل الأتمتة أو التفويض أو الجهاز المشترك أو التأخر في الإبطال، ويبقى التوقيع صحيحاً تقنياً.
التطبيق هو صاحب قرار التفويض. تنص RFC 9750 على أن MLS لا يفرض بنفسه التحكم في الوصول إلى عمليات المجموعة. يجب أن تعرف السياسة من يضيف الأعضاء أو يزيلهم، ومن يقر المحتوى، ومن يملك سلطة تغيير حالة حساسة. تصف Proposal تغييراً مقترحاً، بينما تغير Commit حالة المجموعة. صحة أي منهما لا تتحول وحدها إلى محضر موافقة بشرية مشروعة.
يجب أن تحافظ الواجهة على هذه المسافة. «تم التحقق من توقيع العميل»، و«طابقت بيانات الاعتماد المعرّف المتوقع»، و«سمحت السياسة بالعملية» نتائج مختلفة. شارة واحدة توحي بالثقة الكاملة تمنح فحص التشفير سلطة على الهوية والحوكمة لا يملكها.
التسليم يحدث خارج غلاف التشفير
توجه خدمة التسليم رسائل MLS وتوزع المادة الأولية للمفاتيح. قد توفر ترتيباً قوياً أو اتساقاً لاحقاً. ويمكنها أيضاً أن تؤخر الرسائل أو تحجبها أو تعرض تواريخ مختلفة لعملاء مختلفين، فيختلفون حول الحقبة أو Commit المعتمد. يمنع التصميم الخدمة المخترقة من قراءة المحتوى أو تزوير رسالة عميل مقبولة، لكنه لا يجعل التوافر والتقارب نتيجة تلقائية للسرية.
قبول جهاز واحد للنص المشفر لا يثبت أن جميع الأجهزة المقصودة جلبته، أو عالجت الحقبة نفسها، أو عرضته، أو أن قارئاً تصرف بناء عليه. ادعاء التسليم يحتاج إلى سلسلة مستقلة: قبول الخدمة، والتوزيع، والجلب لكل عميل، والمعالجة التشفيرية، وتقارب الحالة، والعرض، ثم ملاحظة النتيجة إذا كانت مهمة.
ويكشف انضمام عميل جديد الفارق بوضوح. إرسال رسالة Welcome لا يثبت وصولها أو فكها. حتى ينضم العميل ويساهم في سر المجموعة بطريقة يستطيع الآخرون التحقق منها، لا يجوز افتراض عضويته التشغيلية. الإرسال ليس استلاماً، والاستلام ليس تقارباً للحالة.
التعافي يبدأ بتسمية السر
عبارة «دُوّرت المفاتيح» غامضة. قد يكشف اختراق سر السقاطة مفاتيح AEAD الحالية والمستقبلية لسلسلة إرسال في الحقبة، بينما تبقى المفاتيح السابقة المحذوفة جيداً محمية. وقد يؤثر اختراق أسرار المجموعة الأوسع في التشفير وفك التشفير عبر حقب متضررة. أما اختراق قدرة التوقيع فيغير مخاطر الإسناد ويتطلب معالجة مختلفة لبيانات الاعتماد.
بعد اختراق سلبي، تستطيع Commit صادقة بعد الإصلاح نقل المجموعة إلى أسرار جديدة وفق شروط الأمان اللاحق للاختراق. أما المهاجم النشط الذي لا يزال يدخل البروتوكول فأصعب: إزالة الطرف المخترق هي العملية التي تعيد السرية للحقب التالية عندما يبقى بقية الأعضاء صادقين.
ومع ذلك، فالحقبة الجديدة إيصال تشفيري وليست شهادة إغلاق. لا بد من إثبات إزالة العميل أو تحديثه، وإبطال بيانات الاعتماد عند الحاجة، وقبول الأجهزة البديلة بشكل صحيح، واستعادة السياسة، وتقارب المستلمين. القول إن «المجموعة تقدمت إلى حقبة جديدة بعد إزالة العميل المحدد» أضيق وأقوى من القول إن «النظام أصبح آمناً».
سلم من ثمانية أسئلة
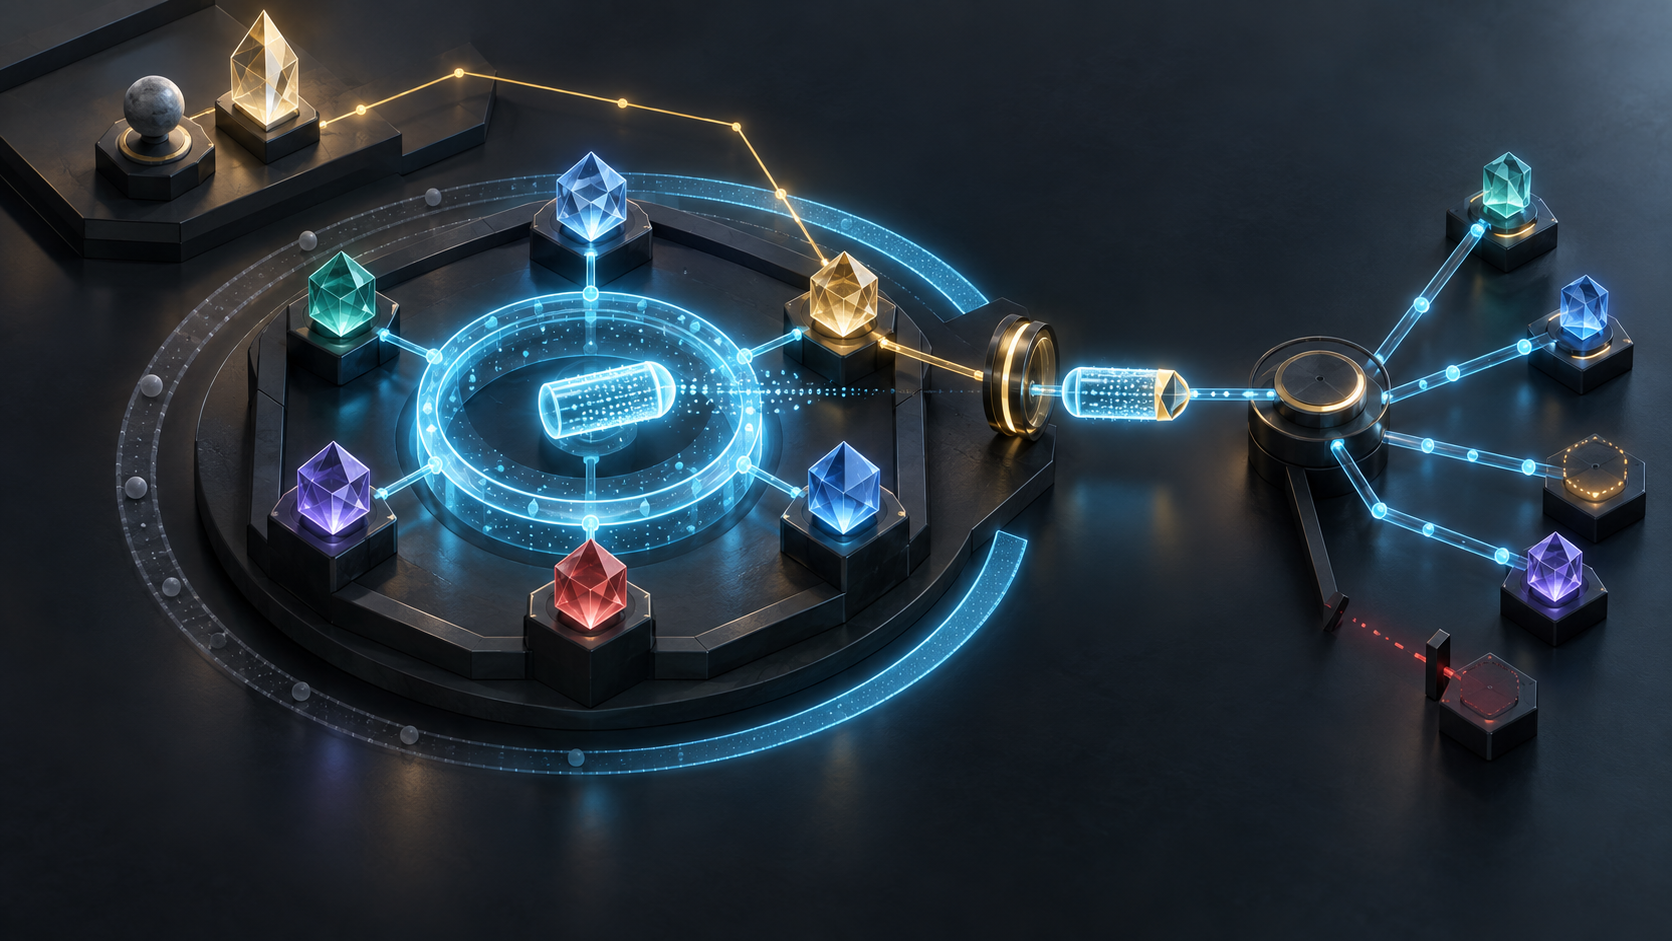
يبدأ السلم بتحليل النص المشفر وفتح AEAD، ثم قبول الحقبة والجيل ومنع الإعادة، ثم التحقق من توقيع العضو المشار إليه أو المرسل الخارجي المسموح. بعد ذلك تأتي مطابقة بيانات الاعتماد مع المرجع المتوقع، والتأكد من العضوية الحالية، وتطبيق سياسة العملية المحددة، والحصول على إيصالات التسليم والمعالجة، وأخيراً ملاحظة النتيجة البشرية أو التجارية بصورة مستقلة.
قد يكون كل مستوى شرطاً لما بعده، لكنه لا ينوب عنه. تجاوز مستوى ليس اختصاراً تشفيرياً؛ إنه ادعاء تحليلي إضافي. وإذا كان ذلك الادعاء سيبرر قراراً مالياً أو تأديبياً أو إغلاق حادث، فيجب أن يملك مصدراً ومسؤولاً مستقلين.
RFC 9750 وثيقة Informational، بينما RFC 9420 مواصفة بروتوكول Standards Track. لا تثبتان أن منتجاً مسمى يطبق هذه الضوابط، ولا تصفان حادثاً أو قياساً واقعياً. قيمتهما في إعادة كل ادعاء إلى نطاق الآلية التي أنتجته. بذلك تطلب المشتريات السجلات الصحيحة، ويختار التشغيل علاجاً مناسباً، وتتخذ القيادة قراراً لا يحتاج إلى استعارة سلطة من طبقة أخرى.
المصادر
- https://www.rfc-editor.org/rfc/rfc9750.html
- https://www.rfc-editor.org/rfc/rfc9750.txt
- https://www.rfc-editor.org/rfc/rfc9750.xml
- https://www.rfc-editor.org/info/rfc9750/
- https://www.rfc-editor.org/errata/rfc9750
- https://datatracker.ietf.org/doc/rfc9750/history/
- https://www.rfc-editor.org/rfc/rfc9420.html
- https://www.rfc-editor.org/rfc/rfc9420.txt
- https://www.rfc-editor.org/info/rfc9420/
- https://www.rfc-editor.org/rfc/rfc5116.html
- https://www.rfc-editor.org/rfc/rfc8030.html
- https://www.rfc-editor.org/rfc/rfc6962.html
- https://www.iana.org/assignments/mls/mls.xhtml
- https://datatracker.ietf.org/doc/draft-ietf-mls-extensions/history/
- https://heng.lu/running-code-primary-the-patch-needed-to-preserve-the-internet-original-design/
- https://heng.lu/minimum-initial-specification-localized-future-decision-voluntary-adoption-internet-coordination-system/
- https://heng.lu/on-reality-layers-symbolic-power-and-why-clarity-feels-so-hostile/
إحاطة الأعضاء
سياق أعمق للملف الشخصي
سجّل الدخول بمستوى العضوية المناسب لفتح الإحاطة الكاملة وملاحظات المصادر.
للدائرة الاستراتيجية فقط
الدائرة الاستراتيجية
مفتوح لجميع القراء. افتح إحاطات الملف الشخصي بعد الانضمام وتسجيل الدخول.
انضم إلى الدائرة الاستراتيجيةلأعضاء تحالف القيادات فقط
تحالف القيادات
لأصحاب الأصول الفكرية المؤهلين وللإدارة؛ سجّل الدخول للوصول إلى إحاطات التحالف.
انضم إلى تحالف القيادات