
الخلاصة
- تعرض RFC 5217 حالة تنتمي فيها PKI2 إلى نطاقين. يمكن بناء مسار من PKI1 عبرها إلى PKI3، لكن التحقق وفق سياسة النطاق الأول يجب ألّا ينجح لأن الطرفين لا يشتركان في ذلك النطاق.
- توفّر الشهادات المتقاطعة والـ Bridge CA اتصالاً موقّعاً. أما القبول فيحتاج أيضاً إلى مرساة محددة، وخرائط سياسات وقيود أسماء، وحالة العضوية والإبطال، وقرار تحقق ينسب إلى الجهة التي ستعتمد على الشهادة.
وصل المسار إلى نهايته ولم يصل التفويض
لم تكن السلسلة ناقصة. وجد المحرك كل شهادة، وتحقق من التواقيع، وربط شهادة المشترك بمرساة الثقة المضبوطة. ثم سجّل الرفض. من ينظر إلى نسبة النجاح وحدها قد يعدّ ذلك عطلاً في التشغيل البيني؛ لكن الرفض قد يكون الدليل الوحيد على أن الحدّ لم يُمحَ.
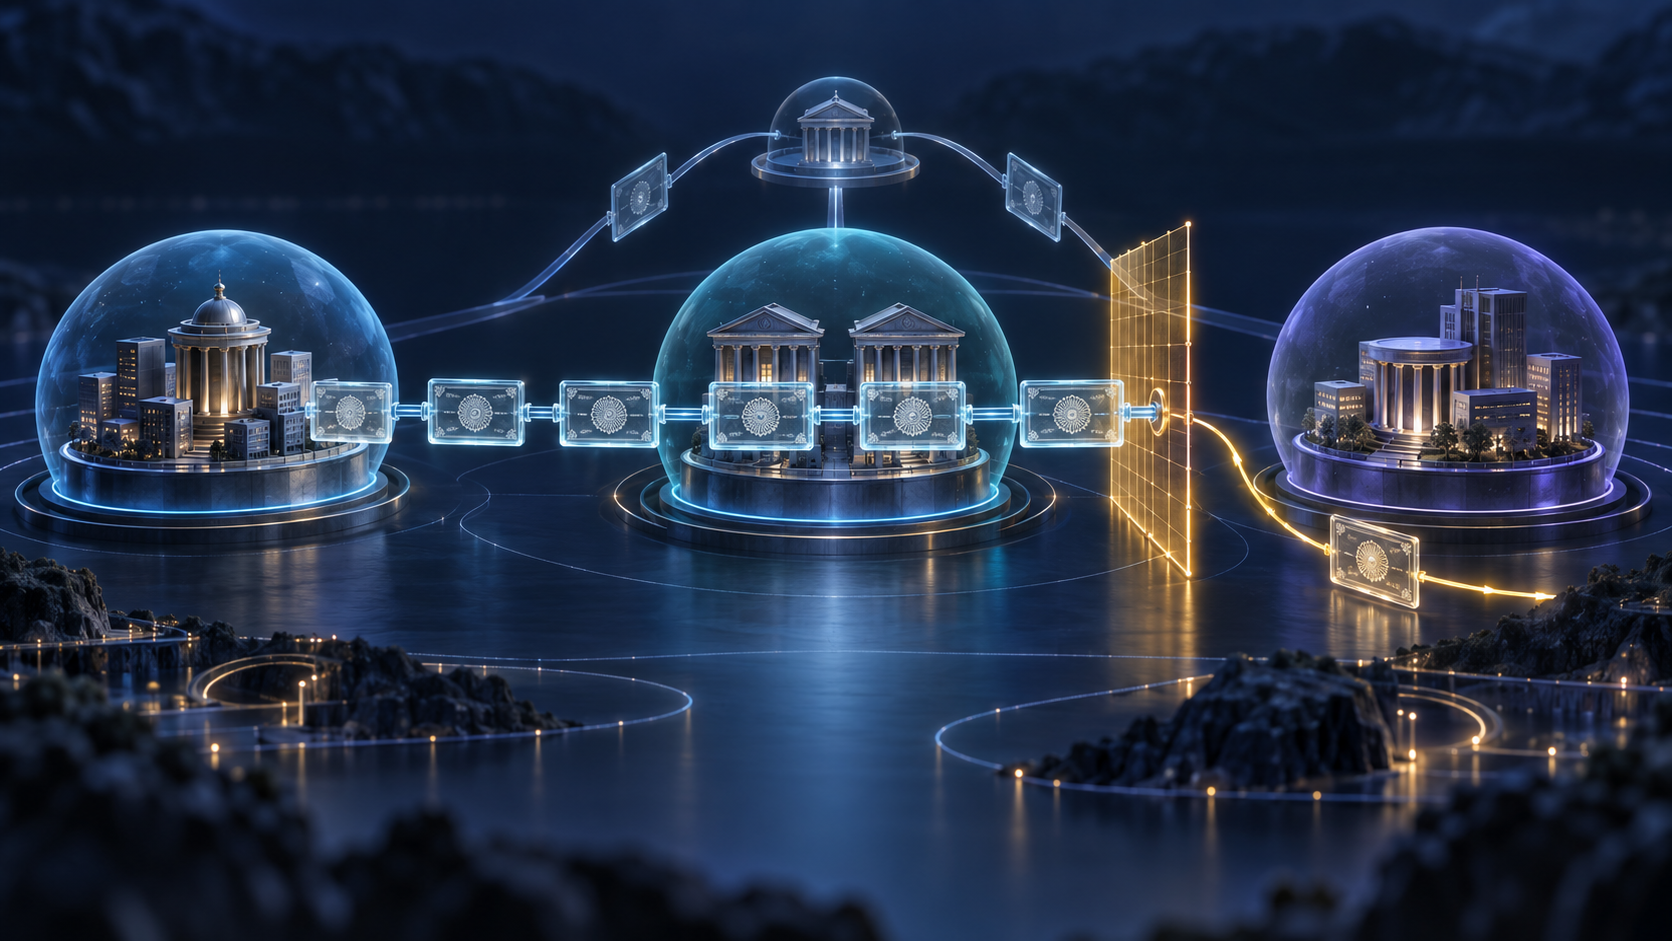
في مثال RFC 5217، تشارك PKI2 في النطاقين 1 و2. يوجد مسار من PKI1 إليها، ومسار آخر منها إلى PKI3. يستطيع برنامج البناء ضمّ الجزأين. غير أن PKI1 وPKI3 لا تشتركان في عضوية النطاق 1، ولذلك لا يجوز أن ينجح التحقق بسياسة ذلك النطاق.
إمكان رسم الطريق حقيقة تقنية. الإذن باستخدامه حقيقة سلطوية منفصلة.
البناء يكتشف مرشحاً ولا يحسم الثقة
يبحث بناء المسار عن سلسلة مرتبة تبدأ من مرساة ثقة وتنتهي بشهادة كيان نهائي. ويأخذ التحقق ذلك المرشح ليطبق عليه السياسات والقيود والأغراض والتواريخ وحالة الإبطال. قد تنفذ البرمجية الخطوتين في لحظة واحدة، لكن الأدلة لا تصبح دليلاً واحداً.
تزيد الشبكات والجسور عدد الطرق الممكنة وتقلل الحاجة إلى شهادة متقاطعة بين كل زوج من النطاقات. هذه فائدة تشغيلية، وليست موافقة عامة على كل مصدر يمكن الوصول إليه.
تحافظ كل PKI في RFC 5217 على OID سياستها وعلى السلطة الرئيسية الخاصة بها. قبل إنشاء علاقة خارجية، تُراجع وثائق سياسة الطرف الآخر وحوكمته وتُحدّد مستويات الضمان المقابلة. تثبت الشهادة المتقاطعة هذه العلاقة المحدودة، ولا تدمج المؤسسات أو الأغراض.
العضوية المزدوجة تفتح ممراً جانبياً
تربط عضوية PKI2 في نطاقين عالمين مختلفين. إذا لم تكن القيود صريحة، فقد يجد المحرك سلسلة تبدو وكأن الثقة في أحد الجانبين انتقلت تلقائياً إلى الآخر. صحة توقيع كل وصلة لا تعني أن المجموع مأذون به.
تضع RFC 5217 الحدود داخل الشهادات المتقاطعة: خرائط السياسات وقيود السياسات وقيود الأسماء. وإذا أراد نطاق منع مسار، فلا ينبغي أن يعتمد فقط على احتمال أن يضبط كل طرف معتمد القاعدة المحلية نفسها.
كما أن تغيّر العضوية حدث تشغيلي. انضمام PKI إلى نطاق آخر أو خروجها منه يغيّر مجموعة المسارات الممكنة. يجب الإبلاغ عن التغيّر ومراجعة القيود؛ وإذا تبدلت المسارات المسموح بها، تُبطل الشهادة القديمة وتُصدر أخرى تصف الحد الصحيح.
يحمي التوقيع العبارة، لكنه لا يوقف تغيّر الواقع الذي تصفه.
سلطة الجسر ليست جذراً للجميع
تخفض Bridge CA عدد العلاقات الثنائية اللازمة، وتدير الشهادات المتقاطعة وخرائط السياسات. ومع ذلك تمنع RFC 5217 استخدامها مرساة ثقة لأي نطاق مشارك، وتمنعها من إصدار شهادات عادية للكيانات النهائية.
يحول هذا القيد دون تحويل نقطة تنسيق مركزية إلى صاحب سيادة. يبدأ الطرف المعتمد من مرساة نطاقه، ويعالج قيود كل علاقة عند عبور الجسر. المركزية في الرسم لا تساوي حق تقرير المخاطر للجميع.
قائمة الثقة تكشف صاحب القرار
في النموذج المحلي، يحفظ كل طرف معتمد مراسيه بنفسه، من دون حاجة ضرورية إلى شهادات متقاطعة. البساطة تقابلها مسؤولية تحديث موزعة. أما Trust Authority فتدير قائمة لعدة أطراف وتوحّد العمل.
لكنها لا تلغي الحكم. قبل إضافة PKI، يجب مراجعة سياستها ومستوى الضمان والتزامات الطرف المعتمد والضمانات وإعلانات الإبطال أو الاختراق، ثم تكرار المراجعة دورياً. وإذا رفضت الجهة وراثة الثقة في أعضاء آخرين، فعليها تعطيل ربط السياسات.
إضافة CA تغيّر ما سيُقبل، وإزالتها قد توقف الخدمة. لذا تحتاج القائمة إلى مالك معلوم وسجل يبين من غيّرها ولماذا ولأي غرض.
إيصال لسلطة القبول
ينبغي أن يربط الإيصال هوية التطبيق والطرف المعتمد، ووقت القرار، وإصدار محرك التحقق، وبصمة المرساة ومصدر تثبيتها، والنطاق المقصود والغرض ومجموعة السياسات الأولية.
ويحفظ المسار الدقيق، وكل خريطة أو قيد تمت معالجته، وصورة العضوية، وإصدار قائمة الثقة، وحالة الشهادات المتقاطعة، وحداثة CRL أو OCSP، والنتيجة النهائية وسببها، ثم الفعل الذي سُمح به أو مُنع.
لا تُحذف السلسلة التي بُنيت ثم رُفضت. إنها تثبت أن النظام رأى الاتصال ولم يحوله إلى سلطة.
حدود الادعاء
RFC 5217 مذكرة معلوماتية وتقر بوجود نماذج أخرى. قد تنجح السلسلة نفسها مع مرساة أو غرض أو مجتمع مختلف. ولا ينسب هذا التحليل عيباً إلى CA أو منتج أو تشغيل بعينه.
الخلاصة المحددة هي أن صحة التوقيع ووجود المسار والعضوية والقبول أربع حقائق. جمعها في مؤشر أخضر واحد يمنح الواجهة سلطة لم تمنحها التشفيرات.
المصادر
- RFC 5217: التشغيل البيني للبنية التحتية للمفاتيح العامة متعددة النطاقات
- RFC 5280: ملف شهادات X.509 وقوائم الإبطال
- RFC 4158: بناء مسارات الشهادات
- RFC 3647: إطار سياسات وممارسات الشهادات
- Lu Heng: أولوية الشفرة العاملة
سجل المعايير الإضافي
- نص RFC 5217 الخام
- سجل معلومات RFC 5217
- سجل IETF Datatracker
- تاريخ IETF Datatracker
- RFC 4949: مسرد أمن الإنترنت
- RFC 5914: صيغة مراسي الثقة
- RFC 5934: متطلبات إدارة مراسي الثقة
- RFC 6024: متطلبات بروتوكول إدارة المراسي
- RFC 5055: التحقق من الشهادات عبر الخادم
- RFC 6818: تحديثات RFC 5280
- RFC 6960: بروتوكول حالة الشهادات عبر الإنترنت
- RFC 5019: ملف OCSP خفيف
- RFC 6962: شفافية الشهادات
- RFC 7030: التسجيل عبر نقل آمن
إحاطة الأعضاء
سياق أعمق للملف الشخصي
سجّل الدخول بمستوى العضوية المناسب لفتح الإحاطة الكاملة وملاحظات المصادر.
للدائرة الاستراتيجية فقط
الدائرة الاستراتيجية
مفتوح لجميع القراء. افتح إحاطات الملف الشخصي بعد الانضمام وتسجيل الدخول.
انضم إلى الدائرة الاستراتيجيةلأعضاء تحالف القيادات فقط
تحالف القيادات
لأصحاب الأصول الفكرية المؤهلين وللإدارة؛ سجّل الدخول للوصول إلى إحاطات التحالف.
انضم إلى تحالف القيادات