
الخلاصة
- يعالج RFC 5207 حركة التحكم في HIP وبيانات ESP كمرحلتين مختلفتين؛ اكتمال التبادل الأساسي لا يشهد بأن البيانات المحمية عبرت في الاتجاهين.
- يحمل SPI معنى أحادي الاتجاه، وقد توجد القاعدة الصحيحة في الجهاز الخطأ إذا غيّر تعدد المسارات الـ locator أو بوابة العودة.
- يحتاج حكم الصحة إلى ربط رسائل التبادل، وحالة كل جهاز وسيط، وESP ذهاباً وإياباً، والتحقق وفك التشفير عند الطرف، ونتيجة التطبيق.
رأى الجدار أربع رسائل ولم يرَ الرد المحمي
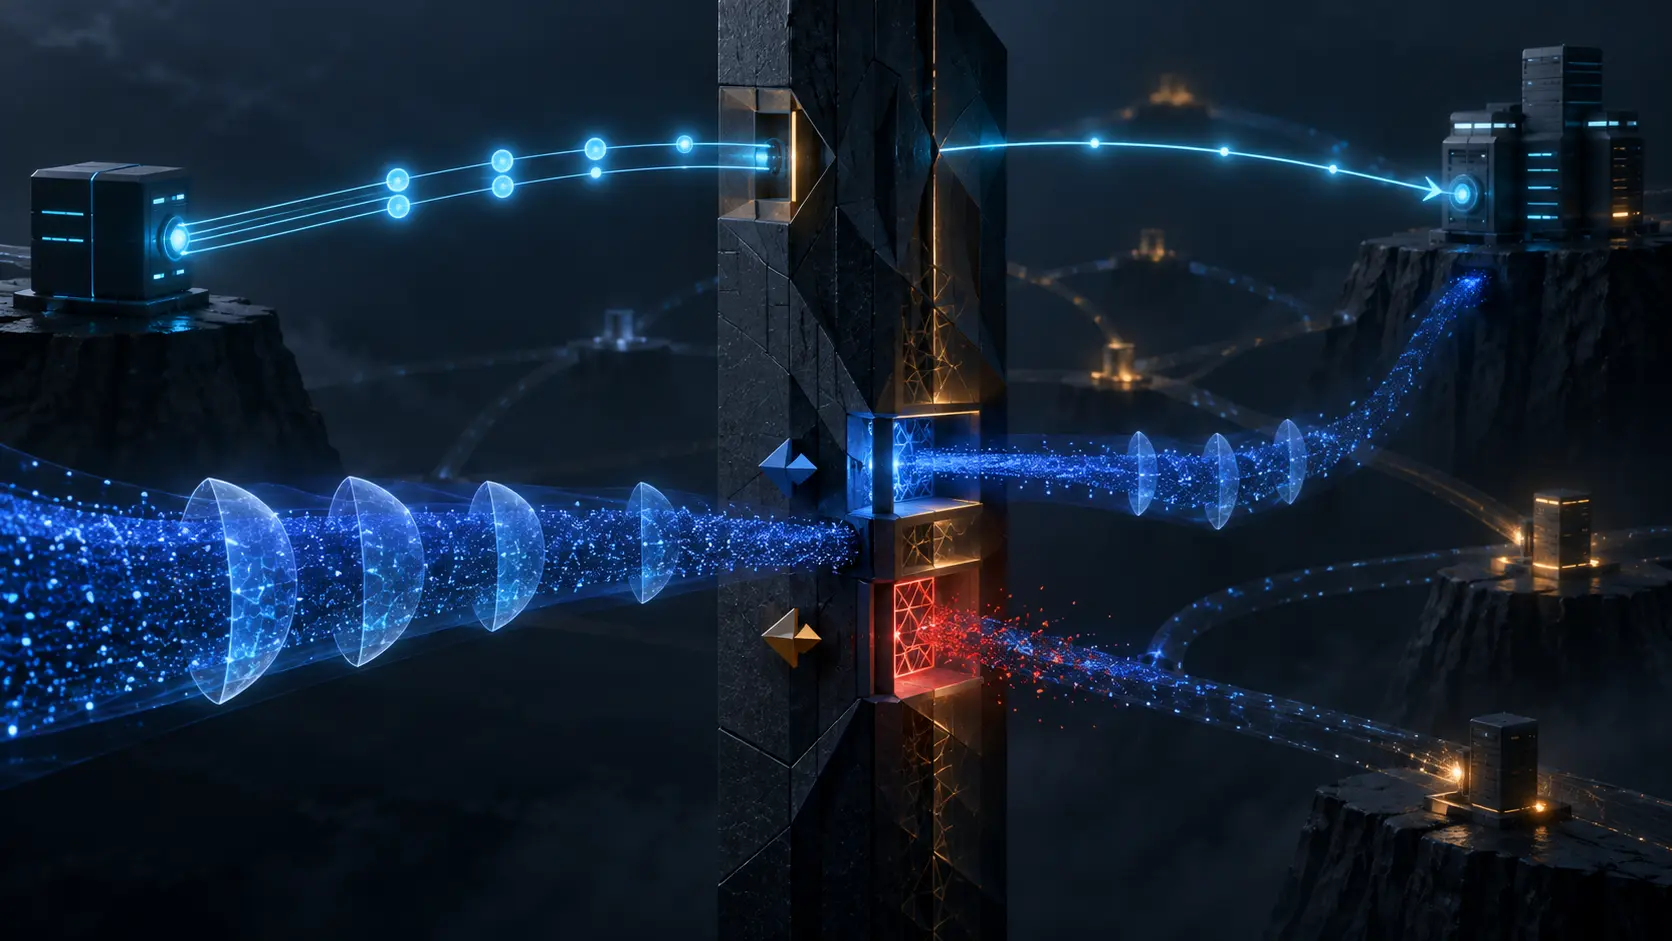
بدأ مضيف داخل فرع مؤسسي اتصال HIP. مرّت رسائل التحكم داخل UDP عبر البوابة الأولى، وسجّل النظام I1 وR1 وI2 وR2. تحقق كل طرف من الآخر، فأعلن العداد أن الجلسة أصبحت آمنة وقابلة للاستخدام.
عند بدء البيانات، اختار تعدد الاتصال عنوان عودة آخر. وصلت حزم ESP إلى بوابة ثانية لم ترَ التبادل ولم تتلقَّ قيم SPI. طبّقت سياسة الرفض الافتراضي، ولم تكتمل معاملة التطبيق.
هذا مشهد تحليلي لا حادثة موثقة. لا ينسب RFC 5207 عيباً إلى مزود أو جهاز، ولا يقيس الانتشار الحالي. لكنه يبين خطأ السلطة: سجل المصادقة يتحدث عن الطرفين والتبادل المحدد، لا عن كل جهاز سيعبره تدفق لاحق.
صدر النص سنة 2008 بوصفه RFC معلوماتياً من IRTF، وهو وصف للمشكلة لا Internet Standard. ويفصل صراحةً بين تدخل الأجهزة الوسيطة في تحكم HIP وتدخلها في بيانات ESP. ينبغي أن يبقى الفصل نفسه في لوحات التشغيل.
يبحث NAPT عن منافذ لا تحملها الرسالة الأصلية
استخدم تبادل HIP في IPv4 نوع حمولة IP خاصاً. يستطيع NAT بسيط يغير العنوان فقط أن يمررها إذا لم يفحص الداخل. أما NAPT الشائع فيحتاج أرقام المنافذ ليفرق بين مضيفين خلف عنوان عام واحد.
لا تقدم رسالة HIP الأصلية تلك المنافذ. وإذا جاء البدء من الخارج، فلا توجد أيضاً حالة ترجمة أنشأها إرسال سابق من الداخل. عجز الجهاز عن اختيار الوجهة لا يعني أن هوية المضيف أو التشفير فاشلان.
في IPv6 نُقلت معلومات HIP في extension headers. قد يحجب جدار يرفض الامتدادات غير المعروفة تبادلاً صحيحاً. تسجيل النتيجة على أنها peer unsupported ينسب قرار المسار إلى الطرف.
يوفر تغليف التحكم داخل UDP منفذاً وحالةً مألوفة، وقد ينقذ المرحلة الأولى. لكنه لا ينشئ بالضرورة جدولاً لحركة ESP ولا يمنح سياسة المرور في الاتجاه العكسي.
يخفي ESP الحقول التي اعتاد الجهاز أن يعتمد عليها
بعد التبادل الأساسي يستخدم HIP بروتوكول ESP لحماية البيانات. تصبح منافذ الطبقة العليا والمحتوى غير مرئيين لـ NAT والجدار. يعالج استخدام HIT في حسابات checksum مشكلةً مرتبطة بتغيير العنوان، لكنه لا يحل كل مسائل التمييز والعودة.
يبقى SPI ظاهراً. يمكن للجهاز استعماله مفتاحاً محلياً، لكن معناه أحادي الاتجاه. قيمة A إلى B لا تكشف قيمة B إلى A. رؤية SPI خارج لا تصنع زوجاً عكسياً.
قد يختار مضيفان خلف NAT واحد القيمة نفسها. ويمكن للجهاز إعادة كتابة SPI، إلا أن ذلك ينشئ إسقاطاً جديداً يجب توثيقه: القيمة الداخلية والخارجية، الاتجاه، Security Association، صاحب الحالة، القاعدة، النسخة، ووقت الانتهاء.
الدقة العددية ليست هوية عالمية. لا يثبت SPI المستخدم ولا التطبيق ولا الاستلام، ولا يثبت نجاح integrity أو anti-replay أو فك التشفير عند الطرف الآخر.
التعلم من التبادل قرار محلي في جهاز واحد
يناقش RFC 5207 ما يسمى architectured NAT أو SPINAT، الذي يراقب تبادل HIP ويتعلم قيم SPI المتفق عليها. هذه معرفة أفضل من تخمين العلاقة من أول حزمة ESP.
مع ذلك، يجب أن يفهم parser النسخة والامتدادات، وأن تقبل السياسة فتح الحالة، وأن تدخل القاعدة جدول forwarding الفعلي، وأن تبقى حية حتى وصول البيانات، وأن تمر البيانات من الجهاز نفسه. ينسف تغير المسار الشرط الأخير من دون إلغاء نجاح قديم في controller.
لذلك يجب أن يكون الإيصال على مستوى الجهاز: أي رسائل شوهدت، وما الحالة المقترحة، وأي policy وافقت، وما match وlifetime، وكم حزمة أصابت القاعدة لاحقاً. learned حدث معرفة، وforwarded حدث آخر.
إذا خزن النظام مؤشراً موحداً، فقد تبقى الحالة الخضراء بعد انتقال التدفق إلى بوابة أخرى. القاعدة صحيحة، لكنها في المكان غير ذي الصلة.
قد تصل الإشارة إلى جهاز صحيح إدارياً وغير مفيد شبكياً
يمكن للطرفين إرسال قيم SPI صراحةً عبر بروتوكول عام للتحكم في NAT والجدار. يذكر RFC 5207 أعمال MIDCOM وNATFW NSLP. بذلك لا يحتاج كل جهاز إلى فهم HIP كاملاً، لكن على الطرف أو الوكيل تحديد الأجهزة ذات الصلة.
يشير النص إلى صعوبة ذلك في البيئات متعددة الاتصال. قد تقبل البوابة A طلباً موثقاً ومصرحاً به، بينما يعود ESP عبر B. نجاح API أو التوقيع لا يثبت الصلة الطوبولوجية.
تحاول الإشارة المقترنة بالمسار الوصول إلى الأجهزة الواقعة على طريق البيانات. ومع ذلك قد يتغير الطريق بعد الإشارة. ويضيف proxy mode مبدأً جديداً يجب تحديد سلطته. المطلوب هو فصل وصول الطلب، ومصادقة صاحبه، وقرار السياسة، والتركيب، والانتهاء، واستمرار المسار، ومشاهدة الحزم.
إنشاء pinhole أو NAT binding عمل حساس أمنياً. معرفة من طلبه لا تكفي؛ يجب إثبات حقه في النطاق المطلوب، والمدة، والإلغاء، والحذف بعد الانتهاء. صحة صيغة HIP لا تمنح تلقائياً حق تعديل حدود الشبكة.
قد ينقذ UDP التبادل ويكشف فجوة البيانات
تفهم الأجهزة القديمة UDP عادةً، وتسمح بالرد على إرسال بدأ من الداخل. لهذا قد ينجح التبادل الأساسي بعد التغليف. لكن RFC 5207 ينص على أن ESP يبقى مشكلة حتى في هذه الحالة.
تحاول خصائص VPN pass-through ربط تدفقات IPsec عبر SPI. قد تنجح مع عدد صغير من الأجهزة، لكن التصادم والمعنى الأحادي يحدان من الموثوقية. إنها heuristic داخل منتج، لا إثباتاً لنهاية المسار.
يوفر تغليف ESP في UDP منافذ، وطورت وثائق لاحقة ذلك: RFC 5770 قدّم أسلوباً تجريبياً يعتمد ICE، وRFC 9028 وضع native NAT traversal mode، وRFC 9063 وصف بنية HIP الأحدث.
سلسلة الوثائق ليست سجلاً للتنفيذ. قد تكون الميزة ناقصة أو معطلة أو محظورة، وقد يستخدم المسار جهازاً لم يُحدَّث. ينبغي أن يسمي الجرد النسخة والوضع والتغليف والمنفذ والـ locators والـ keepalive ومشاهدة البيانات في الاتجاهين.
المؤشر المضغوط يدفع إلى إصلاح أوسع من العطل
عندما تتحول base exchange complete إلى session healthy، يقدم كل فريق جزءاً صحيحاً. الأمن يعرض قاعدة، والشبكة تعرض SPI خارجاً، والبروتوكول يعرض مصادقة، والتطبيق يعرض timeout. المفقود هو الرابط بين الأجزاء.
يدفع غياب الدليل الاتجاهي إلى حلول واسعة: السماح لـ ESP من مصادر أكثر، وإطالة الحالة، وتثبيت مسار، أو تعطيل inspection. قد تعود الخدمة، لكن الاستثناء يتجاوز النظير والوقت المقصودين، ولا يصبح السبب أكثر وضوحاً.
يتوقف التحقيق المنضبط عند أول إيصال مفقود: fingerprints للرسائل عند الحدود، SPI لكل اتجاه، install لكل جهاز، ESP قبل الحاجز وبعده، integrity وanti-replay وdecrypt عند الطرفين، ومعاملة التطبيق. عندها يكون rollback محلياً أيضاً.
غير معروف نتيجة مهنية. إنها تمنع غياب الرؤية من التحول إلى ادعاء نجاح، وتحدد أين يجب وضع القياس التالي.
لا تمثل RFC القديمة أو الجديدة حالة التشغيل
يصف RFC 5207 فهم سنة 2008. قدمت المواصفات اللاحقة خيارات جديدة. لا يجوز تعميم التحليل القديم على كل شبكة حالية، ولا اعتبار نشر RFC جديد دليلاً على ترقية كل جهاز.
تحدد specification المعنى، ويثبت implementation وجود القدرة، وتبين configuration الاختيار، وتبين policy الإذن، وتثبت capture ظهور الحزمة في نقطة، ويثبت endpoint log النتيجة التشفيرية، ويثبت التطبيق العمل المفيد.
تعني أولوية running code الاحتفاظ بهذه الطبقات. النص خريطة للأسئلة، وليس بديلاً عن واقع النظام.
يمر الإيصال الأدنى بالمرحلتين والاتجاهين
يسجل نسخة HIP وtraversal mode، وHIT والـ locator، وfingerprints وأوقات I1/R1/I2/R2، وNAT mapping، وهوية الجدار ونسخة policy، وSPI الخارج والداخل، وطلب الإشارة وصاحبه، وقرار كل جهاز وmatch وowner وexpiry، وهوية مسار التحكم والبيانات، ومشاهدات ESP، ونتائج integrity وanti-replay وdecrypt، ومعرف معاملة التطبيق ونتيجتها.
لا يحتاج جهاز واحد إلى معرفة كل شيء. يقول NAT ما ترجمه، والجدار ما سمح به، والطرف ما قبله، والتطبيق ما أنجزه. ربط هذه الإيصالات هو الدليل؛ أما الضوء المنفرد فليس كذلك.
المصادر
- معلومات RFC 5207
- RFC 5207 بصيغة HTML
- نص RFC 5207
- تاريخ وثيقة RFC 5207
- سجل Datatracker لـ RFC 5207
- واجهة Datatracker لـ RFC 5207
- تصحيحات RFC 5207
- RFC 5201 — Host Identity Protocol
- RFC 4423 — بنية HIP
- RFC 3234 — تصنيف middleboxes
- RFC 2663 — مصطلحات NAT
- RFC 4303 — ESP
- RFC 3715 — توافق IPsec وNAT
- RFC 3948 — تغليف ESP في UDP
- RFC 5770 — NAT traversal لـ HIP
- RFC 9028 — native NAT traversal mode لـ HIP
- RFC 9063 — بنية HIP
- On Reality Layers, Symbolic Power, and Why Clarity Feels So Hostile
- Running Code Primary
- Minimum Initial Specification, Localized Future Decision
إحاطة الأعضاء
سياق أعمق للملف الشخصي
سجّل الدخول بمستوى العضوية المناسب لفتح الإحاطة الكاملة وملاحظات المصادر.
للدائرة الاستراتيجية فقط
الدائرة الاستراتيجية
مفتوح لجميع القراء. افتح إحاطات الملف الشخصي بعد الانضمام وتسجيل الدخول.
انضم إلى الدائرة الاستراتيجيةلأعضاء تحالف القيادات فقط
تحالف القيادات
لأصحاب الأصول الفكرية المؤهلين وللإدارة؛ سجّل الدخول للوصول إلى إحاطات التحالف.
انضم إلى تحالف القيادات