
الخلاصة
- وضعت RFC 3948 رسائل IKE وحزم ESP المغلفة داخل UDP في اقتران NAT واحد، واستعملت أربعة بايتات صفرية لتمييز IKE لأن قيمة SPI الصالحة لـESP لا يمكن أن تكون صفراً.
- كانت العلامة قرار توجيه أولياً فقط؛ أما العثور على SA، ومنع الإعادة، والتحقق التشفيري، وسياسة العنوان الداخلي، ووصول التطبيق فبقيت أحكاماً مستقلة، كما أن بايت
0xFFلم يكن دليلاً على حياة النظير.
ممر واحد لا يعني حالة واحدة
أتاح تغليف ESP داخل UDP شكلاً تستطيع مترجمات العناوين تتبعه بواسطة المنافذ. لكن بروتوكول IKE، الذي ينشئ حالة المفاتيح والارتباطات الأمنية، كان يحتاج أيضاً إلى الوصول إلى الطرف الآخر عبر البيئة المترجمة نفسها. لو استُخدم اقتران مختلف لكل وظيفة لتضاعفت مؤقتات NAT وقواعد الجدار الناري ومسارات الصيانة.
اختارت RFC 3948 مشاركة المنفذ عن قصد. اقتران واحد أفضل في التوسع، والحركة العادية تقلل الحاجة إلى نبضات مستقلة لـIKE، وفتح منفذ واحد أسهل للجدار الناري، والتنفيذ يدير حالة خارجية أقل. أما RFC 3947 فوصفت تفاوض عبور NAT وانتقال حركة IKE اللاحقة إلى UDP 4500.
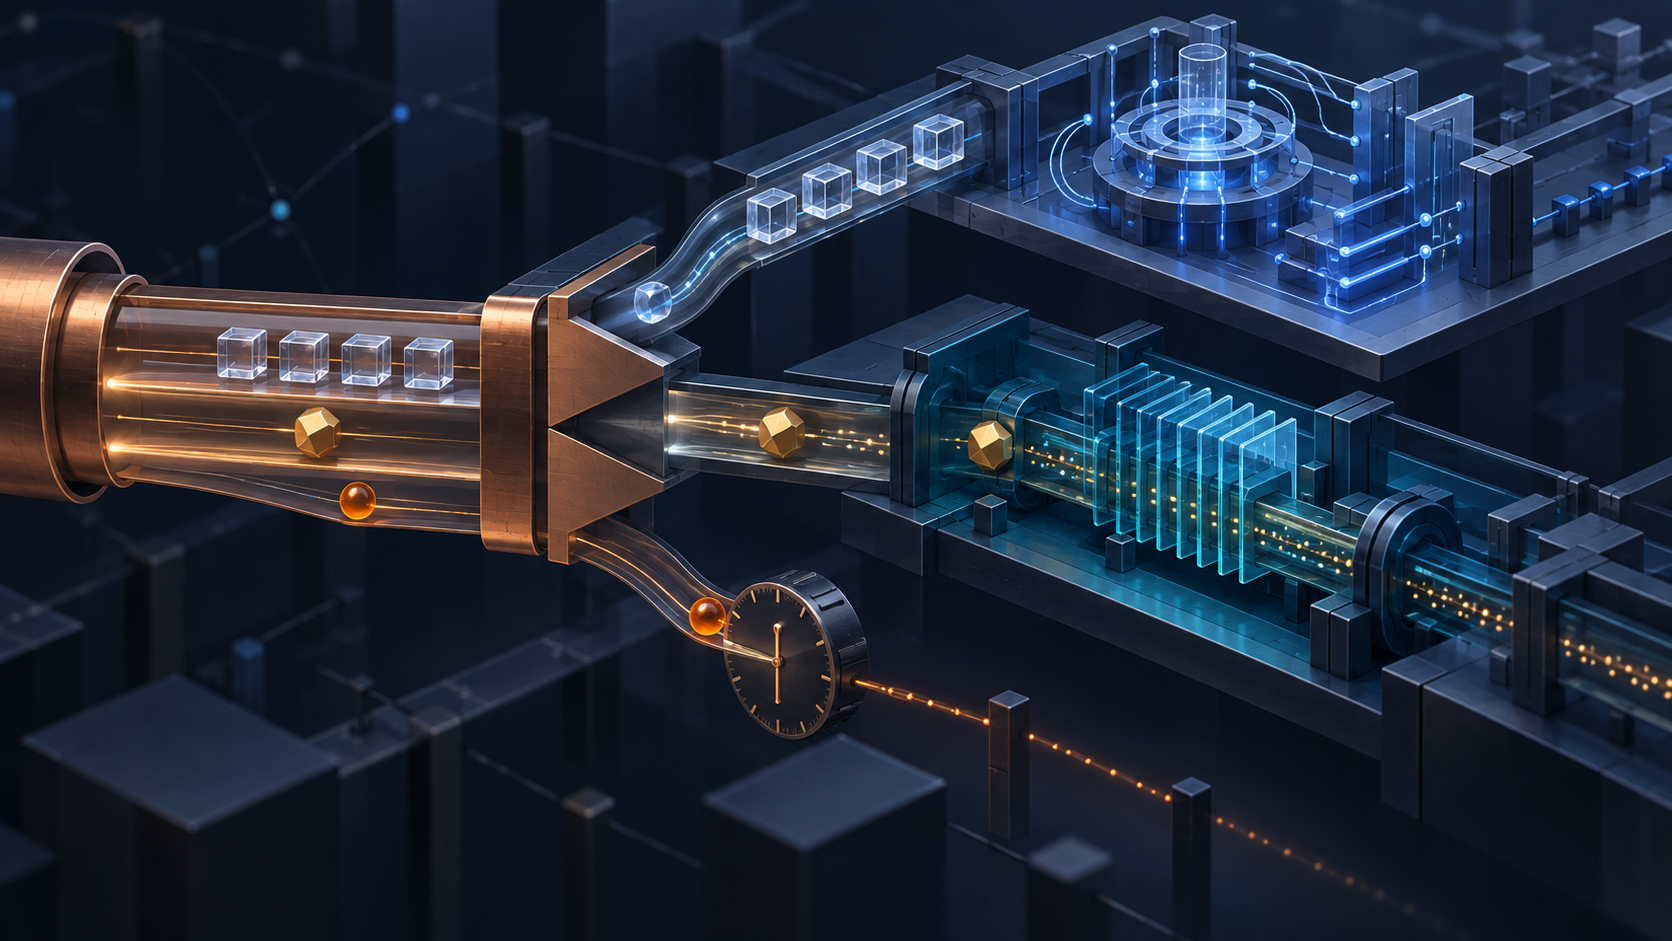
لم تدمج المشاركة معنى البروتوكولين. عند وصول حمولة UDP كان لا بد من معرفة هل يجب إرسالها إلى IKE أم إلى ESP. ولم يعد رقم المنفذ يكفي لهذا القرار، لذلك استُخدمت قيمة لا يجوز أن تظهر في ESP صالح.
قيمة مستبعدة أصبحت إشارة
يبدأ رأس ESP بحقل SPI ذي 32 بتاً. يستعمله المستقبل للبحث عن الارتباط الأمني الذي سيعالج الرزمة. تحجز RFC 2406 القيمة صفر للاستعمال المحلي ولا تسمح بها قيمة SPI عادية على السلك. وتؤكد RFC 3948 أن SPI في ESP المغلف لا يجوز أن يكون صفراً.
أما رسالة IKE على UDP 4500 فتسبق رأسها أربعة بايتات صفرية بعد رأس UDP. تسميها الوثيقة علامة Non-ESP، وهي تقع في الموضع ذاته الذي سيحمل SPI لو كانت الرزمة ESP. إذا قرأ المستقبل صفراً وجه الحمولة إلى IKE، وإذا قرأ قيمة غير صفرية أمكن أن يجرب مسار ESP.
هذه الآلية مقتصدة لأنها أعادت استخدام قيمة محظورة بدلاً من إضافة منفذ جديد. لكنها ليست مصادقة. الأصفار الأربعة ليست سراً أو توقيعاً أو MAC، ولا تسمي النظير أو IKE SA، ولا تثبت أن ما بعدها رسالة سليمة. يجري IKE فحوص البنية والحالة والمصادقة بعد التصنيف.
وكذلك لا تعني القيمة غير الصفرية أن ESP مقبول. لا بد من وجود SA مناسب، وفحص الرقم التسلسلي ونافذة منع الإعادة، والتحقق من الحماية التشفيرية، ثم تطبيق محددات الحركة والسياسة. قد يفشل كل ذلك بعد أن يكون قرار التصنيف الأول صحيحاً تماماً.
0xFF حافظ على ذاكرة NAT لا على حياة الاتصال
حددت RFC 3948 شكلاً ثالثاً في الاقتران نفسه: حمولة من بايت واحد قيمته 0xFF. وظيفتها الوحيدة إبقاء اقتران NAT منتهياً بعد فترة الخمول، وعلى المستقبل تجاهلها.
تضع المواصفة حداً سلبياً واضحاً: لا يجوز استعمال استقبال نبضة NAT للحكم بأن الاتصال حي. قد يحدّث المترجم مؤقته بينما لا توجد حالة IKE نافعة، أو حُذف ESP SA، أو فشل فك الحماية، أو توقف التطبيق. ما يثبته عبور البايت يتعلق بذاكرة جهاز وسيط في لحظة، لا بنتيجة من طرف إلى طرف.
كانت القيم الافتراضية التاريخية عشرين ثانية من دون إرسال آخر قبل النبضة المطلوبة، ونافذة قابلة للضبط تبلغ خمس دقائق بعد وجود SA. ليست هذه قياسات عامة لكل الأنظمة الحالية. الأهم أن لكل ساعة مالكاً: NAT يقرر انتهاء الاقتران، والطرف يقرر الإرسال، وIKE وESP يحددان أعمار الارتباطات، والتطبيق يحدد معنى الجاهزية.
بعد التصنيف تبدأ أسئلة السياسة
لم يحل UDP محل ESP. يطبق المرسل ESP العادي ثم يضيف UDP؛ وينزع المستقبل UDP ثم ينفذ فك ESP العادي. وبعد ذلك تبقى آثار تغيير العناوين.
في نمط النفق تستطيع السياسة المحلية فحص المصدر الداخلي مقابل مجال مسموح أو عنوان مخصص للنظير، أو ترجمته قبل إدخاله إلى الشبكة المحلية. وفي نمط النقل قد تصبح مجاميع TCP أو UDP غير صحيحة بسبب تغير العناوين، فتحتاج إلى تصحيح محدود وفق المعلومات المتفاوض عليها أو إعادة حساب. علامة الأصفار لا تختار أياً من هذه السلطات.
وتعرض اعتبارات الأمن نوعين من التعارض. قد يستعمل جهازان خلف NAT مختلفين العنوان الخاص ذاته، فيرى البوابة أكثر من SA يؤدي ظاهرياً إلى الوجهة الداخلية نفسها. وقد يتفاوض عملاء خلف عنوان عام واحد على أوصاف حركة متداخلة، فلا يكفي مرشح بسيط لاختيار SA للخروج. يجب إعطاء عناوين محلية فريدة، أو إجراء ترجمة أخرى، أو رفض التعارض، أو حله صراحة.
كانت RFC 3715 قد جمعت متطلبات توافق IPsec مع NAT. قدمت RFC 3948 صيغة عملية، ولم تجعل العنوان الخارجي هوية فريدة لكل من يقع خلف المترجم.
بقي الوعد الضيق في IKEv2
يسجل وصف RFC 3948 الرسمي نشرها في يناير 2005 ضمن Standards Track. ويصحح الخطأ المعتمد إحالة واحدة في المقدمة من دون تغيير صيغ الرزم.
تحافظ RFC 7296 على القاعدة في IKEv2: تبدأ IKE على 4500 بأربعة أصفار، بينما يبدأ ESP مباشرة بـSPI لا يمكن أن يكون صفراً بصورة صالحة. كما تسمح للمبادر باستعمال 4500 منذ البداية حتى من دون إثبات NAT، ولذلك لا يثبت المنفذ المرصود وحده وجود ترجمة.
تكمن القيمة التاريخية في توزيع الصلاحيات. المنفذ ينسق الوصول، والكلمة الأولى تختار محللاً مرشحاً، وIKE أو ESP يصدر حكمه الأمني، والسياسة تقبل الحركة الداخلية، والتطبيق يثبت النتيجة. نجحت الأصفار الأربعة لأنها أدت وظيفة صغيرة بدقة ولم تستول على أحكام المراحل التالية.
المصادر
إحاطة الأعضاء
سياق أعمق للملف الشخصي
سجّل الدخول بمستوى العضوية المناسب لفتح الإحاطة الكاملة وملاحظات المصادر.
للدائرة الاستراتيجية فقط
الدائرة الاستراتيجية
مفتوح لجميع القراء. افتح إحاطات الملف الشخصي بعد الانضمام وتسجيل الدخول.
انضم إلى الدائرة الاستراتيجيةلأعضاء تحالف القيادات فقط
تحالف القيادات
لأصحاب الأصول الفكرية المؤهلين وللإدارة؛ سجّل الدخول للوصول إلى إحاطات التحالف.
انضم إلى تحالف القيادات