
الخلاصة
- حوّل RFC 3394 عدد
nمن كتل البيانات ذات 64 بت إلىn+1من كتل النص المشفر؛ مر سجل السلامة بست دورات وأصبح الكتلة الأولى، لا حشواً مضافاً بعد التشفير. - لا يعيد فك التغليف البيانات إلا إذا طابق السجل المستعاد القيمة الابتدائية المتوقعة. لا يثبت هذا الإيصال الهوية أو الإذن أو الحداثة أو حيازة KEK أو صلاحية المفتاح لاحقاً.
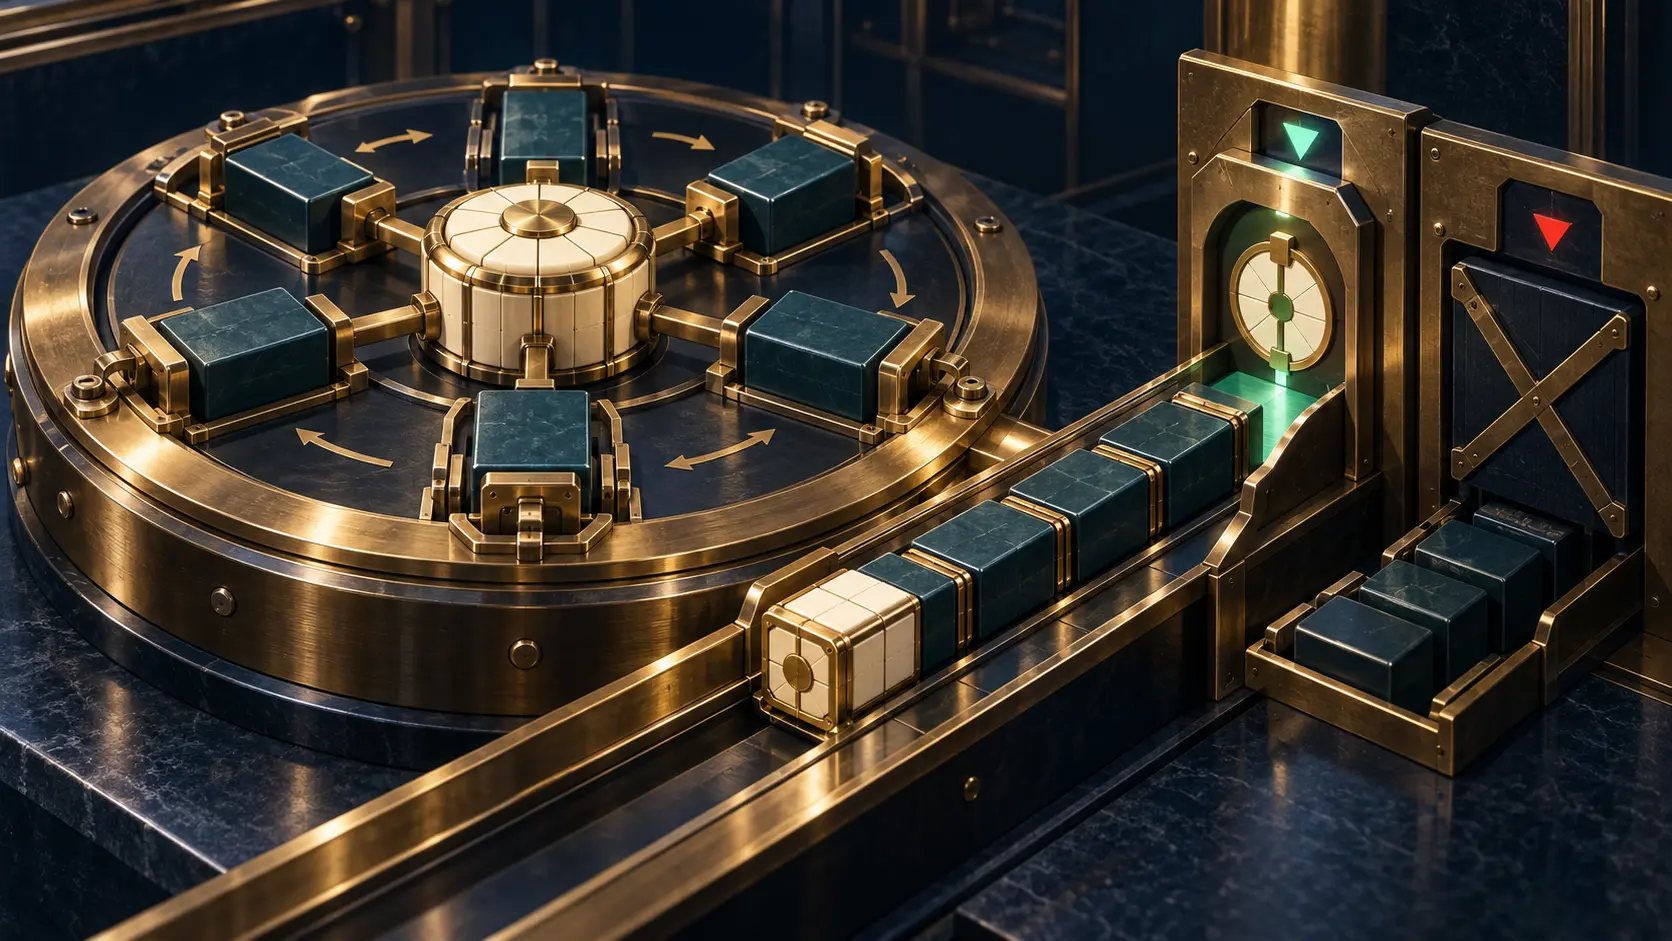
كشف فرق الطول منطق البناء. تدخل n كتل وتخرج n+1. لم تكن الكتلة الزائدة خارج الآلة؛ دارت مع الحمولة ثم وقفت عند باب خروجها.
نُشر RFC 3394 في سبتمبر 2002 بصفة Informational، ونقل مواصفة AES Key Wrap لدى NIST إلى سجل الإنترنت. أوضح أن معظم النص مأخوذ من NIST وأن الادعاءات الأمنية صادرة عن حكومة الولايات المتحدة. كان دوره تثبيت تحويل قابل لإعادة الإنتاج وحد قبول واضح.
شملت «بيانات المفتاح» مفتاحاً واحداً أو عدة مفاتيح أو معلومات مرتبطة. أمكن أن تكون KEK بطول 128 أو 192 أو 256 بت. قُسم الإدخال إلى كتلتين على الأقل من 64 بت، وزاد الناتج كتلة واحدة بالضبط.
دخلت البيانات في R[1] حتى R[n]، وبدأ السجل المنفصل A بقيمة ابتدائية. أنتجت ست دورات فوق جميع السجلات 6n عملية AES. في كل خطوة شُفّر A | R[i]؛ حل النصف الأدنى محل R[i]، وصار النصف الأعلى بعد XOR مع العداد t قيمة A الجديدة.
في النهاية أصبح A هو C[0]. لم يكن padding لاحقاً، بل حالة اختلطت بكل كتلة وكل موضع. كان يفترض أن يمنع التعديل أو KEK الخاطئ أو ترتيب مختلف أو عقد IV آخر المسار العكسي من استعادة البداية المتوقعة.
عكس unwrap العمليات والعدادات، لكن السجلات الناتجة بقيت مرشحة. إذا عاد A إلى قيمة ابتدائية مناسبة جاز إخراجها؛ وإلا وجب إرجاع خطأ ومنع أي بيانات مفتاح. لم تكن لفحص السلامة سلطة إلا إذا طبق البرنامج هذا الحاجز فعلاً.
تكون IV الافتراضي من تكرار A6 على 64 بت. ربط RFC التطابق باحتمال 2^-64 لبقاء بيانات فاسدة ضمن افتراضات البناء. لم يكن الرقم معدل حوادث مرصوداً ولا توقيع شخص ولا شهادة لحراسة النظام المحيط.
يعني النجاح اتساق النص المشفر وKEK والمتغير وIV. لا يحدد من صنع التغليف، ولا يمنح الإذن، ولا يثبت الحداثة أو سرية KEK، ولا يضمن أن المفتاح الناتج يوافق خوارزمية المرحلة التالية وغرضها. تستطيع KEK مسروقة صنع أغلفة مقبولة تماماً.
ولا يثبت متجه الاختبار إلا تحويل البايتات. لا يثبت مقاومة القنوات الجانبية أو العزل أو إدارة الأسرار في الإنتاج. حذّر RFC نفسه من أن اختراق KEK قد يكشف كل ما حُمِي بها.
اشترط المجال الأصلي n >= 2 وطولاً من مضاعفات 64 بت. وترك قيماً ابتدائية بديلة لنطاقات سلامة وأطوال أخرى. كان A سطحاً للتطور، لا ثابتاً زخرفياً.
استخدم RFC 5649 ذلك السطح في Key Wrap with Padding. يجمع AIV ثابتاً من 32 بت مع مؤشر طول من 32 بت، ويفحص unwrap الثابت والطول الممكن وأصفار الحشو، مع مسار خاص لكتلة واحدة. احتاج ادعاء طول جديداً إلى إيصال جديد.
أضاف RFC 3565 ثم JOSE وCOSE معرفات بروتوكولية. تختار هذه المتغير وحجم KEK، لكنها لا تجعل A هوية ولا تجعل KW وKWP قابلين للتبادل. وتصحح errata الصياغة والفهارس والرابط القديم من دون تغيير الدورات الست أو حد الإفراج.
يفسر مبدأ الحد الأدنى للمواصفة الأولية لدى Lu Heng الاقتصاد: تكفي الكتل والسجلات والعداد والدورات وIV والخطأ للتشغيل المتبادل؛ وتبقى الحيازة والإذن لدى الأنظمة المختصة. ثم تطلب أولوية الشيفرة العاملة دليلاً على أن البرنامج الحقيقي يحجب البيانات عند الفشل.
فصل السجل الإضافي بين بايتات مرشحة ومفتاح مُفرج عنه. كانت سلطته حقيقية ومحدودة. أثبت الشكل الداخلي للغلاف، لا حق شخص في محتواه ولا ما حدث بعد فتحه.
المصادر
إحاطة الأعضاء
سياق أعمق للملف الشخصي
سجّل الدخول بمستوى العضوية المناسب لفتح الإحاطة الكاملة وملاحظات المصادر.
للدائرة الاستراتيجية فقط
الدائرة الاستراتيجية
مفتوح لجميع القراء. افتح إحاطات الملف الشخصي بعد الانضمام وتسجيل الدخول.
انضم إلى الدائرة الاستراتيجيةلأعضاء تحالف القيادات فقط
تحالف القيادات
لأصحاب الأصول الفكرية المؤهلين وللإدارة؛ سجّل الدخول للوصول إلى إحاطات التحالف.
انضم إلى تحالف القيادات