
الخلاصة
- فصل RFC 3165 السكربت المخزّن عن صفّ التشغيل الذي يختار البرنامج ومدخلاته وضوابط تنفيذه.
- في مثال الطوارئ القائم على VACM، لا تكتب المجموعة المبتدئة سوى كائني بدء التشغيل ومدخلاته في صف مُعدّ سلفاً؛ أما تثبيت السكربتات وضبط أزرارها فبيد المجموعة الخبيرة.
نُشر RFC 3165 في أغسطس 2001، واقترح تنفيذ بعض وظائف الإدارة قرب الأنظمة الخاضعة لها. تتيح واجهة Script MIB نقل السكربت وتفعيله وتشغيله ومراقبة حالته وتعليقه أو إنهاءه ثم استرجاع نتائجه. ولا تفرض الواجهة لغة برمجة أو بيئة تشغيل بعينها؛ بل يمكن لتطبيق قادر أن ينفذ شيفرة أصلية مُصرّفة. لذلك لم يكن المقترح مجرد صيغة لأمر عن بُعد، بل دورة حياة لعمل إداري مفوّض.
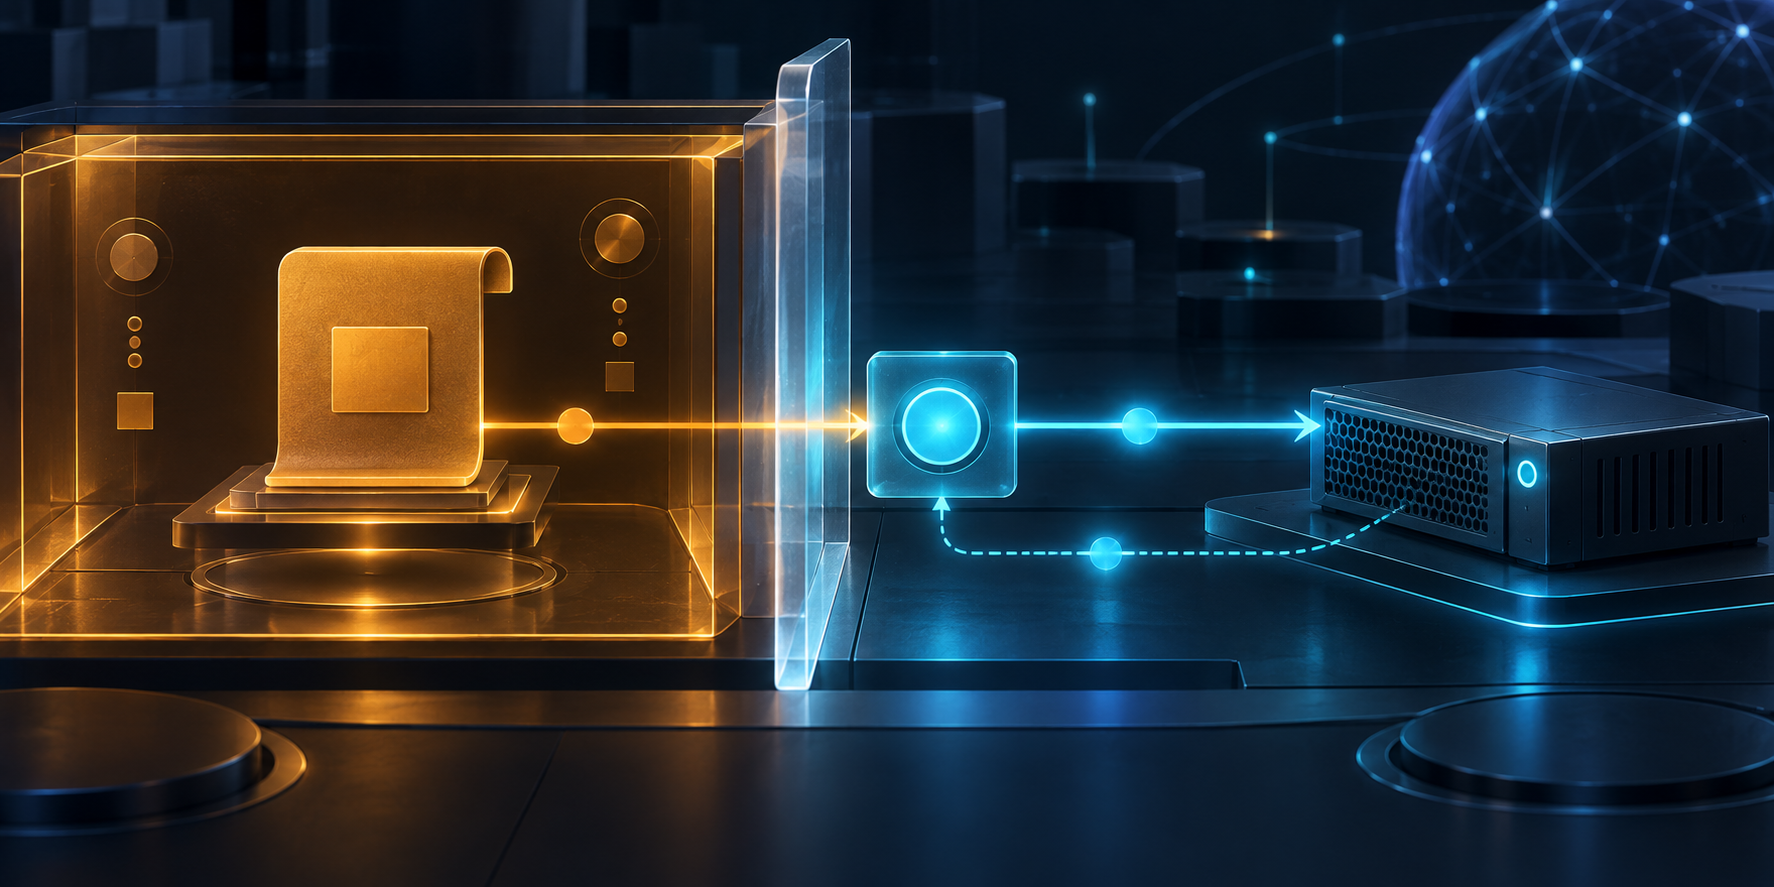
كان القرار التصميمي الأهم هو الفصل بين السكربت نفسه والطريقة التي يبدأ بها. يحدد صف في smScriptTable الشيفرة ومصدرها. أما صف smLaunchTable، الذي يسميه المعيار «زر التشغيل»، فيربط السكربت بمدخلات وضوابط مثل الحد الأقصى لعدد النسخ المتزامنة. ويمكن لعملية SNMP SET واحدة تفعيل الصف المُعدّ مسبقاً. وتعرض بنية تشغيل منفصلة الحالة والنتائج وخيارات التحكم بعد البدء.
ولا يلزم أن يتطابق مالك الصفين. يشير smLaunchOwner إلى المالك الإداري لصف التشغيل؛ وترث عمليات التنفيذ التي يبدأها ذلك الصف اسم المالك نفسه. بينما يحدد smLaunchScriptOwner وsmLaunchScriptName السكربت المطلوب. إن owner في MIB فهرس إداري ونقطة لربط السياسات، وليس دليلاً على هوية شخص أو حساب نظام صادق على الطلب.
يوضح القسم 8.3 ذلك عملياً. تستطيع مجموعة VACM المسماة junior قراءة السكربتات وأزرار التشغيل والنتائج التابعة للمالك emergency. لكن منظور الكتابة لديها يقتصر على smLaunchStart وsmLaunchArgument ضمن تلك الصفوف. أما مجموعة الخبراء فتستطيع تثبيت سكربتات الطوارئ وضبط أزرار تشغيل مناسبة. وهكذا يستطيع المشغّل المبتدئ بدء إجراء جرى إعداده مسبقاً من دون امتلاك صلاحيات MIB نفسها اللازمة لكتابته أو إعادة ضبطه.
هذا مثال لضبط التحكم بالوصول في وثيقة معيارية، وليس تقريراً عن تشغيل هذه الطوارئ فعلياً في شبكة ما. كما أن RFC 3165 لا يعرّف صندوق عزل عاماً. فهو يذكر أن بيئة التشغيل قد تستخدم المالك لفرض ملفات أمان، لكنه يترك تفاصيل اللغة والبيئة للتطبيقات. ولا يحدد هوية النظام التي يعمل بها السكربت أو الملفات والوجهات الشبكية التي يستطيع الوصول إليها، ولا يضمن سلامة المدخلات. قد يحصر منظور SNMP الكائنات القابلة للتعديل، لكنه لا يجعل البرنامج المختار آمناً تلقائياً.
ولا يقتصر الأمر على صلاحية البدء. فالمشغّل الذي يستطيع تعديل المدخلات قد يغيّر سلوك السكربت الجاهز. تأليف الشيفرة وملكية صف التشغيل وحق الاستدعاء وصلاحيات بيئة التنفيذ ضوابط مترابطة لكنها ليست شيئاً واحداً. حلّ RFC 3165 محل RFC 2592 لعام 1999، لكنه لا يقدم دليلاً على الانتشار. وتكمن إضافته التاريخية الأدق في إظهار أن إنشاء وظيفة الإدارة وضبطها وتشغيلها ومراقبتها يمكن توزيعها على أدوار مختلفة بدلاً من جمعها في يد مدير واحد مطلق الصلاحية.
المصادر: RFC 3165، الأقسام 3–5 و8.1–8.3 و10؛ RFC 2592؛ RFC 2575، التحكم في الوصول القائم على المناظير؛ RFC 3415، مواصفة VACM اللاحقة؛ RFC 3411، بنية SNMP.
وللتحقق من تاريخ الوثائق وحدود المعايير — لا لإثبات الانتشار — راجع نص RFC 3165 على Datatracker، وسجل RFC 3165، ومسودة الإنترنت الإصدار 04، وRFC 3414 الخاص بـUSM، وRFC 3416 الخاص بعمليات البروتوكول، وRFC 3417 الخاص بربط النقل، وRFC 3418 الخاص بـMIB، وسجل IANA لأرقام SMI واللغات.
إحاطة الأعضاء
سياق أعمق للملف الشخصي
سجّل الدخول بمستوى العضوية المناسب لفتح الإحاطة الكاملة وملاحظات المصادر.
للدائرة الاستراتيجية فقط
الدائرة الاستراتيجية
مفتوح لجميع القراء. افتح إحاطات الملف الشخصي بعد الانضمام وتسجيل الدخول.
انضم إلى الدائرة الاستراتيجيةلأعضاء تحالف القيادات فقط
تحالف القيادات
لأصحاب الأصول الفكرية المؤهلين وللإدارة؛ سجّل الدخول للوصول إلى إحاطات التحالف.
انضم إلى تحالف القيادات