
Summary
- خيار الاستماع عبر HTTP في RFC 10011 مخصص لحالة وجود مُنهي TLS خارجي، وليس ترخيصاً لكشف RESTCONF كنص صريح على الشبكة العامة.
- يقرر المستند أن الحدود الأمنية تمتد إلى المُنهي. أما عنوان النقطة الخارجية وعدد الوكلاء واسم ترويسة الشهادة فهي وصف للترتيب المقصود وليست دليلاً على رحلة طلب حي.
- يقترح Daniel Kade «إيصال حدود الإنهاء» لربط نتيجة TLS الخارجية بهوية RESTCONF وقرار NACM، من دون حفظ مفاتيح أو حمولات إدارية.
الهوية تعبر فجوة لا يعبرها التشفير
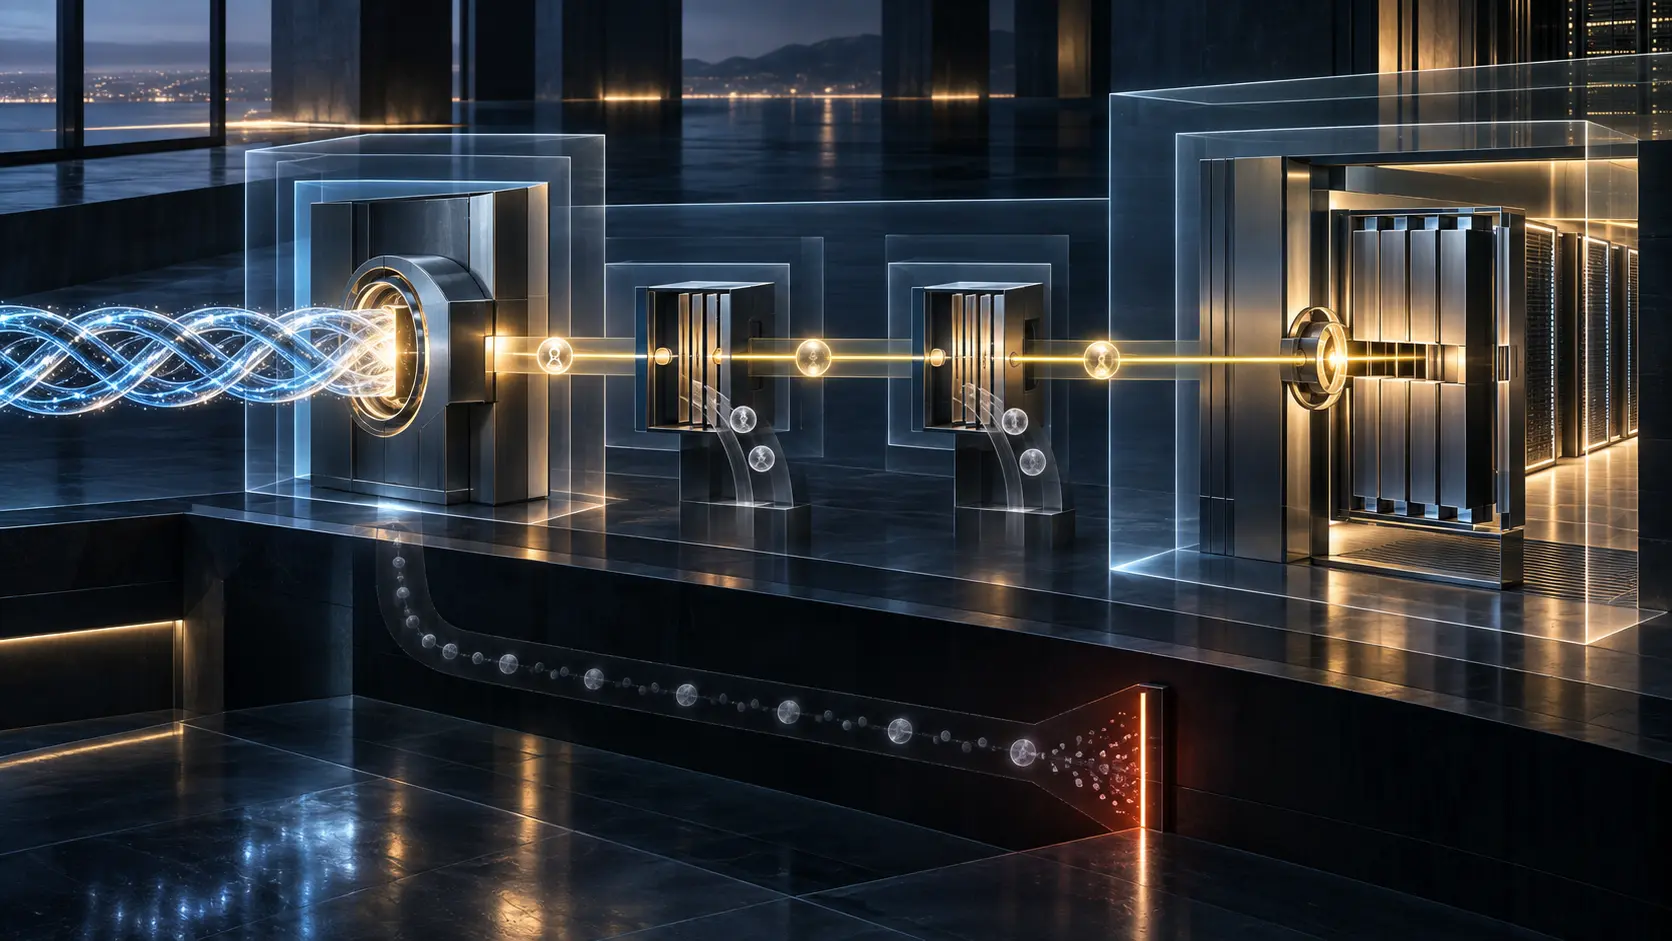
يرى الموازن شهادة العميل ويقرر قبول جلسة TLS. وبعد فك التشفير يرى خادم RESTCONF طلب HTTP وترويسة تحمل معلومة عن الشهادة. قد تكون الخطوتان صحيحتين منفردتين، ومع ذلك يظل السؤال الحاسم بلا جواب: هل المعلومة التي استخدمها الخادم مشتقة بالفعل من الشهادة المقبولة في الجلسة نفسها؟
تنشأ الفجوة لأن عملية المصادقة وعملية التفويض تحدثان في مكوّنين مختلفين. وقد يمر الطلب بينهما عبر وكيل إضافي أو مسار احتياطي أو منفذ صيانة. إذا اكتفى التدقيق بفحص قوة TLS عند الحافة وقواعد NACM في الخادم، فلن يختبر الجزء الذي يصل الدليلين.
يعرّف RFC 10011 نموذجي YANG لعملاء RESTCONF وخوادمه، للاتصالات المعتادة وCall Home. ويبقى HTTPS وسيلة النقل المطلوبة وفق RFC 8040. لكن النموذج يتيح HTTP عندما يتولى مكوّن أمامي إنهاء TLS. عندئذ، كما يقول قسم الأمن، تمتد الحدود الأمنية إلى مُنهي TLS.
هذه ليست رخصة لتقليل الحماية؛ إنها إعادة تحديد لمكانها ولمن يملك إثباتها.
خيار HTTP مشروط ببنية محددة
لا يتعارض http-listen مع منع تشغيل RESTCONF من دون TLS، لأن الطرف الخارجي لا يزال يتصل بقناة محمية. الذي تغير هو أن طبقة التشفير أزيلت قبل عملية RESTCONF بدلاً من داخلها.
لذلك يوجد خطآن متعاكسان. الأول اعتبار الخيار إذناً بفتح واجهة إدارة صريحة. والثاني اعتبار أي قفزة HTTP بعد مُنهٍ معتمد مخالفة بذاتها. RFC 10011 يعترف بالبنية المنقسمة، لكنه يجعل المُنهي والمسار اللاحق جزءاً من الحكم الأمني.
للإنهاء المركزي فوائد عملية: دورة شهادات موحدة وقدرة اتصال مشتركة وسياسة حافة واحدة. وفي المقابل يوزع السلطة. فريق الحافة يصادق، وفريق الشبكة يحدد من يصل إلى الخلفية، وفريق الهوية يرسم الشهادة إلى اسم، ومالك NACM يقرر ما يسمح به ذلك الاسم.
ما تصفه عقد external-endpoint
يتضمن نموذج الخادم حاوية external-endpoint. ويمكن أن تحتوي العنوان والمنفذ الخارجيين وtrusted-proxy-count وclient-cert-var. الحقل الأخير هو اسم ترويسة HTTP التي يستخدمها مُنهي TLS لنقل شهادات العملاء، ويذكر المستند X-Client-Cert مثالاً. وهو اختياري لأن RESTCONF لا يشترط دائماً شهادة عميل.
تكشف هذه العقد مواضع الثقة، لكنها لا تشهد على التنفيذ. فالعنوان المضبوط لا يثبت أن الطلب مر عبره. وعدد الوكلاء المتوقع ليس قياساً لعددهم في المسار الحالي. واسم الترويسة لا يثبت أن الموازن حذف قيمة واردة من مصدر غير موثوق ثم كتب قيمة مستخرجة من جلسة TLS الراهنة.
وظيفة YANG هي وصف الحالة التي ينبغي تكوينها بلغة مشتركة. أما إثبات أن العملية العاملة حمّلت تلك الحالة وأن الحزمة سلكت المسار المقصود فيتطلب ملاحظة واختباراً وربط سجلات. الخلط بين المقصود والمنفذ يمنح التكوين سلطة لم يمنحها له المعيار.
قرار التفويض يرث جودة ترجمة الهوية
عندما ينهي الخادم TLS بنفسه يستطيع ربط النظير بالقناة التي تحمل طلب RESTCONF. ومع الإنهاء الخارجي تتحول الهوية: قد تنقل الشهادة كاملة أو موضوعها أو اسماً جرى التحقق منه أو سمة محدودة. وكل اختيار يحتاج قاعدة تطبيع ومعالجة للغياب والتكرار والتعارض.
ينبغي أيضاً تحديد من يكتب الترويسة. هل تُحذف كل نسخة قادمة من الخارج؟ هل يكتبها المُنهي دائماً من جديد؟ هل يرفض الخادم مصادر لا تنتمي إلى نطاق موثوق؟ وهل يستطيع سجل إعادة المحاولة الرجوع إلى جلسة TLS الأصلية؟
يبدأ NACM في RFC 8341 من اسم مستخدم مصادق عليه ويطبق قواعد القراءة والتعديل. إذا وصل الاسم الخطأ، يستطيع NACM تنفيذ القاعدة الصحيحة بحق الشخص الخطأ. نتيجة «مسموح» لا تصادق بأثر رجعي على سلسلة تحويل الهوية.
وفي Call Home يظل اتجاه الأدوار مهماً. يعكس RFC 8071 الطرف الذي يبدأ TCP، لكنه لا يعكس أدوار TLS وRESTCONF. يظل العميل مسؤولاً عن التحقق من شهادة الخادم. مبادرة جهاز بالاتصال ليست دليلاً على هويته.
المسار الداخلي جزء من سطح التحكم
بعد المُنهي ينتقل الطلب في مسار فعلي قد تحميه شبكة معزولة أو مقبس محلي أو هوية خدمة أو طبقة متبادلة المصادقة. لا يفرض RFC 10011 حلاً بعينه. لكنه لا يسمح منطقياً بحذف هذا المسار من رواية الأمن بعد الاعتراف بالإنهاء الخارجي.
عبارة «داخلي فقط» لا تحدد من يستطيع الوصول، ومن يستطيع حقن الترويسة، وكيف يغير التحويل الاحتياطي المسار. السيطرة الشكلية على الشهادة لا تساوي السيطرة العملية على كل مكوّن يستطيع الادعاء بهوية أمام خدمة الإدارة.
تقدم RFC 9641 وRFC 9642 وRFC 9645 نماذج موحدة لمخازن الثقة والمفاتيح ومعلمات TLS. وهي تجعل نية الإعداد أدق، لكنها لا تثبت أي نسخة حملتها العملية الحية أو أي طلب داخلي خرج من جلسة خارجية بعينها.
إيصال حدود الإنهاء
أقترح إصدار إيصال حدود الإنهاء لكل نقطة RESTCONF تنهي TLS خارجياً. هذا اقتراح تحريري من Daniel Kade وليس مطلباً إضافياً في RFC 10011.
يسجل القسم الأول النقطة الخارجية ودور الخدمة ونسخة التكوين وسلسلة الوكلاء المتوقعة والمسؤولين. ويشير إلى معرّف الشهادة وسياسة الثقة وطريقة مصادقة العميل وحالة التدوير، من دون نسخ مفاتيح أو أسرار أو ملفات إعداد كاملة.
ويحدد القسم الثاني عقد نقل الهوية: الترويسات المسموحة، وقاعدة التحويل، وحذف القيم الواردة، والكتابة الإلزامية من المُنهي، وطريقة الفشل عند الغياب أو الالتباس. ويسجل الشهادة المشاهدة خارجياً منفصلة عن السمة المسلمة إلى الخلفية.
أما القسم الثالث فيصف حماية الخادم: المصادر المخولة، والعزل المطبق، وعدد القفزات المتوقع، ونتيجة اختبار تجاوز المُنهي. تكفي مراجع السياسات ونتائج محدودة؛ لا حاجة لنشر عناوين خاصة أو قواعد جدار ناري كاملة.
ويربط القسم الأخير حدث TLS بالطلب الداخلي واسم RESTCONF المشتق وقرار NACM عبر معرّف تتبع. ويحتوي الوقت ونسخ البرمجيات والسياسات ونتيجة التحقق وبصمات سجلات محدودة، لا محتوى أوامر الإدارة.
يفقد الإيصال صلاحيته عند تدوير شهادة أو truststore، أو تغيير وكيل أو مسار أو قاعدة ترويسة أو ربط NACM. إنه حكم مؤقت على حالة تشغيل، لا شهادة أبدية.
اختبر الوصلة لا المكوّن وحده
ترسل الاختبارات المفيدة الترويسة المحمية من مصدر غير موثوق وتتأكد من حذفها أو رفضها. وتستخدم شهادة منخفضة الصلاحية للتحقق من الاسم الذي تراه الخلفية. وتحاول الوصول مباشرة إلى المنفذ الداخلي. وتجعل المصادقة الخارجية تفشل ثم تتحقق من عدم ظهور طلب مرتبط داخل الخادم.
يجب أن تشمل الخطة موازنات احتياطية ومسارات صيانة ومستمعات قديمة. نجاح المسار المعتاد لا يغلق طريقاً منسياً. والتقرير الدقيق يقول: «تحقق TLS الخارجي»، «قُبل نقل الهوية من مُنهٍ معتمد»، «رُفض التجاوز»، و«رُبط قرار NACM». لا تختصر هذه الطبقات إلى «RESTCONF آمن» من دون بيان النطاق والزمن.
تكمن قيمة RFC 10011 في أنه يجعل مكان توقف التشفير مرئياً. وحين يتوقف التشفير، لا ينبغي أن تتوقف المساءلة.
المصادر
- Lu Heng — سيادة البيانات: الواقع التقني والعملي
- Lu Heng — لماذا وُجدت BTW Media
- Lu Heng — أولوية الشيفرة العاملة
- IANA — معلمات YANG
- RFC 10011 — نموذج YANG لعملاء RESTCONF وخوادمه
- RFC 8040 — بروتوكول RESTCONF
- RFC 8071 — NETCONF وRESTCONF Call Home
- RFC 8341 — نموذج التحكم في الوصول إلى إعداد الشبكة
- RFC 8342 — بنية مخازن بيانات إدارة الشبكة
- RFC 8446 — TLS 1.3
- RFC 9000 — QUIC
- RFC 9110 — دلالات HTTP
- RFC 9641 — نموذج YANG لمخزن الثقة
- RFC 9642 — نموذج YANG لمخزن المفاتيح
- RFC 9645 — تجميعات YANG لعملاء TLS وخوادمه
- RFC 10009 — تجميعات YANG لعملاء HTTP وخوادمه
إحاطة الأعضاء
سياق أعمق للملف الشخصي
سجّل الدخول بمستوى العضوية المناسب لفتح الإحاطة الكاملة وملاحظات المصادر.
للدائرة الاستراتيجية فقط
الدائرة الاستراتيجية
مفتوح لجميع القراء. افتح إحاطات الملف الشخصي بعد الانضمام وتسجيل الدخول.
انضم إلى الدائرة الاستراتيجيةلأعضاء تحالف القيادات فقط
تحالف القيادات
لأصحاب الأصول الفكرية المؤهلين وللإدارة؛ سجّل الدخول للوصول إلى إحاطات التحالف.
انضم إلى تحالف القيادات