
الخلاصة
- أتاح RFC 3069 لشبكات VLAN منفصلة للعملاء مشاركة شبكة IPv4 فرعية وبوابة واحدة، من دون دمج نطاقات البث في الطبقة الثانية.
- يحاول المضيف داخل البادئة نفسها استخدام ARP أولاً؛ لذلك يتعين على موجّه super-VLAN أن يتوسط. القناع لا يثبت التجاور ولا التفويض.
عناوين أقل، ووساطة أكثر
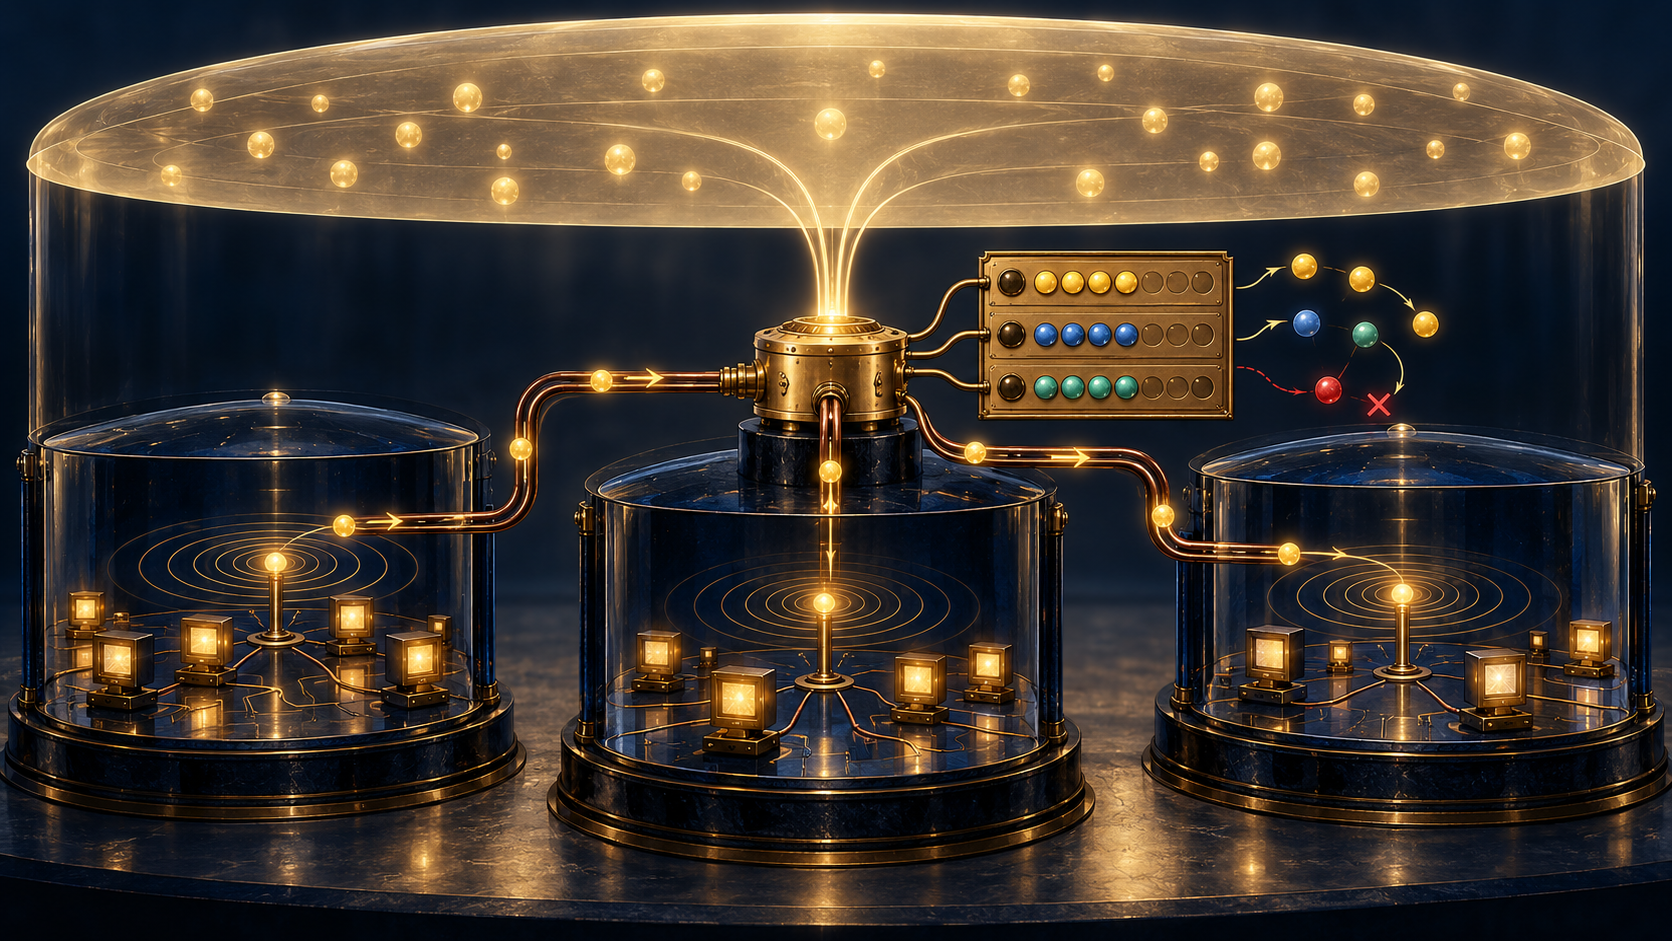
كان حساب العناوين مقنعاً. في مثال RFC، توقع ثلاثة عملاء 16 مضيفاً لكل منهم. استهلك تخصيص شبكات فرعية منفصلة 28 عنواناً بعد احتساب عنوان الشبكة والبث الموجّه والبوابة، ثم التقريب إلى كتلة من قوة للعدد اثنين. أما نموذج RFC 3069 فاستخدم 19 عنواناً: اشتركت شبكات العملاء الفرعية الثلاث في 1.1.1.0/24 والبوابة 1.1.1.1، مع بقاء نطاقات المضيفين منفصلة. ويمكن إعادة تخصيص عنوان خامل من نطاق إلى آخر من دون إعادة ترقيم العميل.
لم تجعل هذه الوفرة العملاء متجاورين في الطبقة الثانية. بقيت كل شبكة VLAN فرعية نطاق بث مستقلّاً. ومع ذلك استخدم كل مضيف طول بادئة super-VLAN. لذا اعتبر منطق IP المعتاد عنواناً داخل 1.1.1.0/24 على الوصلة المحلية، وحاول ARP قبل إرسال الحزمة إلى البوابة الافتراضية. يترجم ARP عنواناً إلى عنوان وصلة داخل الشبكة المحلية؛ ولا يحوّل نطاقي بث معزولين إلى نطاق واحد.
سد موجّه super-VLAN الفجوة. يسمح RFC 3069 له بأداء وظيفة شبيهة بـ Proxy ARP: يجيب عن طلب مضيف بشأن عنوان موجود في شبكة فرعية أخرى، ثم يستقبل الإطار ويوجّه الحزمة. بدا الهدف للمضيف جاراً. أما نظام التوجيه فكان يعتمد على وسيط. تصف البادئة علاقة عنونة، لا حقيقة مادية أو في الطبقة الثانية.
خلف البساطة الظاهرية حالة تشغيلية يجب صيانتها. يحتاج الموجّه إلى معرفة الشبكة الفرعية التي يتبع لها كل عنوان، وتقرير ما إذا كان للمصدر حق استخدام عنوان المصدر الذي يعلنه، والرد على ARP باتساق، والتوجيه عبر المسار المقصود. لا يثبت القناع المعقول أو رد ARP الناجح أن ربط العنوان بـ VLAN حديث أو مفوض. يوصي RFC بنطاقات عناوين ثابتة: إسقاط حزم IP أو ARP الواردة من شبكة فرعية إذا كان مصدرها غير مخصص لها، مع إمكان تسجيل الحدث. وتعتمد الحماية على بيانات التخصيص والربط المحلية.
لا تعود بعض سلوكيات الشبكة الفرعية المألوفة متوافقة مع نطاق بث واحد. لا يدعم RFC 3069 البث الموجّه؛ إذ لا يمكن لعنوان الكل-واحد أن يشير في الوقت نفسه إلى نطاقات طبقة ثانية معزولة متعددة. ويحتاج البث المتعدد إلى عناية خاصة أيضاً؛ فقد يحتاج موجّه البث المتعدد إلى حالة شبيهة بمسارات المضيف كي تنجح فحوصات RPF بين النطاقات المنفصلة. وصف RFC 4562 لاحقاً كيف يعقّد عزل العملاء عبر VLAN نسخ البث المتعدد، وكيف يحد سقف 4096 VLAN من التوسع في شبكات الوصول عريضة النطاق. لم تمحُ وفورات العناوين كلفة التشغيل، بل نقلتها إلى حالة الموجّه وتشغيل الشبكة.
حدود الدليل مهمة. RFC 3069 وثيقة Informational وليست معياراً للإنترنت، وقد تعمدت عدم تحديد تفاصيل التنفيذ. ويذكر المؤلفون أن لدى Extreme Networks تطبيقاً عاملاً في مراكز بيانات مزودي الخدمة منذ أكثر من عام؛ وهذا تقرير نشر من المؤلفين لا مسح مستقل للاعتماد. أما الشركات الأخرى فلا يرد بشأنها إلا أنها، حسب الإشاعة، تعمل على وظائف مشابهة. لا يقدم النص قياساً واسعاً للتشغيل البيني أو معدلات الأعطال أو نتائج العملاء.
افحص الحزمة، لا القناع وحده
عند فشل تدفق داخل البادئة نفسها، يكون القناع مجرد خيط أول. ينبغي فحص طلب ARP وردّه على VLAN الفرعية التي دخلت منها الحزمة، وعنوان المصدر، وتخصيصات العناوين للشبكات الفرعية في الموجّه، وقرار proxy/ARP ونتيجة التوجيه. وفي البث المتعدد تهم أيضاً حالة RPF والمسارات الخاصة بالمصدر. توضح هذه الأدلة ما فعله الموجّه عند نقطة رصد محددة، لكنها لا تثبت تلقائياً نجاح التطبيق أو عزل كل مسارات الوصول.
المصادر
- RFC 3069 — VLAN Aggregation for Efficient IP Address Allocation
- RFC 3069 status and metadata
- IETF Datatracker record for RFC 3069
- RFC 826 — Ethernet Address Resolution Protocol
- RFC 1027 — Using ARP to Implement Transparent Subnet Gateways
- RFC 2644 — Changing the Default for Directed Broadcasts
- RFC 1812 — Requirements for IPv4 Routers
- RFC 4562 — MAC-Forced Forwarding
- RFC 4632 — Classless Inter-domain Routing
- Running-Code Primacy
- Reality Layers, Symbolic Power, and Why Clarity Feels So Hostile
إحاطة الأعضاء
سياق أعمق للملف الشخصي
سجّل الدخول بمستوى العضوية المناسب لفتح الإحاطة الكاملة وملاحظات المصادر.
للدائرة الاستراتيجية فقط
الدائرة الاستراتيجية
مفتوح لجميع القراء. افتح إحاطات الملف الشخصي بعد الانضمام وتسجيل الدخول.
انضم إلى الدائرة الاستراتيجيةلأعضاء تحالف القيادات فقط
تحالف القيادات
لأصحاب الأصول الفكرية المؤهلين وللإدارة؛ سجّل الدخول للوصول إلى إحاطات التحالف.
انضم إلى تحالف القيادات