
الخلاصة
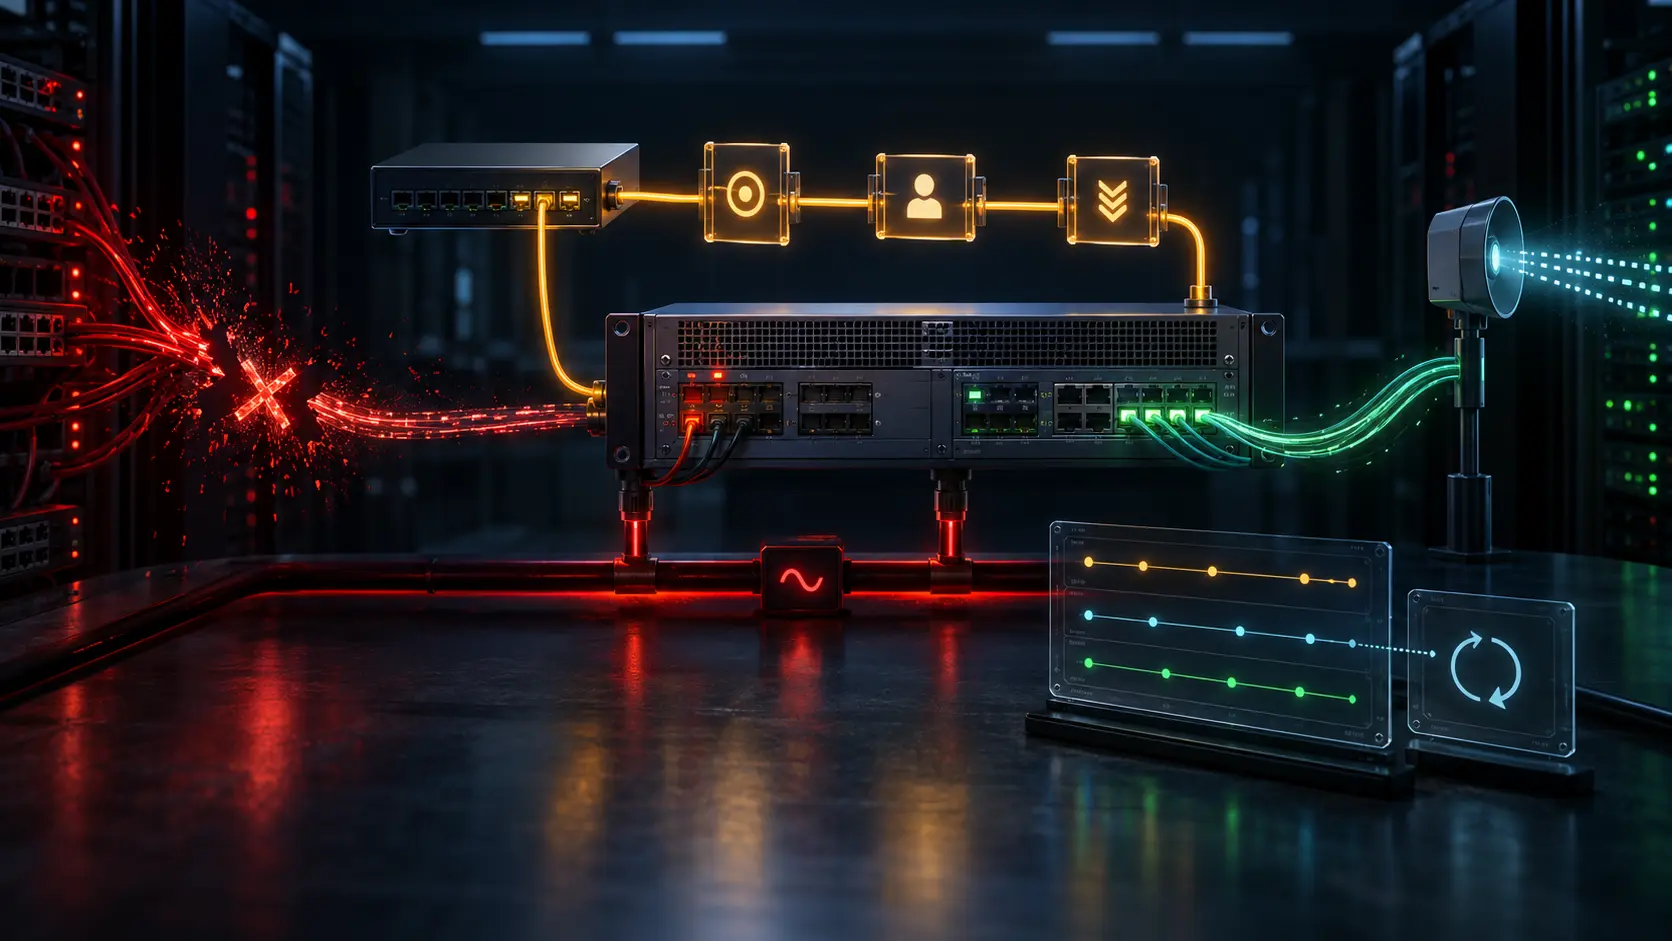
- قد تحافظ قناة إدارة منفصلة أو افتراضية على الوصول عند انهيار data plane، لكنها تبقى سلسلة من التسجيل والهوية والقناة الآمنة والمسار والمصادقة والتفويض.
- إثبات الاستعادة يحتاج إيصالات مستقلة للهدف الذي تم الوصول إليه، والسلطة المستخدمة، والأمر المقبول، والحالة المتغيرة، وعودة الخدمة كما تراها أداة خارج مسار التحكم.
اختفى مسار الإنتاج بعد تغيير خاطئ، بينما بقي عنوان الإدارة الافتراضي قابلاً للوصول. ظهرت جلسة مشفرة باسم العقدة المتوقع. كان من السهل إعلان نجاح تصميم «virtual out-of-band». لكن الشهادة كانت قد جُدِّدت قبل ساعات، ولم يكن سجل التسجيل متاحاً، كما أن تطبيق الإدارة استخدم مجموعة صلاحيات مختلفة عن تلك التي اختُبرت في آخر تمرين.
نجا النقل. بقيت هوية الطرف وسلطة التطبيق بحاجة إلى إثبات.
نشرت RFC 3871 في سبتمبر 2004 بوصفها RFC معلوماتية لمتطلبات الأمن التشغيلي في موجهات ومبدلات شبكات ISP الكبيرة. لا تمنح شهادة مطابقة ولا تصف مشغلاً بعينه. أما قيمتها المستمرة فهي أنها تفصل بين وظائف الإدارة التي كثيراً ما تُختصر في عبارة واحدة: «لدينا OOB».
لماذا لا يكفي in-band وحده
تعتمد الإدارة داخل الحزمة على الواجهات والمسارات نفسها التي تحمل بيانات العملاء. قد يشبع الهجوم الرابط، أو يمحو خطأ توجيه الطريق اللازم لتصحيح الخطأ، أو يعطّل خلل في IP stack كلاً من الخدمة وأداة الإصلاح. رفع أولوية الإدارة مفيد ضمن الموارد السليمة، لكنه لا يعيد رابطاً انقطع.
لذلك تطلب RFC 3871 console يتيح الإدارة والتكوين الكاملين باستقلال عن forwarding plane وIP control plane. ينبغي أن يعمل عندما لا يعمل routing أو الواجهات أو IP stack، وأن يملك طريقة معلنة لإعادة إعدادات الاتصال إلى القيم الافتراضية من دون معرفة حالتها الحالية، وألا يفرض برنامج عميل خاصاً.
هذا يقلل التبعيات داخل الجهاز. لكنه لا يلغي السلسلة الخارجية: محطة المشغل، bastion، مخزن الأسرار، شبكة الإدارة، terminal server، الكابل، الطاقة والوصول إلى الموقع. كلمة out-of-band تصف علاقتها بحركة العملاء؛ لا تثبت أن كل عنصر في failure domain مستقل.
الفصل الافتراضي يبدّل التبعيات ولا يمحوها
طورت RFC 8994 نموذج Autonomic Control Plane ليقدم قناة إدارة افتراضية خارج الحزمة، مستقلة قدر الإمكان عن عنونة data plane وتكوينه وتوجيهه. الدافع واضح: قد ينفذ المهندسون تغييراً يقطع المسار الذي تحتاج إليه أدواتهم للتراجع عنه. وتشرح RFC 8368 أن خطة إدارة محمولة in-band لا تستطيع بلوغ كل انفصال شبكة مادية مستقلة، ولو اقتربت منه تشغيلياً.
لا يجعل ذلك الحل الافتراضي ضعيفاً. يمكنه أن يتكون تلقائياً، يحمي الروابط hop-by-hop ويحافظ على عنوان ومسار مستقرين. لكنه يضيف أسئلة محددة: من سجّل العقدة؟ أي شهادة تمثلها؟ هل الجار هو الجار المقصود؟ أي جدول توجيه أو قناة آمنة حملت الطلب؟ أي application endpoint استقبله؟ وأي سياسة فوّضت العملية؟
نجاح handshake يثبت القناة ضمن هوية وسياسة معينتين. لا يثبت أن الجهاز المادي المقصود هو الطرف، ولا أن التطبيق يملك الأمر المطلوب، ولا أن service state تغير.
console الشبكي يحمل صلاحيات مادية إلى الشبكة
تلاحظ RFC 3871 أن ربط serial console بخادم طرفي يسهل الوصول البعيد ويزيد التعرض في الوقت نفسه. أوامر إيقاف الإقلاع واسترجاع كلمات المرور وإعادة التكوين الكامل، التي كانت تتطلب حضوراً مادياً، تصبح وراء واجهة شبكية.
يجب عندئذ ربط اسم الجهاز بمنفذ terminal server والكابل والهيكل الفعلي. قد يتأخر inventory عن تغيير التوصيل، وقد يُنسخ banner ثابت. رقم عتاد، challenge مضبوط، ملاحظة محلية أو دليل خاص بالجهاز يمكن أن يمنع تنفيذ أمر صحيح على هدف خاطئ.
كما أن الوصول إلى console لا يحل المصادقة تلقائياً. توصي RFC بآلية لا تعتمد على IP صالح أو خدمة خارجية، مثل local account عندما لا يرد TACACS أو RADIUS. لكنها تسمي المفاضلة: fail open قد يصبح باباً خلفياً، وfail closed قد يمنع الإصلاح.
يجب التفريق بين timeout، وانقطاع المسار، ورفض صريح، ورد متأخر. لا يجوز تحويل «رفضت السلطة المركزية هذا المستخدم» إلى «لم نسمع السلطة، إذاً اسمح محلياً».
المصادقة ليست تفويضاً
تضع RFC 3871 مستويات الصلاحية، وإسنادها، والصلاحية الافتراضية المعدومة، وإعادة المصادقة عند الرفع كمتطلبات منفصلة. وتستمر الفكرة في NETCONF وNACM: الجلسة المحمية تعرف الطرف، لكن سياسة أخرى تحدد العمليات والبيانات المسموحة.
لذلك يسجل إيصال الطوارئ مصدر المصادقة وسبب fallback والrole والموافقة ومدتها والأوامر المسموحة. ثم يثبت إيصال الأمر أن عملية محددة قُبلت بالنسبة إلى pre-state ونسخة تكوين معلومة. ويثبت إيصال الحالة أن process أو route تغير فعلاً، لا أن parser أعاد كلمة success فقط.
بعد ذلك تأتي المراقبة المستقلة. قد يقبل CLI الأمر ولا يطبقه process، أو لا يثبته forwarding hardware، أو لا يتقارب الجيران، أو يكون التشخيص خاطئاً. كما قد تعود الخدمة بسبب حدث آخر في الوقت نفسه. لا يُغلق الحادث إلا probe مستقل له هوية ووقت ومسار منفصل.
منفذ إدارة IP أداة مختلفة
تسمح RFC 3871 بواجهة IP مخصصة للإدارة، وتمنع forwarding بينها وبين الواجهات غير الإدارية. العزل يمنع الجهاز من أن يصبح معبراً غير مقصود بين شبكة الإدارة والعملاء.
لكن النص يحذر من أن الواجهة ما زالت تعتمد على نظام التشغيل وIP stack وتكوين صحيح في جزء الإدارة. قد تكون الشبكة منفصلة والمسار الوظيفي مشتركاً. لذلك لا ينبغي لمخزون واحد أن يساوي بين dedicated Ethernet وconsole منخفض المستوى تحت قيمة OOB واحدة.
تمرين القيد الموعود
يبدأ الاختبار بنموذج فشل معلن: إزالة مسار الإنتاج وAAA الخارجي بطريقة مضبوطة. يثبت بعدها المسار البديل، وهوية الجهاز، وطريقة fallback، وأقل privilege لازم. يرتبط الأمر بحالة سابقة وبجيل تكوين محدد. تُفحص الحالة المحلية، ويُتأكد من عدم إنشاء forwarding غير مقصود بين plane الإدارة وplane الإنتاج، ثم تُقاس عودة حركة العملاء من خارج طريق الأمر.
وعند الإغلاق تُدوَّر الأسرار المحلية، وتزال المسارات وACL المؤقتة، وتطابق النسخة الاحتياطية مع running state، وتحفظ السجلات البعيدة بوقت موثوق وعناوين أصلية. سلطة الطوارئ التي تبقى بعد الطوارئ تتحول إلى خطر دائم.
حدود الدليل
لا تثبت المصادر سلوك vendor أو operator أو حادثاً أو زمن استعادة أو معدل تبنٍّ. أمثلة التشفير لعام 2004 تاريخية وليست توصيات حالية. كما أن RFC تستبعد الأمن المادي من متطلباتها الإضافية، بينما يحتاج التقييم الواقعي إلى الطاقة والموقع وremote hands والتبعيات المشتركة.
ينتهي مفعول الاختبار بعد تغيير الكابل أو firmware أو AAA أو terminal server أو الأشخاص. الدليل المفيد مؤرخ، مرتبط بالتكوين ونموذج الفشل، ويُعاد إنشاؤه بعد كل تغيير ذي صلة.
المصادر
- https://bib.ietf.org/public/rfc/bibxml/reference.RFC.3871.xml
- https://datatracker.ietf.org/api/v1/doc/document/rfc3871/?format=json
- https://datatracker.ietf.org/doc/rfc3871/
- https://datatracker.ietf.org/doc/rfc3871/history/
- https://heng.lu/minimum-initial-specification-localized-future-decision-voluntary-adoption-internet-coordination-system/
- https://heng.lu/running-code-primary-the-patch-needed-to-preserve-the-internet-original-design/
- https://heng.lu/the-policy-mirror/
- https://www.rfc-editor.org/errata_search.php?rfc=3871
- https://www.rfc-editor.org/info/rfc3871
- https://www.rfc-editor.org/rfc/rfc2196.html
- https://www.rfc-editor.org/rfc/rfc3013.html
- https://www.rfc-editor.org/rfc/rfc3631.html
- https://www.rfc-editor.org/rfc/rfc3871.html
- https://www.rfc-editor.org/rfc/rfc3871.txt
- https://www.rfc-editor.org/rfc/rfc4778.html
- https://www.rfc-editor.org/rfc/rfc5424.html
- https://www.rfc-editor.org/rfc/rfc5920.html
- https://www.rfc-editor.org/rfc/rfc6241.html
- https://www.rfc-editor.org/rfc/rfc8341.html
- https://www.rfc-editor.org/rfc/rfc8368.html
- https://www.rfc-editor.org/rfc/rfc8994.html
إحاطة الأعضاء
سياق أعمق للملف الشخصي
سجّل الدخول بمستوى العضوية المناسب لفتح الإحاطة الكاملة وملاحظات المصادر.
للدائرة الاستراتيجية فقط
الدائرة الاستراتيجية
مفتوح لجميع القراء. افتح إحاطات الملف الشخصي بعد الانضمام وتسجيل الدخول.
انضم إلى الدائرة الاستراتيجيةلأعضاء تحالف القيادات فقط
تحالف القيادات
لأصحاب الأصول الفكرية المؤهلين وللإدارة؛ سجّل الدخول للوصول إلى إحاطات التحالف.
انضم إلى تحالف القيادات