
ملخص
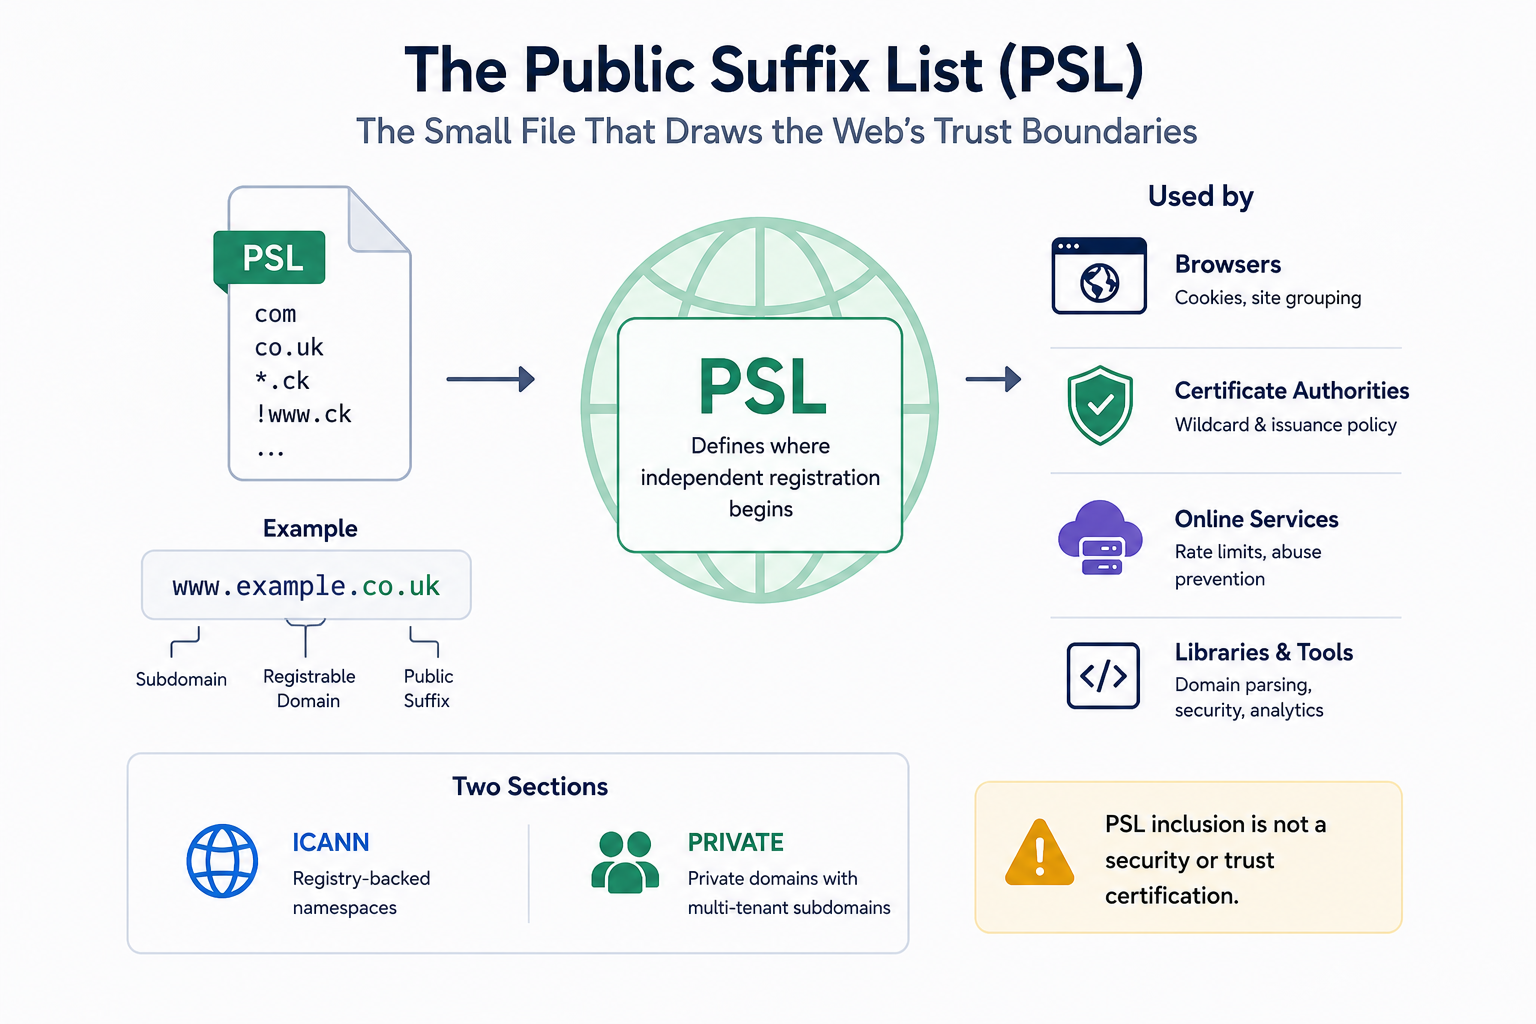
- تسجّل قائمة اللواحق العامة الحدود الإدارية التي لا يكشفها تركيب DNS، ما يتيح للبرمجيات فصل لاحقة مشتركة مثل
co.ukعن النطاق القابل للتسجيل الذي يليها مباشرة. - القواعد الدقيقة والبدل والاستثناءات تجعل القائمة مضغوطة بما يكفي لصيانتها، بينما يفصل قسما ICANN وPRIVATE بين الحدود المدعومة من السجلات وسياسة المنصات الخاصة متعددة المستأجرين.
- يراجع المشرفون الأدلة ويدمجون البيانات من المصدر، لكن المتصفحات والمكتبات وسلطات الشهادات والخدمات عبر الإنترنت هي التي تقرر متى تحدّثها وما السياسة التي تُلحق بكل حد.
- هذا الانقسام هو نقطة القوة والضعف المركزية في القائمة: مشروع تطوعي صغير يوفّر بيانات حدودية مشتركة، بينما توزَّع العواقب الأمنية والتجارية والتشغيلية على نظام سفلي أكبر بكثير.
الكوكيز التي كان يمكن أن تعبر حدود co.uk
لو سمح المتصفح لمسجِّل واحد تحتco.ukبتعيين كوكيز لكل نطاقco.uk، لانطوت مواقع لا صلة بينها داخل حد أمني واحد. لا شيء في عدد النقاط يخبر المتصفح أنco.ukمكان تتم تحته تسجيلات مستقلة. يسجّل نظام أسماء النطاقات الأسماء والتفويضات؛ ولا يرمّز القاعدة التجارية والإدارية التي تحدد أين تنتهي سيطرة مسجِّل وقد تبدأ سيطرة آخر.
تلك الفجوة هي سبب وجود قائمة اللواحق العامة. تختلف سياسات التسجيل عبر نطاقات المستوى الأعلى ومساحات الأسماء في القطاع العام والمنصات الخاصة. بعض الأسماء تُسجَّل مباشرة تحت نطاق مستوى أعلى. وأخرى تقع تحت تسميات من المستوى الثاني أو أعمق مثلco.ukأوpvt.k12.ma.us. كما يمكن للمنصات الخاصة أن تعطي عملاء مختلفين نطاقات فرعية تحت نطاق واحد مسجَّل بشكل خاص، رغم أنه لا ينبغي لهؤلاء العملاء مشاركة حالة المتصفح. لذلك يحتاج المتصفح إلى بيانات سياسة من خارج DNS ليقرر ما إذا كان اسمان مضيفان يقعان داخل نفس الحد القابل للتسجيل.
تحوّل القائمة تلك السياسة إلى صيغة يمكن للبرمجيات استخدامها. بالنسبة إلىwww.example.co.uk، تتيح القائمة لأحد التطبيقات تحديدco.ukبوصفها اللاحقة العامة وexample.co.ukبوصفه النطاق القابل للتسجيل الذي يليها مباشرة، وهو ما يُوصف غالبًا بـ eTLD+1. يساعد هذا التمييز وكلاء المستخدم على منع مسجِّل واحد من تعيين كوكيز على مستوى سجل مشترك، مع السماح في الوقت نفسه للنطاقات الفرعية ذات الصلة داخلexample.co.ukبمشاركة الحالة حيث تسمح قواعد المتصفح بذلك.
هذا التمييز مفيد لأنه ضيق على وجه التحديد. النطاق القابل للتسجيل ليس هو نفسه أصل الويب، ولا الكيان القانوني، ولا الحساب، ولا المجموعة المؤسسية، ولا دليلًا على ملكية مشتركة. تستخدم المتصفحات الحديثة أيضًا مفاهيم مثل الموقع المحدد بالمخطط (schemeful site)، والكوكيز المخصصة للمضيف، وSameSite، والتخزين المقسم، وهي لا تختزل إلى حساب eTLD+1 واحد. توفّر القائمة حدًا واحدًا؛ والمستهلك هو الذي يقرر كيف يندرج هذا الحد في نموذج أمني أكبر.
يمر هذا الاختلاف في المسؤولية عبر المشروع بأكمله. القائمة لا تنفّذ قواعد الكوكيز، ولا تصدر الشهادات، ولا تخنق الحسابات، ولا تقرر ما يعرضه المتصفح. إنها توفّر بيانات حدودية تحوّلها أنظمة أخرى إلى قرارات. ولذلك فإن تأثيرها أكبر من سلطتها الرسمية.
DNS يمكنه حل اسم دون أن يخبر البرمجيات من يشاركه
نظام DNS هو السلطة في مسائل الحل والتفويض داخل نموذجه الخاص. يمكنه أن يخبر المحلل أين يسأل عنexample.co.uk، لكنه لا يستطيع الإجابة بشكل موثوق عن السؤال المنفصل: هلco.ukنفسها قابلة للتسجيل من قبل مستخدم عادي، أم أن التسجيل يبدأ من تسمية أعمق بمستوى واحد؟ هذه المعلومة تعود إلى سياسة السجل أو الإدارة العامة أو نموذج تشغيل المنصة الخاصة.
لذلك ينبغي التعامل مع القائمة كبيانات حدودية لا كسلطة DNS ثانية. يمكن لسطر في الملف أن يخبر المستهلك بوجود حد إداري معروف عند تسمية معينة. لكنه لا يثبت أن الاسم يحل حاليًا، ولا أن المسجِّل ما زال موجودًا، ولا أن الخدمة جديرة بالثقة، ولا أن نطاقين يعودان إلى مالكين قانونيين مختلفين. تحذّر إرشادات المشروع صراحة من التعامل مع نسخة ثابتة من القائمة كقاعدة بيانات قاطعة لصلاحية النطاقات، لأن نطاقات TLD وسياسات التسجيل قد تتغير قبل تحديث اللقطة المرفقة.
هذا مهم لأن الملف مريح. المنتج الذي يملك محلل قائمة قد يغريه طرح أسئلة لم تصمم القائمة للإجابة عنها: هل النطاق صالح؟ هل تستحق المنصة الثقة؟ هل يتشارك حسابان في المالك؟ أم هل يستحق العميل إعفاء من حد منتج؟ كل سؤال من هذه يتطلب أدلة تتجاوز حد اللاحقة العامة.
ينطبق القيد نفسه في الاتجاه المعاكس. القائمة ليست مجرد تفصيلة تنفيذ داخل المتصفح. لقد أصبحت بنية تحتية لأن المتصفح أو الخدمة قد ترجع إليها قبل أن تقرر من يجوز له مشاركة الحالة. الملف لا يحمل حركة مرور المستخدمين، ومع ذلك يمكنه أن يؤثر في ما إذا كانت كوكيز أو قاعدة شهادة بدل أو حد معدل أو ضابط خصوصية تنطبق على موقع واحد أو على مواقع كثيرة لا صلة بينها. حجمه المادي يقلل من مداه التشغيلي.
أقوى طريقة لفهم المشروع هي فصل ثلاث طبقات. توفّر السجلات وأصحاب النطاقات المخوَّلون السياسة الأساسية. ويقرر مشرفو القائمة ما إذا كانت الأدلة والقاعدة المقترحة تنتمي إلى القائمة القانونية. ويقرر مالكو البرمجيات في المصب السلوك الذي يتبع القاعدة. لا تملك أي طبقة واحدة النتيجة كاملة.
ثلاث صيغ قواعد تحمل قدرًا مفاجئًا من السياسة
تبقى القائمة قابلة للإدارة لأنها ليست كتالوجًا شاملاً لأسماء المضيفين. لغتها عمدًا صغيرة: تطابق تام، وبدل في أقصى اليسار، واستثناءات. سطر عادي مثلco.ukيصف لاحقة تامة. وبدل مثل*.ckيغطي تسمية متغيرة واحدة في يسار لاحقة مشتركة. والاستثناء الذي يبدأ بـ!يستثني اسمًا كانت قاعدة أوسع ستلتقطه لولا ذلك.
هذه اللغة المضغوطة مهمة تشغيليًا. قد يكون للسجل بنية منتظمة مع عدد صغير من الحالات غير العادية. بدون البدل والاستثناءات، سيحتاج الملف إلى خطوط أكثر بكثير وتصبح الصيانة أصعب. ومعها، يمكن لقواعد قليلة أن تمثل سياسة بسيطة بالنسبة إلى السجل لكنها غير منتظمة من منظور متصفح عام.
عملية المطابقة حتمية، لكن فقط إذا اتبع التنفيذ الاتفاقيات نفسها. تُطبَّع أسماء المضيفات والقواعد للمقارنة، بما في ذلك معالجة الأحرف الصغيرة وPunycode. تبحث البرمجيات عن جميع القواعد المطابقة. والاستثناء له الأولوية؛ وإلا تفوز القاعدة ذات العدد الأكبر من التسميات. إذا لم يطابق شيء، تكون القاعدة الافتراضية الموثقة هي*. تُشتق اللاحقة العامة بعد ذلك من القاعدة السائدة، والنطاق القابل للتسجيل عادة ما يكون تسمية واحدة فوقها.
لكل خطوة من هذه الخطوات حواف يمكن أن تحدث فروقًا حقيقية. يمكن أن تتباعد معالجة Unicode قبل أن ترى خوارزمية القائمة الاسم. بعض المكتبات تتعامل مع النقاط اللاحقة أو التسميات التالفة بشكل مختلف. وقد تختار المنتجات سلوكيات مختلفة للواحق غير المعروفة. وقد يضم المستهلك قسمي ICANN وPRIVATE معًا أو قسمًا واحدًا فقط أو مجموعة فرعية محولة. وبالتالي يمكن لملف منبع صحيح أن ينتج سلوكًا غير متسق عندما تضع المكتبات المختلفة افتراضات مختلفة حوله.
لهذا تكون مطابقة المحلل بنفس أهمية البيانات نفسها. تمنح القائمة التطبيقات مصدرًا مشتركًا، لكن النص المشترك لا يضمن التفسير المشترك. يمكن للمتصفح وخدمة الشهادات ومكتبة من جانب الخادم أن تدّعي جميعها استخدام القائمة بينما تعيد نتائج مختلفة لحالة حافية إذا اختلفت قواعد التطبيع أو التخلف أو سياسة الأقسام.
يخفف المشروع هذا الخطر عبر قواعد صيغة موثقة وأمثلة واختبارات آلية. هذه الضوابط تجعل الصيغة ودلالات محددة قابلة للتكرار. وهي لا تستطيع نمذجة كل عاقبة من عواقب منتجات المصب. بساطة القائمة تقلل عدد الطرق التي يمكن بها التعبير عن السياسة؛ وهي لا تلغي عدد الطرق التي يمكن للمستهلكين إساءة استخدامها أو قراءتها خطأ.
ICANN وPRIVATE تصفان حدودًا متشابهة بسلطة مختلفة
يحل قسماه الرئيسيان مشكلتين مرتبطتين لكنهما مختلفتان مؤسسيًا. يسجّل قسم ICANN الحدود المدعومة من السجلات والمرتبطة بمساحات الأسماء المفوضة وهياكل تسجيلها. يُتوقع أن تأتي التغييرات من سجل أو ICANN أو IANA، أو أن تدعمها وثائق رسمية وأدلة أخرى تثبت السياسة. التسمية اتفاقية عملية للمشروع، وليست بيانًا بأن ICANN تدير مستودع القائمة.
يوجد قسم PRIVATE لأن سجلات DNS الرسمية ليست المنظمات الوحيدة التي تنشئ حدودًا شبيهة بسجلات النطاقات. قد تمتلك منصة استضافة أو سحابية نطاقًا واحدًا وتخصص نطاقات فرعية تحته لعملاء لا يثق بعضهم ببعض. إذا عاملت المتصفحات النطاق الأب بأكمله كموقع واحد، فقد يُجمَّع هؤلاء العملاء على نطاق أوسع مما ينبغي للكوكيز والسياسات ذات الصلة. ولذلك يمكن لمالك النطاق المخوَّل أن يطلب من القائمة تسجيل حد خاص تحته يعمل مستأجرون مستقلون.
قد تبدو النتيجة في المتصفح متشابهة في القسمين: قد تعامل البرمجيات التسمية كلاحقة عامة والتسمية التالية كنطاق قابل للتسجيل. مصدر السلطة ليس متشابهًا. جانب يعكس سياسة السجل أو ما يجاور منطقة الجذر؛ والجانب الآخر يعكس قرار مالك نطاق خاص حول كيفية تفويض الخدمة للعملاء.
لذلك يجب ألا يتحول الإدراج في PRIVATE إلى شارة ثقة. إرشادات المشروع نفسها صريحة: الإدراج لا يحمل أي ضمان أمني عام. لا يصدق المنصة، ولا يدقق عزل المستأجرين، ولا يثبت المشروعية المالية، ولا يؤكد أن كل عميل مستقل. إنه يسجّل حدًا يرى مالك النطاق المخوَّل أن البرمجيات يجب أن تعرف عنه.
يمنح هذا التمييز أيضًا مستهلكي المصب خيارًا مشروعًا. المتصفح المعني بعزل الكوكيز قد يحتاج إلى إدراجات PRIVATE لأن المستأجرين الذين لا يثقون ببعضهم مهمون بصرف النظر عن مالك النطاق الأب. وسلطة الشهادات أو الخدمة عبر الإنترنت قد تختار سياسة مختلفة تبعًا لنموذج التهديد وقواعدها. استخدام الملف نفسه لا يتطلب من كل مستهلك إلحاق المعنى نفسه بالقسمين.
تساعد فحوصات الصلاحية في حماية هذا التمييز. يمكن لإرشادات التقديم الاعتماد على وثائق السجل وجهات الاتصال التنظيمية، وفي بعض الحالات على سجل_pslمن نوع DNS TXT كدليل على أن الجهة المسيطرة على مساحة الاسم تدعم الحد المقترح. يقلل هذا الدليل من خطر تغيير طرف ثالث غير مخوَّل لسياسة نطاق لا يسيطر عليه. ومع ذلك لا يجعل السياسة دائمة. الملكية المؤسسية وقواعد السجلات ونماذج الخدمة يمكن أن تتغير، ولهذا تتحول الإدراجات القديمة في النهاية إلى مشكلة صيانة بحد ذاتها.
إصلاح محلي في المتصفح أصبح بنية تحتية عابرة للبائعين
يشرح تاريخ القائمة لماذا تبدو حوكمتها أخف من تأثيرها الحالي. بدأت المشكلة في أمن المتصفحات، لا كخطة لإنشاء مؤسسة عالمية. كان المنطق الأقدم للكوكيز يستخدم افتراضات خشنة حول تسميات المستوى الأعلى، لكن تلك الافتراضات تنهار مع بنى مثلco.ukحيث تتم تسجيلات مستقلة على مستوى أعمق. طوّرت Mozilla خلال العقد الأول من الألفية بيانات المستوى الأعلى الفعلي (effective-TLD) لتعطي شيفرة المتصفح إجابة قابلة للصيانة لسؤال لا يستطيع التركيب وحده حله.
من تلك السلالة ظهرPublicsuffix.orgوالهوية العامة للمشروع. يعود تاريخ حقوق النشر وهويتها إلى عام 2007، بينما جدّدت أخطاء Mozilla وتحديثات المتصفح خلال أواخر العقد بيانات المستوى الأعلى الفعلي مرارًا. أظهرت تلك التحديثات أن مجموعة البيانات سياسة حية لا معيارًا يُكتب مرة واحدة ويُنسى.
خلال عقد 2010، انتشرت البيانات والمفهوم خارج شجرة مصدر متصفح واحد. تبنّت Chromium وOpera وQt وغيرها بيانات القائمة أو آليات مكافئة. أقام المشروع نقطة توزيع عامة قانونية حوالي 2013-2014 ونشر إرشادات حول تكرار التحديث كي لا يحتاج المستهلكون إلى الربط المباشر بمستودع متصفح. كما أصبح قسم PRIVATE أكثر أهمية مع إنشاء منصات الاستضافة والتطبيقات حدود مستأجرين تحت نطاقات مملوكة للقطاع الخاص.
نضج نموذج الصيانة مع اتساع إعادة الاستخدام. ركّزت إرشادات التقديم في 2018 أكثر على الاختبار والصلاحية والمتابعة. أوضحت الإرشادات الأمنية في 2021 العلاقة بين القائمة وICANN وIANA ومسؤولي نطاقات TLD. وحُدّث توثيق الصيغة والخوارزمية في wiki الخاص بـ GitHub في 2022. وبحلول 2023، كانت إشعارات المشروع تحذر بوضوح بائعي الأطراف الثالثة من التعامل مع المشروع التطوعي كمكتب دعم عملاء لمشكلات صنعها البائعون في منتجاتهم.
استمر هذا الضغط. في يوليو 2024، بدأ المشرفون تواصلًا يدويًا منخفض الحجم جدًا لتأكيد ما إذا كانت إدراجات مختارة ما زالت مطلوبة، وهي محاولة حذرة للتعامل مع البيانات القديمة دون حذف حد قد يظل مهمًا. وشددت إرشادات حُدّثت في أكتوبر من ذلك العام على انتشار الأطراف الثالثة وخطر التعامل مع إدراجات PRIVATE كإشارات ثقة. وفي أبريل 2025، وضّح توثيق الصيغة مزيدًا من قواعد التطبيع والقواعد السائدة ودلالات الأقسام. وأخبر إشعار مستودع في مايو 2025 مستخدمي Cloudflare ألا يطلبوا إضافات إلى القائمة لمجرد تجاوز حدود النطاقات الفرعية في أحد المنتجات.
أكثر تغييرات العملية كشفًا جاء في 6 مايو 2026. جعل المشروع قالب طلبات السحب الآلي إلزاميًا للإضافات وطلب من مقدمي الطلبات ألا يلصقوا النموذج في نظام GPT أو يعدلوه أو يلخصوه. السبب ليس عداءً للمساعدة البرمجية عمومًا. خانات الاختيار المطلوبة إقرارات في سجل تغيير عام. يريد المشرفون أن يقدم الطرف المخوَّل تلك الإقرارات مباشرة وبصيغة متسقة، بدل تلقي نسخة معاد كتابتها يصعب الحكم على مصدرها.
عند حد البحث، حمل الملف القانوني الذي رُصد في 6 أغسطس 2026 الإصدار2026-07-25_14-20-03_UTCوالالتزامe1b8015c3b2f0f4f8c18659c2480fc1a22c07b20. وظل المستودع ونقطة التوزيع وسير عمل التقديم نشطة. تهم التسلسل الزمني لأنه يظهر مشروعًا يعزز مرارًا عملية حول مجموعة بيانات نما تأثيرها في المصب أسرع من تصميمها التنظيمي الأصلي.
قائمة اللواحق العامة مشروع، لا شركة تقليدية
وصف القائمة بأنها شركة يوحي بهيكل تنظيمي لا تدعمه الأدلة. لديها مشرفون ومساهمون وصلاحيات مستودع وبنية تحتية مرتبطة بـ Mozilla وإرشادات عامة وعملية مجتمع. ليس لديها مجلس إدارة مستقل معلن، ولا فريق تنفيذي، ولا هيكل مساهمين، ولا عقد عملاء، ولا حساب تشغيلي مؤسسي تقليدي.
السلطة موزعة بدلًا من ذلك عبر وظائف محددة. تحدد السجلات سياسة التسجيل لمساحات أسمائها. ويحدد مالكو النطاقات الخاصة كيفية تفويض النطاقات الفرعية لعملاء مستقلين. ويقدم مقدمو الطلبات الأدلة والإقرارات. ويمكن لمشرفي المستودع طلب تغييرات أو رفض مقترحات أو دمج قواعد مقبولة. وتتحقق الاختبارات الآلية من الصيغة وسلوك محدد. ثم تقرر فرق المتصفحات والمكتبات والشهادات كيف تدخل البيانات الناتجة إلى منتجاتها.
Mozilla مهمة تاريخيًا وتشغيليًا، لكن لا ينبغي المبالغة في دورها. ساعد عمل متصفح Mozilla في إنشاء نهج المستوى الأعلى الفعلي، وتدعم البنية التحتية المرتبطة بها هوية المشروع وتاريخه. ذلك لا يجعل كل قرار مستهلك للقائمة قرارًا من Mozilla ولا يحول المستودع إلى منتج خاص بـ Mozilla فقط. يمكن لـ Chromium والأنظمة المبنية على WebKit وسلطات الشهادات ومكتبات اللغات والخدمات عبر الإنترنت أن تستهلك البيانات بشروطها الخاصة.
ينطبق الحذر نفسه على المساهمة. شعار شركة ظاهر في تاريخ المستودع لا يمنح ملكية المشروع. قد يوفر صاحب عمل أحد المشرفين وقتًا هندسيًا ويشكل الخبرة المتاحة، لكن السلطة الرسمية تمارس عبر أدوار المشروع وعمليته العامة. وبالمقابل، لا تكشف الأدوار العامة كل نفوذ غير رسمي أو مقدار الوقت المدفوع خلف كل مساهمة.
للمشروع إذن هيكل حوكمة دون هيكل مؤسسي. هذا الهيكل خفيف لأن الموضوع ملف بيانات وسير عمل صيانة. أما عواقبه فليست خفيفة لأن منظمات أخرى جعلت البيانات جزءًا من منطقها الأمني والتجاري. غياب تسلسل تنفيذي رسمي يمكن أن يكون قوة. لا يملك بائع منتج واحد خريطة الحدود القانونية. التغييرات قابلة للمراجعة علنًا، وصيغة القواعد مقيدة، والتاريخ قابل للفحص. وهو أيضًا قيد. لا توجد ميزانية تنفيذية واضحة لتوسيع الطاقم عندما يرتفع ضغط المراجعة، ولا مكتب دعم مؤسسي يمتص إحالات البائعين، ولا مشغل مركزي يستطيع إجبار نسخة قديمة عند مستهلك في المصب على التحديث.
القدرة التطوعية جزء من نموذج الأمان
كثيرًا ما توصف القائمة بأنها مشروع تطوعي صغير، لكن الوضع التطوعي ليس مجرد حاشية تنظيمية. إنه يؤثر في ما يمكن أن يعد به المشروع بأمان. يراجع المشرفون الأدلة، ويتحققون من الصلاحية، ويفحصون الصيغة، وينظرون في عواقب الكوكيز والشهادات، ويظلون متاحين للتصحيحات. يفعلون ذلك دون نشر اتفاقية مستوى خدمة تجارية أو ضمان زمن للإدراج.
هذا حد عقلاني. عملية مراجعة سريعة لكنها ضعيفة قد تسمح لقاعدة غير مخولة أو غير مفهومة بتغيير سلوك منتجات كثيرة. وعملية دقيقة قد تحبط مالك نطاق شرعيًا ينتظر إدراجًا. لا يمكن للمشروع إزالة هذا التبادل بالتظاهر بأن قدرة المراجعين غير محدودة.
قالب التقديم أحد الاستجابات. يجبر مقدمي الطلبات على توفير سجل متسق من الصلاحية والاستخدام المقصود والعواقب المعترف بها قبل أن ينفق المشرفون الوقت في التفاصيل. يزيل الفحص الآلي (linting) والاختبارات بعض العمل الميكانيكي. ويمكن للأدلة المستندة إلى DNS المساعدة في إثبات السيطرة. لا يمكن لأي من هذه الإجراءات أن يؤتمت بالكامل الحكم حول ما إذا كانت القاعدة المطلوبة تطابق سياسة التسجيل أو الإيجار الفعلية وما إذا كان مقدم الطلب مسؤولًا عن التغيير.
اضطر المشروع أيضًا إلى الدفاع عن انتباهه من استخدامات لم يخترها. عندما يخبر بائع سحابي أو SaaS أو تحليلات عميلًا بالسعي إلى إدراج في القائمة لمجرد تجاوز حد حساب، فإن البائع ينقل مشكلة دعم منتج إلى قائمة انتظار تطوعية مشتركة. يبقى على المشرف تقييم تغيير حد عالمي مرئي رغم أن القاعدة التجارية التي خلقت المشكلة تقع في مكان آخر.
هذا التباين مهم لأن إدراج القائمة ليس علامة إعداد غير ضارة. يمكن أن يؤثر في الكوكيز ومعاملة الشهادات وتجميع المواقع في منتجات أبعد بكثير من البائع الذي أرسل العميل إلى المستودع. شركة تحل حالة دعم محلية واحدة يمكن أن تخرج المخاطر إلى مستخدمين ومشرفين لم يشاركوا في قرار منتجها.
لذلك تخدم إرشادات المشروع التي ترفض تلك الإحالات غرضين. تحمي وقت المراجعة النادر، وتحمي المعنى الدلالي للقائمة. إذا أصبحت إدراجات PRIVATE طريقًا عامًا للالتفاف على حدود المعدلات أو حصص المنتجات أو أنظمة التتبع، فإن مجموعة البيانات ستنجرف بعيدًا عن أدلة الحدود الإدارية نحو فسيفساء من الطلبات التجارية غير ذات الصلة.
الاقتصاديات اقتصاد اعتماد مشترك، لا منتج
لا تنشر القائمة إيرادات أو أرباحًا أو تقييمًا مستقلًا أو حساب مشروع مدققًا. لا توجد قاعدة أدلة لتحديد واحد. لا يعني ذلك أن المشروع بلا اقتصاديات. تكلفته موزعة بين العمل التطوعي، والبنية التحتية المرتبطة بـ Mozilla، وجهد السجلات وأصحاب النطاقات، وصيانة المحللات في المصب، وأنظمة الاختبار، وعمل إصدارات المنتجات.
الفائدة موزعة بالطريقة نفسها. يتجنب بائع المتصفح صيانة قاعدة بيانات حدود خاصة بالكامل. تحصل سلطة الشهادات على مدخل مشترك لمنطق النطاقات المسيطر عليها من السجل. يمكن لمكتبة لغة أن تحزم خوارزمية معروفة بدل اختراع استدلال آخر. ويمكن لمنصة SaaS تجميع الأسماء ببيانات تفهمها أنظمة أخرى كثيرة. يظهر جزء كبير من القيمة الاقتصادية كازدواجية مُتجنَّبة عبر المنظمات، لا كإيراد تجمعه القائمة نفسها.
يخلق هذا الهيكل من المنفعة العامة مشكلة استدامة مألوفة. يمكن للمنظمات أن تعتمد بشدة على القائمة دون المساهمة بوقت مراجعة أو بنية اختبارات أو قدرة دعم تتناسب مع الفائدة التي تحصل عليها. التكلفة الحدية لنسخ الملف شبه معدومة؛ وتكلفة إبقاء السياسة دقيقة تتركز لدى مجموعة أصغر بكثير.
تتبع عدة مخاطر. إرهاق المتطوعين يمكن أن يطيل المراجعة. والطاقم المحدود يمكن أن يقيد العمل الاستباقي على الإدراجات القديمة. والتراجع الطارئ قد يتطلب اهتمامًا سريعًا عبر المناطق الزمنية. واختبار التوافق عبر البائعين ليس له ميزانية مركزية واضحة. وكبار مستخدمي المصب يمكنهم الحفاظ على تحويلات خاصة تقلل الرؤية في كيفية تصرف الملف القانوني عمليًا.
لا يثبت أي من هذا أن المشروع غير مستدام. إنه يحدد ما الذي يجعل الاستدامة قابلة للملاحظة. الاعتماد المشترك الصحي يحتاج مشرفين نشطين، وCI يعمل، وإصدارات قابلة للتكرار، وآليات تصحيح سريعة الاستجابة، ومنظمات في المصب مستعدة لامتلاك دورها في النظام. التمويل المهني قد يساعد بعض هذه الوظائف، لكن التمويل وحده لن يحل مسألة النفوذ ولن يجعل تطبيقات المصب موحدة.
فرصة الإصلاح الأكثر إلحاحًا مع المستهلكين. يمكنهم المساهمة باختبارات، وكشف إصدار القائمة الذي يوزعونه، وتحديث بيانات الحدود بشكل مستقل عن إصدار المنتج الكامل حيثما كان مناسبًا، ودعم عملائهم، وتجنب تصميم سياسة تجارية تجعل الدمج التطوعي هو مسار الهروب الوحيد.
الجغرافيا تهم عبر السياسة ومسارات الإصدار، لا عبر المكاتب
ليس للقائمة بصمة مادية ذات معنى بالطريقة التي تمتلكها شركة شبكات أو مراكز بيانات. جغرافيتها هي مساحة الأسماء العالمية التي تصفها، والولايات القضائية التي تضع فيها السجلات سياساتها، ومواقع المنصات الخاصة التي تطلب إدراجات، وأماكن عمل المشرفين والمساهمين، وقنوات إصدار البرمجيات التي تحمل النسخ المشتقة إلى المستخدمين.
قد يحتوي قسم نطاقات الدولة على سياسة شكلتها سجلات وطنية ومؤسسات عامة. ويمكن لمساحات الأسماء العامة أن تعكس بنى تسجيل مختلفة. والتسلسلات التعليمية أو البلدية يمكن أن تكون أعمق من الأمثلة التجارية المألوفة. ويمكن أن تمثل إدراجات المنصات الخاصة خدمات موزعة عالميًا لا علاقة لمستأجريها بسلطة تسجيل النطاق الأب.
هذا التنوع هو تحديدًا سبب فشل استدلال نحوي واحد. تترجم القائمة الترتيبات الإدارية غير المتجانسة إلى لغة قواعد ضيقة واحدة. النحو المشترك يحسن قابلية التشغيل البيني مع الإبقاء على حقيقة أن السياسة تنشأ في مكان آخر.
لذلك سيكون من الخطأ اعتبار وجود سطر في الملف سيطرة من المشروع على مساحة الاسم. يظل السجل مسؤولًا عن قواعد تسجيله. ويظل مالك النطاق الخاص مسؤولًا عن نموذج الإيجار. ويبقى القانون المعمول به خارج القائمة. تسجّل القائمة الحد للمستهلكين؛ ولا تكتسب سلطة تنظيمية على الأسماء التي تصفها.
الأمر نفسه في المصب. يمكن أن يكون إصلاح أمني أو إدراج مصحح عامًا عالميًا بينما يعمل مستخدمو منتجات مختلفة بلقطات مختلفة. تتقاطع الجغرافيا والحدود التنظيمية في مسار الإصدار: الدمج القانوني، والتحويل المشتق، وإصدار الحزمة أو المتصفح، وتوزيع نظام التشغيل، وتحديث العميل النهائي.
الملف القانوني هو النسخة الأولى فقط في سلسلة توريد طويلة
ينشر المشروع نسخة قانونية فيpublicsuffix.org/list/public_suffix_list.dat، تُولَّد من مستودع GitHub يوميًا. توصي الإرشادات بأن يجلب المستهلكون النسخة لا أكثر من مرة يوميًا، بينما قد تتغير القائمة المنبع عدة مرات في أسبوع عادي. يمنح ذلك فرق البرمجيات نقطة توزيع مستقرة دون تشجيع استقصاء مهدر.
النسخة القانونية اليومية لا تعني أن الويب ينتقل إلى إصدار واحد كل يوم. يمكن للمتصفحات معالجة النص مسبقًا إلى tries أو صيغ ثنائية مضغوطة. ويمكن للمكتبات حزم لقطة في إصدارات لغات. ويمكن لأنظمة التشغيل تجميع نسخة أخرى. ويمكن للخدمات السحابية الاحتفاظ بتحويلات داخلية. وقد تحدّث بعض المنتجات بيانات الحدود بشكل مستقل؛ وقد ينتظر البعض الآخر قطار إصدار أوسع.
النتيجة مجموعة من مجموعات البيانات المشتقة من القائمة وهي صحيحة لكنها مختلفة العمر تعمل في الوقت نفسه. بعد إضافة في المنبع، قد يتعرف متصفح على الحد الجديد قبل آخر. ومكتبة من جانب الخادم قد تتخلف عنهما. وخدمة شهادات قد تستخدم قسم ICANN فقط بينما يضم متصفح إدراجات PRIVATE. كل نظام يمكن أن يكون متسقًا داخليًا ويختلف مع منتج آخر.
يصبح هذا مهمًا بشكل خاص أثناء التصحيح. إذا أُعيدت قاعدة ضارة أو خاطئة في المنبع، يجب أن يسافر التراجع عبر سلسلة التوريد نفسها التي سلكها التغيير الأصلي. الملف القانوني المصحح لا يستدعي ثنائي متصفح قديم ولا يجبر خدمة سحابية على إعادة بناء بياناتها. لبعض الوقت، يمكن أن تتعايش القاعدة السيئة وتصحيحها عبر القاعدة المثبتة.
لذلك يكون الوعي بالإصدار جزءًا من تحليل الحوادث. التقرير الذي يقول فقط إن منتجًا ما «يستخدم قائمة اللواحق العامة» غير مكتمل. يحتاج المحققون إلى الالتزام القانوني الدقيق أو البناء المشتق وسياسة الأقسام وسلوك المحلل وتاريخ التحديث في كل مكون متأثر. بدونها، يمكن للفرق أن تتجادل حول اسم مضيف واحد بينما تقارن في الواقع مجموعات بيانات مختلفة.
يوضح الإصدار القانوني والالتزام المرصودان عند حد أغسطس 2026 قيمة المعرّفات القابلة للتكرار. لا يعنيان أن كل منتج في المصب استوعب تلك الحالة بالضبط. حداثة المنبع وحداثة النشر حقيقتان منفصلتان.
الكوكيز كانت البداية، لا نهاية الاعتماد
وراثة الكوكيز هي قصة الأصل الأوضح لأن الفشل سهل الرؤية: لا ينبغي للمتصفح أن يسمح لمسجِّل واحد بإرفاق حالة بمسجلين لا علاقة لهم تحت لاحقة عامة مشتركة. ومع تطور منصة الويب، أصبح مفهوم النطاق القابل للتسجيل نفسه مفيدًا في مواضع أخرى.
يمكن لمحركات المتصفح استخدام الحد في تجميع المواقع، والسجل، وعرض عناوين URL، وقيودdocument.domain، وآليات الخصوصية. ويمكن لأنظمة الشهادات استخدام مفاهيم النطاق المسيطر عليه من السجل لمنع إصدار بدل واسع جدًا أو لتجميع الأسماء لسياسة الإصدار. ويمكن للزاحفات وأدوات الأمان استخدام النطاقات القابلة للتسجيل عند تجميع المضيفات. ويمكن للخدمات عبر الإنترنت استخدام الحد في حدود المعدلات أو سياسة الحسابات. ويمكن لأنظمة مكافحة التتبع الاعتماد عليه كمدخل واحد عند تقرير الأسماء التي تنتمي معًا.
تشترك هذه الاستخدامات في الحاجة إلى تمييز نطاق إداري عن آخر، لكنها لا تشترك في نموذج تهديد متطابق. المتصفح الذي يحمي الكوكيز معني بحالة عبر المواقع. وسلطة الشهادات معنية بحدود الإصدار. وبائع SaaS الذي يطبق حصة يتخذ خيار سياسة تجاري. وقد يحاول نظام خصوصية منع علاقات تتبع ليست مكافئة لملكية التسجيل.
هذا الاختلاف هو سبب عدم حمل سطر واحد في القائمة لمعنى عالمي واحد. يمكن أن تكون القائمة مدخلًا مشتركًا بينما يظل كل مستهلك مسؤولًا عن السياسة التي يرفقها. البائع الذي يقول «القائمة أجبرتنا» يخفي سلسلة السيطرة الفعلية. القائمة وفّرت حدًا؛ وشيفرة البائع قررت ما حدث بعد ذلك.
سياسة الشهادات مثال مفيد. لا ينبغي لسلطة الشهادات إصدار بدل مباشرة تحت لاحقة مسيطر عليها من سجل مثل*.com. يمكن لبيانات ICANN المشتقة من القائمة المساعدة في تحديد هذا الحد. وقد تكون إدراجات PRIVATE ذات صلة أو لا تكون بحسب السياسة المنفذة. الخيار الصحيح ينتمي إلى القواعد الموثقة لسلطة الشهادات، لا إلى افتراض أن كل مستهلكي القائمة يتصرفون بالطريقة نفسها.
تظهر حدود المعدلات المشكلة نفسها من الاتجاه المعاكس. يمكن للخدمة تجميع الأسماء حسب النطاق المسجل حتى لا يتمكن مسجِّل واحد من التحايل على حصة بتوليد نطاقات فرعية لا نهائية. قد يكون ذلك معقولًا. لا يجعل القائمة مسؤولة عن الحصة، ولا يبرر تغيير ملف الحدود العالمي لمجرد أن عميلًا لا يعجبه الحد التجاري للبائع.
طلب السحب تغيير سياسة، لا تعديل كتابي
يبدو سير عمل المستودع مألوفًا لمهندسي البرمجيات: افتح طلب سحب، واملأ قالبًا، وشغّل فحوصات آلية، واحصل على مراجعة وادمج التغيير. النتيجة أقل اعتيادية. تعديل سطر واحد يمكن أن يغير كيف تجمع المتصفحات وأنظمة الشهادات والخدمات الأسماء بعد انتشار البيانات الجديدة.
لذلك تطلب عملية التقديم أكثر من مجرد صحة الصيغة. يحتاج المشرفون إلى معرفة من يطلب التغيير، وهل ذلك الشخص أو المنظمة مخوَّل، وما سياسة التسجيل أو الإيجار التي تمثلها القاعدة، وهل يفهم مقدم الطلب الآثار في المصب. يمكن للاختبارات اكتشاف مشاكل الترتيب والتكرار والمطابقة المتوقعة؛ لكنها لا تستطيع وحدها توثيق السلطة التنظيمية.
قاعدة قالب 2026 تجعل تلك المساءلة صريحة. يجب استخدام النموذج دون إعادة كتابته أو تلخيصه من قبل نظام GPT. خانات الاختيار العامة إقرارات. واشتراط أن يقدمها المُقدِّم المخوَّل مباشرة يحافظ على سجل أنظف حول من مثل ماذا ومتى دخلت قاعدة عالية العواقب المراجعة.
لهذا أيضًا لا يمكن لقالب مكتمل أن ينشئ ضمانًا بمستوى الخدمة. قد تكون الأدلة ناقصة. وقد يطلب المشرف وثائق رسمية من السجل. وقد تحتاج منصة خاصة إلى إثبات السيطرة على النطاق. وقد يكشف الاقتراح عواقب كوكيز أو شهادات لم يفكر فيها مقدم الطلب. لذلك قد تستغرق المراجعة المشروعة وقتًا حتى عندما يبدو الطلب الأساسي صغيرًا.
القدرة المحدودة للمشروع تجعل جودة التقديمات جزءًا من موثوقية النظام. الطلب منخفض السياق أو المُحال من بائع يستهلك انتباهًا كان يمكن استخدامه لصيانة السياسات أو الاختبارات أو التصحيحات العاجلة. القالب ليس بيروقراطية حول ملف تافه؛ إنه جزء من الآلية التي تسمح لعملية تطوعية بتغيير بيانات تُنسخ في برمجيات عالية العواقب.
الإدراجات القديمة أصعب في الإزالة مما تبدو
إضافة قاعدة ليست مشكلة الصيانة الوحيدة. تتغير سياسات التسجيل والمنصات. قد تغلق خدمة خاصة أو تتوقف عن تقديم نطاقات فرعية أو تنقل العملاء إلى بنية أخرى. وقد يغير سجل نموذج تسجيله. ثم تخاطر القائمة القانونية بالحفاظ على حد اختفى سببه الأصلي.
الحذف ليس تلقائيًا أكثر أمانًا من التقادم. قد يكون لدى مستهلك في المصب مستخدمون أو كوكيز أو شهادات أو افتراضات سياسة مبنية حول الحد القديم. إزالة سطر يمكن أن تدمج مواقع كانت منفصلة سابقًا من منظور البرمجيات. لذلك يحتاج المشرف إلى دليل على أن السياسة تغيرت ورؤية معقولة لما سيفعله الإزالة بعد الانتشار.
يعكس التواصل منخفض الحجم الذي بدأ في يوليو 2024 ذلك الحذر. بدل معالجة البيانات القديمة كمشكلة تنظيف جماعي، تواصل المشرفون مع مسجلين مختارين لتأكيد ما إذا كانت الإدراجات ما زالت ضرورية. كان النطاق محدودًا عمدًا لأن كل إجابة قد تتطلب سياقًا ولأن الصمت غامض: جهة اتصال لا تستجيب ليست دليلًا على أن حد الإنتاج آمن للحذف.
هنا أيضًا تساعد شفافية المصب. لو كشفت المتصفحات والخدمات الكبرى عن إصدار القائمة الذي تستخدمه ووفّرت قياسًا أفضل حول التغييرات، لكان لدى المشرفين وأصحاب النطاقات أدلة أكثر عند التفكير في الإزالة أو التراجع. اليوم، يمكن للمشروع فحص المصدر العام وتاريخ الإصدار لبعض المستهلكين، لكن ليس لديه جرد كامل لمكان نشر كل قاعدة.
غياب ذلك الجرد ليس فشلًا للقائمة وحدها. إنه نتيجة إعادة الاستخدام المفتوح. رخصة MPL 2.0 تسمح باستخدام واسع بشروطها، ويمكن للمستهلكين تحويل البيانات بطرق كثيرة. التوزيع المفتوح يخفض تكلفة التكامل بينما يجعل الرؤية الكاملة في المصب غير واقعية.
البدائل إما تخسر الدقة أو الحداثة أو الحوكمة المشتركة
تستمر القائمة لأنه لا يوجد بروتوكول عالمي ينتج الإجابة نفسها بتكلفة منخفضة وبشكل متسق لكل اسم مضيف. استدلال «آخر تسميتين» البسيط يفشل فورًا مع بنى مثلco.ukومساحات القطاع العام الأعمق. يمكن للمتصفح الاحتفاظ بقائمته الخاصة، لكن سلوك البائعين سيتباعد ويضطر كل بائع إلى تكرار عمل السياسات.
قاعدة بيانات منطقة الجذر في IANA تحل مشكلة مختلفة. هي موثوقة لتفويضات المستوى الأعلى، وليس لكل حد أعمق يمكن بموجبه للمسجلين الحصول على أسماء. يمكن لمواقع السجلات وRDAP توفير معلومات محلية أكثر موثوقية، لكن السياسات تختلف والاستعلام المباشر عنها لكل قرار متصفح سيكون بطيئًا ومجزأً وحساسًا للخصوصية.
يمكن لخدمات الذكاء التجاري للنطاقات إضافة تصنيف وملكية وسمعة أغنى. قد تكون مفيدة حيث تهم تلك السمات، لكنها تقدم تكلفة وغموضًا وتبعية بائع وما زالت لا تحول قاعدة بيانات خاصة واحدة إلى معيار ويب شامل. تعبر First-Party Sets والآليات ذات الصلة عن علاقات معلنة بين مواقع معروفة بالفعل؛ وهي لا تحل محل المهمة الأولية لتحديد الحد القابل للتسجيل.
لذلك تقوم القائمة بمقايضة متعمدة. تتخلى عن حداثة فورية مثالية مقابل لقطة صغيرة وقابلة للتخزين المؤقت والفحص ومشتركة عبر البائعين لسياسة إدارية معروفة. تنجح المقايضة فقط عندما يتذكر المستهلكون ما ضُحي به. القائمة ليست استعلام سجل حيًا ولا ينبغي التعامل معها كذلك.
ميزتها التنافسية، إذا جاز التعبير عن مجموعة بيانات مجتمعية، مؤسسية بقدر ما هي تقنية. الصيغة بسيطة، والملف عام، والتغييرات قابلة للمراجعة، والعديد من الأنظمة البيئية المستقلة للمنتجات تفهمها بالفعل. استبدال الصيغة أسهل من استبدال تاريخ السياسات المتراكم والأدوات والمعرفة التشغيلية حولها.
تلك المعرفة المثبتة تخلق اعتمادًا على المسار. لدى المستهلكين محللات واختبارات ومهام تحديث وإجراءات حوادث مبنية حول القائمة. يعرف أصحاب النطاقات أين يقترحون حدًا. ولدى فرق الشهادات والمتصفحات منطق منتجات مبني على eTLD+1. والنظام الجديد سيحتاج ليس فقط نموذجًا تقنيًا أفضل بل أيضًا مسار ترحيل موثوقًا لجميع هؤلاء المشاركين.
ضغط دعم البائعين هو أوضح تباين في الحوكمة
أهم توتر مؤسسي في القائمة ليس بين مشرفين متنافسين. إنه بين مشروع منبع صغير ومنتجات مصب كبيرة يمكنها إرفاق عواقب تجارية ببياناته. يمكن لبائع أن يقرر أن حد معدل أو حد حساب أو ضابط تتبع يعتمد على تصنيف القائمة، ثم يخبر العميل أن الحل هو الحصول على إدراج في القائمة.
تبدو هذه التعليمات بسيطة تشغيليًا لأن البائع ليس من يراجع الطلب. بالنسبة إلى المشروع، يجب أن يستوفي السطر المقترح معايير الصلاحية والسياسة نفسها كأي إضافة أخرى. إذا كان لا يمثل تسجيلًا حقيقيًا أو حد إيجار بين مستأجرين لا يثقون ببعضهم، فإن قبوله يمكن أن يشوه سلوك المتصفحات والشهادات لمجرد إصلاح نموذج منتج شركة واحدة.
تحذيرات المستودع من مثل هذه الإحالات شكل من الدفاع عن الحوكمة. تبقّي المسؤولية لدى المنظمة التي صممت القاعدة المواجهة للعملاء. يمكن لمزود سحابة أو SaaS تغيير نموذج الحصص الخاص به، أو بناء تجاوز، أو تحسين تحديد الحسابات، أو دعم العميل مباشرة. لا ينبغي أن يطلب من مشروع تطوعي خارجي تغيير بيانات حدود الويب المشتركة إلا إذا كانت سياسة النطاق الأساسية تبرر التغيير.
هناك أثر من الدرجة الثانية هنا. بمجرد أن يتعلم البائعون أن الإدراج في القائمة يؤثر في مزايا قيّمة، يمكنهم خلق حوافز للعملاء لطلب إدراجات لأسباب لا علاقة لها بحد الأمان الأصلي. إذا تراكم ضغط كافٍ، فقد يتغير تكوين قسم PRIVATE وتصبح القائمة أصعب تفسيرًا كدليل على فصل حقيقي بين مستأجرين متعددين.
إصرار المشرفين على الصلاحية والأدلة وحدود حالات الاستخدام يساعد في مقاومة هذا الانجراف. يمكن لمنظمات المصب تعزيزه بنشر كيفية استخدامها لبيانات القائمة بالضبط، وتقديم طعون خاصة بالمنتج، ودعم العملاء دون جعل دمج المستودع هو العلاج الافتراضي.
ماذا يثبت الإدراج — وماذا لا يثبت
إدراج القائمة دليل على أمر واحد ضيق: القائمة القانونية تسجّل حاليًا حد لاحقة عامة عند تلك التسمية وفق قواعد المشروع وعمليته. الأدلة خلف إدراج قسم ICANN وإدراج قسم PRIVATE مختلفة، لكن لا يمنح أي منهما شهادة مشروعية عامة.
الإدراج لا يثبت أن النطاق آمن. لا يثبت أن المنصة الخاصة تعزل المستأجرين بشكل صحيح. لا يثبت ملكية قانونية أو ملكية مستفيدة أو ملاءة عمل أو جودة عملاء أو غياب إساءة. لا يعني أن المشروع يؤيد شركة أو خدمتها. لا يجعل الاسم موجودًا في DNS إلى الأبد.
كما أنه لا ينشئ حقوقًا تجاه منتجات الأطراف الثالثة. لا يمكن للعميل أن يشير إلى إدراج في القائمة ويستنتج استحقاقًا لحد معدل معين أو منتج شهادات أو معاملة متصفح تتجاوز ما تنص عليه قواعد ذلك المنتج. وبالمقابل، لا يمكن لمنتج أن يعتبر غياب إدراج PRIVATE دليلًا على أن المنصة غير جديرة بالثقة.
من السهل فقدان هذه الحدود لأن القائمة تقع قرب ضوابط أمنية. مجموعة بيانات تُستخدم في إصدار الشهادات وعزل المتصفح يمكن أن تبدو سلطة أمنية حتى عندما يكرر المشروع عكس ذلك. يجب أن يحافظ التصميم الجيد في المصب على التمييز بتسمية القرار الدقيق الذي تغذيه القائمة بدل وصف الإدراج كموافقة.
العناية نفسها مطلوبة في البحث. لا ينبغي تحويل الارتباط بـ Mozilla إلى ادعاء بأن Mozilla تسيطر على كل إدراج أو استخدام في المصب. لا ينبغي تقديم مشرفي المستودع كمنظمين لنظام DNS. ولا ينبغي وصف أصحاب النطاقات الذين يقدمون إدراجات PRIVATE بأنهم يتلقون شهادة. السجل العام يدعم استنتاجًا أكثر إثارة: السيطرة موزعة عمدًا، وهذا التوزيع هو أساس قابلية التشغيل البيني ومصدر فجوات المساءلة.
النظام البيئي سلسلة سلطات متجاورة، لا منظمة واحدة
من السهل دمج المنظمات حول القائمة في صورة ذهنية واحدة لأنها جميعًا تلمس سياسة النطاقات. عمليًا، تحتل طبقات مختلفة. توفّر IANA وICANN سياق منطقة الجذر والسجلات الموثوق. تحدد سجلات TLD سياسة التسجيل داخل مساحاتها المفوضة. يقرر مالكو النطاقات الخاصة ما إذا كانوا يديرون خدمات نطاقات فرعية متعددة المستأجرين. يقرر مشرفو القائمة ما إذا كانت الأدلة تدعم قاعدة في الملف القانوني. تقرر فرق المتصفحات والمكتبات كيفية تحليل الملف وشحنه. وتقرر سلطات الشهادات والخدمات عبر الإنترنت السياسة التي ترفقها بالحد الناتج.
هذا الفصل أكثر من ترتيب تنظيمي. إنه يحدد من يمكنه تصحيح أي فشل. إذا غيّر سجل نموذج تسجيله، يكون السجل مصدر الحقيقة الأساسية، لكنه لا يستطيع تحديث متصفح مباشرة. إذا أساء متصفح معالجة Unicode قبل تطبيق قواعد القائمة، فلن يصلح سطر منبع صحيح المحلل. إذا استخدمت سلطة شهادات قسم PRIVATE بشكل مختلف عن متصفح، فقد يكون التباين مقصودًا لا خللًا. يجب أن يحافظ إسناد الحوادث على تلك الطبقات.
تقع Mozilla في هذه السلسلة بوصفها الموطن التاريخي لعمل المستوى الأعلى الفعلي وجزءًا من سياق البنية التحتية للمشروع. يستضيف GitHub المستودع العام ومناقشات المراجعة والاختبارات والتاريخ. ولا تجعل أي من العلاقتين تلك المنصات مالكًا لكل سياسة نطاق ممثلة في القائمة. كذلك، فإن إدراجًا مقدمًا من سجل TLD لا يمنح ذلك السجل سلطة على المشروع ككل. إنه يقدم أدلة لمساحة الاسم التي يشغلها.
مجموعة مستهلكي المصب واسعة. لدى Firefox وGecko العلاقة التاريخية الأقرب إلى أصل المشروع. يعالج Chromium وChrome بيانات اللواحق العامة ويستخدمانها لقرارات المواقع والكوكيز. تستخدم المنتجات المبنية على WebKit مفاهيم اللاحقة العامة في سلوك منصة الويب. وتستخدم سلطات الشهادات وقواعد منتدى CA/Browser مفاهيم النطاقات المسيطر عليها من السجل حول إصدار البدل والسياسات ذات الصلة. Let’s Encrypt مثال مرئي على سلطة شهادات تستخدم مفاهيم النطاق المسجل في الحدود التشغيلية وأنظمة الإصدار. تحزم مكتبات اللغات والزاحفات وأنظمة التشغيل وتطبيقات الخوادم محللات أو لقطات خاصة بها.
ويمكن لمنصات السحابة والاجتماعية والإعلانات إرفاق سلوك حسابات أو حدود معدلات أو خصوصية بالحد نفسه.
لا ينقل أي من هذه التكاملات سلطة الحوكمة إلى المستهلك. بائع المتصفح لا يكتسب حق إعادة تعريف سياسة السجل لأنه يوزع القائمة. سلطة الشهادات لا تصبح مشرفًا على القائمة لأنها تعتمد على حساب نطاق مسجل. منصة سحابية لا تحصل على تأييد أمني لأن إدراج PRIVATE الخاص بها موجود. التكامل يثبت الاعتماد، لا الملكية.
لهذا تشبه القائمة سلسلة توريد بيانات أكثر من كونها منتج برمجيات بقطار إصدار واحد. تنشأ السياسة لدى السجلات أو أصحاب النطاقات المخولين. يغلف التقديم تلك الأدلة في عملية تغيير المشروع. تنتج المراجعة والاختبارات دمجًا قانونيًا. يوزعPublicsuffix.orgالنتيجة. يحول المستهلكون النتيجة ويصدرونها. لا يظهر سلوك المستخدم النهائي إلا بعد أن يطبق المنتج النهائي قواعده الخاصة. كل تسليم يمكن أن يقدم تأخيرًا أو تفسيرًا.
تشرح السلسلة أيضًا لماذا لا يمكن لمستودع عام توفير خريطة نشر كاملة. المستهلكون مفتوحو المصدر مرئيون عندما تكون شيفراتهم وتحويلات بياناتهم عامة. الخدمات المملوكة يمكنها استخدام القائمة داخليًا دون الكشف عن كل خيار محلل أو جدول تحديث. يمكن أن يكون ادعاء التبني الواسع مدعومًا جيدًا على مستوى الفئة بينما يظل الجرد المدقق للنسخ أو الإصدارات المثبتة مفقودًا.
المشروع يكشف الأدلة جيدًا في المنبع وأقل كثيرًا في المصب
أقوى الأدلة حول القائمة تتعلق بهويتها وصيغة قواعدها وعملية تغييرها. الملف القانوني قابل للتنزيل مباشرة. خوارزمية المطابقة والأمثلة عامة. سجل Git يوثق التغييرات. قالب التقديم يوثق الإقرارات الحالية. وتظهر مناقشات المستودع كيف يطلب المشرفون الصلاحية ويوضحون العواقب. هذه أسس قابلة للفحص بشكل غير اعتيادي لقطعة بنية تحتية لا يراها معظم المستخدمين.
تضعف الأدلة كلما ابتعد التحليل عن آليات المنبع. لا يوجد جرد كامل لكل متصفح أو مكتبة أو خدمة سحابية أو زاحف أو نظام شهادات يستخدم الملف، ولا جدول واحد مشترك يظهر سرعة تحديث كل مستهلك. يمكن فحص المنتجات العامة بشكل فردي، لكن المشروع لا يدير قياسًا عن بُعد عبر القاعدة المثبتة. لذلك يثبت الالتزام القانوني حالة بيانات المنبع، لا حالة كل جهاز.
أدلة الحوكمة لها حد مماثل. أدوار المستودع العامة ونشاط المراجعة تظهر من يستطيع التصرف في المشروع في وقت معين، لكن الأدلة لا تثبت مخطط تنظيميًا قانونيًا تقليديًا، ولا عدد موظفين مدفوعين، ولا قياسًا كاملًا لنفوذ أصحاب العمل. سيكون من غير الآمن الاستنتاج أن كل مساهم مرئي متطوع بالمعنى نفسه، أو أن صاحب عمل يظهر كثيرًا في الالتزامات يسيطر على المشروع. صلاحيات المشروع الرسمية والتوظيف والنفوذ غير الرسمي حقائق مختلفة.
الأدلة المالية أرق. القائمة ليست شركة تشغيل تقليدية بإيرادات أو أرباح أو تقييم معلن. البنية التحتية المرتبطة بـ Mozilla والهندسة في المصب لها تكاليف واضح، لكن قاعدة المصدر لا تخصص تلك التكاليف في بيان دخل للمشروع. لا يمكن نسب القيمة التجارية التي تخلقها المتصفحات أو سلطات الشهادات أو الخدمات السحابية إلى القائمة كإيراد. أي محاولة لاختلاق قيمة سوقية للقائمة تخلط بين الاعتماد والملكية.
ينطبق النظام نفسه على الخلافات. للمشروع ضغط دعم موثق، وخطر بيانات قديمة، وانتشار أطراف ثالثة، وإساءة فهم إدراجات PRIVATE كإشارات ثقة. تلك مشكلات هيكلية، وليست دليل سوء سلوك من المشرفين. التحليل الصحيح يسأل ما إذا كانت الحوافز والموارد تناسب عواقب الاعتماد؛ ولا ينبغي أن يصنع فضيحة من حقيقة أن المتطوعين قدراتهم محدودة.
قاعدة أدلة أقوى تتطلب معلومات لا يوفرها السجل العام بالكامل: مقابلة حالية مع كبار المشرفين، وجرد مستقل لنشرات المصب الرئيسية، وأوقات انتشار مقيسة بعد تغييرات مختارة، وبيانات أكثر منهجية عن تراكم المراجعات والطاقم. تلك الفجوات لا تمنع ملفًا قابلًا للدفاع. إنها تحدد الحدود حول ما يمكن ادعاؤه بثقة.
لذلك يمكن للمقال أن يكون حازمًا في الآلية وحذرًا في الحجم. من المدعوم جيدًا أن القائمة توفّر مجموعة بيانات مشتركة لحدود النطاقات، وأن فئات برمجيات كبرى تعتمد عليها، وأن المشرفين يستخدمون عملية مراجعة عامة، وأن مستهلكي المصب يسيطرون على خيارات التحديث والسياسة الخاصة بهم. ليس مدعومًا جيدًا ادعاء حصة سوقية عالمية، أو إصدار عالمي واحد، أو تقييم اقتصادي دقيق، أو منظمة واحدة تسيطر على النظام كله.
معالجة الأخطاء جزء من قابلية التشغيل البيني، لا فكرة لاحقة
تركز معظم شروح القائمة على المسار الناجح: طبع اسم مضيف، واعثر على القاعدة السائدة، وأعد النطاق القابل للتسجيل. تقضي أنظمة الإنتاج وقتًا كبيرًا في حالات أقل ترتيبًا. قد يكون اسم المضيف تالفًا. قد يواجه المستهلك لاحقة غير معروفة. قد تشغل المكتبة لقطة تسبق تغيير سجل. وقد يكون إدراج PRIVATE أزيل في المنبع لكنه ما زال داخل تطبيق أقدم.
هذه الشروط تحول سلوك التخلف إلى سياسة. القاعدة الافتراضية الموثقة تعطي الخوارزمية إجابة حتمية عندما لا يطابق سطر صريح، لكن بعض المستهلكين قد يرفضون تعمدًا اللواحق غير المعروفة لحالة استخدامهم. محلل قد يحافظ على نقطة لاحقة بينما مكوّن آخر يزيلها أبكر. تحويل Unicode قد يفشل قبل بدء بحث القائمة. لا يعني أي من هذه الاختلافات أن الملف القانوني خاطئ، لكن كل واحد يمكن أن يغير الحد الذي يراه المنتج.
بالنسبة إلى المشغلين، المتطلب العملي اختبار السلبيات بقدر ما تختبر النجاحات. يجب أن تعرف المكتبة ما تعيده لتلك الحالات: TLD غير معروف، استثناء تحت بدل، تسمية Unicode، وإدراج PRIVATE قديم. يجب أن يميز المتصفح أو الخدمة بين قاعدة سيئة وملف بيانات قديم وبين خلل محلل. وإلا ستُسوى كل حادثة في عبارة «مشكلة قائمة» حتى عندما يكون السبب في مكان آخر.
يساعد المشروع بإبقاء لغة القواعد ضيقة وسطح الاختبار مرئيًا. ما زال المستهلكون بحاجة إلى مسار استرداد خاص بهم. إذا كسر إدراج جديد تجميع الحسابات، يجب أن يتمكن بائع SaaS من تغيير سياسته بينما يجري التحقيق في مشكلة المنبع. وإذا اكتشف متصفح انحدارًا في المحلل، فلا ينبغي أن يطلب من سجل تغيير بيانات سياسة صحيحة لتناسب الخلل. تعتمد قابلية التشغيل البيني على الحفاظ على الحد بين الحقائق المشتركة والتنفيذ المحلي.
الملف صغير لأن المسؤولية تقع في مكان آخر
تصميم القائمة ناجح جزئيًا لأنه يرفض أن يصبح نموذجًا كاملًا للويب. لا يخزن كل مسجِّل، ولا يزحف كل منطقة DNS، ولا يصنف كل منظمة، ولا يقرر كل سياسة تستخدم حدود النطاقات. يسجل ما يكفي من البنية الإدارية لتتمكن البرمجيات من حساب حد مشترك، ثم يتوقف.
هذا الضبط يبقي البيانات قابلة للمراجعة. القواعد الدقيقة والبدل والاستثناءات مفهومة. يمكن إرفاق الأدلة بتغيير مقترح. يمكن للمستهلكين تنفيذ الخوارزمية محليًا وفحص سجل الإصدارات. قاعدة بيانات أطمح قد تقدم إجابات أغنى لكنها ستتطلب أيضًا بيانات أكثر وتمويلًا أكثر وسلطة أكثر ونموذج حوكمة مختلفًا.
ثمن الضبط أن فرق المصب يجب أن تعمل فعلًا. تحتاج إلى تحديث البيانات، وتحديد سياسة الأقسام، واختبار حالات حافة المحلل، ومعالجة التراجع، وتقرير ما إذا كان eTLD+1 هو المفهوم الصحيح فعلًا للمشكلة التي تحلها. المستهلك الذي يعامل الملف كمصدر سحري لهوية المواقع هو مستهلك يسلم الحكم الذي لم تدّعِ القائمة تقديمه.
هذا هو الدرس الدائم من المشروع. قائمة اللواحق العامة مفيدة لأنها تسجّل حدًا لا يرمّزه DNS وبصيغة يمكن لمنتجات كثيرة مشاركتها. لقد تجاوز تأثيرها مواردها الرسمية، لكن الإجابة ليست ادعاء أن المشرفين يسيطرون على الويب. يجب أن تتبع المساءلة السلسلة كلها: السجل أو مالك النطاق، ومقدم الطلب، والمراجعة التطوعية، والتوزيع القانوني، وتحديث المشتقات، وسياسة المنتج.
يمكن لملف منبع صغير أن يظل اعتمادًا مشتركًا صحيًا فقط إذا واصلت المنظمات الأكبر حوله امتلاك العواقب التي ترفقها به.
الاختبار التالي هو ما إذا كان المستهلكون قادرين على إظهار الإصدار والمسؤولية
لم تعد المؤشرات التشغيلية الأكثر فائدة هي ببساطة ما إذا كان المستودع القانوني نشطًا. السؤال الأصعب هو ما إذا كانت المنظمات التي تعتمد على القائمة يمكنها إظهار الإصدار الذي تستخدمه، ومدى سرعة استيعابها للتصحيحات، والسياسة التي ترفقها بكل قسم.
لفرق المتصفحات والمكتبات، الاختبار الأول قابلية التكرار. يجب أن يكون بناء الإنتاج قابلًا للتتبع إلى التزام قائمة دقيق أو مجموعة بيانات مولدة، ويجب أن تغطي اختبارات المطابقة التطبيع وUnicode والنقاط اللاحقة والبدل والاستثناءات واللواحق غير المعروفة ومعالجة ICANN/PRIVATE. لا ينبغي أن يبدأ تقرير خلل بتخمين القائمة التي استخدمها المنتج المتأثر.
للسجلات، المؤشر الرئيسي ملكية صيانة السياسات. قواعد التسجيل قد تتغير قبل أن تجعل أعطال المتصفح التباين مرئيًا. السجل الذي يعتمد على القائمة يجب أن يكون لديه شخص أو فريق معروف مسؤول عن مراجعة إدراجاته وتحديث الأدلة والاستجابة عندما يسأل المشرفون ما إذا كانت القاعدة ما زال سارية.
تواجه المنصات الخاصة اختبارًا أشد لأن إدراجاتها يمكن أن تؤثر على عملاء لا يثقون ببعضهم. يجب معاملة طلب PRIVATE جديد كترحيل أمني لا كتمرين علامة تجارية: اختبر حدود الكوكيز، وآثار الشهادات، وسلوك التراجع، وأثر ذلك على المستأجرين الحاليين قبل افتراض أن الدمج الناجح غير ضار.
كمون التصحيح في المصب هو مؤشر مستوى النظام الأهم. يُحدَّث الملف القانوني يوميًا، لكن لا يوجد جدول زمني عالمي لتبني المتصفحات أو المكتبات أو أنظمة التشغيل أو الخدمات. التصحيح الذي يستغرق ساعات في المنبع وأشهرًا في منتج مشتق ما زال اعتمادًا قديمًا تشغيليًا. بيانات الإصدار العامة وآليات التحديث المستقلة وملاحظات الإصدار ستجعل تلك الفجوة أسهل قياسًا.
قدرة المشرفين إشارة أخرى قابلة للملاحظة. تراكم طلبات السحب المفتوحة، وزمن الاستجابة، وتوفر المراجعين، واستمرار CI، ومعدل عمل الإدراجات القديمة تظهر كلها ما إذا كانت العواقب تنمو أسرع من الصيانة. لا ينبغي تحويل أي منها إلى هدف خدمة مصطنع للمتطوعين، لكن التدهور المستمر سيكون دليلًا على أن نموذج الموارد الحالي تحت الضغط.
المؤشر الأخير سلوك البائعين. وثقت إشعارات المستودع بالفعل حالات دفعت فيها قواعد منتجات أطراف ثالثة العملاء نحو القائمة. إذا جعل المزيد من البائعين تغييرات قائمة الحدود هي العلاج المعتاد لمشكلات الحسابات أو الحصص أو التحليلات، فسينتقل عبء الحوكمة أكثر إلى المنبع. والنمط الأصح عكس ذلك: ينشر البائعون اعتمادهم على القائمة، ويدعمون استثناءات خاصة بالمنتج حيثما كان ذلك مناسبًا، ويحيلون العميل إلى المشروع فقط عندما تنتمي سياسة النطاق الأساسية فعلًا إلى القائمة.
التقادم والتراجع هما الموضعان الأكثر تعرضًا في النموذج المشترك
إدراج تالف أو غير مخوَّل في مساحة أسماء واسعة الاستخدام سيختبر كل طبقة في الوقت نفسه. سيحتاج المشرفون إلى تثبيت السياسة الصحيحة ودمج إصلاح. سيحتاج التوزيع القانوني إلى التحديث. وستحتاج المتصفحات والمكتبات وأنظمة الشهادات والخدمات إلى استيعاب التصحيح. وقد يرى المستخدمون سلوكًا مختلفًا حتى تتقارب مسارات الإصدار المشتقة.
النمط نفسه ينطبق على إدراج PRIVATE قديم. قد تكون إزالته في المنبع صحيحة مع إنتاج انتقالات مزعجة لمنتجات جمعت المواقع وفق الحد القديم لسنوات. السؤال ذو الصلة ليس فقط ما إذا كانت القائمة القانونية صحيحة اليوم، بل ما إذا كان النظام قادرًا على الانتقال بأمان من إجابة الأمس إلى إجابة اليوم.
عدة تطورات كانت ستحسن هذا الوضع ماديًا. يمكن لمزيد من المستهلكين كشف إصدار القائمة بالضبط في التشخيصات. ويمكن للمتصفحات والمكتبات مشاركة حالات مطابقة حول أسماء صعبة. ويمكن للسجلات نشر أدلة أكثر قابلية للتحقق آليًا مثل سجلات_pslحيثما كان ذلك مناسبًا. ويمكن لكبار مستخدمي المصب تمويل اختبار محايد أو قدرة مراجعة دون تحويل التمويل إلى سيطرة أحادية.
عدة تطورات كانت ستضعفها. يمكن أن تكبر الشوكات الخاصة بالبائعين بما يكفي حتى يتوقف الملف القانوني عن وصف السلوك المشترك. ويمكن لمتصفح كبير أو نظام تشغيل أن يوزع لقطة قديمة بشدة. ويمكن أن تخلق مغادرة المشرفين تراكم مراجعات مستمرًا. ويمكن لبائعي المنتجات استخدام إدراج PRIVATE كبوابة غير رسمية لمزايا تجارية، مما يسحب المشروع بعيدًا عن غرضه كبيانات حدودية.
السيناريوهات الأكثر عواقب إذن ملموسة لا عامة. يمكن أن تظل القائمة القاسم المشترك الدائم إذا ظل نشاط المستودع ومطابقة البائعين وانضباط التحديث في المصب صحية. قد تقلل المتصفحات الاعتماد على eTLD+1 في بعض قرارات الخصوصية مع تطور التخزين المقسم وأنظمة العلاقات المعلنة، مع بقاء الحاجة إلى بيانات اللواحق للكوكيز والشهادات. يمكن للتمويل المهني تقوية الصيانة إذا بقيت الحوكمة محايدة. وقد تحسن أتمتة السجلات الحداثة دون استبدال الحكم البشري. وقد تحسن الشوكات الخاصة السرعة المحلية بينما تجزئ نموذج الحدود المشترك للويب.
لكل سيناريو إشارة قابلة للملاحظة. يجب أن يتغير التقييم عندما تتغير الإشارة، لا لأن الملف أصبح أكثر أو أقل موضة.
أصغر ملف في مجموعة الهوية على الويب لديه أوسع فجوة مساءلة
تقع القائمة في بنية سيطرة غير معتادة. السجلات وأصحاب النطاقات الخاصة يعرفون السياسة الأساسية. المشرفون يسيطرون على ما إذا كانت القاعدة المقترحة تدخل القائمة القانونية. البنية التحتية المرتبطة بـ Mozilla وGitHub تساعد في نشر المشروع. بائعو المتصفحات وسلطات الشهادات والمكتبات والخدمات السحابية يقررون متى يستوعبون البيانات وما السلوك الذي يرفقونه بها. المستخدمون النهائيون يختبرون النتيجة دون رؤية أي من تلك الطبقات عادة.
لا يملك أي مشارك سيطرة كاملة، وهي ميزة حتى يحدث خطأ. يمكن للسجل تصحيح سياسته لكنه لا يستطيع إجبار متصفح قديم على التحديث. يمكن للمشرف رفض طلب PRIVATE ضعيف لكنه لا يستطيع منع بائع من استخدام شوكة قديمة. يمكن للمتصفح ترقيع محلله لكنه لا يستطيع جعل كل مكتبة من جانب الخادم تتصرف بالطريقة نفسها. يمكن لشركة SaaS تعريف حد معدل حول eTLD+1 لكنها لا تستطيع نقل مسؤولية تلك القاعدة التجارية إلى مشرفين متطوعين لمجرد أن المدخل جاء من القائمة.
يخلق توزيع السلطة هذا أعمق مشكلة حوكمة في المشروع: الفاعلون ذوو الاعتماد الاقتصادي الأكبر ليسوا غالبًا من يحملون عبء المراجعة الأضيق في المنبع. المنتجات الكبيرة يمكنها إرفاق عواقب جديدة بحد دون إضافة قدرة مكافئة لصيانة البيانات المشتركة. وكلما تكاثرت الاستخدامات، أصبح من الأسهل أن تتجاوز السلطة الظاهرية للقائمة السلطة التي يدّعيها مشرفوها فعلًا.
لذلك يجب على فرق القيادة التي تعتمد على بيانات القائمة اتخاذ ثلاثة قرارات صريحة. أولًا، من يملك الاعتماد داخل المنظمة: مجموعة البيانات الدقيقة والمحلل ومسار التحديث. ثانيًا، أي سياسات المنتجات تستخدم قسم ICANN أو قسم PRIVATE أو كليهما ولماذا. ثالثًا، ماذا يحدث عندما تتغير الإجابة القانونية بعد أن شُحن المنتج بالفعل.
تلك القرارات تكشف تكاليف تحويل يسهل تفويتها. الملف نفسه مفتوح وبسيط، لذا يبدو استبداله رخيصًا. عمليًا، المستهلك الناضج لديه سنوات من افتراضات المحلل وحالات الاختبار ودفاتر الحوادث ودلالات المنتج وتوقعات المستخدمين المبنية حول eTLD+1. والبديل الخاص سيتعين عليه إعادة إنشاء ليس البيانات فقط بل أيضًا مشروعية أدلة السجلات، وتاريخ الاستثناءات المراجعة، والتوقع عبر البائعين أن الحد نفسه يعني شيئًا مماثلًا في مكان آخر.
الأثر من الدرجة الثانية للتبني الواسع هو إذن اعتماد أقوى على المسار. والأثر من الدرجة الثالثة خطر الوضع المشترك: إذا استهلكت منتجات كثيرة القاعدة السيئة نفسها، يمكن لخطأ منبع واحد أن ينتشر على نطاق واسع. الترياق ليس التجزئة لذاتها. تطبيقات مستقلة بشفافية إصدار واختبارات ومسارات تراجع يمكنها مشاركة البيانات القانونية دون مشاركة كل نمط فشل.
الخطر الأكثر صعوبة في التراجع هو فقدان القدرة على تفسير سبب وجود حد ومن المسؤول عنه. قاعدة تبقى بعد اختفاء أصل سياستها، أو شوكة مشتقة بلا التزام يمكن تتبعه، أو منتج تجاري يعامل الإدراج كإذن غامض — كلها تكسر سلسلة الأدلة التي تمنح القائمة شرعيتها.
سلسلة الأدلة تلك هي الأصل الحقيقي للمشروع. تعمل القائمة لأن الحد يمكن ربطه بالسياسة، ولأن التغيير يمكن مراجعته علنًا، ولأن المستهلك يمكنه، من حيث المبدأ، أن يقول أي إصدار استخدمه. حماية تلك السلسلة أهم من إضافة مزايا إلى الملف.
الاختبار طويل الأمد إذن سهل الصياغة وصعب التحقيق. عندما تكون القاعدة المهمة التالية خاطئة أو قديمة أو متنازعًا عليها، هل يستطيع النظام البيئي تحديد السياسة الموثوقة، وتصحيح القائمة القانونية، وتتبع المشتقات المتأثرة، واستعادة السلوك المتسق دون تحويل مشرف متطوع إلى مكتب دعم لكل منتج مبني فوقها؟
إذا بقي الجواب نعم، يمكن لقائمة اللواحق العامة أن تواصل ما جعلها قيّمة من البداية: قطعة بنية تحتية مشتركة ضيقة تتيح للويب رسم حد لا يستطيع DNS نفسه رؤيته.
إحاطة الأعضاء
سياق أعمق للملف الشخصي
سجّل الدخول بمستوى العضوية المناسب لفتح الإحاطة الكاملة وملاحظات المصادر.
للدائرة الاستراتيجية فقط
الدائرة الاستراتيجية
مفتوح لجميع القراء. افتح إحاطات الملف الشخصي بعد الانضمام وتسجيل الدخول.
انضم إلى الدائرة الاستراتيجيةلأعضاء تحالف القيادات فقط
تحالف القيادات
لأصحاب الأصول الفكرية المؤهلين وللإدارة؛ سجّل الدخول للوصول إلى إحاطات التحالف.
انضم إلى تحالف القيادات