
الخلاصة
- يضع تدبيس OCSP دليلاً موقّعاً عن حالة الشهادة داخل مصافحة TLS، فيلغي حاجة العميل إلى استعلام منفصل من المجيب.
- لحالة
goodمعنى محدود عمداً، فيما تحددthisUpdateوnextUpdateوproducedAtالإطار الزمني للقول الذي يحمله الرد. - صحة التوقيع وقبول النافذة الزمنية لا يكشفان متى حصلت كل حافة على الرد، ولا إن كانت معلومات سحب أحدث قد نُشرت في الأسطول كله.
- تحتاج العمليات إلى إيصال لحداثة السحب يربط الشهادة والمجيب بأزمنة الحالة وجلب الرد ومجموعة النشر ووقت القرار.
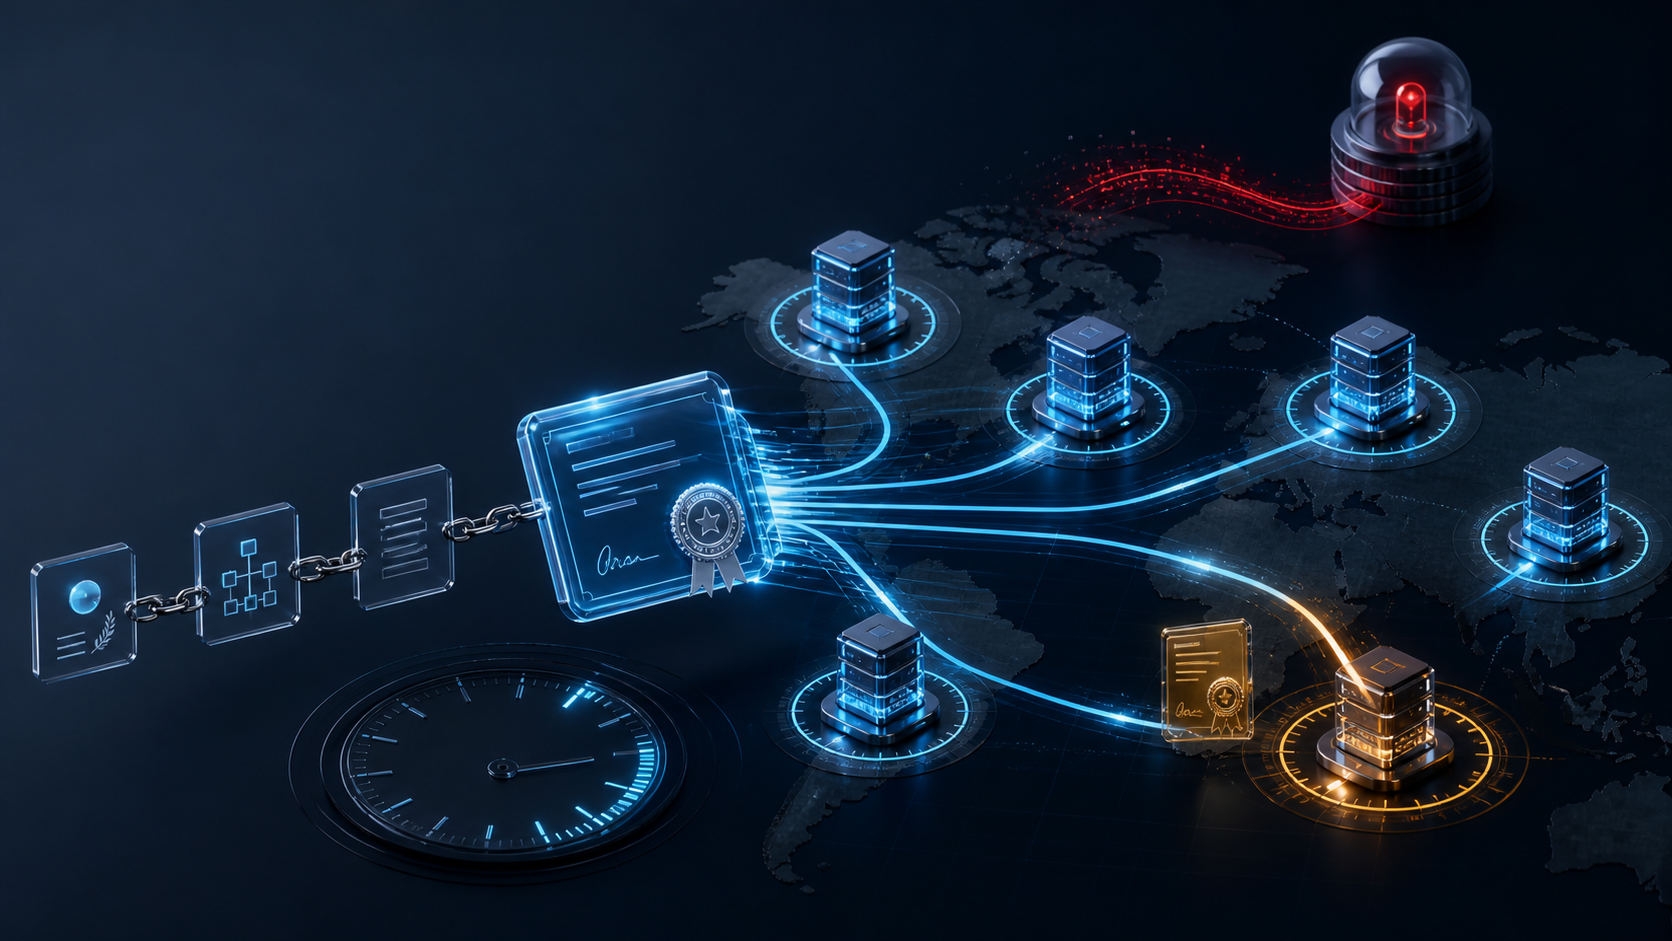
لنتصور حالة افتراضية لا تنسب إلى مزود أو حادثة واقعية. تنتج سلطة تصديق رداً موقّعاً من OCSP بحالة good، فتجلبه إحدى نقاط الإنهاء وتخزنه. تُسحب الشهادة لاحقاً، وتحصل نقطة ثانية على رد أحدث، بينما تستمر الأولى في تقديم الرد السابق داخل نافذته المعلنة. يستطيع العميل التحقق من الرد القديم وفق سياسته، لكنه لا يحصل بذلك على دليل يكفي للقول إن «السحب أصبح نافذاً في كل مكان».
يظهر الحد في نص البروتوكول. يعرّف RFC 6960 بروتوكول OCSP وسيلة لمعرفة حالة شهادة من دون تنزيل قائمة كاملة بالشهادات المسحوبة. الردود القطعية موقّعة، وتعرّف المجيب، وتحمل حالة شهادة بعينها. هذا دليل قوي، لكنه يبقى قولاً متعلقاً بكائن وسياق إصدار وفترة زمنية محددة.
يسهل تحميل كلمة good معنى أوسع مما تسمح به. فهي تعني، في حدها الأدنى، عدم وجود شهادة تحمل الرقم التسلسلي المطلوب وتقع ضمن مدة صلاحيتها ومسجلة بوصفها مسحوبة في ذلك الوقت. ويضيّق المعيار الاستنتاج فوراً: لا تثبت الحالة بالضرورة أن الشهادة أُصدرت فعلاً، ولا أن وقت إنتاج الرد يقع داخل مدة صلاحيتها. قد تضيف الامتدادات معلومات أخرى، لكن الحالة الأساسية لا تثبت وحدها سلامة الشهادة والخادم والحساب والسلطة الحالية على الخدمة جميعاً.
تكشف ثلاثة أزمنة حدود الدليل. تشير thisUpdate إلى آخر وقت عرف فيه المجيب أن الحالة صحيحة. وتشير nextUpdate إلى الموعد الذي ستتوفر عنده أو قبله معلومات أحدث. أما producedAt فهو وقت توقيع المجيب للرد. ليست هذه القيم مترادفة. فقد يصف رد موقّع حديثاً حالة عُرفت قبل ذلك، كما لا يثبت بقاء nextUpdate في المستقبل أن حدثاً تشغيلياً لاحقاً وصل إلى كل ذاكرة مؤقتة وحافة.
قبل قبول الرد، على الطرف المعتمد مطابقته بالشهادة المطلوبة، والتحقق من التوقيع وسلطة الموقّع، والحكم بأن thisUpdate حديث بما يكفي، وأن nextUpdate ــ إن وُجد ــ لاحق للوقت الحالي. تثبت هذه الفحوص أصالة كائن الحالة وقبوله وفق السياسة المحلية. لكنها لا تسجل مسار توزيعه حتى الخادم الذي قدّمه.
يشرح RFC 6066 امتداد TLS المسمى status_request. يستطيع الخادم إرسال رد OCSP مع شهادته، فلا يحتاج العميل إلى الاتصال بالمجيب أثناء المصافحة. وإذا تلقى الرد فعليه فحصه وإنهاء المصافحة إن لم يكن مقبولاً. يحسّن التدبيس طريقة إيصال الدليل، لكنه لا يوسع مضمون الدليل نفسه.
في خدمة موزعة، قد تُثبت الشهادة نفسها على مداخل ومناطق ومجموعات إنهاء متعددة. ويمكن لكل مجموعة أن تجلب كائنات الحالة وتخزنها وتستبدلها عبر مسار تشغيلي مختلف. يسجل رد OCSP معرفة المجيب وأوقاته، لا قائمة الحواف ولا مراجعة إعداداتها ولا نتيجة آخر جلب ولا تأكيد اكتمال الاستبدال. لذلك يختلف قول «الرد صالح» عن قول «أحدث حالة سحب مطبقة في كل الحواف».
يضيف RFC 7633 أداة أخرى. يمكن للشهادة أن تعلن ميزة TLS مطلوبة مثل status_request، فيرفض عميل متوافق إعداداً لا يقدم دليل الحالة المتوقع. ومع ذلك، تظل الاستعانة بمصدر آخر للتحقق ممكنة في الحالات التي يحددها المعيار. يجعل Must-Staple غياب الدليل قابلاً للتنفيذ، لكنه لا يجعل الرد القديم أحدث، ولا يمنع كل إصدار خاطئ، ولا يثبت من يسيطر الآن على التطبيق وراء الشهادة.
الخطأ التشغيلي هو اختزال أربع حالات في إشارة خضراء واحدة. قد تكون سلسلة الشهادة صحيحة، وتوقيع OCSP صحيحاً، والرد مقبولاً زمنياً، ومع ذلك تبقى حافة متأخرة عن أحدث حالة أو خارج مجموعة النشر التي يعتقد المشغل أنها محدّثة. لا تميّز لوحة تعرض «التدبيس موجود» فقط بين هذه الحالات.
يحفظ إيصال حداثة السحب السلسلة كاملة: الرقم التسلسلي وسلسلة الشهادات كاملة، وهوية المجيب، والحالة، وthisUpdate وnextUpdate وproducedAt، ووقت الجلب، ومجموعة الحواف التي ثبّتت الرد، وسياسة التحقق، ووقت القرار. كما يسجل إخفاق الاستبدال ويفصل مصادقة النقل عن تفويض التطبيق الحالي.
لا يعني ذلك أن التدبيس ضعيف. فهو يقلل تسرب الخصوصية والتأخير والاعتماد على استعلام خارجي لحظة المصافحة. ويمكن لـ Must-Staple أن يجعل غياب الدليل سبباً واضحاً للفشل. وتوثق التواقيع والأزمنة قولاً محدوداً عن حالة الشهادة. تبدأ المشكلة حين تتحول هذه الفوائد إلى ضمان لا يحتويه الرد.
القرار إذن هو تحديد الادعاء الذي يسمح للرد بتحقيقه. قد يكون الرد الأصيل والحديث بما يكفي حاسماً للتحقق من المصافحة. أما إثبات وصول السحب إلى كل الحواف فيحتاج إلى دليل نشر إضافي. ويتطلب تفويض فعل داخل التطبيق قرار هوية وسياسة حالياً ومستقلاً، لا سلطة مستعارة من كائن حالة الشهادة.
المصادر
RFC 6960 — بروتوكول حالة الشهادة عبر الإنترنت؛ RFC 6066 — امتدادات TLS؛ RFC 7633 — امتداد TLS Feature.
إحاطة الأعضاء
سياق أعمق للملف الشخصي
سجّل الدخول بمستوى العضوية المناسب لفتح الإحاطة الكاملة وملاحظات المصادر.
للدائرة الاستراتيجية فقط
الدائرة الاستراتيجية
مفتوح لجميع القراء. افتح إحاطات الملف الشخصي بعد الانضمام وتسجيل الدخول.
انضم إلى الدائرة الاستراتيجيةلأعضاء تحالف القيادات فقط
تحالف القيادات
لأصحاب الأصول الفكرية المؤهلين وللإدارة؛ سجّل الدخول للوصول إلى إحاطات التحالف.
انضم إلى تحالف القيادات