
الخلاصة
- أصدر NIST في 17 سبتمبر 2026 المسودة العامة الأولى للتقرير IR 8623، وهو ملف مجتمعي لإطار الأمن السيبراني 2.0 موجه إلى الوكالات الاتحادية التي تفكر في نشر شبكة نفاذ راديوي مفتوحة. باب التعليقات مفتوح حتى 2 نوفمبر.
- تنبه المسودة إلى أن الادعاء بمطابقة أحد مكوّنات الشبكة لمواصفات O-RAN ALLIANCE قد لا يعني تحقيق نتيجة CSF بالكامل. كما تميز بين المواصفة الفنية ذات متطلبات المنتج والتقرير الفني ذي القيمة الإرشادية.
- تعني
OutOfScopeفي بعض خانات تقييم التهديد أن الأمر خارج نطاق تقييم مواصفات المكوّنات، لا خارج مسؤولية الوكالة عن الحوكمة والتشغيل. وسجل انتقال الأدلة إلى قرار الوكالة اقتراح تحريري هنا، لا صيغة فرضها NIST.
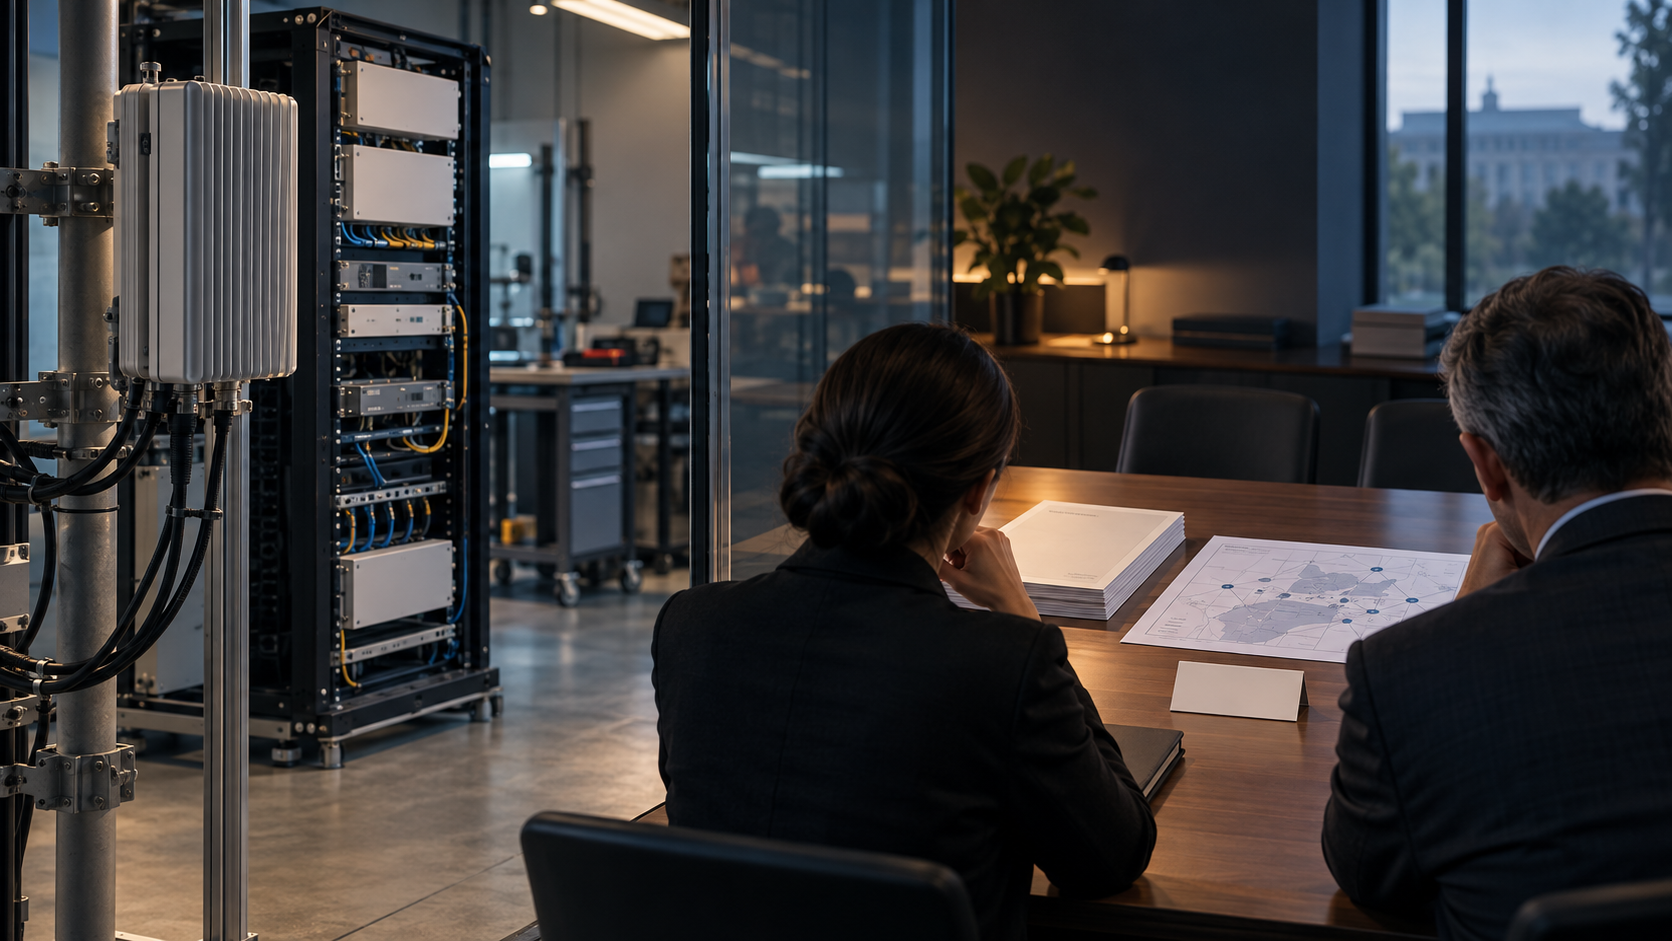
في مراجعة شراء افتراضية، قد تعرض شركة نتائج اختبار لوحدة راديوية، ثم تنتقل الأوراق مباشرة إلى خانة «المخاطر مقبولة». لا تصف المصادر عملية شراء حقيقية حدث فيها ذلك. تكشف الصورة الافتراضية مع ذلك عن فجوة منطقية: الاختبار يثبت خاصية ضمن شروط محددة، أما قبول مخاطر شبكة تخدم مهمة عامة فيشمل التكوين والبيانات والموظفين والاستجابة عند التعطل. ولا تملك ورقة المكوّن توقيع الجهة التي ستتحمل العواقب.
تتناول مسودة NIST شبكة O-RAN بوصفها جزءاً من بنية الوكالة الاتحادية، لا نظاماً مستقلاً عن بقية أعمالها. تقسيم وظائف النفاذ الراديوي وواجهاتها قد يسمح بتجميع مكوّنات من موردين مختلفين. لكن قابلية التجميع ليست شهادة أمنية للتركيب المحدد. يقدم التقرير تهديدات ومراجع مشتركة تساعد المسؤولين على بناء ملف تنظيمي خاص بهم ضمن استراتيجية إدارة المخاطر، مع مراعاة الغرض من الشبكة والمعلومات التي ستمر عبرها.
يوجد التحذير الحاسم في ملاحظة المراجعين. تقول إن منشورات O-RAN ALLIANCE قابلة للتحديث، وإن المطابقة المزعومة لمواصفة بعينها قد لا تحقق النتيجة المقابلة في إطار CSF على نحو كامل. وتوضح المسودة أن المواصفات الفنية قد تحدد وظائف أو متطلبات للمكوّنات، بينما تقدم التقارير الفنية معلومات عن البنية والتشغيل ولا ينبغي تحويلها إلى شروط إلزامية لكل منتج. وإذا أزيل هذا التمييز، صار المرجع الإرشادي يبدو كشهادة، وصارت الشهادة المحدودة تبدو كحكم على الشبكة كلها.
وتزيد جداول الملحق أهمية قراءة عنوان العمود لا القيمة وحدها. يظهر OutOfScope في تقييم المخاطر المرتبط بتحليل تهديدات التحالف أمام مسائل مثل شهية المؤسسة للمخاطرة، وإدراج الأمن في إدارة المخاطر العامة، ومسؤولية القيادة، والسياسات الداخلية. يشرح NIST أن التحالف يضع مواصفات للمكوّنات ولا يحدد كيف تدير الوكالة نشرها الفعلي. قد تكون هذه المسائل بالغة الأهمية للوكالة بالذات لأنها لا تُحل عبر مواصفة جهاز. لذلك لا يجوز تفسير «خارج نطاق هذا التقييم» بأنه «لا يستحق قراراً».
السؤال العملي هو كيف تنتقل الأدلة من جهة إلى أخرى من دون تضخيم. تستطيع الشركة تحديد نسخة المكوّن، والمواصفة التي اختبرتها، وطريقة الاختبار وما لم يشمله. وعلى الوكالة أن تضيف حدود النظام الفعلية، وتدفقات البيانات، والأنظمة المجاورة، وإدارة الوصول والتغيير، وصاحب قرار المخاطر المتبقية ووقت مراجعته. وقد تختلف أولوياتها عن أولويات الملف المجتمعي؛ فالمسودة نفسها تقر بأن الاستخدام والمكوّنات الأخرى والمعلومات المحمولة تغير الحساب.
ينتهي استقبال الملاحظات في 2 نوفمبر، وهو ليس موعد اعتماد نهائي. يمكن للمراجعين طلب مثال أوضح يربط دليل المواصفة بنتيجة تنظيمية، وشرح أدق لمعنى OutOfScope. لا تتضمن المصادر حادثة تشغيلية، أو فشلاً موثقاً لوكالة، أو مبالغة مثبتة من مورد. الخبر هنا هو أن حدود الحجة الفنية صارت صريحة في النص الأولي، قبل أن تصبح لغة المطابقة بديلاً سهلاً عن قرار المؤسسة.
المصادر
إحاطة الأعضاء
سياق أعمق للملف الشخصي
سجّل الدخول بمستوى العضوية المناسب لفتح الإحاطة الكاملة وملاحظات المصادر.
للدائرة الاستراتيجية فقط
الدائرة الاستراتيجية
مفتوح لجميع القراء. افتح إحاطات الملف الشخصي بعد الانضمام وتسجيل الدخول.
انضم إلى الدائرة الاستراتيجيةلأعضاء تحالف القيادات فقط
تحالف القيادات
لأصحاب الأصول الفكرية المؤهلين وللإدارة؛ سجّل الدخول للوصول إلى إحاطات التحالف.
انضم إلى تحالف القيادات