
الخلاصة
- نشر NIST المسودة العامة الأولى للتقرير IR 8613 في 21 أغسطس 2026، ويستقبل التعليقات حتى 5 أكتوبر. مجالات التحدي الثلاثة والعشرون تصنيف تحليلي وضعته مجموعة العمل، لا إحصاء لحوادث مزودين معينين.
- تفرق المسودة بين عميل ينسق خدمات من سحابات متعددة بنفسه، وخدمة مجمعة يدير المزود تكاملها. انتقال مهمة التنسيق في الحالة الثانية لا يجعل حدود النظام الخاضع للترخيص أو وراثة الضوابط واضحة تلقائياً.
- يبين الملحق A.10 أثر اختلاف الشبكات وموقع تجميع السجلات ومسارات الربط بين الخدمات. خريطة الأدلة المقترحة هنا رأي تحريري، وليست وثيقة أوجبها NIST.
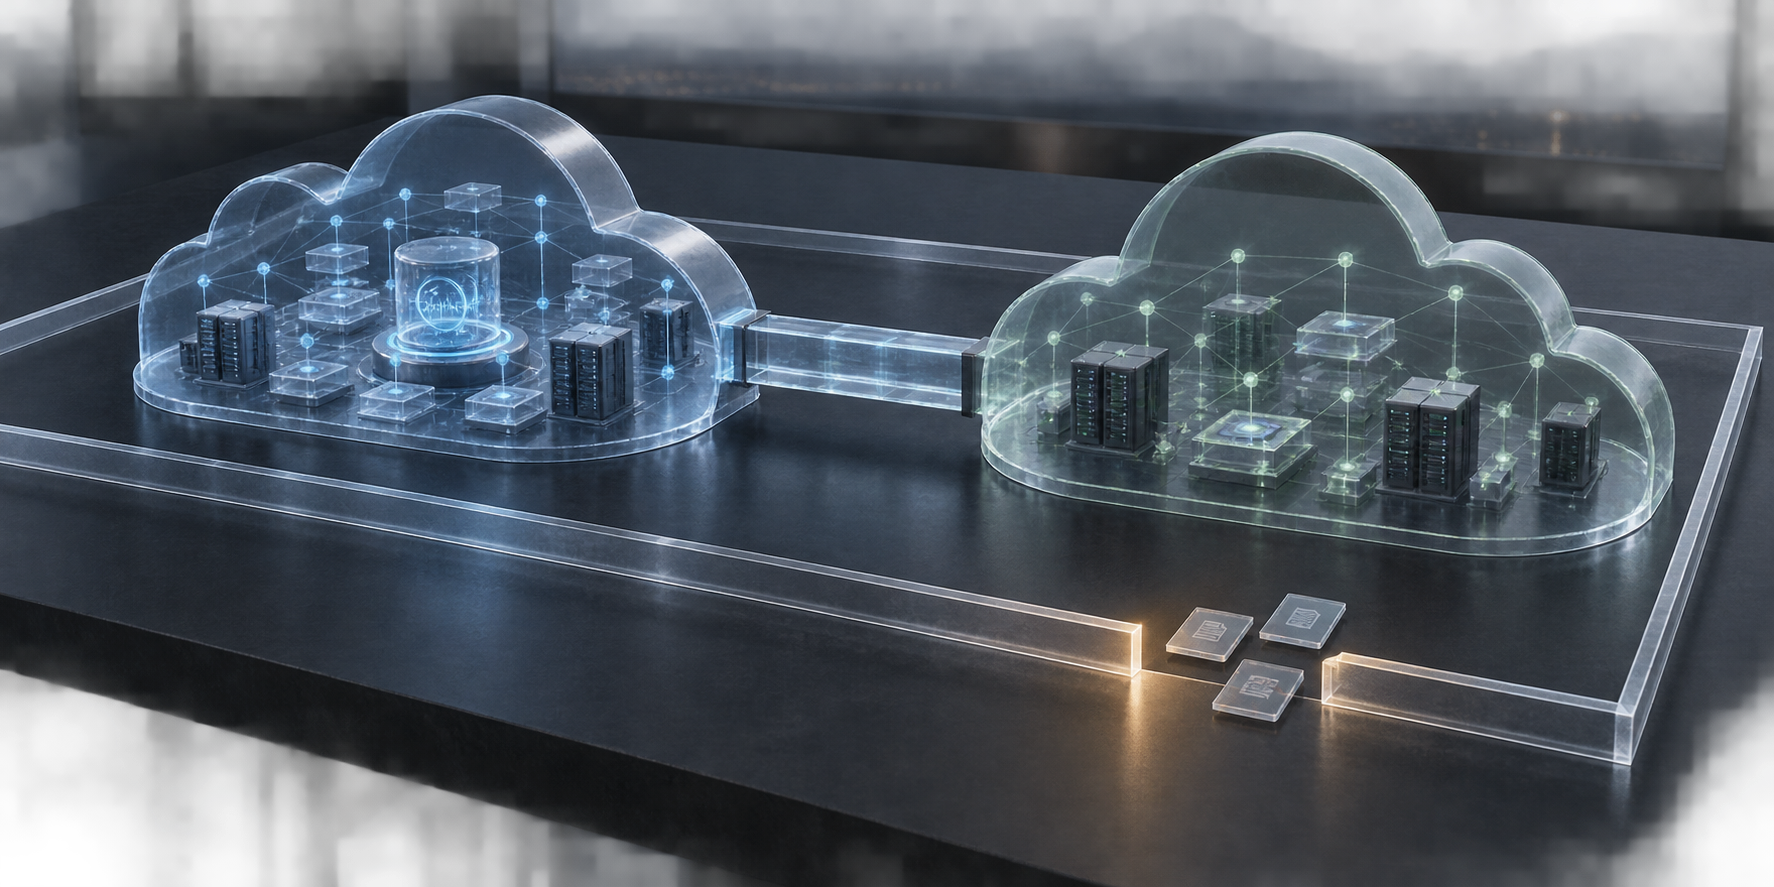
عند شراء خدمة متعددة السحابات تبدو العلاقة بسيطة: عقد واحد، جهة تشغيل واحدة ولوحة متابعة واحدة. لكن من يوقع قرار قبول المخاطر يحتاج وصفاً آخر. أين تحفظ السجلات؟ هل تغطي خدمة المراقبة الموضوعة في إحدى السحابتين الأخرى أيضاً؟ ومن يثبت سلامة الوصلة بينهما؟ وحدة واجهة الاستخدام لا تجيب عن هذه الأسئلة، مع أنها قد تحدد ما الذي يدخل فعلاً في نطاق تقييم النظام.
يتناول التقرير الأولي المنشور للتعليق، Multi-Cloud Architecture Challenges: Security and Compliance Implications، هذا الانفصال ضمن 23 مجالاً من التحديات. وتبرز فيه نقاط التماس الخاصة بالهوية والوصول، والقياس والسجلات، والتكوين والتغيير، وحماية البيانات، والامتثال والترخيص. لا يعلن التقرير إخفاق شركة بعينها، ولا يقيس معدل وقوع الانتهاكات، ولا يقدم بنية إلزامية جاهزة. إنه وصف غير شامل لمواضع الاحتكاك، وما زالت صياغته قابلة للتعليق حتى 5 أكتوبر.
المهم هو تحديد نوع الترتيب التجاري والتقني. قد تختار المؤسسة خدمات من شركات مختلفة وتتحمل هي وصلها ووضع سياساتها وحوكمة انتقال البيانات بينها. وقد تحصل على خدمة يجمع فيها مزود تلك المكونات ويتولى تنسيقها عبر السحابات. تركز المسودة أساساً على الترتيب الثاني. يستطيع المزود تسلم عبء التكامل، لكن ذلك لا يعني أن الجهة المستفيدة أصبحت تملك بالضرورة أدلة متجانسة لكل مكون تحت السطح.
في البيئات التي تخضع للتقييم والترخيص، قد تقع وظيفة داخل نطاق الاعتماد الخاص بأحد المزودين وخارجه لدى مزود آخر. وربما يتطلب تحقيق الغرض الأمني نفسه مكونات أو إعدادات أو ضوابط تعويضية مختلفة. هذه ملاحظة عن حدود الاستدلال، لا حكم بأن شركة محددة فقدت صلاحية التشغيل. فعبارة «خدمة واحدة» لا تكفي لإثبات أن كل خدماتها الأساسية ترث الضوابط نفسها؛ يجب ربط كل وظيفة بخدمتها الفعلية وبصاحب الضابط وبالدليل المناسب للنشر المعين.
يضرب البند CS-110 في الملحق A.10 أمثلة عملية. الشبكات الخاصة الافتراضية قد تختلف بين العروض، وقد توجد وظيفة تسجيل مركزية في عرض واحد دون الآخر، وقد تعبر البيانات بينهما دائرة مخصصة أو نفقاً يمر بالإنترنت. وتدعو المسودة إلى توثيق الفروق ونسبتها إلى النشر الصحيح. ثم تلفت إلى أن استيفاء الضابط نفسه، مثل التسجيل، قد يحدث بطرق غير متماثلة. عرض الأحداث معاً على شاشة موحدة لا يبرهن وحده على أن مصادرها خضعت للتغطية والإدارة نفسيهما.
ثمة حد معقول لما يستطيع العميل الاطلاع عليه. قد يحجب المزود تفاصيل البنية الداخلية صوناً لأمنها، وقد يفتقر العميل نتيجة ذلك إلى وصف كافٍ للحدود أو لمسؤولياته الدقيقة. ليس الحل نشر خرائط حساسة للعامة؛ بل الاتفاق على أدلة محددة النطاق، وعلى نسخ الوثائق وطرق التحقق التي تسمح لصاحب القرار بفهم ما يقبله. يربط الرسم التحليلي في المشروع بين غموض الحدود وغموض وراثة الضوابط، ثم اضطراب اتساق السياسات والتكوين. هذا رسم للعلاقات المفترضة بين التحديات، وليس ترتيباً مبنياً على عدد حوادث مرصودة.
لذلك لا تختزل أهمية المسودة في القول إن تعدد السحابات معقد. السؤال الأدق هو ما إذا كان نجاح المزود في إدارة الوصلات قد صاحبه وصف قابل للفحص لما يقع داخل قرار الترخيص. ما دام المشروع مفتوحاً للملاحظات، تستطيع المؤسسات المطالبة بتوضيح مستوى الأدلة الضروري، مع الاعتراف بأن بعض تفاصيل البنية الأساسية لا يمكن إتاحتها للعميل.
المصادر
إحاطة الأعضاء
سياق أعمق للملف الشخصي
سجّل الدخول بمستوى العضوية المناسب لفتح الإحاطة الكاملة وملاحظات المصادر.
للدائرة الاستراتيجية فقط
الدائرة الاستراتيجية
مفتوح لجميع القراء. افتح إحاطات الملف الشخصي بعد الانضمام وتسجيل الدخول.
انضم إلى الدائرة الاستراتيجيةلأعضاء تحالف القيادات فقط
تحالف القيادات
لأصحاب الأصول الفكرية المؤهلين وللإدارة؛ سجّل الدخول للوصول إلى إحاطات التحالف.
انضم إلى تحالف القيادات