
الخلاصة
- تتيح RFC 7646 لمشغّل المحلّل إيقاف التحقق من DNSSEC في فرع محدد، بعد أن يثبت فنيون مدرّبون أن السبب سوء إعداد وليس هجوماً.
- يجب أن يظل الاستثناء محلياً ومؤقتاً ودقيق النطاق: تُعامل الردود كأن المنطقة غير موقّعة، ولا تحمل بت AD، وتعود إلى التحقق فور استعادة المنطقة لسلامتها.
التحليل
يجعل DNSSEC المحلّل التكراري نقطة تحقق، لا مجرد وسيط يعثر على الإجابة. يستطيع المحلّل بناء سلسلة مصادقة تصل البيانات الموقّعة بمرساة ثقة واحدة على الأقل جرى إعدادها مسبقاً. ثم يميز بين حالات Secure وInsecure وBogus وIndeterminate. ويمكن الإشارة إلى البيانات التي ثبتت مصادقتها بواسطة بت AD، بينما تؤدي البيانات المصنفة Bogus عادةً إلى فشل لدى العميل الذي لا يجري التحقق بنفسه، بدلاً من تمرير جواب صالح للاستخدام.
يحمي هذا النظام أصل بيانات DNS وسلامتها، ولا يوفر سريتها. وهو ينشئ أيضاً نقطة إنفاذ عملية. عندما تكون التواقيع صحيحة، يمنح المحلّل المستخدم ضماناً قابلاً للتحقق. وإذا انتهت صلاحية توقيع، أو اختل التفويض، أو انكسرت سلسلة المصادقة لسبب آخر، فإن الضبط نفسه يمنع قبول الإجابة. تبقى مسؤولية إصلاح المنطقة الموقّعة على مشغّلها، لكن أثر الانقطاع يظهر أولاً لدى مستخدمي المحلّل.
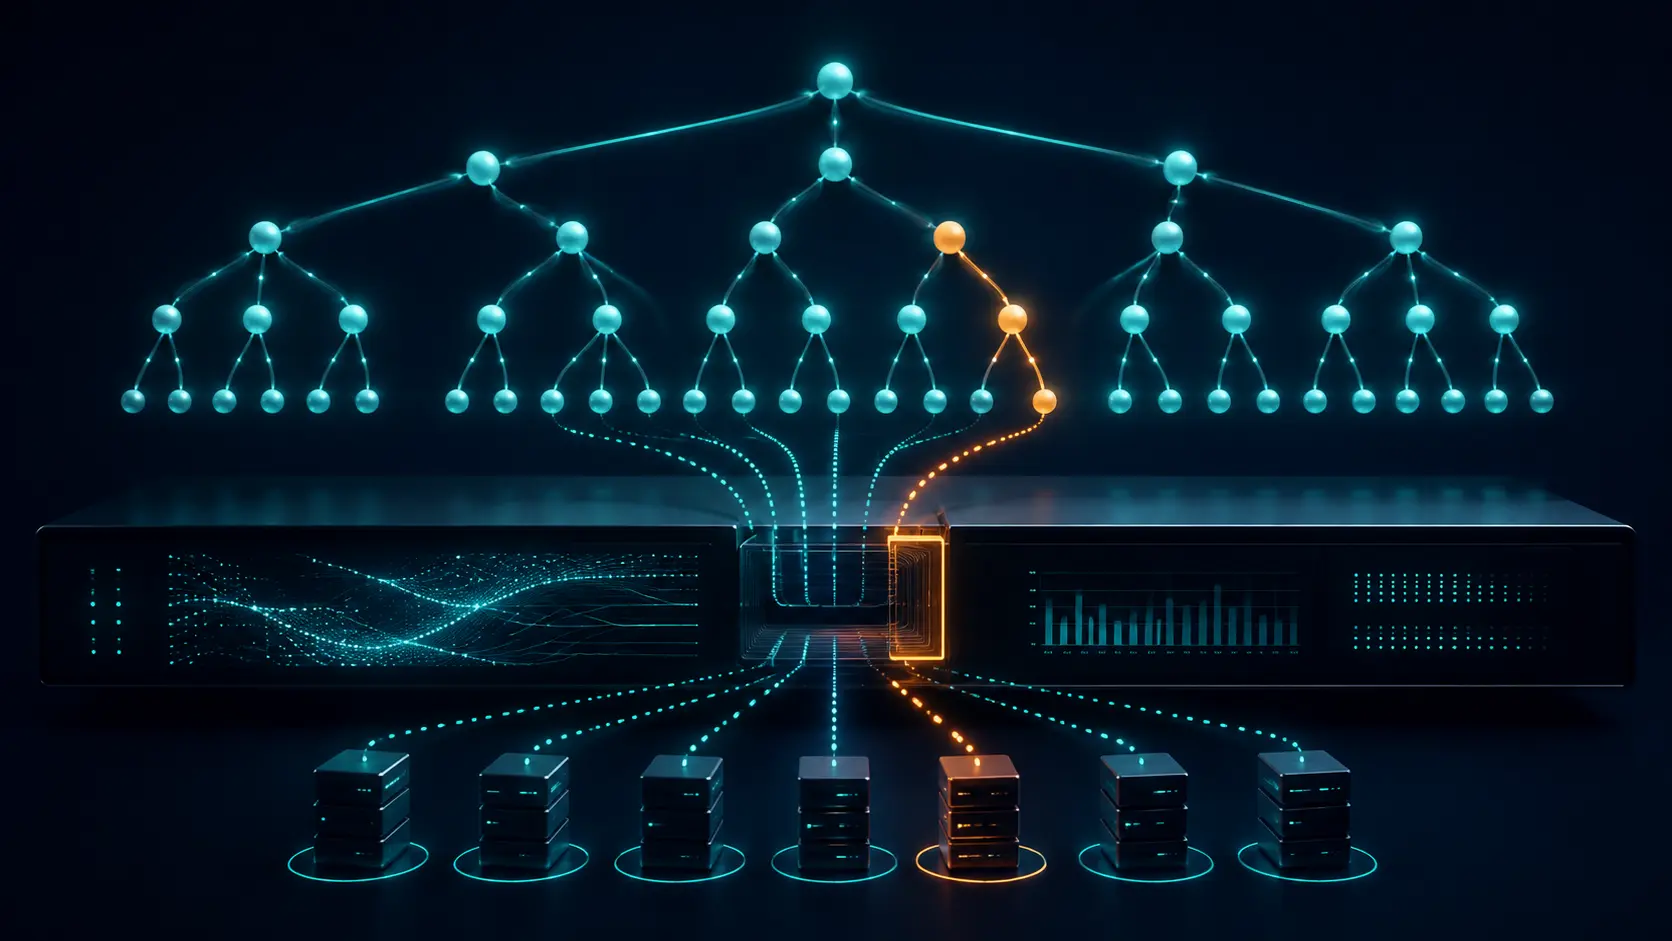
تعرّف RFC 7646 مرساة الثقة السلبية، أو NTA، لهذه الحالة الاستثنائية. عندما يضبط المشغّل NTA عند اسم معين، يتوقف المحلّل عن التحقق من DNSSEC ابتداءً من تلك النقطة. ويعامل الردود في الفرع المختار كما لو كانت صادرة عن منطقة غير موقّعة، ولا يضع بت AD عليها. لا يصلح هذا الإجراء المنطقة، ولا يغير تفويضها أو تواقيعها. الذي يتغير هو سياسة البنية التحتية التكرارية ضمن حد إداري محلي.
موضع هذا التحكم يعيد توزيع السلطة العملية. مرساة الثقة العادية تمنح سلسلة المصادقة نقطة انطلاق؛ أما NTA فلا تنشر حقيقة بديلة داخل DNS. هي تعليمات لمؤسسة واحدة كي تعلّق حماية كانت ستطبقها، ولا يُفترض نشرها خارج الحد الإداري الذي يحتاجها. لذلك قد يسأل مستخدمان عن الاسم نفسه في اللحظة نفسها: يحافظ أحد المحلّلين على الفشل، بينما يعيد محلّل آخر بيانات غير موثقة ضمن الاستثناء المحلي.
ضغط التوافر لا يكفي وحده لتفويض هذا القرار. قبل تفعيل NTA، يجب على فنيين مدرّبين التأكد من أن العطل ناتج عن سوء إعداد لا عن هجوم. وعليهم أيضاً التأكد من أن النطاق لم يُعطّل عمداً، وينبغي لهم بذل محاولة معقولة للاتصال بصاحب النطاق. وبذلك لا تكون NTA مسار تراجع آلياً يختاره البرنامج كلما أخفق التحقق.
هنا تظهر حدود واضحة بين الحقيقة والاستدلال والمجهول. تصف وثائق RFC الآلية وشروط استخدامها، لكنها لا تثبت أن حادثة بعينها حميدة. كما لا توضح المصادر المجمّدة أي مشغّلين يستخدمون NTA حالياً، ولا معدل استخدامها، ولا مقدار الانقطاع الذي تختصره، ولا حجم المنفعة أو الضرر في شبكة إنتاج محددة. تطبيق الأداة على واقعة حقيقية يتطلب أدلة تشغيلية إضافية وحكماً بشرياً منفصلاً.
القيد الثاني هو نطاق الاسم. ينبغي وضع الاستثناء عند النطاق أو النطاق الفرعي الذي يعاني الخلل تحديداً. ولا يجوز رفعه إلى اسم أب أو تعطيل التحقق في فروع لا علاقة لها بالعطل. فإذا كانت الأدلة تخص خدمة واحدة، فإن وضع NTA عند سلف أعلى يوسّع مجموعة بيانات DNS المقبولة من دون مصادقة إلى ما يتجاوز ما يبرره التشخيص.
القيد الثالث هو الزمن. يجب أن تكون لكل NTA مدة مضبوطة وأن تنتهي آلياً. وتشير RFC 7646 إلى أنه لا ينبغي الاحتفاظ بها لأكثر من أسبوع. كما ينبغي للتنفيذ أن يعيد محاولة التحقق دورياً وأن يزيل الاستثناء فور نجاح التحقق من جديد. وعند الإزالة، ينبغي أيضاً مسح مدخلات الذاكرة المخبأة عند العقدة المتأثرة وتحتها، حتى لا تبقى بيانات قُبلت أثناء الاستثناء بعد عودة المصادقة.
ليست المسألة اختياراً مطلقاً بين الأمن والتوافر. يستعيد المستخدمون ومسؤولو الخدمات الوصول إلى الفرع المعطّل. وفي المقابل، يفقدون خلال نافذة محددة ضمان DNSSEC الذي كان المحلّل يوفره لذلك الفرع. أما المناطق الصحيحة خارج الحد فيجب أن تبقى خاضعة للتحقق. المقايضة محددة من حيث الآلية، لكن قياس أثرها الفعلي يحتاج إلى بيانات عن حركة الشبكة والاعتماديات والحادثة نفسها.
تكمل الشفافية بنية الضبط. توصي RFC 7646 بكشف مراسي الثقة السلبية الحالية والسابقة، بما في ذلك أوقات التفعيل والإزالة. ولم يكن في التصميم الأصلي رمز استجابة DNS مخصص يعلن مباشرة أن NTA قيد الاستخدام. غياب بت AD يعني أن ضمان المصادقة لم يُقدّم، لكنه لا يشرح وحده سبب السياسة التي طبقها المحلّل.
أضافت أخطاء DNS الموسعة لاحقاً لغة أفضل للتشخيص. تعرّف RFC 8914 رموزاً مثل DNSSEC Indeterminate وDNSSEC Bogus. تساعد هذه الرموز في تفسير الفشل، لكنها لا تغير معالجة البروتوكول. كما أنها لا تكون موثقة إذا لم تكن معاملة DNS التي تحملها مؤمّنة. لذلك يظل EDE قرينة للتحقيق، لا دليلاً كافياً على سوء الإعداد ولا تفويضاً لتعليق التحقق.
وللسيناريو المقابل كلفة أيضاً. رفض NTA يحافظ على سياسة التحقق، لكنه قد يبقي الفرع الموقّع خارج الخدمة. أما تعطيل التحقق على نطاق شامل، أو نقل المستخدمين إلى محلّل لا يتحقق، فقد يعيد قدراً أكبر من الوصول مقابل توسيع فقدان الضمان إلى أسماء كثيرة. تحتل NTA الضيقة موقعاً وسطاً: تعيد اعتماداً محدداً وتُبقي التحقق قائماً في بقية شجرة DNS.
لا تفرض وثائق RFC سلسلة موافقات مؤسسية واحدة على الجميع. ومع ذلك تسمح ضوابطها باستنتاج مكونات سجل قابل للدفاع عنه: اسم صاحب الموافقة، والأدلة التي رجحت سوء الإعداد، وأصغر اسم متأثر، ووقت التفعيل والانتهاء، ومحاولة الاتصال بصاحب النطاق، ونتائج إعادة التحقق، والإزالة النهائية، ومسح الذاكرة المخبأة. هذا استدلال تشغيلي قائم على الآلية، وليس ادعاءً بأن أي مشغّل بعينه يطبق هذه الخطوات الآن.
لا نحتاج إلى اتهام مؤسسة لفهم الخطر. قوة NTA تأتي من قدرتها على استعادة خدمة من دون لمس المنطقة الموقّعة المعطلة. إذا كان التشخيص صحيحاً، فقد تحمي الاستمرارية. وإذا كان خاطئاً، أو تحول الاستثناء المؤقت إلى عادة، فقد تعرّض المستخدمين لبيانات غير موثقة. لذا يجب أن يكون الاستنتاج صارماً: لا تُعامل NTA إلا بوصفها استثناءً للأصالة له مسؤول مسمى وأدلة ونطاق ضيق ومدة محددة وإفصاح وانتهاء آلي وإزالة مثبتة.
المصادر
إحاطة الأعضاء
سياق أعمق للملف الشخصي
سجّل الدخول بمستوى العضوية المناسب لفتح الإحاطة الكاملة وملاحظات المصادر.
للدائرة الاستراتيجية فقط
الدائرة الاستراتيجية
مفتوح لجميع القراء. افتح إحاطات الملف الشخصي بعد الانضمام وتسجيل الدخول.
انضم إلى الدائرة الاستراتيجيةلأعضاء تحالف القيادات فقط
تحالف القيادات
لأصحاب الأصول الفكرية المؤهلين وللإدارة؛ سجّل الدخول للوصول إلى إحاطات التحالف.
انضم إلى تحالف القيادات