
تحليلات
أحدث المقالات
أحدث المعلومات عن مشغلي البنية التحتية، والقرارات السياسية، والتحركات السوقية، وتحولات القوة الرقمية.

IETF
Justin Richer والرمز النشط الذي لا يستطيع الموافقة على الطلب
تبدو إجابة `active: true` كأنها الضوء الأخضر الأخير في مسار OAuth. خادم التفويض يعرف الرمز، ولا يراه ملغى، وما زال ضمن مدة صلاحيته. لكن RFC 7662، التي يرد اسم Justin Richer مؤلفاً لها، لا تحكم على العملية التي يريد العميل تنفيذها. إنها تقدم حقيقة موثوقة عن الرمز إلى المورد…

IETF
قرار الحماية لا يثبت هوية من أعاد الطلب إلى CDN
قد يكون إيقاف الطلب إجراءً محلياً سليماً، فيما تبقى قصة المسار والنية غير محسومة. يكشف CDN-Loop الفرق بين الاحتفاظ بإشارة يحتاجها الآخرون ومنح تلك الإشارة سلطة إثبات لا تملكها.
IETF
يخضع استرداد DNSSEC لساعات لا يتحكم فيها أي موقّع بمفرده
قد تتعطل المادة الخاصة بالمفتاح بينما يظل النطاق يعمل أمام المستخدم. لا تناقض هنا: التوقيعات التي أُنتجت قبل العطل ما زالت صالحة. غير أن هذا الهدوء ليس تعافياً، بل مهلة تتناقص فيما ينتظر المشغّل الأب والخوادم الثانوية وذاكرات التخزين المؤقت.

ملف القضية
اجتذب فشل DNS واحد 51 استعلاماً، وبقي السبب بلا حسم
قارنت APNIC Labs في تجربتها لعام 2026 بين طرق مختلفة لقول «لا» في DNS. تلقى الخادم الموثوق نحو أربعة استعلامات لكل اختبار عند النفي الحاسم، و51.73 مع `SERVFAIL`، و83.46 عندما صمت تماماً. القياس يثبت الحمل، لا الجهة التي ضاعفته.
IETF
حالة الجهاز في بوابة الدخول ليست دليلاً على هوية مستخدمه
تحتاج بوابة الشبكة إلى ربط طلب الحالة بالجهاز الذي تطبق عليه قيود المرور. لكن هذا الربط محلي ومؤقت، وقد يتغير مع العنوان أو مسار الاتصال. إبقاؤه بعد انتهاء غرضه يخلق مشكلة مختلفة عن انقطاع الخدمة.

IETF
Rifaat Shekh-Yusef وعدّاد nonce الذي لا يرقّم المعاملة
قد يصل طلب مؤتمت إلى الخادم، ثم تضيع الاستجابة في الطريق. يعيد العميل المحاولة بعد تحدٍّ جديد، فتنجح مصادقة HTTP Digest مرة أخرى. سجل الهوية يرى تبادلين صحيحين، أما سجل الأعمال فقد يرى عمليتين. في RFC 7616 الذي حرّره Rifaat Shekh-Yusef، يساعد `nc` على كشف تكرار طلب داخل سياق…
تاريخ
قبل أن تصبح إعادة الترقيم إجراءً، كانت يوميات ميدانية: RFC 1916
لم يقدّم RFC 1916 جواباً جاهزاً. نشر، بدلاً من ذلك، طلباً إلى من كانوا يغيّرون عناوين شبكاتهم فعلاً: اكتبوا البيئة والخطة وما نجح وما فشل، وسجّلوا الأدوات النافعة والمفقودة والمنتج والإصدار والمورّد والوقت المطلوب. في شباط 1996 اعترف فريق PIER بأن صفة الوثيقة لا تستطيع أن تصنع…
التقارير
يعيد RIPEstat بناء سجلّ التوجيه لتمكين CSP، لكن العرض الجديد يحتاج إلى سجلّ تكافؤ دلالي
يمكن تحسين أمن المتصفح من دون تغيير أي سجلّ توجيه، ومع ذلك قد تتبدل النتيجة التي يراها المشغّل إذا تغيّر الحدّ الأدنى أو التجميع أو طريقة رسم البيانات المفقودة. لدى RIPE NCC أسباب قوية لتقاعد الواجهة القديمة؛ وما يلزم هو إيصال صغير يبيّن ما بقي ثابتاً وما تغيّر في العرض.
IETF
تحديث التفويض الموقّع ذاتياً يثبت المفتاح لا الصلاحية
يستطيع أي مفتاح جديد أن يوقّع طلباً يقول: ثقوا بهذا المفتاح. صحة التوقيع تثبت أن المرسل يملك المفتاح الخاص، لكنها لا تجيب عمن منحه حق تغيير تفويض نطاق فرعي. تفصل مسودة DNSOP بين الحقيقتين؛ وعلى التشغيل أن يحفظ دليلاً على الانتقال بينهما.

ملف القضية
قُبل طلب الحذف ثم رفضته شبكة CDN في المصب
قد تصل رسالة `201 Created` قبل أن تكتشف سلسلة التوزيع أن آخر شبكة فيها لن تنفذ الطلب. تتبع المراجعة 20 من CDNI Triggers v2 هذا الفاصل: يتحول الرفض المباشر في المصب إلى سجل غير متزامن لدى وسيط، وقد لا يكشف السجل هوية الجهة التي رفضت.
المبدعون
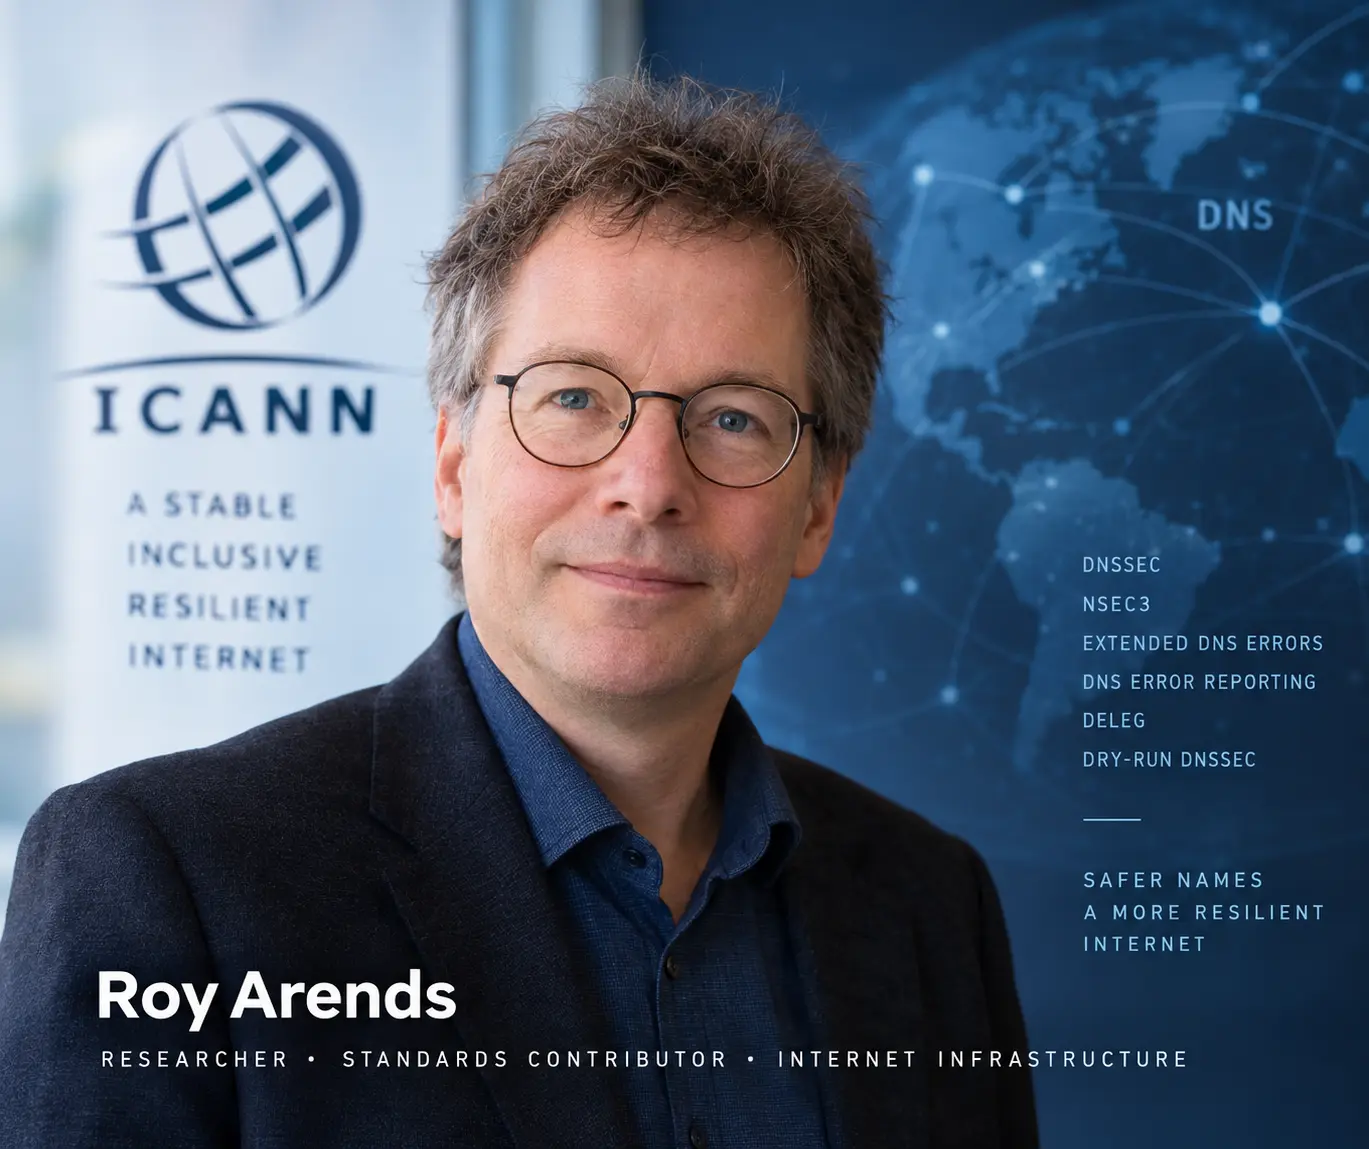
روي آرندز والعمل الشاق لتغيير نظام أسماء النطاقات بأمان
شارك روي آرندز في كتابة مواصفات عام 2005 التي جعلت DNSSEC الحديث قابلاً للتشغيل البيني. وبعد عقدين، يتركز عمله في ICANN على مشكلة تشغيلية أصعب: كيف يمكن تغيير المفاتيح وإشارات الأخطاء وآليات التفويض في نظام عالمي لا تستطيع أي مؤسسة أن تأمر جميع أجزائه بالتحديث.

IETF
عدد الهجمات المحجوبة لا يشرح وحده عمل جهاز الحماية
تقييم الحماية يحتاج إلى معرفة ما مر وما توقف وما سجله الجهاز. وربط ذلك بالأداء يتطلب إعدادا مشتركا، لا مجرد تقريرين يحملان اسم المنتج نفسه.

تاريخ
مضى المعيار قدماً وبقي الترخيص وعداً: RFC 1915
تستطيع مؤسسة المعايير أن تحرّك وثيقة من حالة إلى أخرى، لكنها لا تستطيع أن توقّع عقداً نيابة عن الشركة التي ستدفع ثمنه. هذا هو الحد الذي جعله RFC 1915 مرئياً. فقد أعاد فتح مسار بروتوكولين للضغط والتشفير في PPP بعد تعثر سببه ادعاء براءات، مستنداً إلى تعهد علني بالترخيص. أما نص…

IETF
Tatu Ylonen ونافذة SSH التي لا تصلح إيصالاً للأمر
ترسل منصة أتمتة أمراً عبر SSH، ثم ترى أن نافذة القناة اتسعت وأن الاتصال المشفّر أُغلق بهدوء، فتضع علامة النجاح. لكن أياً من هذه الإشارات لا يقول إن التطبيق البعيد ثبّت التغيير المقصود. يمنح RFC 4254، الذي يحمل اسم Tatu Ylonen بين مؤلفيه، كل إشارة وظيفة أضيق. يبدأ الخطر حين يرفع…

ملف القضية
نصاب قفل السجل يحصي الموافقات ولا يثبت استقلال أصحاب الصلاحية
قد تبدو رسالتا موافقة كأنهما رقابة من شخصين، مع أن استعادة الحسابين قد تمر عبر صندوق بريد واحد تعرّض للاختراق. يستطيع امتداد مقترح لبروتوكول EPP أن يحصي موافقات جهات اتصال قفل السجل، لكن الأصعب هو إثبات أن السلطات التي تمثلها تلك الجهات مستقلة فعلاً.

ملف القضية
خطأ ICMP يذكر العقدة لكنه لا يثبت هويتها
تشدد المراجعة 05 من مسودة لدى IETF شرط إرفاق سياق العقدة ببعض أخطاء ICMP حين لا يكفي عنوان الاستجابة لتحديد مصدرها. غير أن هذا السياق غير موثق تشفيرياً، وقد يزيح بايتات من الحزمة الأصلية المقتبسة كي تبقى الرسالة ضمن حد MTU.

IETF
من يختار المعاملة التي تتلقاها حزمة القياس؟
قد يكون مرجع التأخير المستخدم في اختيار المسار مستقراً لأنه يتجنب أثر الطوابير عمداً. لكن المؤسسة تظل بحاجة إلى جهة ترصد انتظار العملاء، ولا يكفي أن تمنح مسباراً آخر المعاملة نفسها.

التقارير
تقارير Ombuds لدى ARIN تصل إلى المجلس، لكن مصير التوصيات غير متاح علناً
تكشف محاضر ARIN أن الاستشارة الخارجية بشأن سلامة الاجتماعات وسلوك المشاركين ليست إجراءً شكلياً؛ فقد تحولت توصيات سابقة إلى تحسينات، وتعذر إدماج توصيات أخرى، وبقي نطاق البرنامج واستمراره ونشر تقاريره موضع بحث. ما ينبغي أن يظل سرياً هو الحالة الفردية، لا قرار المؤسسة المجرد بشأن…
IETF
Tim Bray واسم JSON المكرر الذي لا يمكن اختزاله في قيمة واحدة
قد تسمح البوابة بالطلب، وتنفذه الخدمة بقيمة أخرى، ثم يعرض سجل التدقيق كائنًا نظيفًا لا أثر فيه للخلاف. لا يلزم أن يكون أي مكوّن معطلًا؛ يكفي أن يتكرر الاسم داخل كائن JSON وأن تختار كل مكتبة قاعدة مختلفة عند التصادم. حين حرر Tim Bray الوثيقة RFC 8259، لم يضع هذه المسألة في هامش…

ملف القضية
يمكن لرصيد EPP أن يوقف المعاملات من دون إظهار دفتر الحسابات
قد يعرض السجل على أمين التسجيل رقماً دقيقاً تماماً، ثم يعجز الطرفان عن تفسير سبب رفض الأمر المدفوع التالي. مسودة الرصيد التي يناقشها فريق REGEXT تجعل الحالة المالية قابلة للاستخدام داخل EPP، لكنها لا تحول الرد إلى سجل محاسبي يمكن منه إعادة بناء القرار.