
الخلاصة
- حوّل DNSSEC الإجابة السلبية إلى دليل قابل للتحقق بتوقيع الحدّين المرتبين المحيطين بالأسماء وأنواع السجلات غير الموجودة.
- لا تقتصر خيارات NSEC3 وOpt-Out وإعادة استخدام الذاكرة المخبأة المتحقق منها على الضبط التقني؛ فهي توزع كلفة الكشف والحوسبة وضمان التفويض وتوقيت بدء عمل الاسم الجديد.
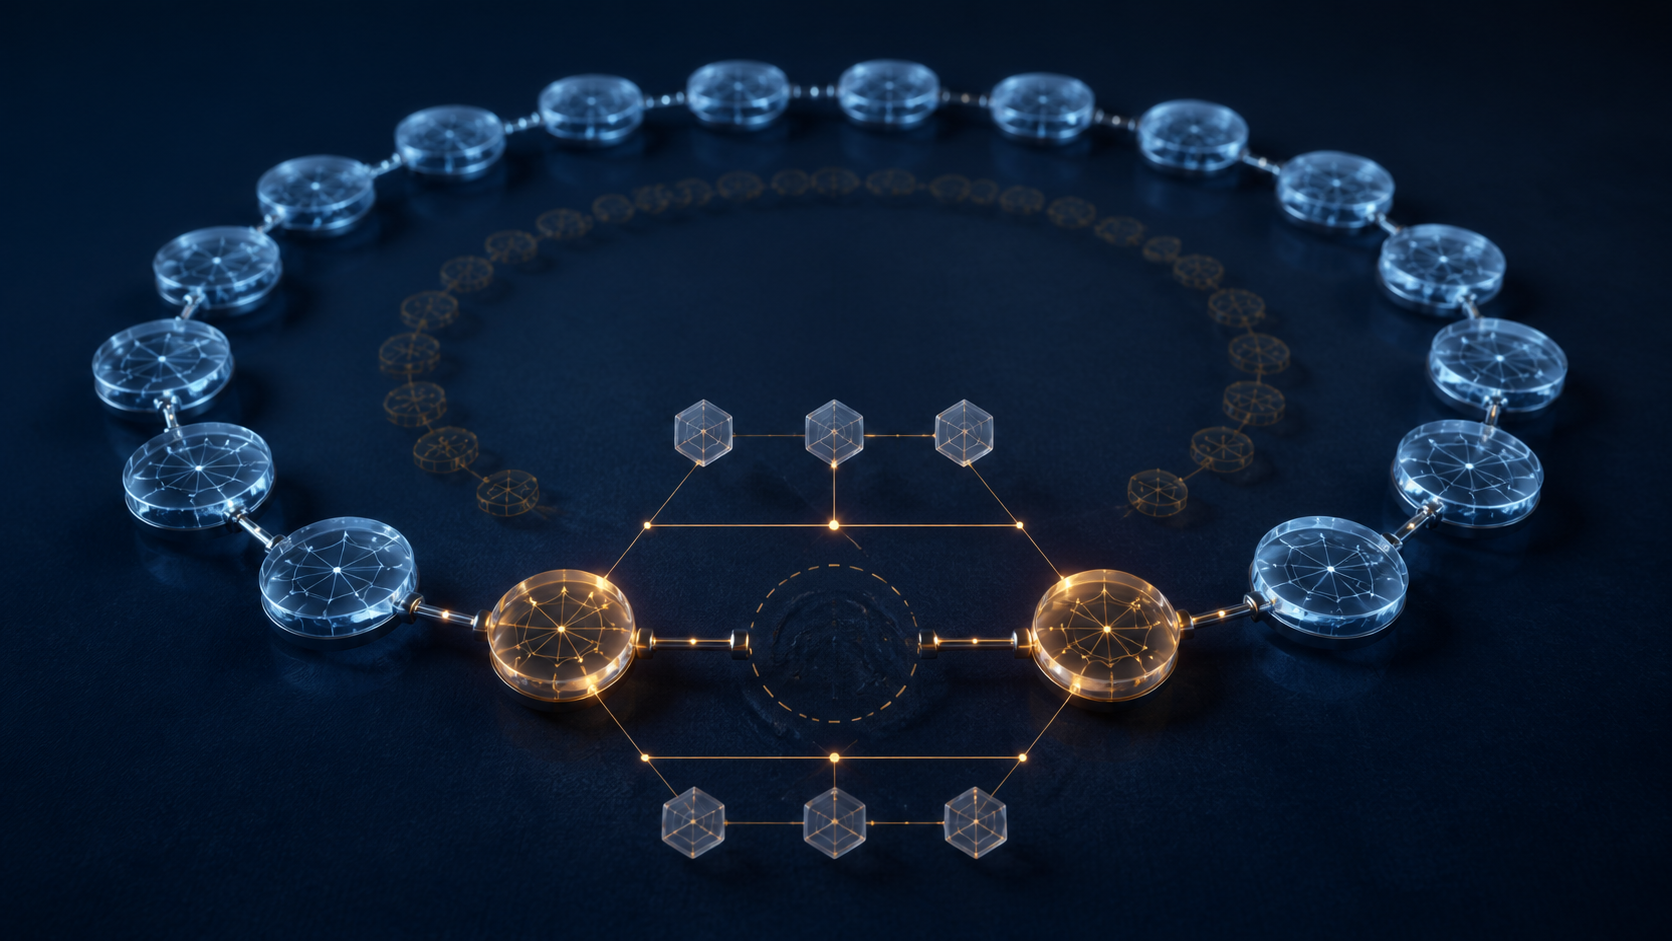
تخيّل أرشيفاً يحمل كل ملف موجود فيه توقيعاً صحيحاً. تثبت التواقيع أصالة الملفات المعروضة، لكنها لا تثبت أن الموظف لم يخف الملف المطلوب. لإثبات الغياب نحتاج أيضاً إلى فهرس موقّع يجعل ترتيبه الفجوة نفسها مرئية.
هذه هي النقلة الفكرية التي حققها «النفي الموثق للوجود» في DNSSEC.
يعيد DNS العادي NXDOMAIN حين لا يوجد الاسم، أو إجابة بلا بيانات حين يوجد الاسم ولا يوجد نوع السجل المطلوب. من دون تحقق DNSSEC لا تزيد موثوقية هذا النفي على موثوقية مسار الإجابة. وقد يكفي مهاجماً على المسار أن يجعل الخدمة تختفي بدلاً من تحويل المستخدم إلى عنوان خاطئ.
منح RFC 4034 المنطقة الموقعة وسيلة لوصف فجواتها. يسمي سجل NSEC المالك الموثوق التالي وفق الترتيب القياسي للمنطقة، ويحمل خريطة بتات لأنواع السجلات الموجودة عند الاسم الحالي. ثم يحدد RFC 4035 كيفية التحقق: إذا وقع الاسم المطلوب بين حدّين موقّعين أثبت المجال عدم وجود الاسم المطابق. وإذا كان الاسم موجوداً والنوع المطلوب غائباً عن الخريطة الموقعة، كان الدليل على غياب النوع. كما يجب أن يستبعد خطأ الاسم وجود محرف بدل قادر على إنتاج إجابة.
لا ينشئ البروتوكول سجلاً سلبياً لكل سؤال محتمل، فهذا فضاء لا يمكن حصره. الدليل هو المجال المرتب نفسه: حقيقتان موثقتان تحصران فراغاً بينهما.
البرهان الأول كشف الفهرس
لوضوح NSEC أثر جانبي. فكل سجل يشير إلى الاسم الموثوق التالي، ولذلك يستطيع مستعلم صبور أن يتتبع السلسلة ويعيد بناء المنطقة.
لا يكشف «اجتياز المنطقة» سراً كان DNS مصمماً لتشفيره، لكن قائمة سهلة الحصر قد تظهر أنماط التسمية أو خدمات تبدو داخلية أو خريطة استطلاع كان جمعها أعلى كلفة. يحتاج المدقق إلى حدود واضحة للغياب، بينما لا يرغب المشغل دائماً في تسليم فهرس مقروء.
أدخل RFC 5155 آلية NSEC3. بقيت فكرة السلسلة، لكن أسماء المالكين المقروءة تحولت إلى قيم تجزئة. لا يزال المدقق قادراً على إثبات وقوع تجزئة الاستعلام داخل مجال موقّع، فيما يحتاج من يحاول الحصر إلى تخمين الأسماء خارج الشبكة.
هذا عائق لا سرية. فالأسماء الشائعة قابلة للتوقع وتظهر في الشهادات والسجلات والروابط. ويوضح RFC 9276 تناقص العائد: زيادة دورات التجزئة تفرض عملاً أكبر على الخوادم والمدققين من دون أن تجعل الأسماء المتوقعة معلومات سرية.
Opt-Out يكتب ثمن التوسع داخل البرهان
في المناطق الضخمة كثيرة التفويضات، قد يستهلك إنشاء سجل NSEC3 لكل نطاق فرعي غير موقّع موارد توقيع وذاكرة كبيرة. يتيح Opt-Out لمجال واحد أن يغطي تفويضات غير آمنة من دون سجل تجزئة مستقل لكل منها.
الوفر حقيقي، وكذلك التنازل الدلالي. ينص RFC 5155 على أن مجال Opt-Out لا يؤكد وجود تفويض غير آمن داخله ولا عدمه. تبقى البيانات الموثوقة الأخرى محمية، لكن البرهان يصبح أضيق عمداً عند ذلك الحد. تحصل المنطقة على تحديثات تفويض أرخص وأسرع مقابل التخلي عن التصريح التشفيري نفسه لكل نطاق فرعي غير موقّع.
لذلك يعد Opt-Out قرار حوكمة لا خيار خادم محايداً؛ فهو يحدد حالات الغياب التي يقبل المشغل ضمانها. ولا يوصي RFC 9276 به للمناطق الصغيرة، ويحصر جدواه في مناطق تفويض ضخمة وديناميكية وقليلة التفويضات الموقعة.
فجوة مخزنة تجيب عن سؤال لاحق
يتيح RFC 8198 للمحلل المتحقق أن يعيد استخدام مجالات NSEC أو NSEC3 المخزنة بقوة. فإذا وقع سؤال لاحق في مجال ثبت فراغه، أمكنه توليد إجابة سلبية من دون سؤال الخادم الموثوق مرة أخرى.
يقلل ذلك التأخير والحمل وتسرب الاستعلامات غير المفيدة إلى المنبع، وقد يمتص جزءاً من هجمات التسميات العشوائية. لكن الذاكرة المخبأة تطبق تصريحاً موقّعاً على أسئلة مستقبلية، فتتحول مدة صلاحية التصريح إلى شرط تشغيلي.
يوضح RFC 8198 أن قيم TTL في NSEC أو NSEC3، مع قيم التخزين السلبي للمنطقة، تحدد متى يبدأ اسم جديد في العمل. إذا نُشر الاسم بعد دليل واسع على الغياب مباشرة، فقد يظل من حق المحللات المتحققة أن تجيب «غير موجود» من الذاكرة. البروتوكول يعمل كما ينبغي؛ خطة التغيير هي التي تجاهلت نافذة صلاحية الدليل السلبي.
الممارسة الحالية تميل إلى البساطة
يوصي RFC 9276 باستخدام NSEC حين لا تكون مزايا NSEC3 مطلوبة. وإذا لزم NSEC3، فيفرض صفراً من الدورات الإضافية ويوصي بقيمة ملح فارغة. تزيد الدورات الإضافية كلفة الحوسبة وخطر استنزاف المعالج ومشكلات التوافق، ولا يفيد الملح الثابت كثيراً لأن الاسم الكامل يجعل الحساب خاصاً بالمنطقة أصلاً.
بعد تغيير المعلمات، ينبغي اختبار أسماء معروفة بعدم وجودها على الخوادم الثانوية. فقد تبدو السجلات الإيجابية سليمة بينما تكون سلسلة النفي قديمة أو مختلفة أو مكلفة جداً على أحد التطبيقات.
تحدد هذه الوثائق الآلية والممارسة الراهنة، لكنها لا تثبت جودة إعداد مشغل بعينه. يجب قياس الجودة عند حدود الخوادم الموثوقة والمحللات المتحققة الفعلية.
المصادر
إحاطة الأعضاء
سياق أعمق للملف الشخصي
سجّل الدخول بمستوى العضوية المناسب لفتح الإحاطة الكاملة وملاحظات المصادر.
للدائرة الاستراتيجية فقط
الدائرة الاستراتيجية
مفتوح لجميع القراء. افتح إحاطات الملف الشخصي بعد الانضمام وتسجيل الدخول.
انضم إلى الدائرة الاستراتيجيةلأعضاء تحالف القيادات فقط
تحالف القيادات
لأصحاب الأصول الفكرية المؤهلين وللإدارة؛ سجّل الدخول للوصول إلى إحاطات التحالف.
انضم إلى تحالف القيادات