
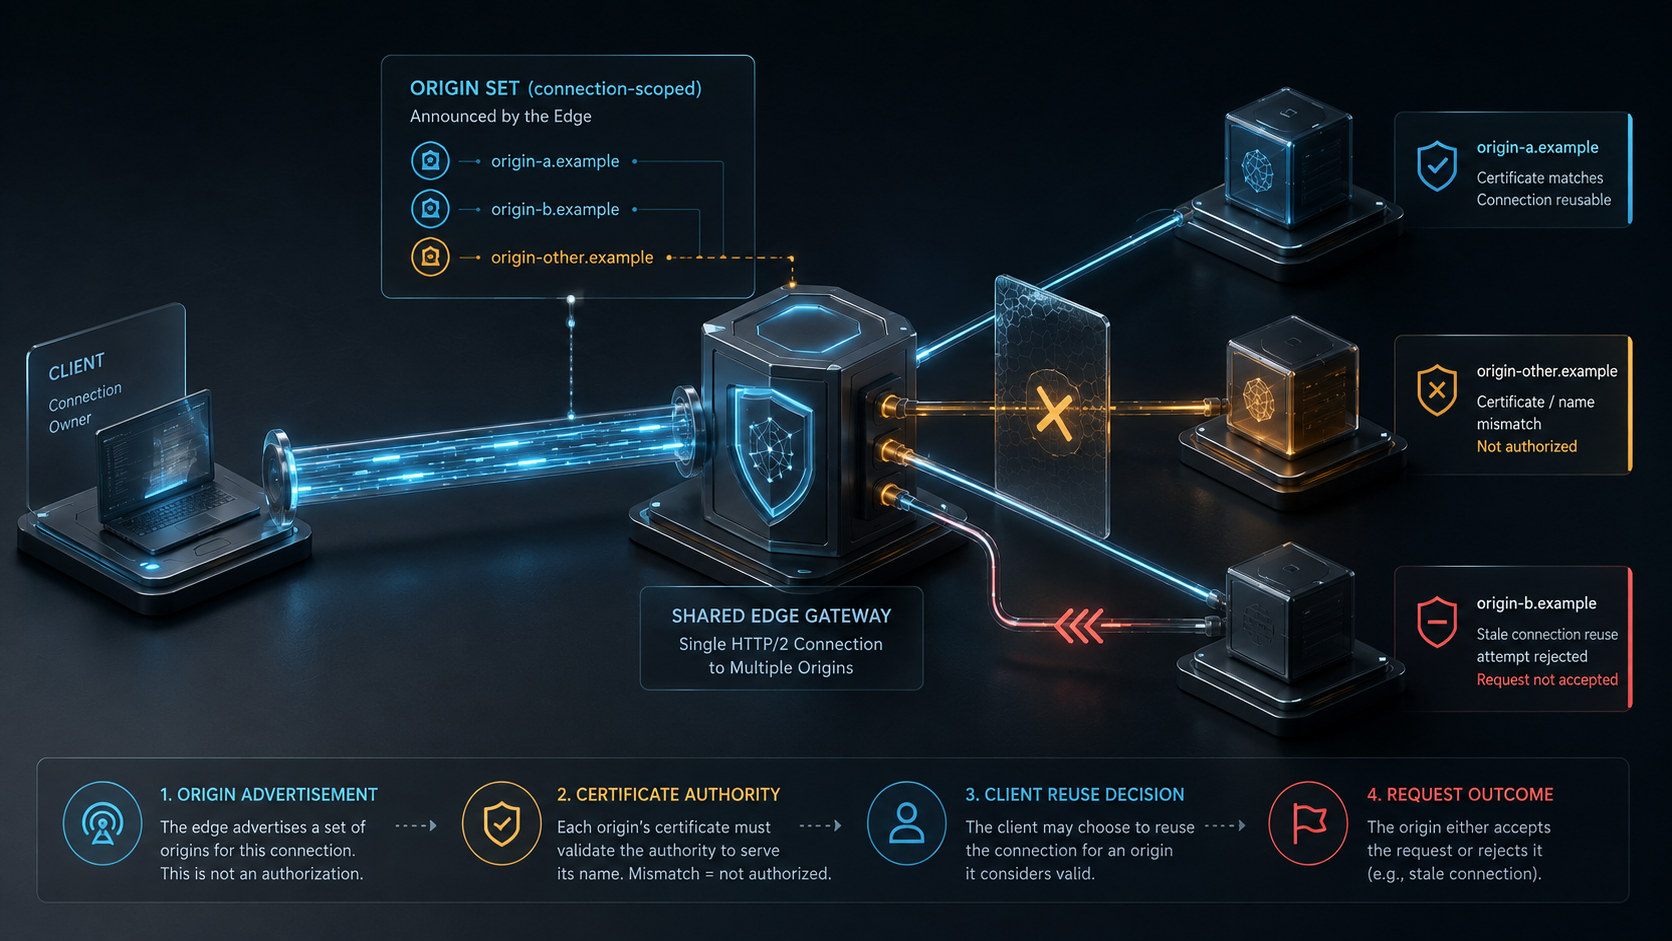
الخلاصة
- يتيح إطار
ORIGINلخادم HTTP/2 تحديد الأصول التي يمكن لعميل داعم ربطها باتصال واحد. - تبقى عضوية Origin Set مشروطة بشهادة تجتاز الفحوص المناسبة للاسم؛ ولا يجعل الإطار الاتصال مخوّلاً من الناحية التشفيرية.
- صلاحية الإطار خاصة بالاتصال وبكل قفزة، وتُهمل الإدخالات التالفة والإطارات الواردة من وكيل أو على تيار أو بروتوكول خاطئ.
- يربط إثبات مشاركة الاتصال بين الأصول إطاراً صالحاً وأصلاً دقيقاً وقرار الشهادة واختيار العميل ونتيجة الطلب وأي إزالة بعد
421.
تخيل حافة مشتركة ترسل إطار ORIGIN يسمي خدمة HTTPS ثانية. ترى لوحة النشر الاسم في الالتقاط فتلغي اختبار الاتصال المنفصل، مع أن شهادة الاتصال المشترك لا تتضمن ذلك الاسم. يرفض ذلك العميل إعادة استخدام الاتصال ويفتح اتصالاً آخر. وفي اختبار مستقل يعتمد حالة قديمة، ترسل نسخة أخرى من العميل الطلب عبر الاتصال السابق وتتلقى 421 Misdirected Request. الإطار حقيقي، لكن الاتصال لم يثبت أنه مخوّل لخدمة الأصل الثاني.
هذا مسار افتراضي لا حادثة منسوبة. الخطأ هو دمج تصريح الخادم وقرار العميل ونتيجة الطلب في مؤشر واحد.
يغيّر الإطار مجموعة خاصة بالاتصال
يعرّف RFC 8336 ORIGIN امتداداً لـ HTTP/2 يهيئ Origin Set لدى العميل الداعم أو يعدلها. كل إدخال تسلسل ASCII لأصل محدد، وليس اسماً عاماً أو إعادة توجيه أو هوية مورد جديدة.
يجب أن يكون الإطار على التيار 0 وعلى h2 أو بروتوكول يتبناه صراحة، ويُهمل على h2c. وهو امتداد غير حرج. كما يعالج قفزة بقفزة: لا يعيده الوسيط، ويتجاهل العميل الذي يستخدم وكيلاً الإطار الوارد منه. الالتقاط الذي يفتقد الاتصال والبروتوكول والتيار والمرسل لا يثبت أن العميل عالجه.
تُهمل الإدخالات غير القابلة للتحليل، ولا يدعم ORIGIN أسماء البدل. لذلك تختلف تغطية شهادة البدل عن قائمة Origin Set.
العضوية وحدها لا تجعل الاتصال مخوّلاً
بعد التهيئة، تقيد المجموعة مشاركة الاتصال بين الأصول: لا يعد العميل الاتصال مخوّلاً لخدمة أصل غائب. لكن وجود الأصل لا يكفي أيضاً. يشترط RFC 8336 شهادة تجتاز الفحوص المناسبة، ومنها تطابق اسم المضيف مع subjectAltName.
يربط RFC 9110 صلاحية خادم HTTPS للاستجابة باسم الأصل باتصال آمن منشأ بنجاح وشهادة موثوقة للأصل. لا يستطيع إدخال ORIGIN خلق الثقة أو توسيع أسماء الشهادة أو إلغاء سياسة العميل.
وهذا يختلف عن R064: يقترح Alt-Svc مسار خدمة بديلاً، بينما يصف ORIGIN الأصول المرتبطة باتصال. يوضح RFC 8336 أن إعلان الخدمة البديلة لا يغير Origin Set ولا يقرر صلاحية الاتصال.
قد تتغير صلاحية الاتصال أثناء الجلسة
يمكن لإطارات صالحة لاحقة إضافة أصول. ويزيل العميل الداعم أصل الطلب من المجموعة بعد 421 Misdirected Request. لذلك لا يصبح تصريح قديم تفويضاً دائماً.
قد يتجاوز بعض العملاء DNS، لكن RFC 8336 يبين الخطر الإضافي ويدعو إلى ثقة عالية بشرعية الشهادة بوسائل أخرى. إنه قرار سياسة لا دليلاً على سلوك كل العملاء.
لا تعتمد التغيير إلا بسجل يثبت صلاحية الاتصال لخدمة الأصل: هوية الاتصال والبروتوكول والتيار وبايتات الإطار والمرسل ونتيجة التحليل وترتيب المجموعة. ولكل أصل اربط سلسلة الشهادة والثقة وتطابق SAN ودليل DNS عند استخدامه وقرار إعادة الاستخدام ونتيجة الطلب وإزالة 421. اقصر النتيجة على الفئة والفترة المرصودتين.
المصادر
إحاطة الأعضاء
سياق أعمق للملف الشخصي
سجّل الدخول بمستوى العضوية المناسب لفتح الإحاطة الكاملة وملاحظات المصادر.
للدائرة الاستراتيجية فقط
الدائرة الاستراتيجية
مفتوح لجميع القراء. افتح إحاطات الملف الشخصي بعد الانضمام وتسجيل الدخول.
انضم إلى الدائرة الاستراتيجيةلأعضاء تحالف القيادات فقط
تحالف القيادات
لأصحاب الأصول الفكرية المؤهلين وللإدارة؛ سجّل الدخول للوصول إلى إحاطات التحالف.
انضم إلى تحالف القيادات