
الخلاصة
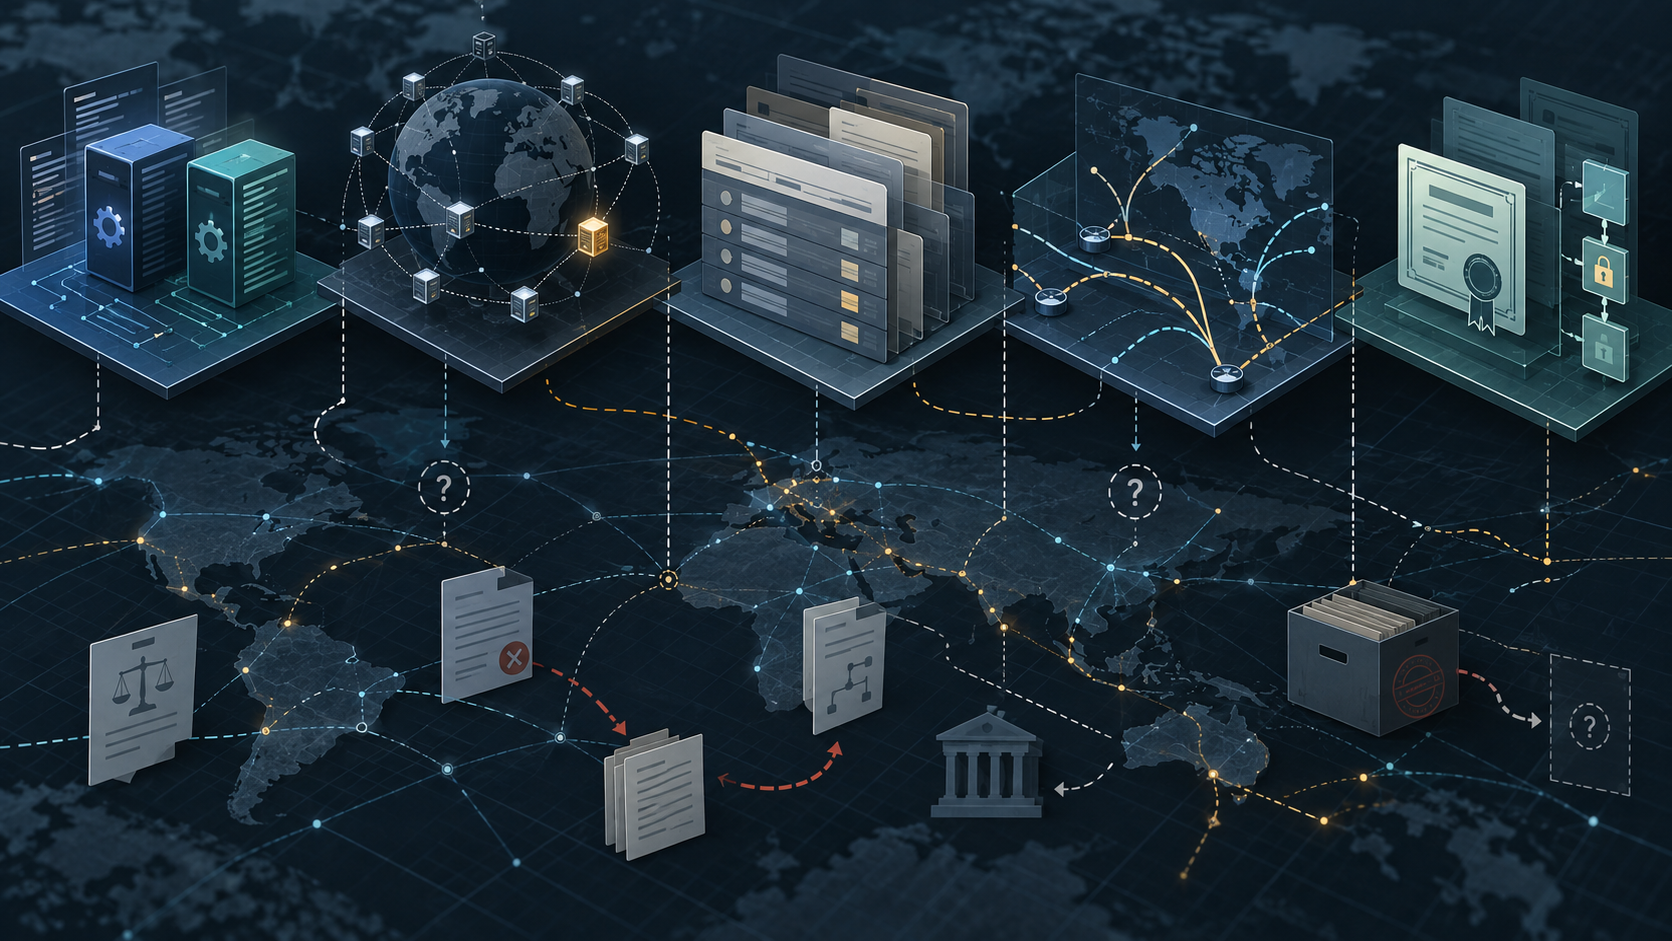
- تعرض الأدلة العامة خمس طبقات مختلفة: صيانة البرمجيات، والمشاركة التشغيلية في F-root، والهوية المسجلة في أنظمة أرقام الإنترنت، وملاحظات التوجيه، وتفويضات أصل المسار في RPKI.
- لا تثبت هذه الطبقات، في الحزمة المتاحة، أداة قانونية أو قراراً مشتركاً يربطها في سلطة موحدة.
كيف نختبر السلطة بدلاً من افتراضها؟
تبدأ هذه الدراسة من تمييز ضروري بين الارتباط والسلطة. قد تكون مؤسسة ما معروفة ببرنامج، أو مدرجة في دليل مشغلي خوادم الجذر، أو مرتبطة بسجل موارد الإنترنت، أو ظاهرة في قياسات التوجيه. لكن كل واحدة من هذه العبارات تصف نوعاً مختلفاً من العلاقة. لا يجوز تحويل كلمة «تدير» في وصف برمجي إلى ملكية قانونية، ولا تحويل ظهور ASN في قياس مسار إلى إثبات لعنوان مسجل أو سيطرة مؤسسية عامة.
لذلك تُفحص كل طبقة عبر أسئلة ثابتة: ما الكائن المحدد؟ من هو الفاعل المسمى؟ ما نطاق الصلاحية؟ ما تاريخها؟ ما الأداة التي منحتها؟ من يستطيع الاعتراض؟ من يتخذ القرار؟ كيف يُصحح السجل؟ كيف تُنقل الصلاحية؟ وما مسار الاستبدال أو الخلافة؟ إذا غاب أحد هذه العناصر، تكون النتيجة وصفاً محدوداً لا سلسلة سلطة مكتملة.
السجل الأول: صيانة BIND وKea
تقدم ISC نفسها بوصفها تطور وتحافظ على BIND وKea، وتدعم صفحات المشروع والوثائق الرسمية نسبة الصيانة أو الإشراف إليها. وهذا يثبت علاقة stewardship أو maintenance كما تظهر في المصادر العامة. لكنه لا يثبت، في الحزمة الحالية، ملكية قانونية حصرية لكل نشر لاحق، أو سيطرة على كل عملية تشغيل، أو من يملك بيانات الإصدار أو مفاتيح الاعتماد، أو ما يحدث إذا تغير فريق الصيانة.
الفرق مهم للمشغلين. صيانة برنامج يمكن أن تمنح نفوذاً تقنياً كبيراً: تحديد الإصدارات، إصلاح الأخطاء، نشر الوثائق، والتأثير في مسار الترقية. لكنها ليست بالضرورة سلطة على كل مؤسسة تستخدم البرنامج. ولإثبات قدرة أوسع نحتاج إلى أدلة على اتفاقات، أو صلاحيات اعتماد، أو آليات قرار، أو قواعد خلافة واستبدال. لا تقدم المصادر العامة المستخدمة هنا تلك السلسلة كاملة.
تصف ISC موقعها المؤسسي وتعرض صفحة BIND وصفحة Kea مشروعاتها. كما توضح وثائق BIND ووثائق Kea وجود منتجات ووثائق تقنية منسوبة إلى المشروعين. هذه أدلة على الصيانة والإسناد، لا على سيطرة تشغيلية شاملة.
السجل الثاني: المشاركة في F-root
يقدم دليل مشغلي خوادم الجذر العام دليلاً ذا صلة بدور أو مشاركة مرتبطة بـISC في F-root. غير أن إدراج مشغل في دليل لا يثبت تلقائياً سلطة وضع سياسة الجذر، أو السيطرة على كل موقع يحمل هوية F-root، أو الشروط التعاقدية التي تمنح الدور، أو آلية المراجعة والموافقة، أو كيفية انتقال المسؤولية عند الاستبدال.
هنا يجب الفصل بين التشغيل والتنسيق والسياسة. قد يكون الفاعل مسؤولاً عن تشغيل موقع أو خدمة في طبقة تشغيلية محددة، بينما تبقى سياسة منطقة الجذر أو قواعد التخصيص لدى هيئات وأدوات أخرى. دليل مشغلي خوادم الجذر مصدر مناسب لإثبات الظهور التشغيلي أو المشاركة المدرجة، لكنه لا يكشف وحده عن كل اتفاق أو قرار أو مسار خلافة.
السجل الثالث: ISC وISC-AGP1 وAS210764
تظهر أنظمة RIPE Database وRIPEstat في الحزمة بوصفها الأنظمة العامة ذات الصلة بفحص السجلات المرتبطة بـISC-AGP1 وAS210764. لكن الأسماء الثلاثة يجب أن تبقى منفصلة ما لم يثبت حقل مؤرخ في سجل أو أداة أخرى العلاقة القانونية أو التنظيمية بينها.
يتيح RIPE Database فحص السجلات العامة ذات الصلة، وتتيح RIPEstat أدوات للمشاهدة والتحليل. كما تشرح صفحة نقل ودمج الموارد الإطار الإجرائي العام ذي الصلة بالنقل أو الدمج، بينما تعرض RIPE-826 وثيقة سياسة أو توجيه مؤسسي ذي صلة. لكن هذه المصادر، من دون كائنات مؤرخة وسجل تاريخي خاص بالموارد محل البحث، لا تثبت أن اتفاقاً معيناً نُفذ، أو أن عملية نقل محددة حدثت، أو أن ISC هي المستفيد الفعلي من كل هوية مسجلة.
وتقدم اتفاقية خدمات التسجيل لدى ARIN مقارنة إجرائية محدودة مرتبطة بمنطقة ARIN. لا ينبغي نقل شروطها إلى علاقة RIPE أو إلى ISC-AGP1 من دون رابط قضائي أو تعاقدي محدد.
السجل الرابع: ما الذي يقوله التوجيه المرصود؟
يمكن لـRIPEstat أن يقدم ملاحظات عن التوجيه والأصل خلال وقت ومجموعة ملاحظات محددين. الفعل المناسب هنا هو «يعلن» أو «يُرصد كأصل»، لا «يمتلك» أو «يسيطر على المؤسسة». فالمسار المرصود قد يجيب عن سؤال تشغيلي آني، لكنه لا يثبت عنوان السجل، أو سلطة البرمجيات، أو مسؤولية F-root، أو التحكم المؤسسي العام.
يجب أن يتضمن أي استنتاج توجيهي التاريخ، والبادئة، وASN، ومجموعة نقاط القياس، وحدود الملاحظة. الحزمة الحالية لا تقدم البادئات ذات الصلة، ولا نافذة المراقبة، ولا كائنات التوجيه التفصيلية. لذلك يمكن القول إن RIPEstat هو الأداة المناسبة لفحص هذه المسألة، لا إن السجل الحالي يثبت نتيجة محددة غير موجودة في الأدلة المقدمة.
السجل الخامس: تفويض RPKI
تختلف RPKI عن التوجيه المرصود. فمصادقة RPKI قد تثبت تفويض أصل مسار لبادئات وASNs محددة. لكنها لا تثبت ملكية ASN أو البادئة، ولا السيطرة التشغيلية العامة، ولا سلطة البرمجيات أو F-root. الفعل الدقيق هو «يفوض أصلاً في RPKI» ضمن نطاق محدد.
تحتاج النتيجة القابلة للدفاع إلى كائن تفويض محدد، وبادئة، وASN، وتاريخ أو حالة، ثم إلى فصل هذه النتيجة عن أي ادعاء أوسع. RPKI Global مصدر عام ذي صلة لفهم أو فحص هذا السطح، لكن الحزمة لا تتضمن كائنات تفويض محددة يمكن بها إثبات أصل مسار بعينه.
أربعة مسارات إجرائية لا مسار واحد
السلطة المؤسسية لا تُختبر بعبارة عامة مثل «من يتحكم؟» فقط. يلزم تفكيكها إلى إجراءات مختلفة:
- النقل: نقل دور أو مورد وفق النظام المنطبق.
- الطعن: الاعتراض على صحة أو وضع سجل أو قرار.
- التصحيح: إصلاح خطأ في سجل أو تفويض.
- الاستبدال: إحلال مشرف أو مشغل أو أصل مسار أو آلية تسجيل أو مسار تفويض محل آخر.
قد تثبت وثيقة ما القدرة على التصحيح دون أن تثبت القدرة على الاستبدال. وقد يثبت سجل التوجيه حالة تشغيلية دون أن يبين من يملك حق الطعن فيها. وقد توضح سياسة نقل الموارد الإجراء العام دون أن تثبت أن الحالة المحددة اتبعته. هذه ليست فروقاً شكلية؛ إنها تحدد من يستطيع تغيير النتيجة ومن يملك حق مساءلة القرار.
ما الذي لم تثبته الحزمة؟
لا تثبت الحزمة الحالية سلسلة سلطة مشتركة بين صيانة BIND وKea، والمشاركة في F-root، وهوية ISC-AGP1، وAS210764، وملاحظات التوجيه، وتفويضات RPKI. كما لا تقدم اتفاقاً عابراً للطبقات، أو صانع قرار مشتركاً، أو دليلاً على مفاتيح اعتماد أو قدرة تغيير مشتركة. ولا تحسم العلاقة القانونية الدقيقة بين ISC وISC-AGP1 وAS210764.
كذلك لا تعيد الأدلة الحالية إنتاج كائنات RIPE المؤرخة وتواريخها، ولا تحدد البادئات أو فترات الملاحظة أو كائنات التفويض التي يمكن اختبارها. ولا تثبت نطاق حوكمة إصدار البرمجيات أو قواعد خلافة دور F-root. غياب الإثبات لا يثبت أن الطبقات غير مترابطة، ولا يثبت أن التنسيق مستحيل؛ إنه يحدد فقط ما يمكن قوله بثقة.
خريطة الأدلة المطلوبة للخطوة التالية
لتحويل هذا الفحص إلى نتيجة أقوى، ينبغي جمع كائنات وسجلات مؤرخة لكل طبقة: إصدارات وسجلات صيانة ومعلومات قرار للمشروعات؛ اتفاق أو اعتماد أو مراجعة لدور F-root؛ سجل RIPE كامل مع التاريخ والحقول ذات الصلة بـISC-AGP1 وAS210764؛ مشاهدات توجيه مرتبطة ببادئات ووقت محددين؛ وكائنات RPKI تتضمن البادئة وASN والحالة والجهة المصدرة.
بعد ذلك تُقارن التواريخ والفاعلون والصلاحيات. فإذا ظهر اتفاق أو قرار واحد يمنح حقاً عابراً للطبقات، يمكن اختبار ما إذا كان يربط فعلاً تلك الأسطح. وإذا ظهرت آليات تغيير مستقلة، فستكون النتيجة الأقوى أن الصلاحيات موزعة حتى لو وُجد تنسيق عملي بينها.
مصادر الحزمة
المصادر المستخدمة في هذا المقال تشمل ISC، BIND، Kea، وثائق BIND، وثائق Kea، مشغلي خوادم الجذر، ARIN Whois/RDAP، RIPEstat، RIPE Database، نقل ودمج الموارد لدى RIPE NCC، اتفاقية خدمات التسجيل لدى ARIN، RIPE-826، وRPKI Global. كما يتوفر مدخل الدليل المرتبط بـISC-AGP1.
إحاطة الأعضاء
سياق أعمق للملف الشخصي
سجّل الدخول بمستوى العضوية المناسب لفتح الإحاطة الكاملة وملاحظات المصادر.
للدائرة الاستراتيجية فقط
الدائرة الاستراتيجية
مفتوح لجميع القراء. افتح إحاطات الملف الشخصي بعد الانضمام وتسجيل الدخول.
انضم إلى الدائرة الاستراتيجيةلأعضاء تحالف القيادات فقط
تحالف القيادات
لأصحاب الأصول الفكرية المؤهلين وللإدارة؛ سجّل الدخول للوصول إلى إحاطات التحالف.
انضم إلى تحالف القيادات