
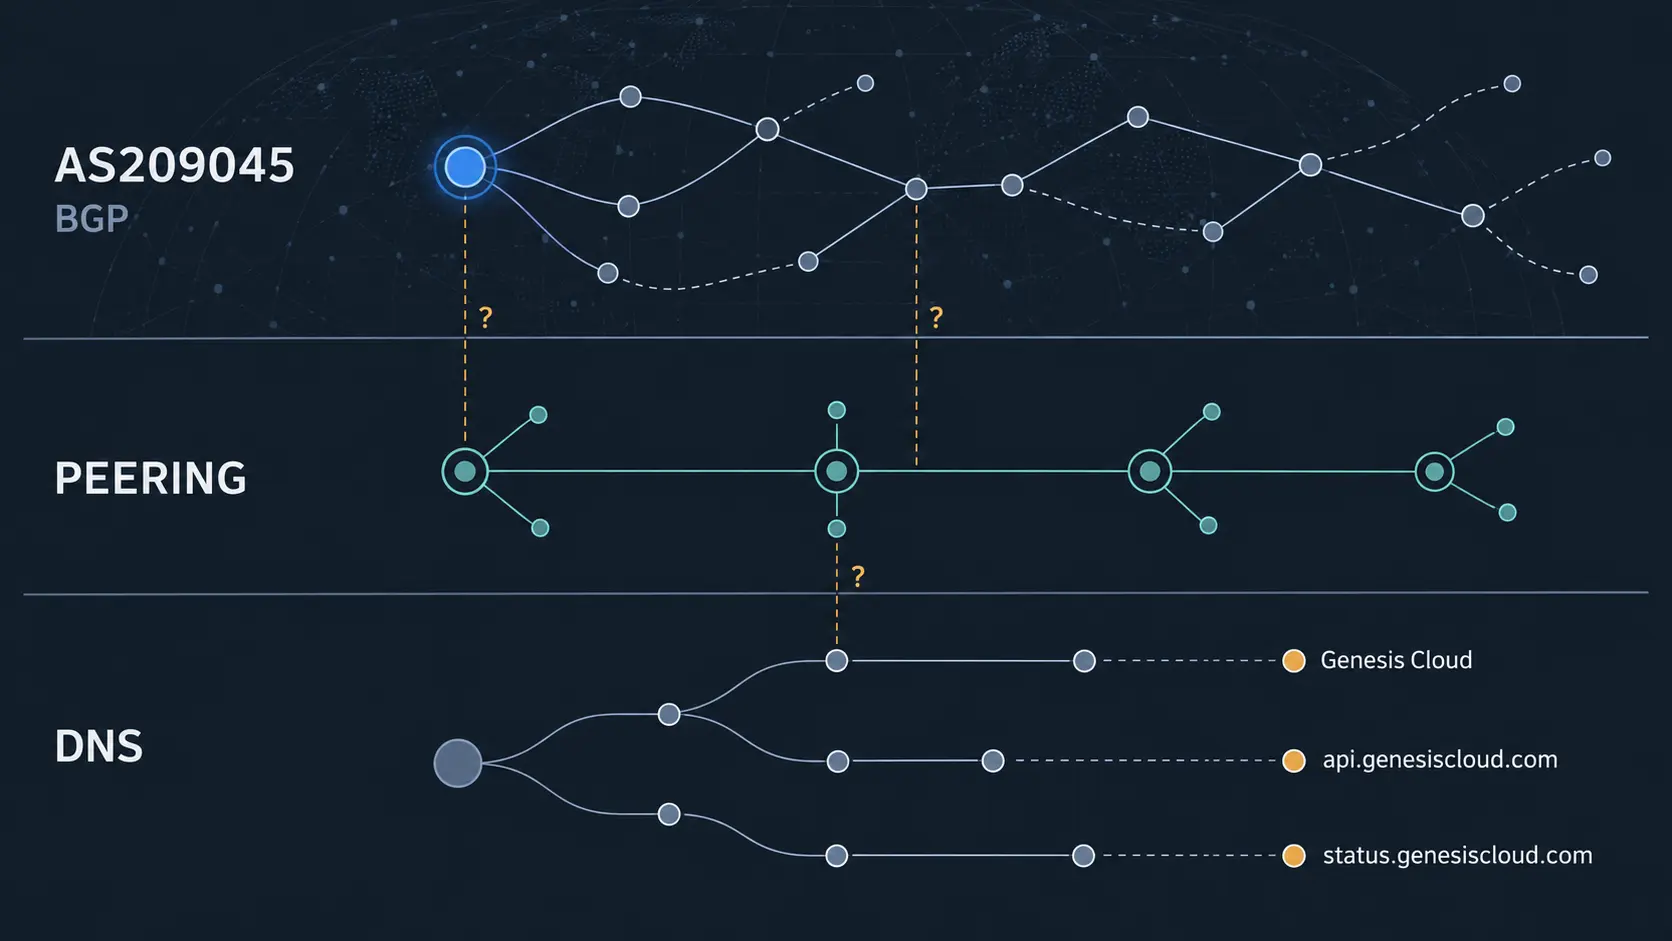
الخلاصة
- تشير سجلات RIPE وبيانات التوجيه والربط البيني إلى طبقات يمكن فحصها حول AS209045، لكن كل مصدر يصف جزءاً مختلفاً من السلسلة ولا يثبت وحده السيطرة التشغيلية أو الوصول العالمي.
- تبيّن سجلات DNS وواجهات Genesis Cloud أن أسماء النطاقات ونقاط النهاية منشورة، لكنها لا تحسم أين تُستضاف الخدمات أو من يملك حساب DNS أو كيف ترتبط الخدمة بمسارات الشبكة المرصودة.
- الخطر التجاري لا يظهر عند مستوى رقم النظام المستقل وحده؛ بل عند فشل حل الاسم أو إعلان المسار أو الوصول إلى نقطة النهاية أو استجابة واجهة البرمجة، وهي شروط يجب رصدها معاً.
الهوية المسجلة ليست سلسلة تشغيلية
تبدأ القصة من رقم النظام المستقل AS209045. يمكن للسجلات العامة أن تنسب الرقم إلى جهة أو اسم تجاري، وأن تعرض سجلاً إدارياً أو تقنياً له. وتوفر قواعد بيانات RIPE بيانات تسجيل وملخصاً للنظام المستقل، بما في ذلك معلومات عن الموارد أو النشاط المعلن. هذه السجلات مفيدة لتحديد الكيان الذي ينبغي فحصه، لكنها لا تجيب عن سؤال مختلف: هل يدير صاحب الاسم فعلياً المسارات، وجلسات الربط، وواجهات الخدمة، وحساب DNS في سلسلة تشغيلية واحدة؟
توضح سجلات RDAP وRIPE هوية المورد أو النظام المسجل، فيما تعرض خدمات الإحصاء معلومات عن الإعلانات والبصمات المرصودة. ينبغي التعامل مع كل نتيجة بحسب طبيعتها. التسجيل دليل على وجود إداري أو تقني في قاعدة بيانات؛ الإعلان المرصود دليل على أن جامعاً معيناً رأى بادئة أو مساراً؛ وسجل PeeringDB يمثل معلومة منشورة عن الربط أو السياسة. لا تتحول هذه الأدلة إلى إثبات شامل للسيطرة أو الاستمرارية لمجرد أنها تشير إلى الاسم نفسه.
تعريف AS209045 في سجل RIPE وسجل RIPE بصيغة JSON وملخص النظام المستقل توفر طبقة الهوية والسياق. أما قائمة البادئات المعلنة وسجل تاريخ التوجيه فتتعلقان بما ظهر في بيانات الرصد، لا بكل مسار موجود في العالم ولا بكل حركة مرور فعلية.
هذا الفرق يحدد حدود الاستنتاج. فقد يكون للنظام المستقل إعلان صالح من منظور جامع واحد، بينما تمر حركة عميل عبر مزود نقل أو مركز بيانات أو بنية طرف ثالث لا يظهر اسمها في السجل الإداري. وقد تكون هناك بادئات منشورة دون أن يعني ذلك أن كل عنوان خدمة أو كل منطقة عميل موجودة خلفها. لذلك فإن السؤال الاقتصادي ليس «هل لدى Genesis Cloud رقم AS؟» بل «أي جزء من رحلة العميل يمكن ربطه بهذا الرقم، وبأي درجة من الاستقلال، وتحت أي شروط؟»
الرؤية من جامعي البيانات محدودة بطبيعتها
تقدم خدمة البادئات المعلنة وتاريخ التوجيه وبيانات الجيران صوراً زمنية أو مجزأة للتوجيه. وتساعد سجلات المسارات في قاعدة RIPE وبيانات PeeringDB للشبكة وواجهات الربط البيني في مقارنة ما هو معلن بما هو منشور عن السياسة أو نقاط التبادل. كما يمكن استخدام bgp.tools وبيانات RIS وأرشيف RouteViews للمقارنة بين جامعي بيانات مستقلين.
لكن اختلاف الرؤية بين الجامعين ليس تفصيلاً تقنياً هامشياً. لا يرى جامع واحد جميع الجلسات أو كل المسارات أو كل لحظات الانقطاع. وقد يتأخر التحديث، أو تختفي بادئة قصيرة العمر، أو يظهر مسار من نقطة مراقبة دون أخرى. لذلك فإن إثباتاً أقوى يتطلب توافقاً زمنياً ومكانياً بين أكثر من مصدر: البادئة نفسها، والجيران أنفسهم أو ما يفسر اختلافهم، واستمرار الملاحظة خلال الفترة ذات الصلة.
حتى توافق الجامعين لا يثبت «الوصول العالمي». إنه يثبت أن مسارات معينة ظهرت من نقاط رصد معينة. أما وصول عميل في منطقة محددة، فيتطلب اختباراً من تلك المنطقة، واستجابة من نقطة النهاية، وربطاً بين نتيجة DNS والمسار وطبقة التطبيق. من دون ذلك، يبقى الانتقال من «مرئي في BGP» إلى «متاح للعملاء» استنتاجاً غير مثبت.
PeeringDB يصف إعلاناً لا عقداً تشغيلياً كاملاً
تسمح سجلات PeeringDB وبيانات الشبكات في نقاط التبادل بمقارنة ما تصفه Genesis Cloud عن اتصالاتها بما يظهر في قواعد البيانات العامة. وقد يكشف هذا الفحص فجوة بين سياسة معلنة ومسار مرصود، أو يبين أن الجار المرئي يختلف عن الجار المتوقع. لكن قاعدة البيانات لا تكشف بالضرورة شروط العقد، أو حجم السعة المدفوعة، أو أولوية المرور، أو آلية التحويل عند فشل المسار.
الربط البيني قد يكون مباشراً أو عبر وسيط، وقد يتغير دون أن تتغير هوية النظام المستقل. كما أن وجود جلسة أو تسجيل في قاعدة بيانات لا يقيس عدد العملاء الذين يعتمدون عليها ولا يضمن بقاءها. ومن منظور السوق، لا تكفي تسمية نقطة تبادل لاحتساب استقلال شبكي؛ يجب معرفة ما إذا كانت الجلسة تضيف مساراً فعلياً قابلاً للاستخدام، وما إذا كانت هناك بدائل عند فقدانها.
DNS يحدد أين يُسأل عن الاسم، لا من يتحكم في الخدمة
تقدم بيانات RDAP للنطاق وسجلات NS للنطاق وسجل SOA طبقة مختلفة من الصورة. يوضح DNS خوادم الأسماء المسؤولة عن الإجابة أو المنطقة، ويحدد سجل SOA معلومات تشغيلية عن المنطقة مثل الخادم الرئيسي أو أرقام النسخ وفق ما تنشره المنطقة. لكنه لا يثبت هوية صاحب حساب DNS أو بيانات الاعتماد التي يمكنها تعديل السجلات، ولا يثبت أن الجهة التي تدير النطاق تدير كذلك البنية التي تستضيف التطبيق.
يمكن أن تكون خوادم الأسماء لدى مزود مستقل، بينما تستضيف واجهة البرمجة لدى مزود آخر، بينما تعلن بادئات التطبيق عبر نظام مستقل مختلف. هذا التوزيع طبيعي في البنية السحابية الحديثة. لكنه يعني أن اسم Genesis Cloud التجاري لا يكفي لربط الطبقات ببعضها.
تظهر إجابة DNS للنطاق الرئيسي سجلات العنوان المرصودة للنطاق، بينما تعرض إجابة api.genesiscloud.com من نوع A وإجابته من نوع AAAA عناوين مختلفة محتملة لنقطة النهاية. كما يمكن مقارنة عنوان status.genesiscloud.com مع هذه النتائج. وجود إجابة A أو AAAA يعني أن محلل DNS حصل على قيمة منشورة في وقت الفحص؛ لا يعني أن العنوان يستجيب، أو أن التطبيق خلفه يعمل، أو أن العنوان يُعلن عبر AS209045.
نقطة النهاية هي الحلقة التي تربط الشبكة بالعميل
تحدد وثائق المطورين كيف يُفترض أن يستخدم العميل الخدمة، فيما يعرض مدخل واجهة Compute API نقطة نهاية أو سلوكاً منشوراً، ويشير موفر Terraform على GitHub إلى كيفية تعامل أدوات البنية التحتية مع المنصة. هذه المواد تساعد في تحديد ما يعتبره العميل «الخدمة»: ليس اسماً في DNS فقط، بل طلباً مصادقاً عليه، واستجابة صحيحة، وقدرة على إنشاء أو إدارة الموارد.
من هنا يظهر المسار السببي لاستمرارية الخدمة. يحتاج العميل أولاً إلى حل اسم صحيح، ثم إلى مسار قابل للوصول إلى العنوان، ثم إلى إنهاء اتصال يعمل، ثم إلى استجابة HTTP أو API صحيحة، ثم إلى استمرار العمليات التي تعتمد على الحساب والبيانات والموارد. يمكن أن ينجح كل مستوى ويفشل المستوى التالي. وقد يبقى DNS سليماً أثناء عطل التطبيق، أو يبقى التطبيق متاحاً من منطقة بينما يفشل المسار من منطقة أخرى.
تساعد صفحة ملخص الحالة وسجل الحوادث في مقارنة ادعاءات التوافر مع ما تعلنه الشركة عن الأعطال. لكن صفحة الحالة نفسها لا تثبت أن كل عميل تأثر أو لم يتأثر، ولا تحدد دائماً سبباً شبكياً. المقارنة الزمنية بين تغيرات DNS أو BGP وبين حادثة معلنة قد تولد فرضية قوية، لكنها لا تثبت السببية من دون سجلات تشغيلية أو قياسات مستقلة متزامنة.
ما الذي قد يحول البنية المعلنة إلى خطر استمرارية؟
تتحول الطبقات المنفصلة إلى خطر تجاري عندما يفشل رابط لا يملك العميل بديلاً عملياً له. السيناريو الأول هو فقدان الإعلان أو تغير المسار: قد يظل DNS يجيب، لكن الطريق إلى العنوان يصبح غير متاح من بعض الشبكات. السيناريو الثاني هو تغير DNS أو انتهاء صلاحية منطقة، ما يمنع العملاء من العثور على نقطة النهاية حتى لو ظلت الخوادم تعمل. السيناريو الثالث هو بقاء الشبكة وDNS سليمين مع توقف واجهة البرمجة أو نظام الحالة. السيناريو الرابع هو نجاح الاتصال بواجهة البرمجة مع تعذر إدارة الموارد بسبب اعتماد منفصل على حسابات أو مناطق أو أنظمة خلفية.
لا تكفي هذه السيناريوهات لإثبات وقوع عطل. فائدتها أنها تحدد ما ينبغي قياسه. فالمشغل أو العميل يحتاج إلى مراقبة حل DNS من عدة مناطق، ووجود الإعلانات عبر جامعين مستقلين، وتسلسل AS-path، وزمن استجابة TCP وTLS وHTTP، وصحة طلبات API، ومؤشرات الحوادث، ثم ربط النتائج زمنياً. كما يجب اختبار ما إذا كانت البادئات ذات الصلة محمية بـRPKI أو معرضة لرفض انتقائي عند وجود تعارض في التفويض. سجل البحث عن المسارات في RIPE وبيانات الجيران قد تساعد في تحديد موضع الاختبار، لكن نتائج RPKI أو حالة التحقق لا ينبغي استنتاجها من غيابها في حزمة الرصد الحالية.
ما لا تثبته السجلات الحالية
لا تثبت المواد المتاحة حالياً أن كل البادئات المنسوبة إلى AS209045 مرئية عبر جميع جامعي البيانات. ولا تثبت أن الجيران المرصودين يطابقون سياسة PeeringDB في كل وقت. ولا تثبت أن Genesis Cloud أو api.genesiscloud.com أو status.genesiscloud.com تنتهي في بنية منشؤها AS209045. ولا تثبت وجود علاقة سببية بين أي تغير في DNS أو BGP وسلوك API أو حادثة معلنة.
كما لا تكشف سجلات DNS عن بيانات اعتماد الحساب أو المالك المستفيد. ولا تكشف سجلات GitHub أو وثائق المطورين، مهما كانت مفيدة لفهم الأدوات، عن استقلال البنية التشغيلية أو الضمانات التعاقدية للعملاء. هذه ليست ثغرات في السجل بقدر ما هي حدود طبيعية لما يمكن أن تثبته المصادر العامة.
الخلاصة الاقتصادية
تقدم Genesis Cloud، كما تبدو في السجل العام، طبقات يمكن تسميتها وفحصها: نظام مستقل، ومسارات، وعلاقات ربط منشورة، ونطاقات، ونقاط نهاية، وواجهات خدمة. لكن لا يوجد في الأدلة المتاحة ما يثبت أن هذه الطبقات سلسلة واحدة مستقلة بالكامل أو أن ظهورها يساوي وصولاً عالمياً مستقراً. بالنسبة للعملاء، تعتمد استمرارية الخدمة على الحلقة الأضعف بين الاسم والمسار والنقطة النهائية والتطبيق، لا على هوية AS وحدها.
الشرط التالي القابل للرصد هو إجراء قياس متزامن ومتعدد المناطق: مقارنة إعلانات AS209045 عبر جامعين مستقلين، والتحقق من AS-path والجيران، وربط عناوين DNS بمسارات فعلية، ثم اختبار API وبيانات الحالة في الأوقات نفسها. إذا أظهرت هذه القياسات ترابطاً مستمراً بين الطبقات، يصبح ادعاء الاستقلال التشغيلي أقوى. وإذا أظهرت انفصالاً أو اعتماداً على مزودين خارجيين، فستكون النتيجة الأكثر دقة هي أن Genesis Cloud تقدم خدمة مركبة تعتمد على شبكة وسحابة وDNS لا يمكن اختزالها في رقم نظام مستقل واحد.
مصادر
RDAP AS209045؛ RIPE JSON AS209045؛ AS overview؛ Announced prefixes؛ Routing history؛ AS neighbours؛ RIPE route search؛ PeeringDB network؛ PeeringDB IXLAN؛ bgp.tools؛ RIPE RIS؛ RouteViews؛ RDAP domain؛ DNS NS؛ DNS SOA؛ DNS domain A؛ DNS API A؛ DNS API AAAA؛ DNS status A؛ Developer documentation؛ Compute API؛ Terraform provider؛ Status summary؛ Status incidents؛ Certificate transparency؛ DNS history for genesiscloud.com؛ DNS history for api.genesiscloud.com؛ دليل Genesis Cloud
إحاطة الأعضاء
سياق أعمق للملف الشخصي
سجّل الدخول بمستوى العضوية المناسب لفتح الإحاطة الكاملة وملاحظات المصادر.
للدائرة الاستراتيجية فقط
الدائرة الاستراتيجية
مفتوح لجميع القراء. افتح إحاطات الملف الشخصي بعد الانضمام وتسجيل الدخول.
انضم إلى الدائرة الاستراتيجيةلأعضاء تحالف القيادات فقط
تحالف القيادات
لأصحاب الأصول الفكرية المؤهلين وللإدارة؛ سجّل الدخول للوصول إلى إحاطات التحالف.
انضم إلى تحالف القيادات