
الموضوع
أدلة موارد الشبكة
ضمن جانب الموضوع، تربط تحليلات موضوع أدلة موارد الشبكة المقالات التي تشترك في موضوع معين أو تركيز إشارة أو موضوع مراقبة. تقدم الصفحة للقراء مسارًا أكثر ثراءً عبر التقارير ذات الصلة، وأدلة المصادر، والفاعلين في السوق، وتأثيرات البنية التحتية، مع سياق كافٍ لفهم أهمية الموضوع عبر تحركات الشركات، وقرارات الحوكمة، والتعرض الإقليمي، والمخاطر التشغيلية. يمكن للقراء مقارنة الإشارات المتكررة، والمنظمات المتأثرة، والأدلة العامة، وسياق السوق، واستمرارية الخدمة، والمشتريات، والمنافسة، والامتثال، وأسئلة التخطيط الاستراتيجي الكامنة وراء الموضوع بدلاً من التوقف عند قائمة رقيقة من المقالات المطابقة. يشرح ما يغطيه الموضوع، وما هي الجهات الفاعلة في البنية التحتية أو السياسات المعنية، وما الأدلة التي تدعم التغطية، ولماذا قد يكون الموضوع مهمًا للمشغلين والعملاء والمستثمرين والقراء المهتمين بالسياسات.

IETF
وصلت مفتاح PSP الجديد، لكن الحقبة القديمة لم تغادر الشبكة بعد
يستطيع IKEv2 أن يسلّم مفتاحاً جديداً مربوطاً بـSPI وبمحددات حركة واضحة، ثم يعيد استجابة ناجحة. غير أن PSP يحتفظ بمفتاحين رئيسيين لدى جهة الاستقبال، وقد تبقى الارتباطات القديمة قابلة للاشتقاق بعد أول تدوير. لذلك لا يعني وصول المفتاح الجديد أن المرور انتقل إليه، ولا أن الحالة…
IETF
كانت قائمة السماح صحيحة، لكن الواجهة ربما كانت تنفذ النسخة السابقة
ينقل IntraSAV حق استخدام عنوان المصدر من استنتاج جدول التوجيه إلى تصريح محلي واضح. غير أن إثبات اكتمال التصريح ووصول نسخته الصحيحة إلى كل واجهة يظل عملاً تشغيلياً مستقلاً.
تاريخ
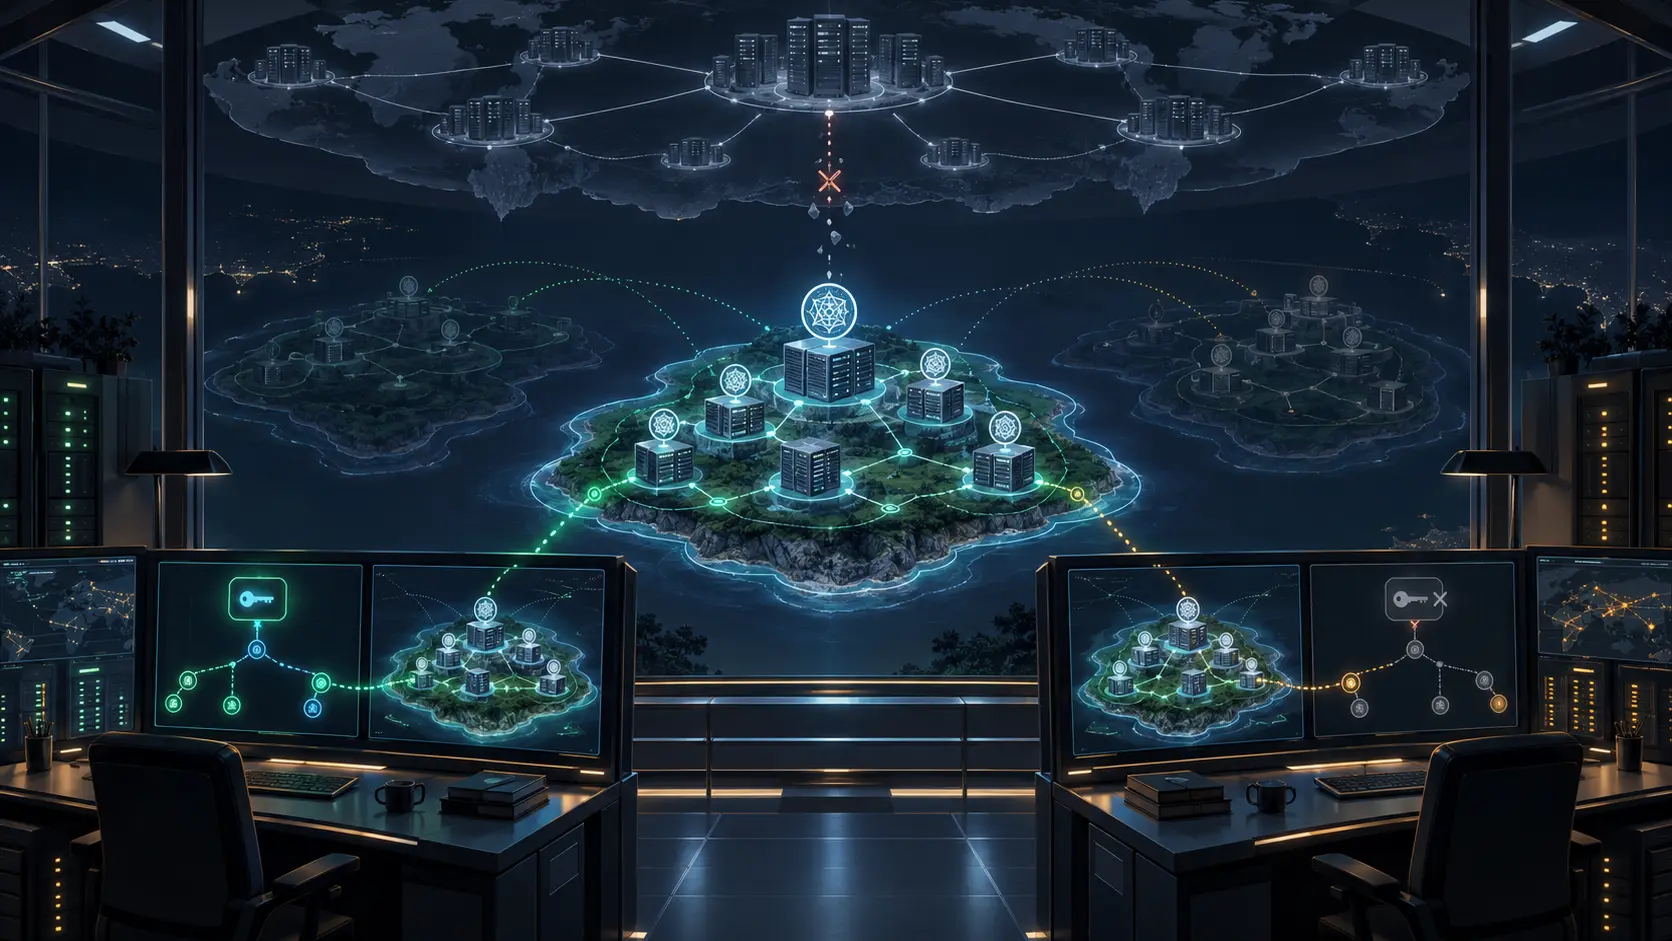
كانت المنطقة نفسها آمنة هنا وغير آمنة في مكان آخر: RFC 3090
في عام 2001 لم يكن سؤال «هل منطقة DNS هذه آمنة؟» مكتملاً من دون معرفة المحلّل الذي يجيب ومرساة الثقة التي لديه والمسار الذي اتبعه. وصفت RFC 3090 واقعاً لا تختصره التوقيعات وحدها: قد تكون المنطقة الموقعة جزيرة أمن محلية، وتظل غير آمنة لبقية الإنترنت.
تاريخ
أعادت الخدمة الجذرية إحالةً إلى خادم، لا إجابة الدليل: RFC 3088
قد يعرف أول خادم في دليل موزّع إلى أين يوجّه الطلب، من دون أن يملك السجل المطلوب. تجربة OpenLDAP عام 2001 جعلت هذا الفرق عملياً: رجعت إلى DNS، ثم أعادت عناوين LDAP لمتابعة البحث؛ أما جواب الدليل فظل لدى الخادم المُحال إليه.
ملف القضية
Tideo Administration: السجل المجمد وراء AS210972
ملخص تحليلي لـ Tideo Administration: السجل المجمد وراء AS210972 يشرح التطور، والأدلة العامة المتاحة للقراء، والمنظمات المعنية، والسياق الإقليمي، والتعرض للسوق، والعواقب التي قد تترتب على البنية التحتية. كما يربط سياق تحليلات ملف القضية الإشارة بعمليات الشبكة، واستراتيجية المزود،…

تاريخ
اختار العنوان قائمة البريد الصوتي، لكنه لم يوثّق هوية المتصل: RFC 3087
في عام 2001 كان بوسع مكالمة SIP أن تصل إلى البريد الصوتي من دون أن تحمل كل القرائن الموثوقة التي اعتمدت عليها المقاسم القديمة لاختيار التحية أو القائمة الأولى. جعلت RFC 3087 هدف الطلب الحالي تعليمةً للخدمة. صار المسار يحمل سياقاً، لكن العنوان لم يتحول إلى إثبات هوية.

IETF
سجّل رأس التصحيح كل خطوة، لكنه لم يثبت أن أياً منها حدثت
يمنح مسودّ جديد لـ DKIM2 مختبري قابلية التشغيل البيني أثراً جنائياً مشتركاً داخل الرسالة. وتفيد دقته تحديداً لأن سلطته مصممة لتساوي صفراً.

خدمات سحابية في أوروبا والشرق الأوسط
NovaCloud-Hosting: ستة أسابيع بعد انتهاء انقطاع FFM2، السجل العام لا يتطابق
بينما أعلنت شركة NovaCloud-Hosting حل انقطاع مركز بيانات FFM2 الذي استمر 19 يومًا من 20 يوليو إلى 8 أغسطس 2026، تُظهر السجلات العامة للمشغل صورة لا تزال متباينة حتى 1 أكتوبر 2026: أربع قوائم متبادلة لمشغلي النقل الأوائل، وكتلة عناوين /24 مسجلة في سجل RIPE لكنها غير مرئية في جداول…

IETF
تشفير مقياس Wi-Fi لا يحوّله إلى حقيقة أو قرار مشروع
قد تصل قيمة RSSI من نقطة الوصول إلى خادم الهوية عبر RADIUS محمي بـTLS من دون أن يغيّرها أحد. هذا يثبت سلامة الرحلة وهوية الطرف المقابل، لكنه لا يثبت أن الراديو أخذ العينة الصحيحة، ولا أن مشغلاً آخر يقيس بالطريقة نفسها، ولا أن استخدام القيمة لرفض الاتصال مشروع، ولا أن المستخدم حصل…

تاريخ
دفع خادم السياسات القواعد، لكن إعادة الاتصال ظلت مطالبة بمطابقة ما احتفظ به الجهاز: RFC 3084
عاملت RFC 3084 تزويد السياسات كحالة موزعة لا كملف يصل إلى وجهته: تجمع الرسالة تغييرات في معاملة واحدة، ويبلغ الجهاز بالنتيجة، ويعود عند الفشل الفوري إلى آخر حالة سليمة. لكن انقطاع الاتصال ترك احتمالاً أصعب؛ قد يحتفظ الخادم والجهاز بذاكرتين معقولتين لا تصفان الحالة نفسها.

IETF
انتهت إعادة المزامنة، لكن المجمّع لم يثبت أنه استلم جدول RIB كاملًا
يتيح مقترح جديد لـ BMP إصلاح مشهد توجيه واحد من دون إسقاط جلسة المراقبة كلها. علامة النهاية تغلق الإعادة، لكنها لا تشهد وحدها بأن كل المسارات وصلت.

تاريخ
رقم المراجعة رتّب NewsItem، لكنه لم يوصله إلى القارئ: RFC 3085
قد تُحفظ القصة الواحدة في أكثر من مكان. منح RFC 3085 كل NewsItem معرّف URN ورقم مراجعة يرتّب نسخه، وميّز بين تحديث الخبر واستبدال بيانات إدارته فقط. لكنه لم يعد بأن يقود هذا الاسم إلى المحتوى أو يثبت أن أحداً يستطيع جلبه.

تاريخ
شفّر الكابل حركة البيانات، لكن مستوى الإدارة استطاع تعطيل الخصوصية: RFC 3083
جعلت RFC 3083 خصوصية DOCSIS قابلة للمشاهدة والضبط وإعادة البدء عبر SNMP. أفادت الرؤية في التشخيص، لكنها أنشأت حداً أمنياً ثانياً: فالواجهة التي ترى حالة المفاتيح تستطيع أيضاً إعادة التفويض وتغيير التوقيت وتحديد وصول البث المتعدد.

IETF
حملت الرزمة غلاف IPv6، لكن ذلك لم يثبت شجرة البث المتعدد
قد تعبر رزمة عميل داخل IP-in-IPv6 شبكة موصوفة بدقة بأنها SRv6، بينما تبقى شجرة المزوّد حالة IPv6 أصلية يبنيها PIM. قيمة Next Header تكشف نوع الرزمة الداخلية فقط؛ ولا تكشف الـVPN المقصود أو قائمة المستقبلين أو نجاح النسخ على كل فرع. هنا تبدأ سلسلة الإثبات، لا تنتهي.
IETF
اختار SID مسار الموارد، لكنه لم يثبت أن المسار موجود
تمنح النسخة 20 من مسودة Segment Routing قيمة إضافية لـ SID: اختيار مجموعة من bandwidth وbuffers وqueues إلى جانب قرار التوجيه. يصبح القصد ظاهراً في data plane، لكن تخصيص الموارد ونتيجة SLA يظلان بحاجة إلى إثبات مستقل.

تاريخ
كان TCP موثوقاً، ومع ذلك استطاعت قناة تجويع البقية: RFC 3081
وضعت RFC 3081 جلسة BEEP واحدة فوق اتصال TCP واحد، ثم عالجت ما لا تحله الموثوقية: قد تحتل قناة تطبيق بطيئة السعة المشتركة وتحرم القنوات المجاورة من التقدم. لذلك احتاج التدفق الموثوق إلى رصيد لكل قناة، وأولوية للتغذية الراجعة، وقاعدة تمنح الجميع دوراً.

IETF
صمتت الشجرة، فعاد الإنذار من طريق آخر
تسمح مسودة جديدة في مجموعة BIER للطرف النشط بأن يبلغ عن فقدان BFD متعدد النقاط من دون انتظار استعلام. يعود البلاغ عبر unicast منفصل عن شجرة multicast، ولذلك يثبت وصول الإنذار ولا يثبت إصلاح الشجرة.

ملف القضية
اختار SID مسار الموارد، لكنه لم يثبت وجود السعة
قد يحمل التدفق المعرّف الصحيح وتفهمه كل عقدة، ومع ذلك تكون الطابور المحجوزة غائبة في عقدة واحدة أو يكون المرور قد هبط إلى best effort. نجاح الاختيار ليس إيصالاً بأن الخدمة الموعودة تحققت.

آسيا والمحيط الهادئ - مزود خدمة إنترنت إقليمي
سجلان في APNIC يحملان اسماً واحداً: ماذا تثبت بيانات XEONFIBER TECHNOLOGY — وماذا لا تثبت
في بوني بالهند، تربط السجلات اسماً تجارياً واحداً بسجلّين مختلفين في APNIC، بينما تتناقض خدمات قياس التوجيه حول ما إذا كان أيٌّ من الشبكتين يوجّه بيانات فعلياً اليوم.

IETF
وافق الرابط على النوم، لكن ذلك لم يجعل اختفاءه آمناً
تقترح مسودة جديدة في IETF تنسيق خفض طاقة مورد هندسة مرور قليل الاستخدام بين طرفيه. أهم ما فيها ليس وعد التوفير، بل الفصل بين اتفاق البروتوكول والفعل المادي وإثبات القدرة على الاستيقاظ واستعادة التمرير.