
المجال الرئيسي
Risk and Accountability
ضمن فئة المجال الرئيسي، تجمع تحليلات Risk and Accountability التقارير حسب المجال الأساسي ليتمكن القراء من متابعة مجال مركّز من مجالات البنية التحتية للإنترنت أو الحوكمة أو أسواق الاتصالات أو رأس المال الرقمي. وتضم الصفحة المقالات ذات الصلة والأدلة العامة والمؤسسات والشركات والأشخاص والانتشار الإقليمي والتبعيات التشغيلية وسياق السوق التي قد تكون موزعة عبر صفحات فئات منفصلة. وتشرح الصفحة المجال ونوع الجهات الفاعلة المحتملة وسياق السوق أو الحوكمة والمادة المصدرية التي ينبغي للقراء استخدامها عند مقارنة المؤشرات. ويمكن للمشغلين والمحللين والمهتمين بالحوكمة أن يروا كيف يظهر المجال نفسه عبر الأحداث والملفات الشخصية وتحولات السوق والأدلة المستقاة من المصادر العامة والتبعيات الإقليمية وقرارات البنية التحتية طويلة الأجل بمرور الوقت.

المؤسسات العالمية
دلتا تحول انقطاع CrowdStrike إلى اختبار لواجب التعافي ومسؤولية المورد
لم تتسبب دلتا في التحديث المعيب الذي عطل ويندوز في 19 يوليو 2024، لكن تعافيها الأبطأ حوّل حادث المورد إلى اختبار لمرونة الطيران: من يتحكم في استعادة الأنظمة وتعويض الركاب؟

خدمات سحابية عالمية
Fujitsu Horizon وسجل المورد وراء فضيحة محاسبة عامة
تُروى فضيحة Horizon غالباً كقصة ملاحقة قضائية من مكتب البريد، وهذا صحيح بقدر ما يتعلق بالضرر البشري والسلطة المؤسسية. لكنها أيضاً قصة مساءلة المورد. قامت Fujitsu وأسلافها بتشغيل النظام ومعرفة الدعم وسجلات العيوب وقدرة الوصول عن بعد والأدلة التقنية التي اعتمدت عليها قرارات مكتب…

المؤسسات العالمية
NHS England وWannaCry: فشل التصحيح الذي أصبح اختبارًا لاستمرارية الرعاية
لم يكشف WannaCry عن تصحيح واحد منسي بقدر ما كشف عن نظام مساءلة موزع يمكنه إصدار إرشادات واكتشاف الخطر ومع ذلك يفشل في إثبات أن المنظمات المحلية تصرفت قبل أن تعتمد رعاية المرضى عليه. قضية NHS England مهمة لأن الانقطاع ترجم النظافة السيبرانية إلى مواعيد ملغاة، ورعاية طارئة محولة،…
خدمات سحابية عالمية
أظهرت Dyn أن الاستعانة بمصادر خارجية لـ DNS يمكن أن تصبح فشلاً للوضع المشترك
لم يُسقط هجوم Dyn عام 2016 الإنترنت بالكامل، بل فعل شيئًا أضيق وأكثر إفادة: جعل العديد من الخدمات السليمة غير قابلة للوصول لأن مزود DNS موثوقًا مشتركًا تعرض للغرق. لذا فإن سؤال المساءلة لا يقتصر على من شن حملة DDoS المدعومة من Mirai، بل يتعلق بمن يتحكم في مرونة DNS الموثوق،…

خدمات سحابية عالمية
Akamai والإيجابية الكاذبة التي جعلت أمان الحافة خطرًا على التوفر
يمكن أن يفشل التحكم الوقائي في اتجاهين. يمكن أن يفقد حركة المرور العدائية، أو يمكن أن يصنف حركة المرور الشرعية بشكل خاطئ ويجعل الموقع العامل غير قابل للوصول للأشخاص الذين يفترض أن يحميهم. يحتوي السجل العام لشركة Akamai الآن على كلا النوعين من إشارات المساءلة: حادثة إيجابية كاذبة…

الاتصالات الوطنية العالمية
Pakistan Telecom واختطاف مسار YouTube الذي هرب من مرشح وطني
بدأ اختطاف مسار YouTube في عام 2008 كتعليمات حظر وطنية وتحول إلى فشل توجيه عالمي لأن مستوى التحكم في الإنترنت قبل إعلانًا أكثر تحديدًا من أصل خاطئ. أنشأت Pakistan Telecom مسارًا لجزء من مساحة عناوين YouTube. قامت PCCW Global بنشره. فضلت أجهزة التوجيه حول العالم المسار الأكثر…
المؤسسات العالمية
JBS جعلت هجوم الفدية قضية استمرارية إمدادات الغذاء
لم تكن حادثة فدية JBS عام 2021 مجرد قضية ابتزاز شركات. لقد كانت اختباراً قصيراً وحاداً لكيفية امتصاص معالج لحوم مركّز ووكالات عامة ومنتجين وعمال وتجار تجزئة وعملاء لعدم اليقين عندما تعتمد عمليات المصنع على الثقة الرقمية المركزية. السؤال المسؤول ليس فقط ما إذا كانت JBS قد تعافت…
المؤسسات العالمية
Viasat KA-SAT وانقطاع القمر الصناعي الذي كشف الاعتماد في زمن الحرب
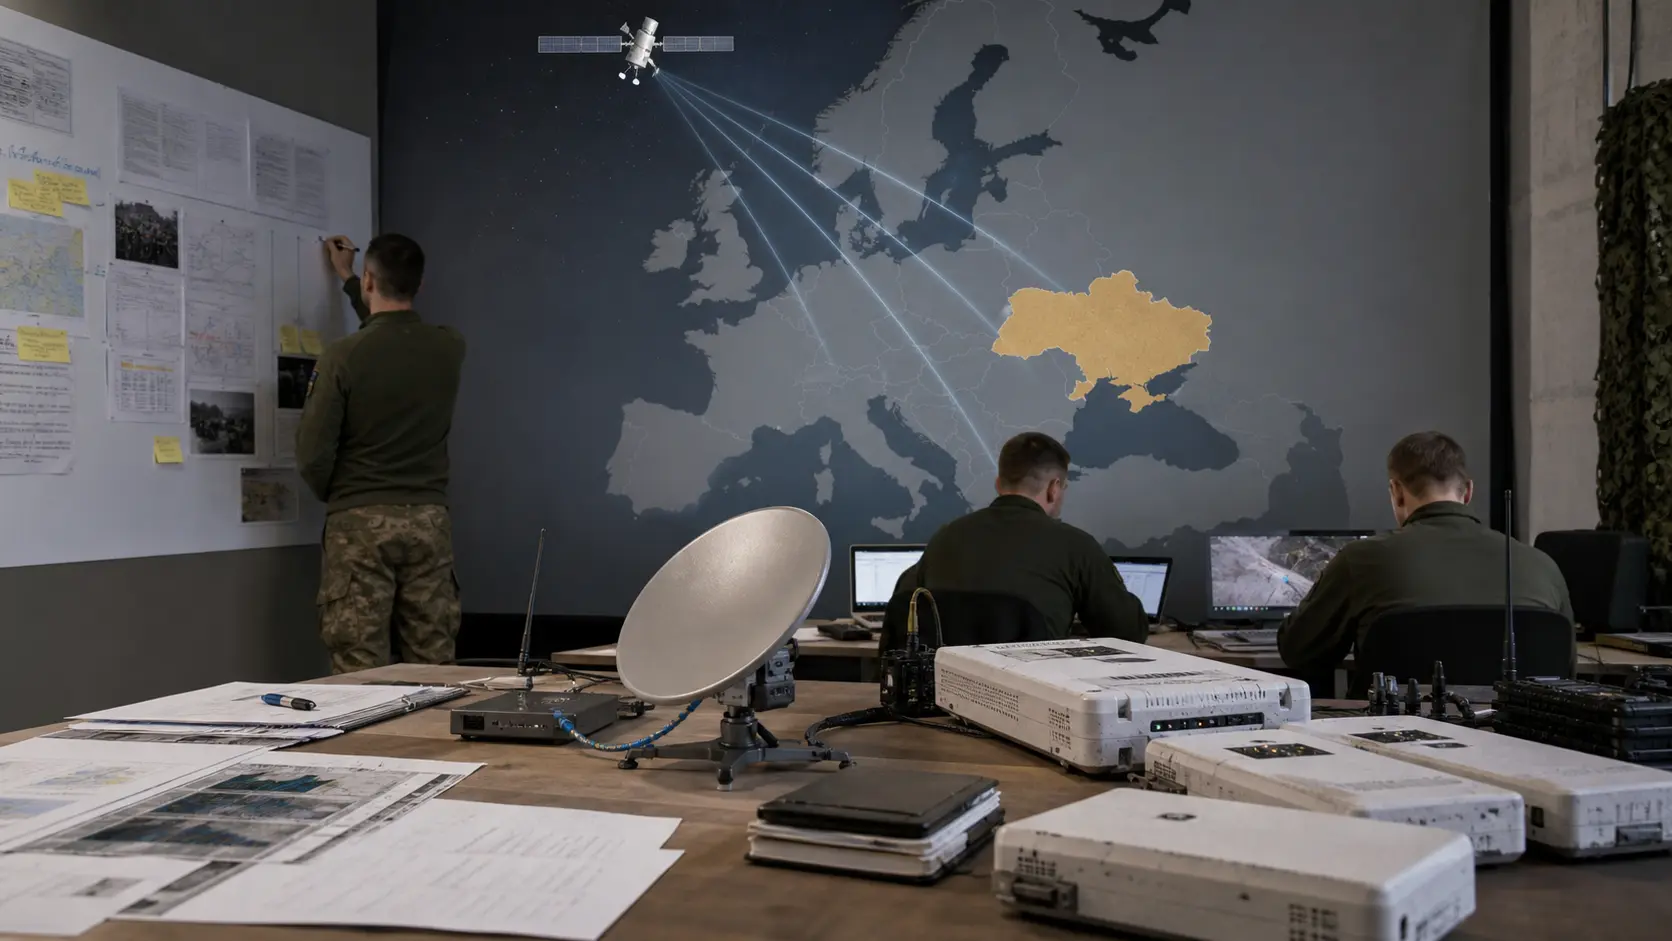
أظهر انقطاع KA-SAT في عام 2022 أن النطاق العريض عبر الأقمار الصناعية ليس أصلاً فضائياً مجرداً بمجرد استخدامه للاتصال في مناطق الحرب، وخدمة الإنترنت الريفية، وعمليات مزارع الرياح، والاعتماد الحكومي. لم يكن القمر الصناعي نفسه بحاجة إلى التدمير لتفشل الخدمة. كان كافياً اختراق طائرة…

المؤسسات العالمية
Garmin وانقطاع الفدية الذي حوّل الأجهزة القابلة للارتداء إلى بنية تحتية خدمية
كشف انقطاع Garmin في يوليو 2020 أن الأجهزة القابلة للارتداء تعتمد على بنية تحتية خدمية، مما يثير تساؤلات حول المساءلة عند انقطاع الخدمات السحابية. تمكن مستخدمو اللياقة البدنية من مواصلة تسجيل التمارين، والطيارون من استخدام أجهزة الطيران المثبتة، وعملاء البحرية والخارجية من…

المؤسسات العالمية
Medibank تحول بيانات التأمين الصحي إلى سجل مساءلة مستمر
لم يكن الهجوم الإلكتروني على Medibank في 2022 مجرد حدث خصوصية ليوم واحد. بل أصبح سجلاً مستمراً لمن سيطر على الوصول عن بعد، والاحتفاظ بالبيانات الحساسة، وإخطار العملاء، ورفض الفدية، ودعم الهوية، وأدلة الجهات التنظيمية، وإسناد العقوبات، وخطر التقاضي بعد سرقة معلومات التأمين الصحي…

الاتصالات الوطنية العالمية
أوبتوس والانقطاع الذي جعل الاتصال بالطوارئ اختباراً لمساءلة شركة الاتصالات
لم تفقد أوبتوس الاتصال فحسب في 8 نوفمبر 2023. بل أظهرت كيف يمكن لضوابط تغيير الشبكة الداخلية لشركة الاتصالات الوطنية، وافتراضات الطوارئ الاحتياطية، وتصميم الإدارة خارج النطاق، واتصالات العملاء، والتنسيق مع الموزعين، والأدلة المقدمة للجهات التنظيمية، أن تصبح بنية تحتية للسلامة…

خدمات سحابية عالمية
CDK Global تُظهر كيف تصبح برامج الوكلاء بنية تحتية للأعمال المحلية
لم يكن الهجوم الإلكتروني على CDK Global مجرد انقطاع لخدمة بائع برامج. بل كان اختبارًا حيًا لمدى تركيز التجارة المحلية، وتمويل الوكلاء، وجدولة الإصلاح، ومخزون قطع الغيار، وسجلات العملاء، وسير عمل مصنعي السيارات، وإنتاجية الموظفين داخل منصة إدارة الوكلاء. سؤال المساءلة ليس ما إذا…

المؤسسات العالمية
Johnson Controls تحوّل حادثة فدية تكنولوجيا المباني إلى سؤال استمرارية
لم تكن حادثة فدية Johnson Controls لعام 2023 مجرد حدث لتكنولوجيا المعلومات المؤسسية. بل كانت اختبارًا لكيفية إثبات مورد عالمي لتكنولوجيا المباني للمرونة عندما تكون أنظمته الداخلية ومنصات مواجهة العملاء والتزامات ضمان المنتج وعملاء المرافق العامة جميعها قريبة من نفس حدود الثقة.…
المؤسسات العالمية
Travelex وانقطاع الفدية الذي كشف الاعتماد على خدمات العملات الخارجية
لم يكن انقطاع خدمة Travelex بسبب برمجية الفدية في عام 2020 مجرد قصة عن علامة تجارية لصرف العملات الأجنبية توقفت عن العمل في أسوأ وقت ممكن. بل كان فشلاً في الاعتماد على البنوك ومحلات السوبر ماركت ومكاتب المطارات والمسافرين والموظفين والدائنين وعملاء الخدمات المستعان بها الذين…

المؤسسات العالمية
هوندا وانقطاع برمجيات الفدية الذي ربط تكنولوجيا المعلومات المكتبية باستمرارية المصنع
لم يكن هجوم هوندا الإلكتروني في يونيو 2020 مجرد حدث في شبكة المكاتب ولا قصة في أرض المصنع. أخبرت هوندا المستثمرين لاحقًا أن الهجوم أثر على نطاق واسع على أجهزة الكمبيوتر الشخصية عند وصولها إلى النظام الداخلي لهوندا وعلق العمليات التجارية مؤقتًا في عدة مواقع، بما في ذلك قواعد…

المؤسسات العالمية
ميرك ونوت بيتيا: عندما أصبحت خسارة البرمجيات الخبيثة اختبارًا للمساءلة التأمينية
سجل ميرك حول هجوم نوت بيتيا ليس مجرد قصة أخلاقية عامة عن البرمجيات الخبيثة. إنه حالة تتعلق باستمرارية الأدوية وصياغة وثائق التأمين مع أدلة عامة ملموسة بشكل غير عادي: ملفات هيئة الأوراق المالية والبورصات حددت تأثيرات المبيعات والتصنيع؛ وصف رأي محكمة الاستئناف في نيوجيرسي مسار…

المؤسسات العالمية
FedEx و TNT و NotPetya: التكلفة اللوجستية لوراثة المخاطر السيبرانية
لم تكن FedEx مجرد ضحية لحادث برمجيات خبيثة في شركة تابعة تم شراؤها حديثًا. كشف هجوم NotPetya في يونيو 2017 عن مشكلة الحوكمة التي تأتي مع شراء شبكة لوجستية حية قبل أن يتم استيعاب ضوابط الهوية والحجز والمالية وخدمة العملاء والتعافي بالكامل في نموذج تشغيل الشركة المستحوذة. استمرت…

المؤسسات العالمية
حادثة نيسان الإلكترونية تجعل حوكمة بيانات العملاء جزءًا من المرونة في قطاع السيارات
لم تكن حادثة نيسان الإلكترونية في أستراليا ونيوزيلندا مجرد قصة إقليمية عن برامج الفدية والبيانات. بل أظهرت كيف يمكن لتجارة المركبات، والتمويل، والتأمين، وسجل الخدمة، ووثائق الهوية، ودعم مراكز الاتصال الخارجية، وحوكمة العلامة التجارية العالمية أن تصبح سطح مساءلة واحدًا عندما تُنسخ…

المؤسسات العالمية
ICANN جعلت تبديل مفتاح جذر DNSSEC اختبارًا عامًا للمساءلة التشغيلية
لم يكن أول تبديل لمفتاح توقيع مفتاح جذر DNSSEC من ICANN مجرد حدث صيانة تشفيرية. بل كان تمرينًا عالميًا نادرًا في تغيير مرساة ثقة مشتركة بينما اعتمد الملايين من المحللات التكرارية والهيئات العامة والمؤسسات وبائعي البرامج والسجلات ومزودي خدمات الإنترنت والمستخدمين النهائيين على…

خدمات سحابية عالمية
موعد إلغاء شهادات DigiCert حول التحقق من صحة الشهادات إلى اختبار مساءلة عن وقت التشغيل
لم يكن خطأ التحقق من النطاق الذي وقعته DigiCert في 2024 مجرد حلقة امتثال لسلطة شهادات، بل أظهر كيف يمكن لمسطرة سفلية مفقودة في مسار تحقق قائم على DNS أن تجبر آلاف المنظمات على الاختيار، تحت موعد نهائي عام لـ Web PKI، بين استبدال الشهادات السريع وتعطيل الخدمات.