
نوع المحتوى
Research
ضمن فئة نوع المحتوى، تجمع تحليلات Research مقالات BTW.MEDIA التي تتشارك في التنسيق التحريري نفسه، مما يساعد القراء على مقارنة الإحاطات والملفات الشخصية وملاحظات المخاطر وتحليلات السوق وتغطية الأحداث دون خلط أنواع مختلفة من الأدلة. وتشرح الصفحة كيف يؤطر هذا النوع من المحتوى أحداث البنية التحتية للإنترنت، وحركات الشركات، وقرارات الحوكمة، والإشارات التشغيلية، والأدلة العامة عبر الموقع. ويمكن للقراء مقارنة الجهات أو أنظمة البنية التحتية التي تظهر كثيرًا، وكيف تغيّر جودة المصدر التفسير، وما إذا كانت المادة ملفًا شخصيًا دائمًا، أو حدثًا حساسًا للوقت، أو إشارة سوق استراتيجية، أو تطورًا في الحوكمة. والنتيجة صفحة بحث مفيدة للمشغلين والمستثمرين والعملاء والمحللين وأصحاب المصلحة في السياسات الذين يحتاجون إلى فهم العواقب والتوقيت والأدلة وراء تنسيقات المقالات المماثلة.
ملف القضية
كان سجل TXT صحيحاً، لكن المورّد لم يكن النطاق: ACME DNS-01 وسلطة التحقق المفوّضة
أُزيل المورّد من التطبيق ومنصة التكامل المستمر وحسابات الموظفين وخزنة الشهادات، ثم أُغلق ملف خروجه. بقيت مع ذلك قدرة واحدة في مكان أقل وضوحاً: ظلّ `_acme-challenge` مفوّضاً إلى منطقة تحقق يديرها المورّد. وعندما طلب حسابه في ACME شهادة بدل عامة جديدة ظهر ملخص TXT الصحيح ونجحت فحوص…
ملف القضية
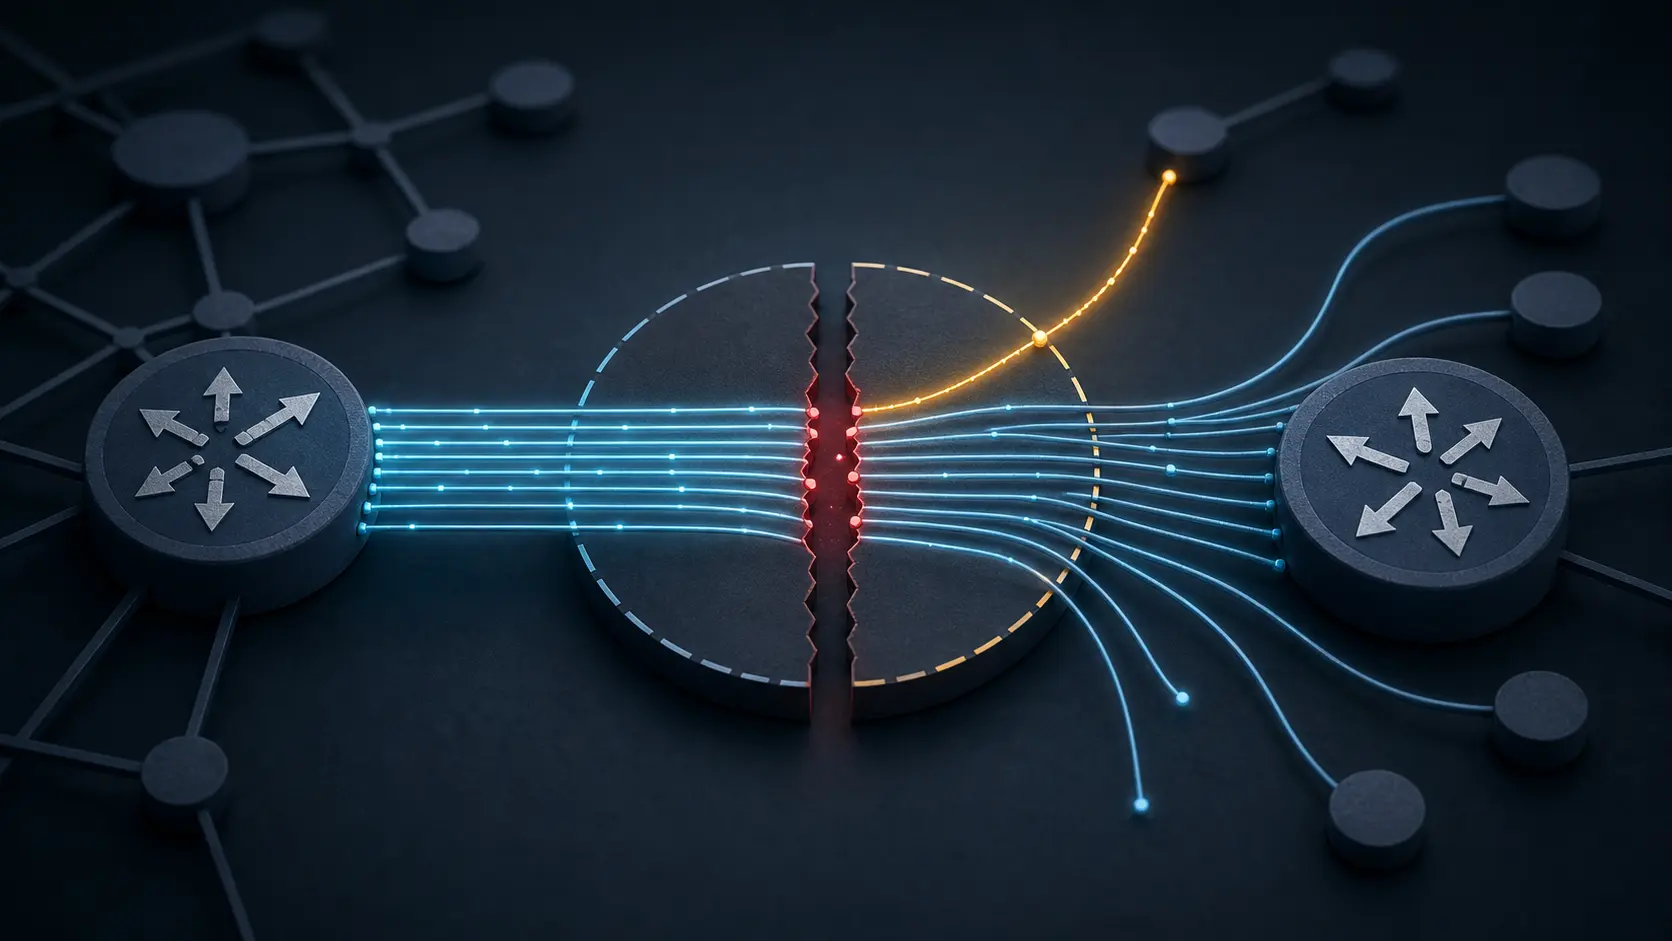
حين يتحول عدّ المسارات إلى أمر بإسقاط الجلسة: حوكمة BGP maximum-prefix
صُمم حد maximum-prefix كي يمنع جاراً واحداً من استهلاك موارد التوجيه بكمية غير متوقعة من المسارات. لكن الإجراء المرتبط به قد لا يرفض الزيادة وحدها؛ فقد يغلق جلسة BGP ويزيل معها كل ما سبق تعلمه عبرها. لذلك لا تكفي قيمة كبيرة أو شائعة، بل يلزم تعريف دقيق لما يُعد، ولماذا، وما الذي…

ملف القضية
كانت إجابة DNS آمنة، لكن اختيار المضيف ظل قراراً: SSHFP وحدود سلطة البصمة
كتب المشغّل `ssh db`، فحوّل مسار البحث الاسم القصير إلى اسم كامل آخر. كانت مجموعة SSHFP بحالة DNSSEC Secure وطابقت مفتاح المضيف. نجحت الأدلة للمضيف الذي اختاره العميل، لا لقاعدة البيانات التي قصدها الإنسان.
ملف القضية
نجح التوقيع، لكن عنوان From لم يكن الموقّع: DKIM وحدود سلطة توقيع النطاق
عرضت الرسالة `bank.example` بوصفه نطاق From، وطلبت دفعة عاجلة ونجحت في DKIM. لكن التوقيع الصحيح كان لنطاق `receipt-alert.example` الذي يملكه المهاجم. لم يخطئ التحقق التشفيري؛ بل نُقلت حجته إلى اسم آخر.

ملف القضية
تطابق الملخّص وبقي المرسِل مجهولاً: حدود سلطة `Content-Digest` في HTTP
وصل ملف السياسة بلا أي تلف، ووصل خبيثاً أيضاً. كان يحمل قيمة `Content-Digest` محسوبة بدقة، فأظهر النظام عبارة «تم التحقق» ونفّذ التغيير. لم يكسر المهاجم دالة التجزئة؛ بل اختار المحتوى والملخّص معاً.

ملف القضية
سمّى الترويس العميل، لكن نظير الاتصال لم يؤكده: `Forwarded` وصلاحية سلسلة الوكلاء
كان يفترض أن لا تصل الطلبات إلى الخادم الأصلي إلا عبر وكيلين عكسيين، إلا أن مساراً مباشراً ظل مفتوحاً. وصل طالب عبره ووضع عنوان إدارة مسموحاً به في أول `X-Forwarded-For`، فتجاوز قاعدة العناوين. قرأ المحلل عنواناً صحيح الصياغة. أما الخلل فكان منح نظير الشبكة غير المصرح له حق…

ملف القضية
اختار الاسم سياق TLS ولم يمنح الإذن: حدود سلطة SNI كإشارة توجيه
لم يسرق المختبر مفتاحاً ولم يزوّر شهادة. أرسل فقط `tenant-a.example` داخل ClientHello، فاختارت البوابة شهادة المستأجر A وإعداداته الصحيحة. ثم نقلت طبقة السياسة اسم الإعداد إلى خانة هوية العميل. هكذا أصبح الاسم الذي كتبه طرف مجهول بنفسه دليلاً على من يكون.
ملف القضية
نجح توقيع الشهادة ولم تكتمل المصافحة: سلطة `Finished` في TLS 1.3
سجلت لوحة القياس جلسة آمنة فور نجاح CertificateVerify. كانت الرسالة التالية، `Finished`، غير صحيحة، فأنهى العميل الاتصال بخطأ `decrypt_error`. أثبت مفتاح الشهادة حيازته فعلاً؛ لكن نظام التشغيل منحه قبل الأوان سلطة إثبات اكتمال لم يقع بعد.
تاريخ
الرمز الذي أثبت وجود طريق للعودة: DNS Cookies من دون هوية
أضاف خيار صغير في EDNS استنتاجاً محدوداً إلى ما يستطيع خادم DNS فهمه من عنوان مصدر UDP. فهو لا يكشف مَن أرسل الطلب، بل يدل على أن طرفاً عند ذلك العنوان الظاهر تلقّى رداً سابقاً وأعاد رمزاً أنشأه الخادم.

IETF
وُسمت الحزمة قبل أن تضيع: جدل ECN الطويل حول كيفية إعلان الازدحام
اعتمد الإنترنت طويلاً على الفقد دليلاً على الازدحام: يمتلئ الطابور، تختفي حزمة، فيستنتج المرسل أن المسار واقع تحت الضغط ويخفض معدل الإرسال. نقل الإخطار الصريح بالازدحام (ECN) لحظة الدليل إلى وقت أبكر؛ يستطيع الموجّه أن يترك علامة فيما الحزمة ما زالت سليمة. غير أن البِتّين لا…

ملف القضية
تفاوضت الحافة على HTTP/2 وبقي الأصل على HTTP/1.1: سلطة ALPN تنتهي عند اتصال TLS
عرض المتصفح `h2` و`http/1.1`، فاختارت الحافة `h2` وأتمت TLS واستقبلت إطارات HTTP/2 سليمة. بعدها وصف سجل الأصول خادم الأصل بأنه «أصلي في HTTP/2». لكن الحافة كانت قد أنهت الاتصال الأول وفتحت اتصالاً آخر نحو الأصل مستخدمة HTTP/1.1. كانت نتيجة ALPN صحيحة؛ الذي أخطأ هو إسنادها إلى…

ملف القضية
ظهر اسم سلطة التصديق في القائمة، لكن الهوية لم تُمنح الإذن: حدود صلاحية `certificate_authorities` في TLS
اختار العميل شهادة لأن اسم جهة إصدارها ورد في طلب الخادم، ثم نجح الخادم في بناء المسار والتحقق منه. ومع ذلك رفض التطبيق العملية: تلك الهوية غير مسجلة ضمن المستأجر المقصود ولا تحمل الدور المطلوب. لم تفشل التعمية؛ الذي فشل هو تفسير تشغيلي رفع إشارة للاختيار إلى مرتبة قرار بالوصول.
ملف القضية
التوقيع صحيح، لكن الحالة تأخرت: حدود سلطة OCSP Stapling في TLS
أُلغيَت الشهادة عند 10:07. وعند 10:11 ظل الخادم يرفق استجابة OCSP موقعة بصورة صحيحة تحمل `good`، فيما بقيت ساعات قبل `nextUpdate`. لم يحدث تزوير؛ كانت الاستجابة أصلية وداخل نافذتها المعلنة، لكنها لم تتضمن الحدث الأحدث. الخطأ كان اختزال هذا الفرق في حقل أخضر واحد…
ملف القضية
أُغلق المقبس ولم تنته المعاملة: سلطة الإنهاء في TLS `close_notify`
وصلت إلى العميل استجابة نجاح، ثم انتهى الإرسال من الخادم بإغلاق TLS سليم. وبعد لحظات رفضت قاعدة البيانات التثبيت. لم يكن في ذلك تناقض تشفيري: أثبت `close_notify` أن الخادم لن يرسل رسائل TLS أخرى في ذلك الاتجاه، ولم يثبت أن الأثر التجاري أصبح دائماً. بدأت الحادثة حين مُنحت إشارة…

ملف القضية
بقيت التذكرة ولم تبق الجلسة: استئناف TLS 1.3 وسلطة الحالة المحمولة
قبل سحب امتياز المستخدم أصدرت المنطقة الأولى تذكرة TLS 1.3، وبعد التحويل قبلتها عقدة أخرى. كان الإثبات التشفيري سليماً: امتلك العميل PSK الاستئناف وصادق الـbinder على ClientHello الجديد. لكن التطبيق عامل استمرار السر على أنه استمرار للسلطة، مع أن القرار القديم لم يعد صحيحاً.
ملف القضية
كان السجل أطول، لا الرسالة: حشو TLS 1.3 وحدود سلطة الطول المرئي
حوّل تقرير الحادث فرقاً قدره 512 بايت بين سجلين مشفرين إلى فرق مماثل في حمولة التطبيق، ثم نسب إليه فعلاً للمستخدم. كان القياس صحيحاً والاستنتاج خاطئاً. فالعملية كانت تقرّب سجلات TLS 1.3 إلى حدود ثابتة، وقد ترسل Application Data بلا محتوى. أثبتت الشبكة طول التمثيل المحمي، لا طول…

ملف القضية
رُفضت التحية الأولى ولم تُمحَ: طلب إعادة المحاولة في TLS وسلطة سجل التفاوض
بدأ الالتقاط من رسالة ClientHello الثانية. حملت مساهمة مفتاح واحدة، قبلها الخادم، واكتملت المصافحة. لو قُرئ هذا الجزء وحده لَبدا أن العميل اختار تلك المجموعة منذ البداية. لكنه لا يثبت ذلك. كانت الرحلة الأولى قد أرسلت توقّعاً مختلفاً، وحفظ TLS ملخصها تحديداً كي لا تتحول عملية…

ملف القضية
تفاوض الاتصال على شهادة، لكن الشيفرة قبلت مفتاحاً: مفاتيح TLS الخام وسلطة التحقق
قد يكون المفتاح صحيحاً حسابياً ولا يملك حق الدخول إلى مسار الثقة المستخدم. هذا ما كشفه إصلاح wolfSSL في 2026: بعض البُنى المفعّل فيها RPK استطاعت قبول مفتاح عام خام لم يُتفاوض عليه بدلاً من X.509، فتجاوزت تحقق سلسلة الشهادات. المشكلة لم تكن في كون المفتاح خاماً، بل في أن شكل…

NPNOG
أسبوع كاتماندو المشترك وحدود المسؤولية
<!-- BTW:SLUG:usbuu-wahid-muassasatan-raqman-lildawra-npnog-sanog-38 -->

ملف القضية
وصل الإثبات بعد بدء الاتصال، لكنه لم يكتب الماضي من جديد: TLS Exported Authenticators وسلطة التطبيق
عند 14:03 وصل إثبات شهادة صحيح على اتصال نفّذ مئات العمليات. رفع النظام صلاحيات كل التدفقات ونسب الدقائق الخمس السابقة إلى الهوية الجديدة. كان التوقيع سليماً، أما سجل التفويض فكان خاطئاً. يربط RFC 9261 هوية إضافية باتصال TLS قائم، لكنه لا يحدد لحظة السريان أو التدفق أو الصلاحية.