
نوع المحتوى
Research
ضمن فئة نوع المحتوى، تجمع تحليلات Research مقالات BTW.MEDIA التي تتشارك في التنسيق التحريري نفسه، مما يساعد القراء على مقارنة الإحاطات والملفات الشخصية وملاحظات المخاطر وتحليلات السوق وتغطية الأحداث دون خلط أنواع مختلفة من الأدلة. وتشرح الصفحة كيف يؤطر هذا النوع من المحتوى أحداث البنية التحتية للإنترنت، وحركات الشركات، وقرارات الحوكمة، والإشارات التشغيلية، والأدلة العامة عبر الموقع. ويمكن للقراء مقارنة الجهات أو أنظمة البنية التحتية التي تظهر كثيرًا، وكيف تغيّر جودة المصدر التفسير، وما إذا كانت المادة ملفًا شخصيًا دائمًا، أو حدثًا حساسًا للوقت، أو إشارة سوق استراتيجية، أو تطورًا في الحوكمة. والنتيجة صفحة بحث مفيدة للمشغلين والمستثمرين والعملاء والمحللين وأصحاب المصلحة في السياسات الذين يحتاجون إلى فهم العواقب والتوقيت والأدلة وراء تنسيقات المقالات المماثلة.

تاريخ
لماذا تُحسب إزاحات تجزئة IPv4 بوحدات من ثمانية
يوفّر IPv4 مساحة في الترويسة بإسقاط البتات الدنيا التي تكون صفراً ضمناً. وبهذا يتحول حقل صغير إلى إحداثي واسع، لكن هذا التوفير يفرض حدوداً دقيقة على الأجزاء غير الأخيرة.

AFNOG
حقل نوع المقترح لدى AfNOG يسمّي الصيغ من دون تحديد أدلتها
سمّت دعوة AfNOG لعام 2007 ثلاث صيغ من دون نشر حقول معلومات خاصة بكل صيغة.

IETF
كل الخانات تقول توقّف: تُكمل RFC 9906 تقاعد ECC-GOST من DNSSEC
تبدأ الآلية من سجل الخوارزميات: كل خانة متأثرة بـ ECC-GOST تقول الآن **MUST NOT**. وبذلك تُغلق RFC 9906 مساري الإنتاج والتحقق معاً، بخلاف انتقال التوافق الخاص بـ SHA-1 في RFC 9905. هذه ليست دعوة إلى تخمين حجم الاستخدام الحالي أو أسماء مورّدين؛ إنها قراءة تشغيلية لما تنص عليه…

القادة
Seyed Pouria Mousavizadeh Tehrani والحالة الخفية قبل أول رد IPv6
قد تبدو الشبكة متاحة ومستقرة، بينما لا تكون الحالة اللازمة لنجاح أول تبادل قد اكتملت بعد. هذه الفجوة الصغيرة بين قابلية التوجيه وجاهزية الرد تكشفها مشكلة أول حزمة في IPv6، وتوضح لماذا لا يكفي اختبار الوصول المستمر للحكم على تجربة الاتصال.
AFNOG
حد AfNOG البالغ 200 كلمة لا يحدد المعلومة المطلوبة
حددت دعوة AfNOG لعام 2007 الملخص بمئتي كلمة من دون بيان ما يجب أن يثبته.

تاريخ
عندما لم تعد هوية IPv4 تعرّف كل مخطط بيانات
*قد يبقى الحقل في كل ترويسة، من دون أن يبقى ذا معنى دلالي لكل حزمة.*

IETF
أوقف التوقيع وواصل التحقق: تجعل RFC 9905 تقاعد SHA-1 غير متماثل
تبدأ الآلية من صفَّي خوارزميات DNSSEC المتأثرين: فهما يمنعان في الوقت نفسه إنتاج مادة جديدة باستخدام SHA-1، مع الإبقاء على واجب تنفيذ التحقق منها خلال فترة انتقال قاعدة التثبيت القديمة.

تاريخ
أعلن المرفق نوعه، واختارت الآلة المحلية الأمر: RFC 1524
لم يكن نجاح برنامج الاختبار في عام 1993 يعني أن المرفق آمن؛ كان يعني فقط أن قاعدة محلية تصلح لهذه البيئة. وضع RFC 1524 هذه المسافة عمداً بين وصف MIME القادم عبر الشبكة وبين السلطة التي تشغّل برنامجاً على جهاز المستلم.

IETF
أربع خانات وسلسلة ثقة واحدة: تنقل RFC 9904 سياسة خوارزميات DNSSEC إلى السجل
ينقل RFC 9904 نقطة التحكم في توصيات خوارزميات DNSSEC من جدول ثابت إلى سجلين تديرهما IANA، من دون أن يغيّر في يوم صدوره أي حالة توصية موروثة. والآلية هي فصل أربع خانات: متطلبات تنفيذ المدقّق، ومتطلبات تنفيذ الموقّع، والتوصية باستخدام الخوارزمية للتحقق، والتوصية باستخدامها للتوقيع.

تاريخ
وصلت الرسالة سليمة، لكن ترتيب قراءتها بقي بين ثلاثة أطراف: RFC 1556
لا يحتاج النص المختلط إلى حرف مفقود كي يتغير معناه. قد تصل الحروف العبرية واللاتينية والأرقام وعلامات الترقيم بلا خطأ واحد، ثم يعيد قارئان ترتيبها بطريقتين مختلفتين. في RFC 1556 لم تكن المشكلة في الطريق، بل في صاحب القرار بعد الوصول.
تاريخ
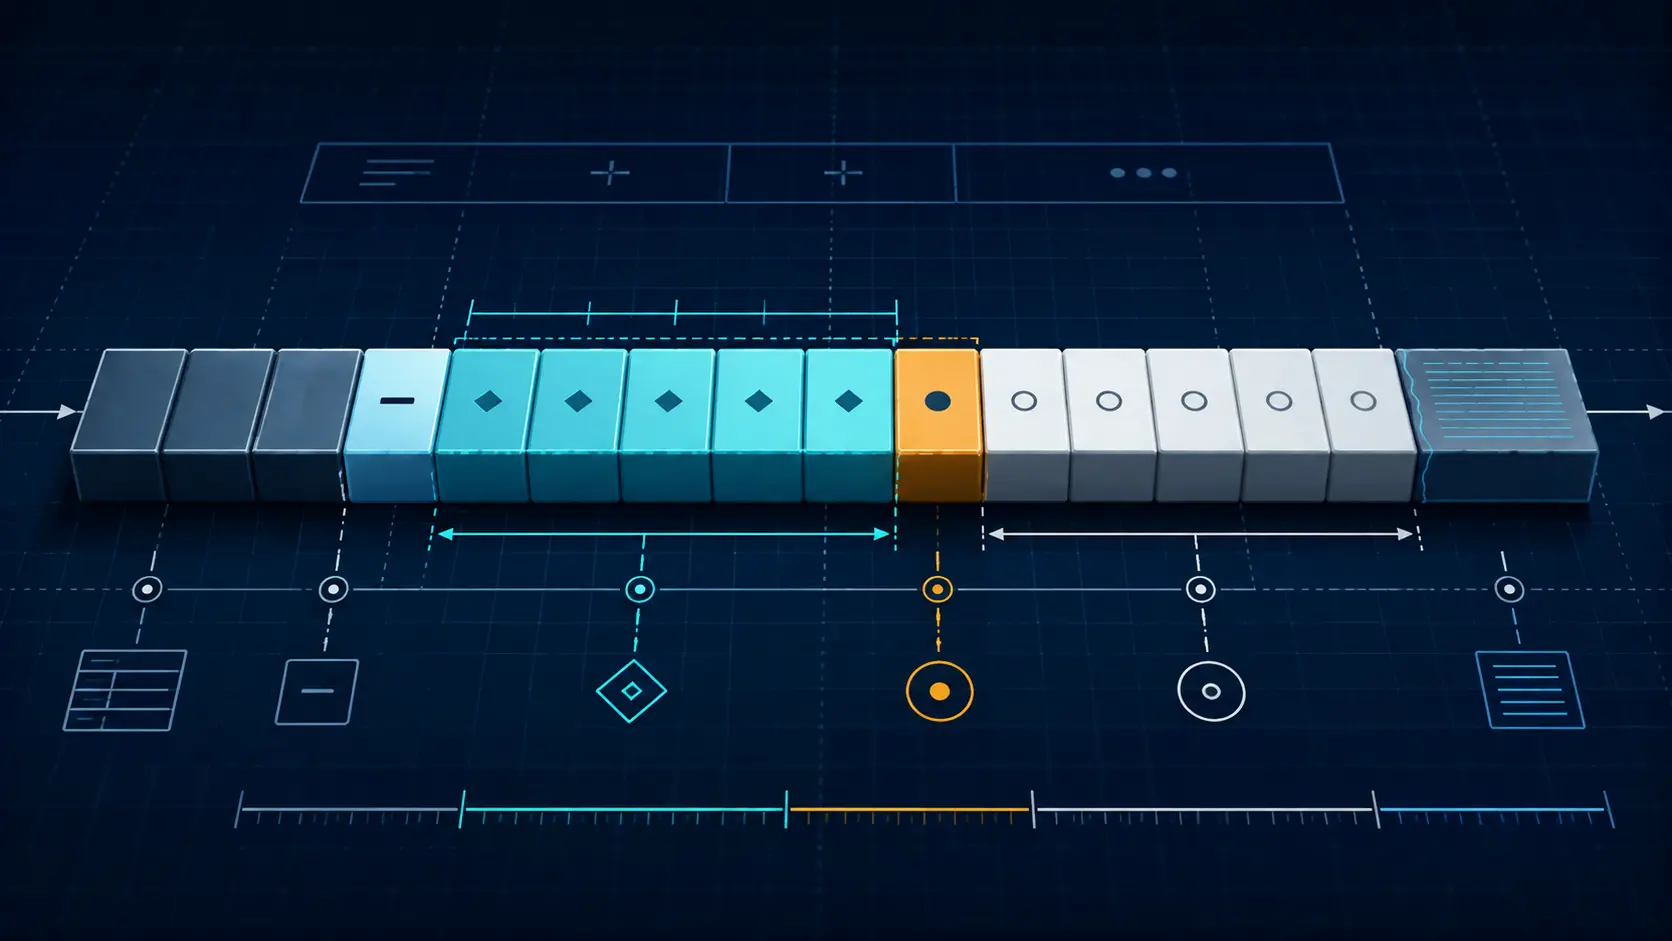
لماذا احتاج TCP إلى علامة نهاية وإلى عملية لا تفعل شيئًا
تحتاج منطقة خيارات TCP المتغيرة إلى فصل حدّين: نهاية رأس TCP الفعلية، ونهاية قائمة الخيارات ذات المعنى. أما NOP فيمنح المرسل أداة لترتيب البايتات.

ملف القضية
دلّ العنوان على سلطة الرمز، لكنه لم يجعل المُصدِر موثوقاً
يمكن لعميل ACME أن يعرف أين يطلب Authority Token من دون أن يكتسب خادم ACME أي سبب للثقة في موقّع ذلك الرمز. تفصل المراجعة 05 من ملف JWTClaimConstraints بين المسارين، ثم تربط القرار بأدلة مستقلة على المُصدِر والبايتات الأصلية والزمن ومفتاح الحساب ودور الشهادة.
ملف القضية
وفّر القاموس المشترك وحدات بايت، ثم دخل حدود السرية
قد يبدو قاموس الضغط ملفاً لتحسين الأداء لا أكثر. لكن RFC 9841 يجعله جزءاً فعلياً من مدخلات فك الضغط: بايتاته الدقيقة تغيّر الناتج، وحجمه المضغوط قد يربطه بالأسرار. لذلك يجب أن ترافقه هوية ومصدر وسياسة أمنية قابلة للإثبات.

تاريخ
أجاب المكرّر قبل أن يعيد الضبط: RFC 1516
عبرت الاستجابة الشبكة قبل أن يدخل مكرّر Ethernet في الخطوة التخريبية. لم تجعل RFC 1516 هذا الإيصال مرادفاً للإنجاز؛ فقد أبقت قبول أمر الإدارة، وتنفيذ إعادة الضبط، وتحديث الصحة، وعودة الخدمة سجلات مستقلة.
ملف القضية
قبل المحلّل السلسلة، لكن البروتوكول كان لا يزال مطالباً برفضها
نجاح قراءة JSON لا يعني أن كل نقطة ترميز داخل حقوله صالحة للتبادل أو للهوية أو للحفظ. يفصل RFC 9839 بين عبور الغلاف النحوي وبين قرار قبول المحتوى بعد فكّه.

تاريخ
قبل اختيار البروتوكول التالي، سأل الإنترنت من سيضطر إلى العمل به: RFC 1550
سبق عدّاد كهرباء ووصلة لاسلكية أي رسم لحزمة IPng في RFC 1550. فقد أرادت IETF أن تسمع قيود من سيتحمل الانتقال والتشغيل قبل أن تسمح لكل بروتوكول مرشح بأن يدافع عن نفسه.
ملف القضية
حصلت الخدمتان على ثماني نقاط، لكن المقياس لم يكن واحداً
يسهل على موجّه الحركة أن يقارن رقماً برقم. أما مقارنة الطريقة التي صُنّع بها كل رقم فأصعب بكثير. تضيف النسخة الحادية عشرة من مسودة CATS الآن شرطاً تشغيلياً واضحاً: لا معنى للمقارنة بين الدرجات ما لم تنفذ الجهات المنتجة والمستهلكة عقد الحساب نفسه.

ملف القضية
أزيل العضو، لكن الاستبعاد ظل يحتاج إلى تبديلين للمفتاح
يمكن حذف اسم من سجل العضوية في لحظة واحدة. أما إنهاء عضويته تشفيرياً فيتطلب انتقالاً موزعاً: KEK جديدة، ثم TEK تصل تحت حمايتها، ثم انتهاء الحالة القديمة. وتوضح RFC 9838 أن البث المتعدد لا يعيد إيصالاً من كل عضو.

التقارير
إشعار تعطل واجهة APNIC لم يذكر واجهة سجل العناوين
يفصل بين `api.apnic.net` و`registry-api.apnic.net` اسمٌ إضافي وشرطة واحدة. إشعار APNIC الصادر في 5 أغسطس سمّى المضيف الأول وحدد خمس خدمات متأثرة، بينما تضع المواصفة المنشورة لواجهة السجل عمليات موثقة لتغيير سجلات موارد الإنترنت على المضيف الثاني. لا يثبت هذا الفرق أن النظامين…

تاريخ
انتظر الإنذار خمس ثوانٍ، ولم ينتظر العدّاد: RFC 1515
قد تسجل وحدة اتصال فيزيائية انتقالين خلال خمس ثوانٍ، بينما لا تسمح قناة الإنذار إلا بإشعار واحد في تلك النافذة. لم تعتبر RFC 1515 هذا التفاوت تناقضاً: الإنذار يستدعي الانتباه، والحالة تصف اللحظة، والعدّاد يحتفظ بعدد مرات الدخول.