
الخلاصة
- يضع ECH الاسم الحقيقي وحقولاً حساسة أخرى في
ClientHelloInnerمشفر، ثم يحمله داخلClientHelloOuterعام. - تتطلب الحماية سلسلة متماسكة: تكويناً حديثاً من DNS، ومفتاحاً صالحاً في الخادم المواجه للعميل، وتأكيداً من الخادم الخلفي، وفشلاً لا يتحول بصمت إلى اتصال مكشوف.
- لا يخفي ECH سؤال DNS أو عنوان IP أو جميع إشارات الترابط؛ وجود قيمة
echفي السجل ليس دليلاً على قبول الاتصال.
رسالتان في تحية واحدة
عرّف RFC 6066 امتداد server_name كي يحدد العميل خدمة من بين خدمات تشترك في البنية نفسها. ويجعل RFC 8446 رسالة ClientHello أول رسالة في TLS 1.3. لذلك بقي الاسم ظاهراً قبل حماية معظم بقية المصافحة.
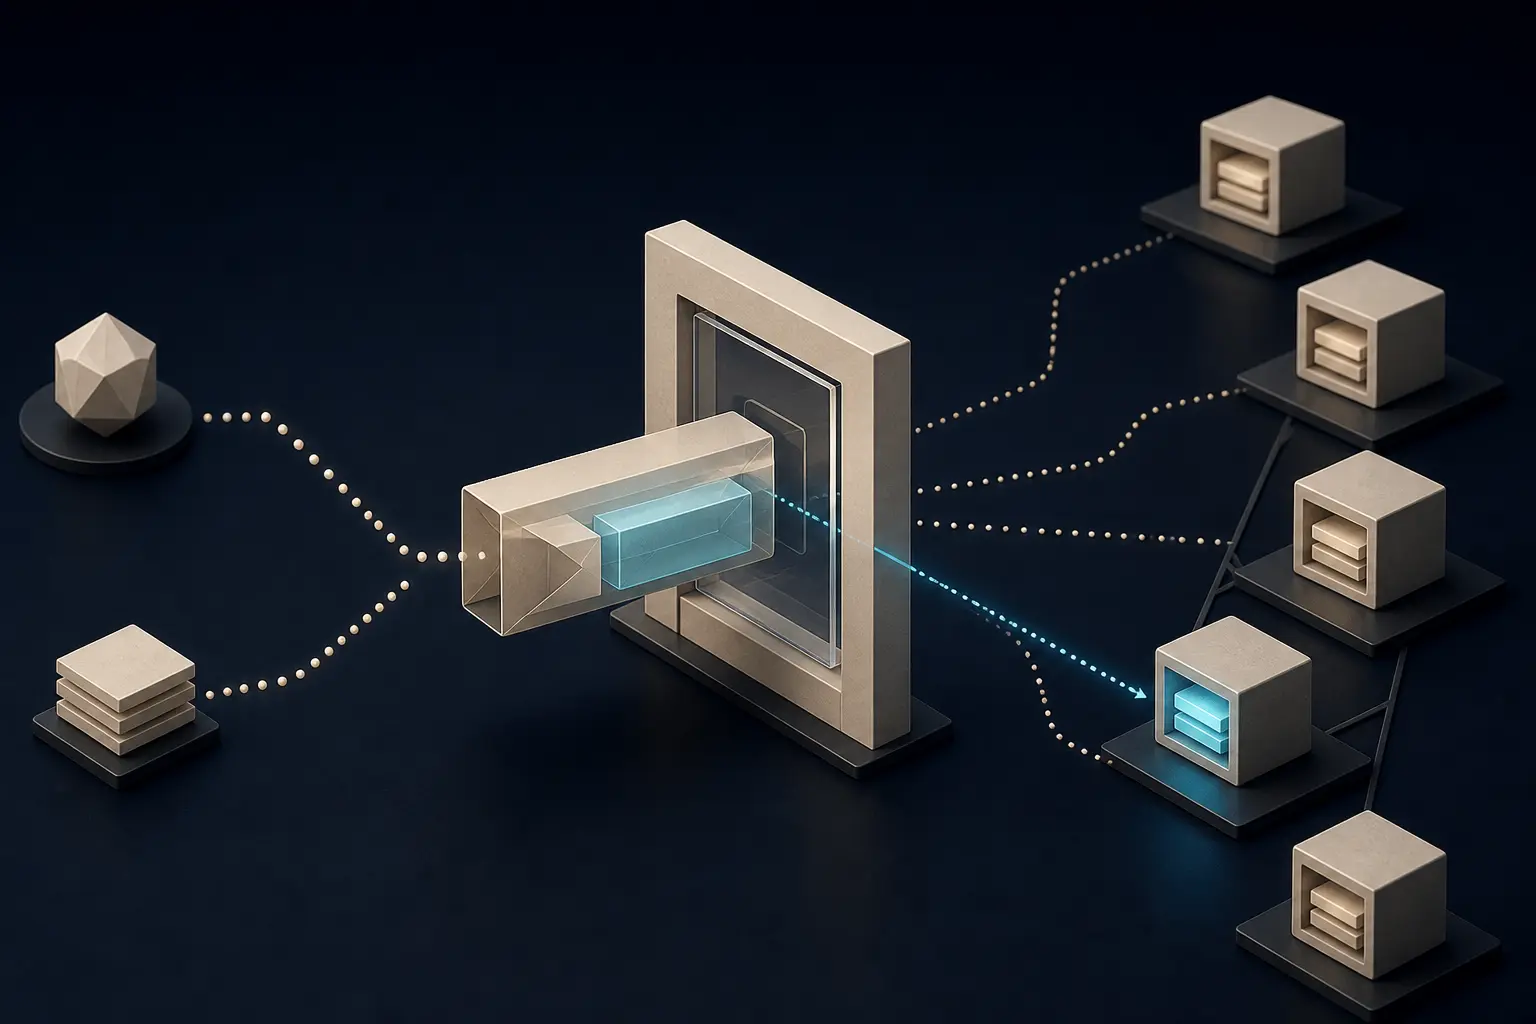
يغيّر RFC 9849، المنشور في مسار المعايير في مارس 2026، هذا الترتيب برسالة داخلية وأخرى خارجية. تحمل الداخلية SNI الحقيقي وقائمة ALPN الحساسة، ويشفرها العميل باستخدام HPKE ومفتاح عام من ECHConfig. أما الخارجية فتحمل قيماً عامة وامتداداً يضم الكتلة الداخلية المغلقة.
إذا قبلت البوابة ECH فتفتح الداخلية أو تمررها. وإذا لم تستطع، تستخدم الخارجية ويمكنها إرسال تكوينات حديثة لإعادة المحاولة. يتحقق العميل من القبول. وعندما يعرض ECH ثم يرفض، لا يستخدم الاتصال لبيانات التطبيق؛ فالرفض طريق لإعادة المحاولة لا موافقة صامتة على كشف الاسم.
البوابة المشتركة طرف في التصميم
في الوضع المشترك تكون البوابة هي نقطة إنهاء TLS. وفي الوضع المنفصل تفتح الرسالة الداخلية وتسلمها إلى خادم خلفي مستقل ينهي TLS. تتعلم البوابة الاسم اللازم للتوجيه من دون أن تضطر إلى إنهاء تدفق التطبيق المحمي.
ينشر مالك DNS التكوين، ويختار العميل عرضه، وتحفظ البوابة المفتاح الخاص والتكوينات القديمة التي ما زالت في الذاكرة المؤقتة، ويربط الخادم الخلفي تأكيد القبول بسجل المصافحة. لا يستطيع فحص منفصل لأحد هذه الأطراف إثبات النتيجة كلها.
دورة المفاتيح مفاضلة تشغيلية. التغيير السريع يقلص أثر مفتاح مسروق، لكنه يزيد رفض العملاء ذوي الذاكرة القديمة. والاحتفاظ بمفاتيح كثيرة يرفع كلفة محاولات فك التشفير. يحدد المعيار الآلية ولا يفرض زمناً واحداً على كل خدمة.
يحمل DNS التعليمات قبل بدء TLS
يعرّف RFC 9848 معامل ech لسجلات SVCB وHTTPS في RFC 9460. يتعلم العميل منها نقاط النهاية والتكوين قبل أن يتصل.
إذا جمع RRSet بين بدائل تستخدم ECH وأخرى لا تستخدمه، يستطيع وسيط حجب البدائل المحمية وترك المكشوفة؛ لذلك لا يوصي RFC 9848 بهذا المزج. كما أن منع حل SVCB قد يجعل العميل لا يعرف أصلاً أن الخدمة أعلنت ECH.
يحمي DNS المشفر السؤال من مراقب محلي، لكنه لا يخفيه عن المحلل التكراري. ويبقى عنوان البوابة ظاهراً. يحمي ECH حقلاً محدداً في المصافحة ولا يجعل الوجهة غير مرئية من كل الزوايا.
تحتاج مجموعة الإخفاء إلى أعضاء متشابهين
يتطلب الهدف أن تتشارك أسماء كثيرة تكويناً وسلوكاً عاماً متقارباً. إذا حصل كل اسم على معرف مختلف فقد يصبح حجم المجموعة واحداً. ويمكن أيضاً أن تكشف خدمة بعينها مجموعة شفرات مميزة أو ترتيب امتدادات أو حدود سجلات أو cookie خاصاً بإعادة المحاولة.
قد يكون الداخل مشفراً على نحو صحيح بينما يعمل الخارج كبصمة. لذا يجب أن تقارن المراجعة عدة أسماء في المجموعة نفسها.
يجعل GREASE معنى الفشل أكثر دقة
يرسل GREASE ECH امتداداً مقنعاً حتى من دون تكوين حقيقي، فيكشف الأجهزة الوسيطة غير المتسامحة ويمنع الاستخدام الحقيقي من الظهور منفرداً. لذلك لا تثبت محاولة فك فاشلة وحدها وجود عطل. اتساق تكوينات الإعادة، والدوران بين العقد، وتنبيه ech_required إشارات أقوى.
ما لا تثبته المصادر
تثبت RFCs الخمسة الصيغ والأدوار والتهديدات المقصودة. لا تثبت انتشار ECH أو حالة متصفح أو محلل أو شبكة بعينها، ولا حجم مجموعة أي مزود. هذه أسئلة قياس منفصلة.
المصادر
إحاطة الأعضاء
سياق أعمق للملف الشخصي
سجّل الدخول بمستوى العضوية المناسب لفتح الإحاطة الكاملة وملاحظات المصادر.
للدائرة الاستراتيجية فقط
الدائرة الاستراتيجية
مفتوح لجميع القراء. افتح إحاطات الملف الشخصي بعد الانضمام وتسجيل الدخول.
انضم إلى الدائرة الاستراتيجيةلأعضاء تحالف القيادات فقط
تحالف القيادات
لأصحاب الأصول الفكرية المؤهلين وللإدارة؛ سجّل الدخول للوصول إلى إحاطات التحالف.
انضم إلى تحالف القيادات