
ملخص
- DNSViz مشروع مفتوح لتشخيص DNS وDNSSEC وتصويرهما وقياسهما. أنشأه Casey Deccio ويتولى صيانته، بينما تشغّل DNS-OARC المثيل العام على dnsviz.net. لكن الاستضافة وسلطة البرمجيات ليسا الشيء نفسه.
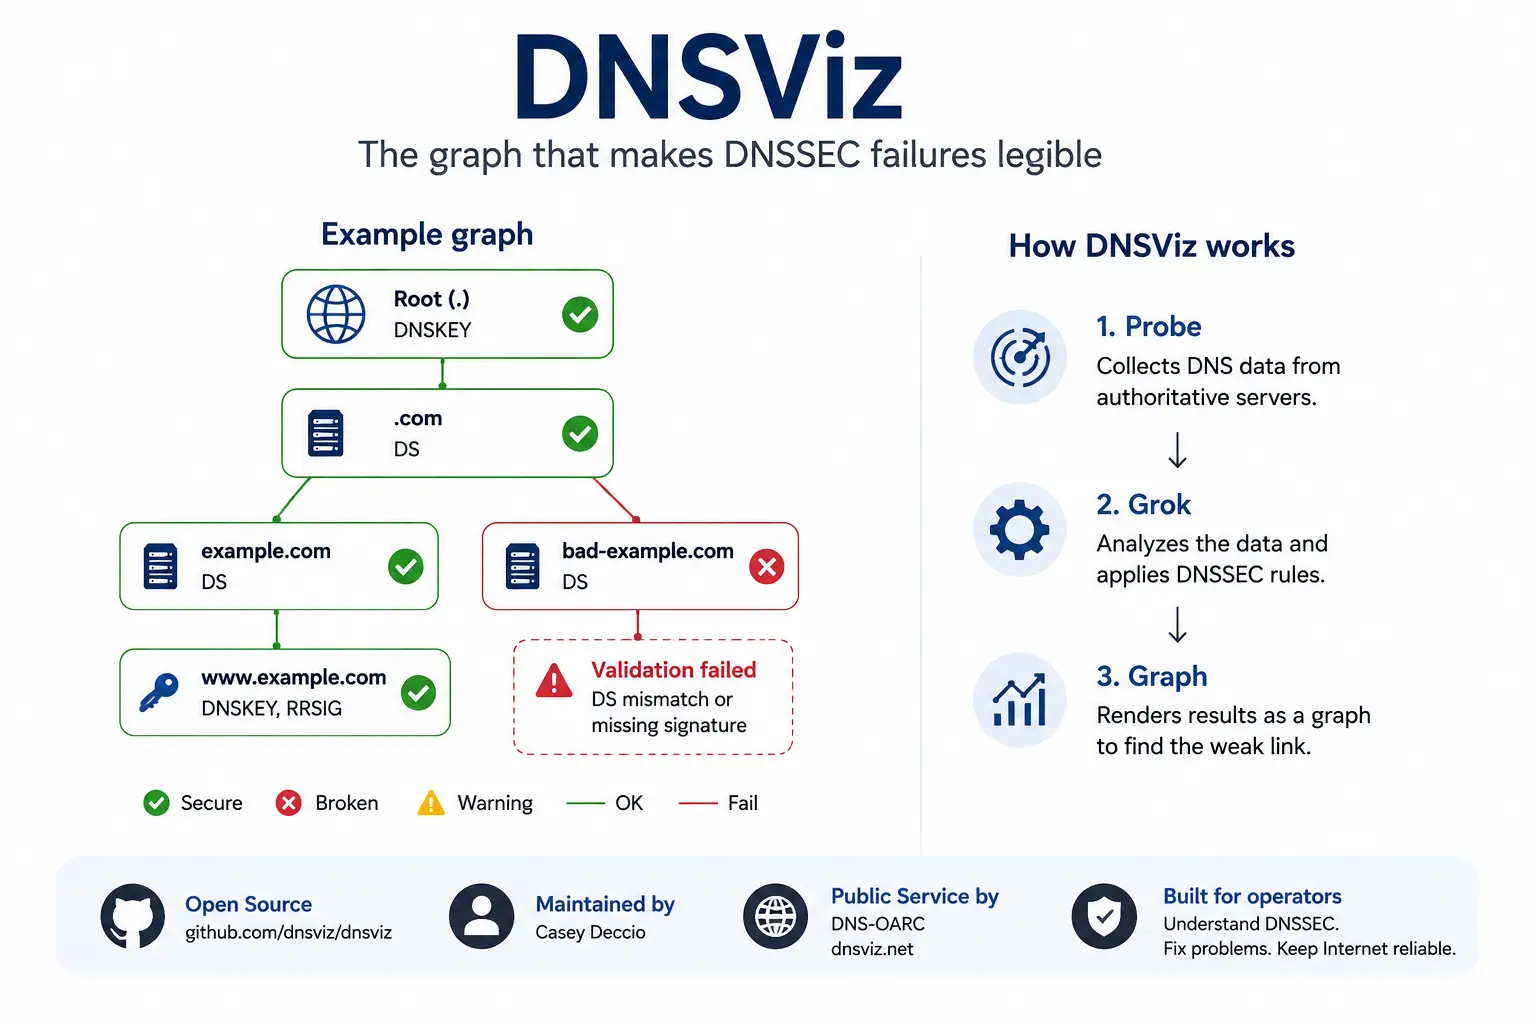
- النتيجة المحورية رسم بياني لعلاقات المصادقة والتفويض. يربط سجلات DS في المنطقة الأم وسجلات DNSKEY في المنطقة الفرعية وتوقيعات RRSIG وأدلة NSEC أو NSEC3، ويُظهر أي حلقة مفقودة أو قديمة أو متناقضة أو غير صالحة تشفيريًا.
- DNSViz حزمة أدوات وليس مجرد موقع. يفصل تسلسل سطر الأوامر بين الجمع والتحليل والعرض عبر
probeوgrokوgraph. وبذلك يمكن حفظ الملاحظات وأتمتة الفحوص وتنفيذ التحليلات من شبكات خاصة أو محكومة. - كل نتيجة دليل من مكان محدد وزمن محدد، وليست شهادة عامة. يمكن أن تؤدي Anycast وDNS بتقسيم الأفق وذاكرة المحلل المؤقتة ومرتكزات الثقة وقواعد الخوارزميات وفقدان الحزم المؤقت والتدوير السريع إلى ملاحظات متباينة.
- لا يصلح DNSViz النطاق تلقائيًا، ولا يحدد التنبيه وحده الضرر التجاري. لا يضمن الرسم الأخضر نجاح كل محلل، ولا يصف الرسم الأحمر حالة تقنية دون إثبات نية خبيثة.
- وسّع إصدار أبريل 2025 تقييم تشغيل متعدد الموقّعين وإشارات CDS/CDNSKEY واتساق الردود السلبية وحالات حديثة أخرى. ويعكس ذلك التعقيد المتزايد لتنقلات المزودين والتغييرات المؤتمتة بين المنطقة الأم والفرعية.
- كذلك أنشأت التشخيصات العامة المتكررة رصيدًا بحثيًا. استخدمت دراسة عام 2025 عددًا كبيرًا من لقطات DNSViz بين 2020 و2024 لدراسة أخطاء DNSSEC على نطاق واسع. لكن الاختيار وخطة المسح والاحتفاظ تحد من تمثيلية العينة.
- يكتسب DNSViz أهميته لأن مشغلي النطاقات والمزودين الموثوقين والمسجلين والسجلات وفرق المحللات يستطيعون النظر إلى شرح الخطأ نفسه. تعتمد القيمة طويلة الأجل على استمرارية الإصدارات وتوالي الصيانة وقواعد خدمة واضحة ودمجه مع السجلات والاستعلامات المفردة ووثائق التغيير.
عندما يظهر نطاق مؤمَّن فجأة بوصفه «bogus»
يصل خطأ DNSSEC إلى التشغيل غالبًا بوصفه حكمًا مختصرًا بشدة: يضع محلل مدقق الإجابة في خانةbogus، أو يتعذر على تطبيق حل اسم، أو تبلغ المراقبة بأن نطاقًا موقعًا أصبح غير قابل للوصول. قد يكون هذا البلاغ صحيحًا تقنيًا لكنه يظل هزيلًا تشغيليًا. فهو يقول إن سلسلة أدلة لم تُدقق، لكنه لا يُظهر فورًا أي منظمة أو أي سجل بيانات أو أي خطوة تغيير سببت الانقطاع.
تكمن المشكلة في توزع المسؤولية. تنشر المنطقة الأم معلومات عن المنطقة الفرعية، وتنشر المنطقة الفرعية المفاتيح والتوقيعات، وتقدم الخوادم الموثوقة البيانات، ويطبق المحللون مرتكزات الثقة والقواعد المحلية. يمكن لسجل DS قديم أن يبطل منطقة فرعية موقعة بشكل صحيح؛ ويمكن لتوقيع منتهي أن يكسر تفويضًا صحيحًا؛ ويمكن أن يفشل الرد السلبي رغم أن الاسم غير موجود فعلًا. يوسّع DNSViz الحكم المقتضب فيجمع البيانات الموثوقة ويعيد بناء العلاقات ويحدد الانكسار المفترض. إنه لا يجعل DNSSEC سهلاً، لكنه يجعل التعقيد مرئيًا بدرجة يتضح معها خطوة الفحص التالية.
يوزع DNSSEC قرارًا واحدًا على عدة منظمات
يتجاوز حل DNS العادي عدة أنظمة أصلًا؛ ويضيف DNSSEC إلى التبعية الإدارية تبعية تشفيرية. لا تفوّض المنطقتان الأم والفرعية المسؤولية فحسب، بل يجب أن تنشرا سجلات تظل علاقتها الرياضية متسقة حتى أثناء تغيير المفاتيح وترحيل المزودين وفترات الذاكرة المؤقتة. لا يسيطر أي طرف بالضرورة على المسار الكامل. لذلك قد يستمر العطل رغم أن كل منظمة ترى نظامها الفرعي صحيحًا.
تعبر المنطقة الأم عن دورها عادة عبر سجل DS يشير إلى بصمة مفتاح DNSKEY في المنطقة الفرعية. تنشر المنطقة الفرعية سجلات DNSKEY وتوقع مجموعات السجلات بواسطة RRSIG، ويتبع المحلل هذا الدليل من مرتكز ثقة إلى الاسم الهدف. وإذا كان المسجل والسجل والموقّع ومزود DNS جهات مختلفة، تتفتت أيضًا المسؤولية التعاقدية. لا يحسم DNSViz من المسؤول، لكنه يضع السجلات الملاحظة والروابط في إطار مشترك. وهذا أنفع من تبادل مخرجات أوامر منعزلة بين الفرق.
البروتوكول رسم بياني أصلًا، حتى لو أخرجته الأدوات سطرًا سطرًا
لا غنى عن أدوات DNS التقليدية لأنها تعرض سجلات دقيقة وحقول استجابة. لكن عرضها خطي غالبًا: استعلام، وإجابة، وسجل تلو الآخر. على المشغل أن يركب التبعيات في ذهنه — من تفويض المنطقة الأم إلى مفاتيح المنطقة الفرعية والتوقيعات ثم أدلة عدم وجود الأسماء. وخلال التدوير أو ترحيل متعدد المزودين، سرعان ما تصبح إعادة البناء هذه صعبة المتابعة.
يجعل DNSViz بنية التبعية هي الكائن الرئيسي. تتحول الأسماء والمفاتيح ومجموعات السجلات وعلاقات الثقة إلى عقد وحواف، وتتعلق التحذيرات بالوصلة المتأثرة. ليس التصوير زخرفة، بل يعكس الشكل الذي يجري فيه التحقق فعليًا. ومن مسار معيب يستطيع المستخدم النزول إلى السجلات الأساسية. يسهّل الرسم التعاون بين المتخصصين والتشغيل العام دون أن يحل محل الخبرة؛ تبقى المخططات الكثيفة كثيفة، ولا يجوز أبدًا أن يحجب اللون السجلات نفسها.
سجل DS هو وعد المنطقة الأم بشأن المنطقة الفرعية
سجل DS صغير لكنه بعيد الأثر. يقع في المنطقة الأم ويشير إلى بصمة مشتقة من أحد سجلات DNSKEY في المنطقة الفرعية. وهكذا يربط المدقق بيانات مصادقًا عليها من المنطقة الأم بمادة التوقيع في المنطقة الفرعية. وإذا توقف تطابق البصمة أو علامة المفتاح أو الخوارزمية فقد تنكسر السلسلة رغم أن المنطقتين تواصلان الرد على استعلامات DNS العادية.
تنشأ هذه الانحرافات غالبًا عند تغيير المفاتيح أو ترحيل المزودين أو عمليات التراجع غير المكتملة. قد تزيل المنطقة الفرعية مفتاحًا قديمًا قبل اختفاء سجل DS المرتبط به، أو تنشر المنطقة الأم سجل DS جديدًا قبل أن تعرض جميع الخوادم الموثوقة المفتاح المتوقع. يقارن DNSViz مادة DS وDNSKEY الملاحظة، لكنه لا يعرف الخطة الموضوعة. قد يكون التداخل المؤقت مقصودًا لكن الانحراف الدائم ليس كذلك. لذلك يجب قراءة الرسم مع تذاكر التغيير ومستندات المزود وأزمنة الانتشار المتوقعة.
تقسم سجلات DNSKEY أدوار التوقيع لكنها لا تزيل مخاطر التشغيل
يمكن لمنطقة موقعة أن تنشر عدة سجلات DNSKEY لفصل الأدوار أو تسهيل التدوير أو دعم عدة موقّعين. تؤمّن بعض المفاتيح مجموعة المفاتيح نفسها، وتؤمّن أخرى بيانات المنطقة؛ وتنظم التطبيقات ونماذج التشغيل هذا التقسيم بطرق مختلفة. تصبح البنية أكثر مرونة، لكن يزداد في الوقت نفسه عدد الحالات التي يجب أن تبقى متسقة.
يعرض DNSViz المفاتيح الموجودة والتوقيعات المعتمدة عليها وطريقة ربطها بسجل DS في المنطقة الأم. وهكذا يظهر مفتاح دون التوقيع المتوقع، أو توقيع لمفتاح مفقود، أو خادم يحمل مجموعة مفاتيح أقدم. يصف الرسم النشر، لا حيازة المفاتيح الخاصة ولا جودة العمليات الداخلية. قد تكون المنطقة خضراء تقنيًا وسيئة التنظيم إداريًا؛ وقد يكون التداخل المؤقت مشروعًا تمامًا في تدوير نظيف.
تعتمد صلاحية RRSIG على الوقت والتغطية والمفتاح الصحيح
يحول RRSIG مجموعة سجلات إلى عبارة قابلة للتحقق. تذكر كل توقيعة النوع المغطى والخوارزمية وعلامة المفتاح ونافذة صلاحية. يمكن أن يفشل التحقق لأن التشفير غير متطابق أو أن DNSKEY المرتبط مفقود أو أن مجموعة السجلات الخاطئة وُقعت أو أن لحظة الملاحظة خارج النافذة.
وبذلك يصبح الزمن جزءًا من التشخيص. قد تولّد ساعة خاطئة أو تجديد متأخر أو نشر غير متساوٍ على خوادم مختلفة أخطاءً مؤقتة أو مستمرة. يربط DNSViz التوقيع والمفتاح والسجل ويعرض مشكلات الوقت في النموذج نفسه. ومع ذلك تظل ساعة المسبار ولحظة القياس وحالات ذاكرة المحلل ذات أهمية. ينبغي للمشغلين تسجيل وقت التحليل ومقارنته بخطة التوقيع.
تثبت NSEC وNSEC3 الغياب — وتصعّب شرح الخطأ
لا يصادق DNSSEC على البيانات الموجودة فحسب، بل يجب أن يثبت أيضًا أن اسمًا أو نوع سجل لا وجود له. يشكل NSEC وNSEC3 أدلة موقعة على نطاقات من فضاء الأسماء. فإذا لم يغطِّ الدليل الاستعلام أو غاب توقيع صالح أو لم يتطابق مع التفويض، فقد يرفض المحلل ردًا سلبيًا صحيحًا من حيث المضمون.
يدرس DNSViz هذه العلاقات ويعرض سبب عدم قبول «غير موجود». يضيف NSEC3 معاملات وتجزئة وخيارات مثلOpt-outتخلق مزيدًا من الحالات الحدية. حسّن إصدار أبريل 2025 فحص اتساق الردود السلبية ويُظهر أن هذا المجال يحتاج صيانة مستمرة. ليس الهدف حشر التشفير كله في صورة واحدة، بل ربط الدليل المحدد بالاسم الذي يفترض أن يغطيه.
طوّر Casey Deccio أداة DNSViz حيث التقت نظرية البروتوكول بفوضى التشغيل
نشأ DNSViz من عمل Casey Deccio في Sandia National Laboratories، عندما كشفت عمليات نشر DNSSEC عن مشكلات يصعب تفسيرها بقائمة سجلات منفردة. لم تكن المهمة مجرد تسجيل نجاح أو فشل، بل عرض التسلسل الفكري بحيث يجد المشغل الاعتماد المكسور ويستطيع التصرف بحذر.
يجب التمييز بين المشروع ومسيرة Deccio كاملة وبينه وبين مؤسسته الأصلية. كانت Sandia بيئة البحث؛ ثم واصل Deccio صيانة الحزمة لاحقًا؛ وتشغل DNS-OARC المثيل العام. يعكس هذا التاريخ الموزع النظام نفسه: لا تختصر جهة واحدة المشروع كله بمفردها. يكرّم الإسناد الدقيق الأصل الفردي دون أن يستخلص منه سيطرة قانونية أو مؤسسية حصرية.
حوّل عمل Sandia عام 2012 التحقق إلى نموذج تفسيري
وثّق تقرير 2012 منهجًا بصريًا لتحليل DNSSEC. لم يخترع السجلات ولا إجراء التحقق، بل رتب الأدلة بوصفها علاقات يمكن ملاحظتها. وبذلك أمكن تحديد موضع الخطأ وتقديم تفسير أغنى من رمز خطأ واحد.
يطبع الأصل البحثي المنهج: جمع البيانات وبناء نموذج والاحتفاظ بتفاصيل كافية ليتمكن آخرون من فحص الحكم. ويضع في الوقت نفسه حدًا تحريريًا: فتقرير المشاركين مصدر أولي قوي للتصميم، لكنه ليس دليلًا على استخدام شامل أو أثر في كل شبكة. يُظهر التطور اللاحق إلى حزمة قابلة للتنزيل وخدمة عامة ومدونة بحثية كيف تحول نموذج أولي إلى بنية تحتية مشتركة.
جعلت قابلية النقل الموقع بنية تحتية قابلة لإعادة الاستخدام
بين عامي 2013 و2014 أعيدت صياغة DNSViz لأغراض قابلية النقل والتوسع. أدى عرضه في ورشة عمل لـDNS-OARC إلى دخول المشروع مجتمع المشغلين، وأتاحت حزمة سطر الأوامر التنفيذ خارج عرض ويب واحد. وبذلك انفصلت البرمجية والخدمة المستضافة وبيانات ملاحظة معينة بشكل أوضح.
يتيح هذا الفصل قياسات مؤتمتة ونتائج محفوظة وتحليلات في شبكات خاصة. ويدعم قابلية التكرار ما دامت النسخة والوقت وظروف الاستعلام والمعاملات موثقة. تجعل البنية هذا الانضباط ممكنًا لكنها لا تفرضه: فقد تطبق نتائج النسخ المختلفة قواعد مختلفة. لذلك تتوقف القيمة التشغيلية على الإجراءات المحيطة بالأداة بقدر توقفها على الكود.
يسجلprobeما يقوله النظام الموثوق فعليًا
يستعلم الجمع مسار التفويض والخوادم المعنية عن NS وDS وDNSKEY وRRSIG وNSEC وNSEC3 والبيانات الوصفية المرتبطة. وهذا مختلف عن سؤال محلل عن مخرجات التطبيق النهائية: يجمع المسبار الأجزاء التي كان على المدقق أن يربطها ببعضها.
يفصلprobeهذه الملاحظة عن التحليل اللاحق. يمكن للمشغلين حفظ المخرجات أو مقارنة الأوقات أو القياس من شبكة ترى منظورًا داخليًا. ويمكن للباحثين إعادة تقييم البيانات نفسها بعد تغيير المنطقة. غير أن القياس يظل رهنًا بفقدان الحزم والمرشحات واختيار Anycast والصمت المؤقت. لذا لا يثبت غياب الاستجابة دائمًا حالة موثوقة دائمة.
يحولgrokالملاحظات إلى نموذج تبعية مُعلل
الردود الخام ضرورية لكنها ليست تشخيصًا بعد. يجب التحقق مما إذا كان سجل DS يطابق المفتاح، وما إذا كانت التوقيعات تغطي السجلات الصحيحة وتكون صالحة، وما إذا كان دليل عدم الوجود يشمل الاستعلام. يطبقgrokقواعد البروتوكول على الأدلة المجموعة ويبني نموذج التفويض والمصادقة.
في هذه المرحلة يتحول DNSViz من جامع إلى محلل. يمكنه تعليم التوقيعات المفقودة أو الخوارزميات غير المتوافقة أو البيانات المنتهية أو التفويضات المعيبة أو الردود المتناقضة. النتيجة تفسير لإصدار برمجي معين وليست نسخًا محايدًا. لذلك ينبغي الإبقاء على البيانات الخام ونسخة التحليل؛ فلا لون تحذيري صحيح بمعزل عن القواعد التي أنتجته.
يتيحgraphفحص السلسلة دون إخفاء السجلات
تحول مرحلة العرض التحليل إلى رسم بياني للمتصفح أو الملف. يجب أن تخفض العبء المعرفي للسلسلة وتحافظ في الوقت نفسه على تفاصيل كافية ليتمكن المتخصصون من تتبع الحكم. تكمن قيمة DNSViz في الجمع بين منظور مفهوم وبين السجلات والمفاتيح والتوقيعات، لا في استبدالها بدرجة واحدة.
تعرض العقد والحواف أي الكيانات تفوض كيانات أخرى أو تصادق عليها، وتوجه الملاحظات نحو العلاقة المشكلة. يستطيع المشغل البدء من المسار المكسور وفتح الدليل الأساسي. وفي مناطق متعددة الموقّعين أو التدويرات المتداخلة أو الخوادم غير الموحدة تصبح الصورة كثيفة لأن الحالة الواقعية كثيفة. يساعد التصوير الجيد في التنقل ويترك الباب مفتوحًا لاحتمال أن الاستنتاج الصحيح هو: نحتاج إلى أدلة إضافية.
تُبقي DNS-OARC الخدمة العامة قيد التشغيل دون امتلاك المشروع كاملًا
لا تصبح أداة التشخيص العامة بنية تحتية إلا عندما يبقيها أحد متاحة ويحدّث تبعياتها ويستجيب للأعطال أو الإساءة. توفر DNS-OARC لـdnsviz.net هذا البيت التشغيلي وتربط الخدمة بمجتمع يعمل يوميًا مع الخوادم الموثوقة والمحللات وقياسات DNS. يجب التمييز بين هذه الاستمرارية وبين صيانة الكود ووضع المعايير.
المصادر واضحة: يطور Casey Deccio أداة DNSViz ويصونها، وتشغّل DNS-OARC المثيل العام. أعادت مناقشة من عام 2021 هذا التوزيع للأدوار عند دعم خوارزميات أحدث. ويمنع ذلك نسب كل قرار برمجي إلى DNS-OARC، لكنه يتطلب تنسيقًا عند الإصدارات والأعطال. لم تُكشف ميزانية مستقلة ولا اتفاقية مستوى خدمة عامة كاملة ولا خطة خلافة مفصلة؛ لذا يستند الاستقرار المرئي إلى عمل مؤسسي إطاره موثق جزئيًا فقط.
يجيب الطرف العام والحزمة المحلية عن سؤالين مختلفين
يقدم الموقع رؤية خارجية سريعة. يستطيع المشغل فحص اسم دون تثبيت أي شيء، ومشاركة الرسم مع منظمة أخرى، واستخدامه في الحادث بوصفه نقطة مرجعية مشتركة. ولعتبة الدخول المنخفضة قيمة تعليمية أيضًا: فمن لا يتقن كل أدوات DNS يستطيع مع ذلك تتبع سلسلة كانت ستتوزع على عدة استعلامات منفردة.
يلبي التثبيت المحلي احتياجات أخرى. فهو يعمل في شبكات خاصة، ويمكن دمجه في عمليات النشر، ويحفظ الملاحظات الخام، ويثبّت النسخة المستخدمة. كما يمكنه رؤية مناظير تقسيم الأفق التي تبقى خفية عن الخدمة العامة. لا يتعلق الأمر بمجرد راحة مقابل طموح: تمنح النقطة العامة استقلالًا عن شبكتك، ويمنح التنفيذ المحلي وصولًا وتحكمًا. ويمكن للتحقيق الموثوق استخدامهما معًا ومقارنتهما بسلوك المحلل الفعلي.
تنتمي كل نتيجة من DNSViz إلى مكان وزمان
لكل قياس نشط موقع ملاحظة. يرسل المسبار استعلامات من شبكة معينة، ويصل إلى مثيلات موثوقة محددة، ويسجل ردودها وفق ظروف التوجيه في تلك اللحظة. يوزع DNS الخدمات عمدًا، ويضيف DNSSEC توقيعات مرتبطة بالزمن وبيانات تفويض مخزنة مؤقتًا. لذلك الرسم ملاحظة ظرفية حتى لو عرضته الواجهة بوصفه صورة واحدة.
لا يضعف هذا الحد العبارة، بل يجعلها صادقة. يستطيع DNSViz تفسير سبب ظهور السلسلة الملاحظة صحيحة أو غير مؤكدة أو مكسورة وفق قواعده. ولا يستطيع تأكيد أن كل مستخدم تلقى السجلات نفسها. الرد المعقول هو بيانات مقارنة: موقع آخر، وسجلات موثوقة، وآثار محللات، وقياس جديد بعد انتهاء الذاكرة المؤقتة. يفتح الرسم هذه المقارنة؛ لكنه لا يغلقها.
يمكن لـAnycast أن تجعل الخدمة الموثوقة تبدو كأنظمة متعددة
يعلن كثير من مزودي DNS العنوان نفسه عبر Anycast من عدة مواقع. يقود التوجيه الاستعلامات المختلفة إلى مواقع مختلفة، مما يحسن زمن الاستجابة والموثوقية، لكنه قد يكشف أيضًا مناطق أو نسخًا أو حالات مفاتيح غير متزامنة تمامًا. قد يستعلم مستخدمان عنوان IP نفسه ويتلقيان مادة DNSSEC مختلفة إذا احتفظ موقع بمفتاح قديم أو لم يستلم توقيعًا بعد.
يعرض DNSViz أدلة الموقع الذي تم الوصول إليه، لا جميع المواقع. إذا ظهر مفتاح على بعض الخوادم ولم يظهر على غيرها، فينبغي أن يدفع الرسم إلى قياسات من عدة شبكات وفحص النشر موقعًا بموقع. يكون التناقض في DNSSEC وخيم العواقب بوجه خاص، لأن المحللات لا تتسامح ببساطة مع محتويات مختلفة، بل تحتاج إلى سلسلة صالحة للمحتوى المستلم. تفسر Anycast إمكان الانحراف، لكنها لا تشرعن حالته الدائمة.
يرسم DNS بتقسيم الأفق حدود كل تشخيص عام
يقدم DNS بتقسيم الأفق إجابات مختلفة بحسب شبكة العميل. قد يرى المستخدمون الداخليون عناوين أو أسماء خاصة لا توجد في المنطقة العامة، بينما يتلقى المستخدمون الخارجيون منظورًا مختزلًا. قد يكون ذلك مقصودًا، لكنه يعني أن المحلل العام لا يعرف المنظور الداخلي إلا إذا مُنح صلاحية ووُضع هناك.
لذلك لا تخبر النتيجة العامة الخضراء شيئًا مؤكدًا عن تطبيق له تفويض مختلف؛ وقد تكون النتيجة الحمراء لاسم داخلي بحت غير ذات أهمية. تجلب الحزمة المحلية النموذج نفسه إلى المكان الذي يصبح فيه المنظور الخاص مرئيًا، وتتجنب إرسال أسماء حساسة إلى خدمة عامة. يسهّل الانفتاح هذه السيطرة، لكنه لا يحل محل قواعد الوصول والتخزين وحماية البيانات في المنظمة.
الرسم الأخضر دليل، لا شهادة توافر عامة
يظهر الرسم الناجح أن العلاقات الملاحظة في ذلك المكان وذلك الزمان تبدو متسقة. إنه دليل قوي على البيانات الموثوقة المجموعة، لكنه ليس إثباتًا على أن كل محلل يصل إلى النطاق. قد يواجه مستخدمون آخرون مسارات أو ذواكر مؤقتة أو مرتكزات ثقة أو قواعد خوارزميات أو أخطاء شبكات مختلفة.
تطبق المحللات أيضًا قيودًا محلية لا تحاكيها أداة تشخيص عامة. قد يعطل تنفيذٌ خوارزمية قديمة، أو يبقي ردًا سلبيًا في الذاكرة المؤقتة، أو يعجز عن الوصول إلى موقع؛ وفوق DNS قد تتعطل TLS أو وسيلة النقل أو التطبيق. الصياغة الموثوقة هي: تحققت السلسلة الملاحظة وفق هذه النسخة وهذه القاعدة وهذا الوقت. يضيّق DNSViz مساحة الخطأ، لكنه لا يسقط تلقائيًا بلاغات المستخدمين خارج رؤيته.
الرسم الأحمر يصف حالة لا مهاجمًا
قد ينشأ مفتاح مفقود أو سجل DS قديم أو RRSIG غير صالح عن هجوم، لكنه قد ينشأ كذلك عن تدوير متعجل أو تأخير عند المسجل أو ترحيل ناقص أو خطأ برمجي. يُظهر الرسم أي علاقة غير متطابقة، لكنه لا يثبت من قصد هذه الحالة.
ينبغي لفرق الأمن ألا تخلط بين الخطورة البصرية ونسبة الفعل إلى فاعله. التوقيع المنتهي مهم لكنه ليس دليلًا على اختراق؛ وقد ينتمي سجل DS غير متوقع إلى تغيير مصرح به. يحتاج التصنيف إلى سجل التغييرات ومستندات المسجل وسجلات موثوقة وجهات الاتصال المسؤولة. ويمنع هذا الحرص إرجاع ترحيل مشروع إلى الوراء كما يمنع إغفال تغيير عدائي. يقدم DNSViz معطى تقنيًا يجب ربطه بأدلة إضافية.
يتيح DNS متعدد الموقّعين حرية الاختيار ورسمًا تشخيصيًا أكثر كثافة
يمكن لمنطقة أن توزع التوقيع أو الخدمة الموثوقة على عدة مزودين لرفع المرونة أو تسهيل الترحيل أو تقليل التبعية. يجب أن تنشر الأنظمة مفاتيح وتوقيعات وبيانات تفويض متوافقة، وفي الوقت نفسه يزداد عدد الحالات الانتقالية المشروعة. تُدفع الميزة التجارية بتنسيق تشفيري وتشغيلي إضافي.
وسّع إصدار أبريل 2025 تحليل تعدد الموقّعين ومقارنة الردود الموثوقة. تنسق النماذج التي وصفتها IETF المفاتيح والتوقيعات بطرق مختلفة؛ لذلك لا يثبت الرسم الكثيف تصميمًا سيئًا، بل يُظهر كلفة تنسيق المرونة. يحتاج المشغلون أدوارًا موثقة وتدويرات مختبرة ومعايير تفصل بين التداخل المخطط والترحيل العالق. يعرض DNSViz الحالة، وعلى الفريق تقديم القصد.
تنتج ترحيلات المزودين حالات مشروعة تبدو أخطاءً
نادرًا ما يحدث تغيير مزود الخدمة الموثوقة أو مزود التوقيع دفعة واحدة. تضاف خوادم ومفاتيح جديدة قبل إزالة القديمة، بينما يتغير سجل DS في المنطقة الأم بوتيرة مختلفة. قد تتعايش عدة مجموعات مفاتيح وتوقيعات مؤقتًا بشكل صحيح؛ وقد تعلم أداةٌ لا تتوقع إلا الحالة النهائية هذا التداخل الآمن بوصفه خطأً.
الأخطر هو العكس: أن يعلق الانتقال في حالة لم تكن مخططة إلا قصير الأمد. يستمر مزود في تقديم مفتاح قديم، أو لا يصل تغيير المسجل إلى السجل، أو يزيل التراجع سجلات بترتيب خاطئ. يعرض DNSViz العلاقة الملاحظة كاملة. وينتمي التقييم إلى خطة الترحيل: القياس قبل كل خطوة وبعدها، وحفظ النتائج، وتحديد المدة المسموح بها للتحذير. قد يكون المعطى نفسه متوقعًا داخل نافذة، وسببًا للتصعيد خارجها.
تؤتمت CDS وCDNSKEY تغييرات التفويض وتنقل الخطر إلى السياسة
تتيح CDS وCDNSKEY للمنطقة الفرعية الإشارة إلى التغييرات المطلوبة في سجل DS بالمنطقة الأم. يمكن للأتمتة تقليل العمل اليدوي والأخطاء عند التدوير، لكنها تنشئ علاقة ثقة جديدة: يتعين على السجل أو المسجل أن يقرر متى وتحت أي شروط يقبلان الإشارة.
يقارن DNSViz الإشارات بسجلات DNSKEY في المنطقة الفرعية وبسجل DS في المنطقة الأم، ووسّع إصدار أبريل 2025 هذا التقييم. يمكن للأداة أن تُظهر أن العلاقة متسقة أو ناقصة، لكنها لا تستطيع فرض سياسة قبول موحدة. تبقى أسئلة رقابية مفتوحة: من يصرح بالثقة الأولية، وكيف تُعالج إشارات الحذف، وماذا يحدث عند نشر غير متوقع من مزود؟ يعتمد الأمن على السياسة وقابلية التحقيق بقدر اعتماده على السجل الصحيح.
جلب إصدار أبريل 2025 نماذج تشغيل حديثة إلى الرسم
تشيخ أداة التشخيص عندما تتغير البنية التحتية أسرع من قواعدها. تستخدم عمليات النشر الحديثة خوارزميات أحدث وعدة مزودين وإشارات تفويض مؤتمتة وردودًا سلبية أكثر تعقيدًا. سدّ إصدار أبريل جزءًا من هذه الفجوة بتحليل تعدد الموقّعين وفحوص CDS/CDNSKEY ومعالجة محسّنة للاتساق.
تثبت ملاحظات الإصدار وجود الكود، لا ترقية كل بيئة ولا حل كل حالة حدية. قد تشغل الخدمة العامة نسخة، والحزم المحلية نسخة أخرى، وتتبع التوزيعات جداولها الخاصة. وعند مقارنة لقطات تاريخية بتشخيصات حديثة يجب الإبقاء على النسخة. كما يُظهر الإصدار أن الصلة لا تقوم على اختراع لمرة واحدة: فالمشروع يجب أن يترجم الممارسات الجديدة باستمرار إلى منطق تشخيصي.
تحول اللقطات الطولية إصلاح الأخطاء إلى بنية قياس
يفيد الرسم المفرد في حادث؛ أما المتسلسلة فتُظهر ما إذا كان الخطأ مستمرًا، وكيف يتقدم التدوير، ومدى سرعة إصلاح السلسلة. عندما تُراقب أسماء كثيرة تكرارًا بالنموذج نفسه، تنشأ مدونة بحثية بدلًا من مجرد مجموعة استعلامات فردية.
يتيح فصل الجمع عن التحليل التخزين والتجميع والمقارنة. هذا الأرشيف شكل ثانٍ من البنية التحتية: فهو يوثق كيف يعمل DNSSEC في التشغيل، لا كيف تصفه المعايير فحسب. لكن يجب التعامل مع البيانات التاريخية بحذر. قد تلتقط لقطة انتقالًا أُصلح بعد دقائق؛ وقد تكون الأسماء ذات المشكلات ممثلة تمثيلًا زائدًا؛ وتحدد قواعد الاحتفاظ أي المسارات تبقى. لا يجعل الاتساق المنهجي العينة ممثلة تلقائيًا.
تُظهر دراسة 2025 ما يمكن أن تكشفه مدونة تشخيصية متسقة
استخدم بحث عام 2025 مجموعة كبيرة من نتائج DNSViz بين عامي 2020 و2024 لدراسة أخطاء DNSSEC على نطاق واسع. وتكمن أهميته في تجاوز الحكايات المنفردة: يستطيع محلل موحد التعرف على فئات متكررة وقياس مدتها وفحص ما إذا كانت الأخطاء نفسها تظهر مجددًا.
لا تقل البنية التفسيرية أهمية عن الحجم. فمجموعة بيانات من مجرد علامات نجاح وفشل لن تقول الكثير عما إذا كان التفويض أو التوقيع أو دليل عدم الوجود أو اتساق الخوادم هو المتأثر. يقدم DNSViz تصنيفًا من نموذجه البياني. ومع ذلك ليست الدراسة حكمًا على كل نطاق موقع. تحدد الإرسالات وخطط المسح والعينات المجموعة المدروسة. ولا تصبح الأعداد الكبيرة ذات مصداقية إلا عندما يتضح كيف وصلت إلى المدونة.
قد يفرق Anycast وموقع الملاحظة بين قياسين صادقين
يعلن المزودون الموثوقون عنوان الخادم نفسه غالبًا من عدة مواقع عبر Anycast. يقود التوجيه الاستعلام تبعًا لحالة الشبكة إلى موقع معين، بحيث قد يصل مراقبان بعنوان IP نفسه إلى آلتين مختلفتين. وإذا لم تكن المواقع متزامنة تمامًا، فقد يرى مسبار DNSViz مفاتيح أو توقيعات مختلفة عن محلل في شبكة أخرى.
تغير المرشحات والتجزئة ووضع النقل والفقدان المؤقت النتيجة أيضًا. يمكن للنظام التكرار وحفظ البيانات الوصفية، لكنه لا يرى كل مسار ذي صلة. لذا تكون النتيجة الخارجية في أقوى صورها ملاحظة محكومة تُقارن بأدلة إضافية. وفي خدمة موزعة تُقاس من شبكة موزعة أخرى، ينبغي أن يثير الانحراف أولًا أسئلة عن المكان والزمان والمثيل الذي تم الوصول إليه — لا اتهامًا بأن الأداة أو المشغل مخطئان.
تحفظ الذواكر المؤقتة حقائق قديمة بعد تغيير التهيئة الموثوقة
تخزن المحللات بيانات DNS لخفض زمن الاستجابة والحمل. أثناء الإصلاح قد تنشر الخوادم الموثوقة سلسلة جديدة متسقة، بينما تستخدم بعض المحللات بيانات DS أو DNSKEY أو RRSIG قديمة حتى انتهاء TTL. يعرض DNSViz عندئذ الحالة الموثوقة الراهنة دون أن يحاكي بالضرورة منظور المستخدم المتأثر.
والعكس ممكن أيضًا: يحتفظ محلل بإجابة كانت صالحة سابقًا رغم أن النشر الحالي مكسور، فيؤخر الضرر المرئي. يسير الحادث على مراحل ويتوقف على تاريخ الذاكرة المؤقتة. يجب ربط وقت التغيير وقيم TTL والسجلات المخزنة والذاكرات السلبية. يقدم الرسم العلاقة الموثوقة في زمن معلوم، وتميز سجلات المحللات وفحص الذاكرة بين خطأ نشر مستمر وزمن انتشار محض.
تحدد سياسة المحلل ومرتكزات الثقة نتيجة لا يتنبأ بها الرسم الموثوق كليًا
يبدأ كل مدقق بمرتكزات ثقة ويطبق قرارات تنفيذه ومشغله. في DNS العام يعتبر مرتكز الجذر معتادًا، ويمكن للبيئات الخاصة وضع مرتكزات إضافية. كما تختلف أيضًا دعم الخوارزميات ومعالجة الاستثناءات والساعة ونسخة البرمجية. قد تفشل سلسلة مقبولة تحت سياسة ما تحت سياسة أخرى.
يستخدم DNSViz عملية ملاحظة وتحليل خاصة به. إنه رقابة مستقلة قوية، لكنه ليس نسخة من كل محلل. عند الاختلاف ينبغي أن يحدد المشغل التنفيذ والنسخة، ويقرأ سجلات التحقق، ويقارن الذاكرة المؤقتة بالرسم. لا تتطلب الفائدة تطابقًا شاملاً، بل دليلًا يمكن إعادة إنتاجه أو الاعتراض عليه أو استكماله. ويدعم الكود المفتوح والتنفيذ المحلي هذا الفحص تحديدًا.
شدة البروتوكول والأثر التجاري مقياسان مختلفان
قد تعود علاقة DNSSEC المكسورة إلى هجوم، لكنها قد تعود كذلك إلى خطأ في الإعداد أو انتشار متأخر أو أتمتة فاشلة أو سهو بشري. يثبت سجل DS غير المطابق أن حالتي المنطقة الأم والفرعية لا تشكلان مسار الثقة المتوقع، لكنه لا يكشف ما إذا كان أحد تصرف بخبث أو أساء استخدام واجهة المسجل أو لوحظ التدوير في منتصفه.
قد يكون الأحمر أقوى سرديًا من المعطى نفسه. ينبغي أن يسجل DNSViz الوقائع: أي السجلات شوهدت، وأي علاقة فشلت، ومتى. تحتاج نسبة الفعل إلى سجل التغييرات وبيانات الحساب ومستندات المسجل وأدلة المزود وربما تحقيق أمني أوسع. كما يجب تصنيف التحذيرات: فبعضها يصف خطرًا أو نصيحة تشغيلية لا عدم صحة. يقود اللون إلى الموضع، وتحدد السجلات الإجراء.
لا يفحص التحقق من DNSSEC بقية مسار التطبيق
تعني السلسلة الصالحة أن بيانات DNS الملاحظة يمكن مصادقتها عبر مسار الثقة المتوقع. لكنها لا تثبت أن عنوان IP المُعاد يخص التطبيق، أو أن BGP يصل إلى الخادم، أو أن شهادة TLS صالحة، أو أن جدار الحماية يسمح بالحركة، أو أن التطبيق سليم. يستطيع DNSViz استبعاد طبقة واحدة بينما تظل العلة في مكان آخر.
وحتى داخل DNS، لا يغطي فحص القمة بالضرورة الأسماء المستعارة أو سجلات الخدمة أو أسماء API المنفصلة أو سياسة البريد أو نطاقات الأطراف الثالثة. يتعين على المشغلين اختيار الأسماء والأنواع التي يستخدمها المسار المعيب فعليًا. لا يقلل هذا الحد القيمة، بل يفرض عبارات دقيقة. يجيب DNSViz عن علاقات DNSSEC الملاحظة ويكون في أقصى فائدته عندما لا يُطلب منه أن يضمن أنظمة لا يراها.
ينتمي الرسم إلى فحص التغيير قبل ظهوره في غرفة الأعطال
يبدأ أأمن استخدام لـDNSViz قبل التغيير المخطط وبعده. عند التدوير أو نقل المسجل أو ترحيل المزود أو إدخال تعدد الموقّعين، يستطيع الفريق تشغيل حزمة سطر الأوامر في بيئة محكومة، وحفظ الرسم المتوقع، وتحديد الحالات الوسيطة المسموح بها. ثم تُقارن كل خطوة إنتاج بهذه الخطة.
وهكذا يتحول التشخيص إلى أداة ضبط تغيير. يمكن للفحص أن يؤكد نشر المفتاح الجديد ووجود التوقيعات وصحة إشارات المنطقة الأم وعدم إزالة المادة القديمة إلا بعد التداخل اللازم. وتستطيع القاعدة الفاشلة إيقاف الإجراء قبل تأثر المستخدمين. تتيح وثائق المشروع الأتمتة، لكن الموافقة والاستعادة تخصان المنظمة. لا تكفي إشارة ضوئية بلا سياق؛ بل يجب حفظ القاعدة والكيانات ومبرر الحالة الانتقالية.
تتحسن الاستجابة للحوادث عندما تشير جميع الأطراف إلى الحافة المكسورة نفسها
قد يشمل حادث DNSSEC مالك النطاق ومزود DNS والمسجل والسجل ومشغل المحللات وفريق التطبيق. لا يرى كل طرف سوى جزء، وقد يبلغ أولًا أن نظامه يعمل. يخلق الرسم كائنًا مشتركًا: يمكنه أن يُظهر أن مفاتيح المنطقة الفرعية موجودة لكن سجل DS في المنطقة الأم قديم، أو أن خادمًا موثوقًا لا يملك توقيع الآخر.
لا تمحو الأدلة المشتركة حدود الاختصاص. يستطيع المسجل تغيير المنطقة الأم لكنه لا يستطيع تغيير الموقّع؛ وقد ينشر مزود DNS مفتاحًا سلّمه العميل خطأً بشكل صحيح؛ ويكتشف المحلل الخطأ دون أن يقدر على إصلاحه. تكمن القيمة في مطالبة دقيقة لكل جهة. ينبغي الإبقاء على النتيجة والوقت والنسخة والاستعلامات التفصيلية حتى يفحص الجميع الحالة نفسها ويؤكدوا زوالها بعد التصحيح.
تحتاج الأتمتة الآمنة إلى أدلة وموافقة وطريق عودة
مغرٍ أن نربط التشخيص بالإصلاح مباشرة، لكن DNSSEC يعبر ذواكر مؤقتة ومؤسسات لا تسيطر عليها الأداة. قد تصلح إزالة سجل DS أو نشر مفتاح أو سحب توقيع موقعًا وتكسر آخر إذا كان التداخل ما يزال ضروريًا. لا تجعل الثقة التشخيصية العالية إجراءً يصعب عكسه آمنًا تلقائيًا.
يمكن أتمتة الملاحظة إلى حد بعيد: الجمع والمقارنة والتنبيه وحظر التغيير عند غياب المتطلبات. تحتاج التصحيحات الأكبر إلى عدة نقاط ملاحظة وتأكيد الحالة المستهدفة وموافقة مُسمّاة وطريق عودة مختبر ضد قيم TTL. يجب أن يتضمن سجل التدقيق الأدلة التي بررت الإجراء. يشرح DNSViz؛ ومن يتحكم في المفاتيح والحسابات والسياسة يحتفظ بالسلطة.
يجعل المصدر المفتوح المنهج قابلًا للفحص، لا الصيانة تلقائية
يتيح المستودع العام فحص طريقة جمع البيانات وتفسيرها وعرضها. تستطيع منظمة التنفيذ محليًا وتثبيت نسخة وفحص قاعدة واقتراح تصحيحات. وتعد قابلية التتبع هذه جوهرية لأن الأداة تحول السجلات الخام إلى حكم تشخيصي.
لا تضمن الرخصة إصدارات ولا جاهزية ولا توافقًا أبديًا ولا عددًا كافيًا من المراجعين. قد يظل الكود متاحًا بينما تتركز معرفة القرارات الصعبة لدى قلة. من يدمج DNSViz في الإنتاج ينبغي أن يعامله تبعية حقيقية: تثبيت النسخ، وصيانة اختبارات مرجعية، ومتابعة التغييرات، والمساهمة ما أمكن. يخلق المصدر المفتوح قدرة على الفعل، لكنه لا ينقل المسؤولية تلقائيًا.
تحمل قاعدة مشرفين صغيرة معرفةً يستخدمها مشغلون كثيرون بشكل غير مباشر
ليس DNSViz شركة كبيرة بميزانية منشورة وعدد موظفين معلن وخريطة تجارية. تذكر المستندات Casey Deccio بوصفه مبدعًا ومشرفًا، ومساهمين آخرين في المستودع، وDNS-OARC بوصفها مشغلة الخدمة. لا يُعرف علنًا العدد الدقيق للمسؤولين النشطين عن الإصدارات ولا خطة خلافة كاملة.
يتناقض انتشار المنفعة مع حجم المؤسسة: يستطيع مالكو النطاقات والسجلات والمسجلون والمزودون والمحللات والباحثون وفرق الأمن استخدام الرسم نفسه. تتوزع المنفعة بينما تتركز مسؤولية الحالات الحدية والإصدارات والتشغيل العام. لا ينشأ الخطر تلقائيًا من الصغر، بل عندما تنمو التبعية أسرع من نقل المعرفة. الاختبارات والتوثيق ومزيد من المراجعين هي الحماية المناسبة.
ليس لـDNSViz منافس واحد، لأن أخطاء DNS لها طبقات متعددة
digوdelvوdrillتعرض سجلات دقيقة؛ وتنفذ Zonemaster وInternet.nl اختبارات أوسع؛ ويوزع RIPE Atlas القياسات؛ وتفسر سجلات المحللات القرارات الفعلية. يتميز DNSViz برسم المصادقة والتفويض، لكنه لا يحل محل هذه المنظورات.
المنافسة الأنسب هي التكامل. يؤكد استعلام تفصيلي RRSIG عند حافة، وتُظهر قياسات موزعة اختلافات Anycast، ويفسر السجل السياسة المحلية. يرتب الرسم السؤال، بينما تعمق الأدوات الأخرى أو تعترض. وجعله الحكم الوحيد من شأنه إضعاف المنهج. تنبع سلطته من الشفافية وادعاء محدود بدقة.
يجعل المشروع البنية التحتية التشفيرية مقروءة دون ادعاء سيطرة
تكمن منجزات DNSViz الدائمة في الجمع بين البروتوكول الرسمي وعمل الأعطال العملي. تتحول التفويضات والمفاتيح والتوقيعات وأدلة عدم الوجود إلى كائن تستطيع عدة منظمات فحصه معًا. يقصّر ذلك الطريق من بلاغbogusإلى السؤال المفيد التالي.
لا يدير DNSViz مناطق، ولا ينشر سجل DS للمنطقة الأم، ولا يحدد سياسة المحللات، ولا يضمن تجربة كل مستخدم. بل حتى التشغيل العام وصيانة الكود منفصلان. يتيح هذا التحفظ المؤسسي للفاعلين المستقلين تشارك الأدلة نفسها. لا يكمن المستقبل في حكم مطلق، بل في نموذج يُصان وحوكمة مستدامة وإجراءات تبقى فيها النية البشرية قابلة للتحقق.
إحاطة الأعضاء
سياق أعمق للملف الشخصي
سجّل الدخول بمستوى العضوية المناسب لفتح الإحاطة الكاملة وملاحظات المصادر.
للدائرة الاستراتيجية فقط
الدائرة الاستراتيجية
مفتوح لجميع القراء. افتح إحاطات الملف الشخصي بعد الانضمام وتسجيل الدخول.
انضم إلى الدائرة الاستراتيجيةلأعضاء تحالف القيادات فقط
تحالف القيادات
لأصحاب الأصول الفكرية المؤهلين وللإدارة؛ سجّل الدخول للوصول إلى إحاطات التحالف.
انضم إلى تحالف القيادات