
الملخص
- تتبع المساءلة الجهة التي تملك سيطرة عملية على حالة DNS، لا الجهة الأعلى مكانةً أو الأوسع شهرةً.
- شكّلت توجيهات CISA وتنبيه ICANN وتقارير Mandiant وCisco Talos خلال 2019 نوافذ علنية مترابطة على فئة إخفاق واحدة، لكنها لا تثبت وجود عملية موحدة أو قائمة ضحايا موحدة أو فاعل واحد.
- يمر التغيير التشغيلي من حساب صاحب التسجيل إلى المسجِّل، ثم معاملة EPP وسجل النطاق والتفويض في المنطقة الأم وخدمة DNS الموثوقة، قبل أن تصل الإجابة إلى المحللات والعملاء.
- يمكن لاسم نطاق مألوف وشهادة تقبلها البرمجيات أن يتزامنا مع حالة DNS غير مصرح بها، لأن دقة حل الاسم وإصدار الشهادة وقصد المؤسسة اختبارات منفصلة.
- يسجل السجل حالة تشغيلية وينشرها ضمن حدوده؛ وهو دفتر قيود وحافظ للسجل التشغيلي، لا مصدر سيادي منفرد لشرعية الاسم أو إرادة صاحبه.
- يثبت DNSSEC أصالة بيانات DNS وفق سلسلة الثقة المضبوطة، لكنه لا يثبت أن صاحب التسجيل قصد تغييراً أُدخل عبر سلطة تهيئة مخترقة.
- تؤدي MFA وأقفال المسجِّل وأقفال السجل وشفافية الشهادات والمراقبة المستقلة وظائف مختلفة، ولا يشكل أي منها ضماناً منفرداً لا يفشل.
- تتحدد القدرة على احتواء التغيير السيئ وعكسه بجودة التفويض المحمي، والإشعارات المستقلة، والأدلة المحفوظة، والتحقق خارج القناة، وخطة استرجاع جرى اختبارها مسبقاً.
عندما يبدو اسم النطاق صحيحاً بينما تكون الحالة خاطئة
تعتمد الثقة اليومية بالإنترنت على اختصارات ذهنية مفهومة. يرى المستخدم اسماً معروفاً في شريط العنوان، ويلاحظ اتصالاً مشفراً، ثم يفترض أن الجهة المقصودة هي التي اختارت الوجهة التي وصل إليها. غير أن هذه العلامات لا تجيب كلها عن السؤال نفسه. اسم النطاق يحدد الاسم المطلوب، وDNS يحدد البيانات التي تُرجع لهذا الاسم في لحظة معينة، والشهادة تثبت علاقة تشفيرية وهويةً وفق قواعد جهة الإصدار والتحقق، أما قصد المؤسسة فلا يظهر تلقائياً في أي واحد من هذه الاختبارات.
إذا تغيرت حالة DNS عبر قناة تهيئة يملكها طرف غير مصرح له، فقد يستمر المستخدم في كتابة الاسم الصحيح. ويمكن أن يعيد النظام عنواناً أو تفويضاً يقود إلى بنية أخرى. وقد تقبل البرمجيات شهادة أُصدرت بطريقة صحيحة بعد أن أصبحت السيطرة على DNS كافية لاجتياز فحص جهة إصدار الشهادات. الوصف الدقيق هنا ليس أن الشهادة «زُوّرت»، بل أن ضوابط إصدار الشهادة وحل الاسم وقصد صاحب النطاق لم تكن متطابقة. نجاح فحص تشفيري لا يعيد وحده تعريف التغيير غير المصرح به على أنه مشروع.
لهذا السبب لا ينبغي اختزال حوادث العبث بـDNS في «اختراق موقع» أو «سرقة كلمة مرور». موضع الإخفاق الأهم هو سلسلة التحكم التي تجعل بيانات معينة هي الحالة المقدَّمة فعلاً على الشبكة. قد يبدأ الإخفاق من حساب صاحب التسجيل، أو من اعتماد لدى المسجِّل، أو من واجهة تزويد بين المسجِّل والسجل، أو من منصة DNS موثوقة. وقد تظهر نتائجه في التفويض أو سجلات العناوين أو البريد أو مدد التخزين المؤقت. لا يعني ذلك أن كل حادثة عبرت المسار نفسه، بل يعني أن تحديد المسؤولية يحتاج إلى تتبع الحدود التي أذنت وسجلت ونشرت ولاحظت التغيير.
الصورة المصاحبة صورة عامة مرخصة لفني يعمل عند محطة قرب رفوف خوادم. وظيفتها توضيح الطابع التشغيلي للبنية التحتية فقط؛ وهي لا تصور ICANN أو CISA أو مسجِّلاً أو ضحية أو موقع حادثة.
النافذة العلنية لعام 2019
ينبغي قراءة السجل العلني لذلك العام باعتباره عدة تيارات من الرصد والاستجابة، لا قصة واحدة ذات فاعل واحد وتقنية واحدة. تتقاطع المواد المنشورة في إظهار أن تغيير بيانات DNS قد يحول الثقة المرتبطة باسم مألوف إلى وجهة لم يخترها صاحب الاسم. لكنها تختلف في نطاقها، والجمهور الذي تخاطبه، وطبيعة الأدلة التي تعرضها، والجهة التي نسبت إليها التقييمات.
في 22 يناير/كانون الثاني 2019، أصدرت CISA التوجيه الطارئ 19-01. وصفت الوكالة سلسلة من الحوادث التي تضمنت عبثاً ببنية DNS، وفرضت على معظم الجهات المدنية التنفيذية الفيدرالية الأميركية استجابة تشغيلية محددة النطاق. شملت الاستجابة تدقيق سجلات DNS العامة، وتغيير بيانات اعتماد الحسابات القادرة على تعديل DNS، وتفعيل المصادقة متعددة العوامل حيث كانت متاحة، ومراقبة بيانات شفافية الشهادات بحثاً عن شهادات صادرة لنطاقات الجهات.
يدل التوجيه على إدراك رسمي لفئة إخفاق تستوجب عملاً سريعاً ومنظماً. لكنه لا يحكم بأن كل جهة مشمولة كانت مخترقة، ولا يحدد أن فاعلاً واحداً سبب كل حادثة، ولا يفصل في كل ضحية أو طريقة دخول. كان دور CISA وصف الخطر التشغيلي وطلب إجراءات تخفيف من الجهات الخاضعة للتوجيه. ومن ثم يجب عدم تحويل متطلبات الاستجابة إلى حكم لاحق شامل بشأن الإسناد أو المسؤولية القانونية.
خلال يناير/كانون الثاني أيضاً، نشرت Mandiant بحثاً عن تلاعب واسع النطاق بسجلات DNS. نسبت الشركة إلى أبحاثها موجةً أثرت، بحسب وصفها، في عشرات النطاقات الحكومية ونطاقات اتصالات وبنية إنترنت في عدة مناطق. وذكرت أن جهات مهاجمة حصلت على وصول أتاح تغيير سجلات، ثم وجهت حركة المرور نحو بنية واقعة تحت سيطرتها. تبقى هذه ادعاءات منسوبة إلى Mandiant، ولا ينبغي أن تنفرد أي معلومة مميزة وردت فيها بحمل استنتاج لا تؤيده مادة أخرى في الحزمة العلنية. كما لا يصح افتراض أن الحالات التي وصفتها تطابق كل ما عالجته CISA أو كل ما ظهر لاحقاً في تقارير أخرى.
في 15 فبراير/شباط، أصدرت ICANN تنبيهاً ربط بين توجيه CISA وبحث Mandiant وتقارير عامة أخرى، مع تصريح مهم بأنها لا تملك مؤشراً إلى تعرض أنظمة ICANN نفسها للاختراق. أوصت المؤسسة باستخدام المصادقة متعددة العوامل للوصول الإداري، والتحقق من بيانات النطاق وخوادم الأسماء، وتحسين ممارسات بيانات الاعتماد، ومراقبة الحالة. أهمية التنبيه لا تأتي من إثبات اختراق داخل ICANN، بل من اعتراف جهة تنسيق مركزية بأن سلامة بيانات التسجيل والتفويض تتطلب فحصاً منظمًا عبر حدود مؤسسات متعددة.
هذا التمييز يحمي التحليل من قفزة غير مبررة. صدور تنبيه عن ICANN لا يثبت أن منطقة الجذر أو سجلاً لنطاق علوي أو كل المسجِّلين تعرضوا للاختراق. كما أن ذكر السجلات والمسجِّلين وخوادم الأسماء في توصيات واحدة لا يجعلها جهة واحدة أو مسؤولية واحدة. التنبيه، في حدوده، يبين أن تماسك DNS يعتمد على تعاون جهات تملك أدوات مختلفة، وأن سلامة كل طبقة لا يمكن استنتاجها من سمعة المنظومة ككل.
في أبريل/نيسان، نشرت Cisco Talos تقريرها عن Sea Turtle. قالت Talos إن النشاط كان مستمراً منذ أوائل 2017 على الأقل وحتى الربع الأول من 2019، وأشارت إلى ما لا يقل عن 40 منظمة في 13 دولة. فرقت بين أهداف أولية وبين مزودي بنية ثانويين، من بينهم مسجِّلون وشركات اتصالات ومزودو خدمة إنترنت وسجل. هذا التقسيم مفيد للمساءلة لأنه يوضح أن الطرف الذي يملك سلطة تغيير على اسم تابع لطرف آخر قد يصبح جزءاً حاسماً من مسار الوصول، حتى إذا لم يكن هو الهدف النهائي.
وصفت Talos سلسلة يصبح فيها التحكم بسجلات DNS وسيلة لتوجيه المستخدمين إلى أنظمة يسيطر عليها الفاعل، وجمع بيانات اعتماد، وفي بعض الحالات استخدام شهادات تجعل الخدمة المحوَّل إليها تبدو مقبولة للمتصفح. لا يعني ذلك أن الشهادات كانت مزورة، ولا أن كل حالة تضمنت الشهادة أو جمع الاعتماد أو النوع نفسه من السجلات. كما فرقت Talos صراحة بين Sea Turtle وDNSpionage، ولذلك لا يجوز دمجهما في حملة واحدة أو استخدام تفاصيل أحدهما لإكمال فراغات الآخر.
في تقرير لاحق خلال يوليو/تموز، قالت Talos إن Sea Turtle استمرت. ويجب أن يبقى هذا التحديث ضمن نسبته ومجاله، لا أن يتحول إلى دليل على أن كل تنبيه صدر في النصف الأول من العام كان جزءاً من العملية نفسها. وذكرت Talos أيضاً أنها لم تجد دليلاً على مهاجمة خوادم منطقة الجذر أو اختراقها. هذه الحدود مهمة بقدر أهمية وصف الخطر؛ فسلامة التحليل تعتمد على بيان ما تدعمه المصادر وما تستبعده، لا على تعظيم نطاق الحادثة.
تكوّن النافذة العلنية، مجتمعة، صورة لفئة إخفاق: جهات غير مصرح لها تستطيع التأثير في حالة DNS عبر حسابات أو أنظمة تهيئة أو مزودي بنية، بينما تظل إشارات مألوفة مثل الاسم والتشفير قادرة على طمأنة المستخدم. لكنها لا تقدم حكماً موحداً بشأن كل فاعل أو ضحية أو مسار تقني. لذلك يجب بناء المساءلة على السيطرة المثبتة عند كل حد، لا على افتراض أن التشابه الفني يساوي وحدة العملية.
خريطة مسار التحكم
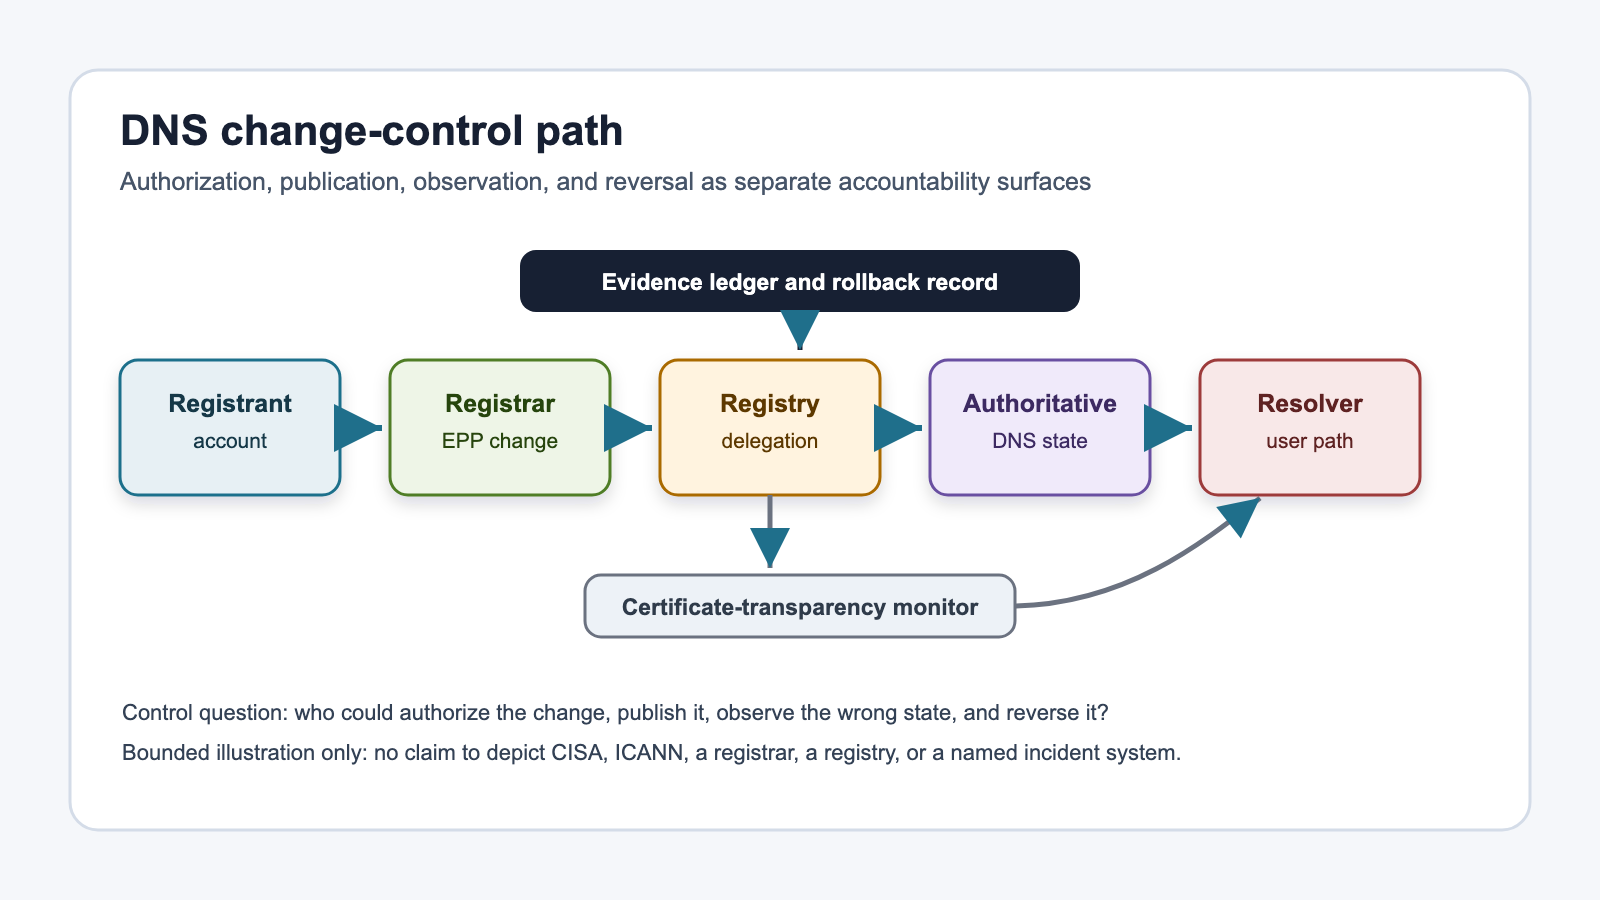
يمكن تمثيل المسار التشغيلي في صورة سلسلة تبدأ بصاحب التسجيل وتنتهي عند الخدمة التي يصل إليها المستخدم:
صاحب التسجيل ← حساب المسجِّل ← نظام المسجِّل ← معاملة EPP ← حالة يحتفظ بها السجل ← تفويض تنشره المنطقة الأم ← خوادم DNS الموثوقة ← المحللات التكرارية ← السجل المعاد إلى العميل ← نقطة النهاية التي يختارها ذلك السجل.
هذا الترتيب ليس مجرد رسم معماري. إنه خريطة للأسئلة التي يجب طرحها بعد أي تغيير غير مصرح به. من طلب التغيير؟ من صادق على الطلب؟ أي اعتماد استُخدم؟ أي نظام سجل العملية؟ متى تغيرت حالة السجل؟ متى نشرت المنطقة الأم التفويض؟ ما البيانات التي قدمها الخادم الموثوق؟ ما الذي شاهدته المراقبة الخارجية؟ وما النسخة السابقة التي يستطيع مالك الاسترجاع إعادتها بأمان؟
يمتلك صاحب التسجيل عادة علاقة حسابية وتعاقدية مع المسجِّل أو مزود DNS، وقد يتمكن من تعديل بعض البيانات مباشرة. لكن قدرته النظرية لا تعني أن كل سجل يُدار في واجهة واحدة. قد يكون التفويض لدى المسجِّل بينما تدير جهة أخرى محتوى المنطقة الموثوقة. وقد تكون حسابات الدعم أو الاسترجاع أو واجهات البرمجة جزءاً من مسار التفويض. لذلك ينبغي ألا يكتفي التحقيق بسؤال «هل كانت كلمة المرور قوية؟»، بل يجب أن يرسم جميع قنوات التغيير والتصعيد والاسترجاع.
يعمل المسجِّل بوصفه وسيطاً تشغيلياً بين صاحب التسجيل والسجل في كثير من تغييرات حالة النطاق. وهو يملك ضوابط توثيق العميل، واعتمادات التزويد، ومسار الدعم، وقدرة إرسال معاملات EPP. إذا دخل تغيير من حساب عميل، تختلف المسؤولية والأدلة عما لو دخل من حساب دعم مميز أو اعتماد تشغيلي تابع للمسجِّل. والتمييز لا يُستخرج من النتيجة النهائية وحدها؛ يحتاج إلى سجلات طلبات، وتوقيتات، وهوية جلسة، وإشعارات، وسجل تصعيد.
يحتفظ السجل بحالة النطاق ضمن نطاقه التشغيلي ويقبل أو يرفض معاملات وفق البروتوكول والسياسة والضوابط المطبقة. وتحدد حالته ما يمكن نشره في التفويض التابع للمنطقة التي يديرها. هذا يمنح سجل النطاق دوراً بالغ الأهمية في الدقة والاستمرارية والأدلة، لكنه لا يجعله مالكاً سيادياً لإرادة صاحب التسجيل. السجل يحفظ قيداً تشغيلياً ويطبقه؛ وشرعية التغيير لا تنشأ لمجرد أن قاعدة البيانات قبلته إذا كانت قناة التفويض التي أوصلته مخترقة.
تربط EPP بين أنظمة المسجِّل والسجل. يحدد RFC 5731 دلالات تحديث كائنات النطاق وحالاتها، بينما يربط RFC 5910 بيانات DNSSEC بعمليات EPP. تجعل هذه الواجهات التغيير قابلاً للتسجيل من حيث المبدأ، لكن البروتوكول لا يحمي وحده الأطراف من اعتماد مسروق أو إجراء دعم ضعيف أو موافقة داخلية غير صحيحة. قيمة سجل المعاملة تعتمد على حماية الهوية، ودقة الوقت، والاحتفاظ، وإمكان ربط الأمر بطلب مشروع.
بعد قبول حالة جديدة، تُترجم بعض البيانات إلى تفويض في المنطقة الأم. ثم تقدم خوادم DNS الموثوقة بيانات المنطقة، وتستعلم المحللات التكرارية عنها وتخزن النتائج مؤقتاً، قبل أن تصل الإجابة إلى العميل. في هذه المرحلة تصبح الحالة المقدمة هي طبقة الواقع بالنسبة إلى الاتصال. قد تبقى قواعد البيانات الداخلية أو تذاكر الدعم أو نية صاحب التسجيل مخالفةً لما تخدمه الشبكة، لكن المستخدم يتجه عملياً وفق الإجابات المتاحة له.
هذه الفجوة بين «الحالة المقصودة» و«الحالة المقدمة» هي جوهر المساءلة. لا يكفي أن تثبت مؤسسة أن سجلاً داخلياً صحيحاً إذا كانت الخوادم الموثوقة تقدم بيانات أخرى. ولا يكفي أن تكون الإجابة المقدمة متسقة تقنياً إذا لم يكن هناك طلب مصرح به يدعمها. يجب أن تصل سلسلة الأدلة بين القصد والتفويض والمعاملة والنشر والرصد والاسترجاع.
السجل دفتر قيود، والحالة المقدمة طبقة الواقع
يساعد تشبيه السجل بدفتر القيود في وضع السلطة في موضعها الصحيح. يحفظ السجل معلومات فريدة وحساسة عن حالة النطاق، ويسجل التغييرات التي تمر عبر واجهاته، ويساهم في الاستمرارية التشغيلية للتفويض. هذه وظائف لا غنى عنها. لكنها تختلف عن تقرير المعنى المؤسسي أو القانوني الكامل للاسم. قبول تغيير تقنياً لا يثبت وحده أن الشخص أو المنظمة التي يُنسب إليها النطاق أرادته.
في المقابل، لا تنتظر الشبكة حسم الخلاف الإداري. إذا كانت المنطقة الأم تفوض إلى مجموعة خوادم معينة وكانت تلك الخوادم تقدم إجابة معينة، فهذه هي الحالة التي يراها المحلل والعميل. لذلك تسبق الاستجابة التشغيلية أحياناً اكتمال تفسير المسؤولية. ينبغي أولاً إيقاف الضرر، واستعادة التفويض أو البيانات الصحيحة، وتأمين قنوات التغيير، ثم المحافظة على الأدلة اللازمة لفهم ما حدث.
لا يعني أولوية الحالة المقدمة إهمال العقود أو السياسات أو إجراءات الاسترجاع. المقصود أن التقييم يجب أن يبدأ بما كان النظام ينفذه فعلاً. من دون قياس مستقل للإجابات والتفويضات والتوقيتات، قد تبني المؤسسة روايتها على لوحة إدارة أو سجل متأخر لا يعكس ما وصل إلى المستخدمين. ومن دون سجلات إدارية محفوظة، قد تعرف المؤسسة أن الحالة تغيرت لكنها تعجز عن تحديد قناة التغيير.
تلتقي طبقة الواقع ودفتر القيود عند الأدلة. يجب أن تسمح السجلات بمقارنة الزمن الذي طُلب فيه التغيير، والزمن الذي قبله المسجِّل أو السجل، والزمن الذي نُشر فيه، والزمن الذي لاحظه مراقب مستقل، والزمن الذي بدأ فيه الاسترجاع. وكل فجوة غير مفسرة بين هذه النقاط تزيد صعوبة إسناد السيطرة العملية وتقدير نطاق التعرض.
حدود أنواع السجلات
لا يؤدي كل تغيير في DNS الوظيفة نفسها. ولذلك يجب تجنب العبارة الفضفاضة التي تفترض أن «سجلات DNS تغيرت» بالطريقة نفسها في كل حادثة. يمكن لسجلات NS وA وMX وTTL أن تؤثر في الوصول أو البيانات بطرق مختلفة، لكن المصادر العلنية لا تثبت أن كل نوع تغير في كل حالة.
يحدد سجل NS الخوادم الموثوقة المسؤولة عن الإجابة عن منطقة معينة. قد ينقل تغيير غير مصرح به في هذا المستوى سلطة تقديم مجموعة واسعة من الإجابات إلى مشغل آخر. ولهذا يرتبط تغيير التفويض بحدود المسجِّل والسجل والمنطقة الأم، وليس فقط بملف منطقة لدى مزود الاستضافة. وعند التحقيق ينبغي تمييز تغيير أسماء الخوادم في بيانات التسجيل عن تغيير محتوى المنطقة على الخوادم التي ظلت مفوضة.
يربط سجل A اسماً بعنوان IPv4. يمكن لتغييره أن يوجه خدمة ويب أو واجهة أخرى إلى نقطة نهاية مختلفة، بحسب الاسم وطريقة استخدامه. إلا أن رؤية عنوان مختلف لا تكشف وحدها سبب التغيير؛ فقد يكون تغييراً مصرحاً به، أو استجابة تعافٍ، أو خطأ إعداد، أو تغييراً غير مصرح به. يحتاج الحكم إلى ربط الإجابة بطلب التغيير وسجل النشر والمراقبة المستقلة.
يوجه سجل MX تسليم البريد إلى أنظمة معينة. ويمكن لتغيير غير مصرح به أن يؤثر في مسار الرسائل أو فرص الحصول على بيانات اعتماد مرتبطة بالخدمة، لكن ذلك لا يثبت تلقائياً قراءة كل رسالة أو اختراق كل حساب. يجب فصل ما تؤكده بيانات DNS عن النتائج التي تحتاج إلى سجلات بريد أو هوية أو نقطة نهاية.
أما TTL فيحدد المدة التي يجوز خلالها الاحتفاظ بالإجابة مؤقتاً. قد يؤدي خفضه إلى تسريع انتشار حالة جديدة، بينما قد يطيل ارتفاعه بقاء إجابة في بعض الذاكرات بعد بدء الاسترجاع. لكن سلوك التخزين المؤقت موزع، ولا يمكن استنتاج لحظة موحدة يرى عندها كل مستخدم التغيير نفسه. ينبغي للمراقبة أخذ اختلاف المحللات والمواقع والتوقيتات في الحسبان.
يوضح هذا التنوع لماذا لا يكفي أخذ لقطة واحدة بعد الحادثة. يحتاج التحقيق إلى تسلسل زمني يبين التفويض والبيانات الموثوقة كما ظهرت من نقاط متعددة. كما يحتاج إلى حفظ الحالة السابقة والحالية، لا إلى نشر مؤشرات حساسة أو تعليمات يمكن استخدامها لإساءة التشغيل.
الشهادة والاسم وقصد المؤسسة
تضيف الشهادات طبقة حماية مهمة، لكنها لا تختصر سلسلة الثقة كلها. تثبت الشهادة، ضمن قواعد جهة إصدارها وطريقة تحقق العميل، أن المفتاح والهوية اجتازا ضوابط معينة. إلا أن بعض أساليب التحقق تعتمد على السيطرة العملية على DNS أو وجهة يخدمها الاسم. فإذا أصبحت تلك السيطرة في يد غير مصرح بها، فقد يصدر عن العملية المعتادة شهادة صحيحة من منظور الجهة المصدرة، رغم أن صاحب النطاق لم يقصد التغيير السابق في DNS.
لهذا السبب كانت مراقبة شفافية الشهادات جزءاً من استجابة CISA. يمكن للسجل العام أن يكشف شهادة غير متوقعة مرتبطة بنطاق المؤسسة، فيوفر إشارة مستقلة عن لوحة DNS أو المسجِّل. لكنه ليس أداة منع مطلقة. قد يصل التنبيه بعد الإصدار، وقد يكون على المؤسسة تفسير ما إذا كانت الشهادة جزءاً من تغيير مشروع. وتحتاج فعالية المراقبة إلى مالك معروف للتنبيه، وقاعدة أسماء كاملة، ومسار تصعيد سريع.
تقع على جهة إصدار الشهادات مسؤولية تطبيق قواعد التحقق والتسجيل والإلغاء ضمن حدودها. وتقع على المؤسسة المعتمدة مسؤولية مراقبة أسماءها والاستجابة للإشارات. ويطبق العميل أو الجهة المعتمدة قواعد قبول الشهادة والاتصال. لا تستطيع أي جهة من هذه الجهات وحدها إثبات قصد صاحب التسجيل إذا كانت طبقة تهيئة DNS قد قُدمت لها بوصفها سليمة.
مصفوفة المسؤولية بحسب السيطرة العملية
| الجهة | ما تتحكم فيه عملياً | الأدلة التي ينبغي الاحتفاظ بها | كيف يظهر الإخفاق | قدرة الاسترجاع |
|---|---|---|---|---|
| صاحب التسجيل | الحسابات، جهات الاتصال، الموافقات، اختيار المسجِّل ومزود DNS | طلبات التغيير، إشعارات الحساب، قائمة الأصول، سجل الموافقات | تغيير غير معروف أو تنبيه مستقل | إثبات الهوية وطلب استعادة الحالة وتأمين الحساب |
| المسجِّل | توثيق العميل، الدعم، اعتمادات EPP، حالات القفل من جهته | جلسات الدخول، معاملات الدعم، سجلات EPP، الإشعارات | طلب غير معتاد أو معاملة لا تطابق موافقة العميل | إيقاف القناة، تدوير الاعتمادات، التنسيق مع السجل |
| السجل | قبول حالة النطاق، حالات الخادم، نشر التفويض ضمن منطقته | أوامر EPP، الحالة السابقة واللاحقة، هوية المسجِّل، توقيت النشر | تغيير في الحالة أو التفويض | تطبيق قفل أقوى، إعادة الحالة، دعم الاستجابة المنسقة |
| مشغل DNS الموثوق | محتوى المنطقة، النشر، التسجيل، النسخ السابقة | سجل التغييرات، هوية الناشر، لقطات المناطق، قياسات الخدمة | إجابات لا تطابق الحالة المعتمدة | استعادة منطقة سليمة وتدوير الاعتمادات |
| المحلل التكراري | الاستعلام والتحقق والتخزين المؤقت ضمن سياسته | سجلات وتشخيصات مناسبة للغرض والخصوصية | إجابات فاشلة أو متغيرة أو غير موثقة | تحديث الذاكرة وفق السياسة بعد تصحيح المصدر |
| جهة إصدار الشهادة | التحقق والإصدار والإلغاء والسجلات ذات الصلة | سجلات التحقق والإصدار والإلغاء | شهادة غير متوقعة أو طلب مشبوه | وقف أو إلغاء وفق القواعد والتحقيق في مسار التحقق |
| المؤسسة المعتمدة | قوائم النطاقات والمراقبة والاستجابة والاتصال | جرد النطاقات، تنبيهات DNS والشهادات، قرارات الاستجابة | فرق بين الحالة المقصودة والمرصودة | تفعيل خطة الطوارئ والتنسيق مع المزودين |
| السلطة العامة أو جهة التنسيق | التوجيه أو التوصية أو طلب التخفيف ضمن اختصاصها | أوامر وتنبيهات ونطاقات تطبيق واضحة | إخفاقات متكررة أو واسعة تتطلب تنسيقاً | تسريع التحقق وتبادل المعلومات دون تشغيل كل نطاق |
لا تعني هذه المصفوفة أن وجود قدرة يثبت وقوع تقصير. ولا تسمح وحدها باستنتاج إهمال أو مخالفة عقدية أو عدم مشروعية أو خسارة مالية أو مسؤولية قانونية. إنها تفصل حدود السيطرة التي يجب جمع الأدلة عندها. لا يمكن تحويل غياب دليل علني إلى إدانة، كما لا يمكن تحويل نجاح الاسترجاع إلى إثبات أن الضوابط السابقة كانت كافية.
المساءلة المحدودة أكثر دقة من اللوم الجماعي. إذا دخل التغيير من اعتماد مسجِّل مميز، تصبح حماية ذلك الاعتماد وسجلات استخدامه مركزية. وإذا دخل من حساب صاحب التسجيل، تصبح ضوابط الحساب والاسترجاع والإشعارات مهمة. وإذا ظل التفويض صحيحاً وتغيرت المنطقة الموثوقة، ينتقل التركيز إلى مزود DNS وإدارة النشر. وقد يشترك أكثر من حد في منع الضرر أو توسيعه، لكن الاشتراك يجب إثباته بأدلة لا بمجرد القرب المؤسسي.
ما يثبته DNSSEC وما لا يثبته
صُمم DNSSEC لتمكين التحقق من أصالة بيانات DNS وسلامتها عبر سلسلة ثقة مضبوطة. يوضح RFC 4033 المفاهيم والمتطلبات الأساسية، ويحدد RFC 4035 سلوك البروتوكول، بينما يقدم RFC 6781 إرشادات تشغيلية، ويضيف RFC 9364 سياقاً تشغيلياً لاحقاً. عندما يكون النشر والتوقيع والتفويض والتحقق مضبوطاً بصورة صحيحة، يستطيع المحلل المتحقق اكتشاف بيانات لا تنسجم مع السلسلة التي يثق بها.
لكن DNSSEC لا يسأل الإنسان الذي يملك النطاق عمّا قصده. إذا استطاع طرف غير مصرح له استخدام سلطة تهيئة تبدو للنظام مخولة، فقد يغير بيانات المنطقة أو مواد التفويض وDS عبر القناة التي تعتمدها المنظومة. عندئذ قد تعكس سلسلة الثقة حالة خاطئة من منظور صاحب التسجيل لكنها متسقة مع الحالة المضبوطة الجديدة. المصادقة التشفيرية للبيانات ليست مصادقة على القرار المؤسسي الذي أنتجها.
يتوقف الأثر الدقيق على موضع السيطرة وما الذي تغير وكيف أديرت المفاتيح والتفويضات. لذلك لا يصح القول إن DNSSEC كان سيمنع كل حوادث 2019، كما لا يصح اعتباره غير ذي قيمة لأن سلطة التهيئة قد تُخترق. إنه يعالج فئة من المخاطر، ويقدم إشارات تحقق مهمة، لكنه يحتاج إلى ضوابط منفصلة لحماية الحسابات ومعاملات EPP وإدارة المفاتيح والتغييرات الحساسة.
يساعد RFC 5910 على فهم كيفية نقل بيانات DNSSEC في EPP. وهذا يوضح أن سلامة السلسلة التشفيرية مرتبطة أيضاً بسلامة مسار التزويد. إذا كانت بيانات DS أو المواد المرتبطة بها تمر عبر قناة إدارية، فإن حماية القناة وتسجيلها والتحقق من الطلب تصبح جزءاً من أمن DNSSEC التشغيلي، لا مسألة منفصلة عنه.
يجب كذلك اختبار الفشل والاسترجاع. قد يؤدي خطأ مشروع في المفاتيح أو التوقيع أو التفويض إلى تعذر التحقق والوصول، حتى من دون فاعل ضار. ومن ثم تتطلب المساءلة مالكاً لعمليات التدوير، ومراقبة لحالة التحقق، وإجراءات طوارئ لا تتجاوز الضوابط بلا توثيق. الأمن هنا ليس مجرد تفعيل ميزة، بل المحافظة على سلسلة تشغيلية قابلة للتدقيق والاستعادة.
قفل المسجِّل في مقابل قفل السجل
تستخدم كلمة «قفل» أحياناً كما لو كانت ضابطاً واحداً، مع أن موضع تطبيقه يغير قدرته. قد يضع المسجِّل حالة من جهة العميل تمنع نوعاً من النقل أو التعديل عبر المسار العادي. يفيد هذا في إيقاف تغييرات عرضية أو طلبات لا تمر بإزالة القفل المطلوبة. لكنه لا يضمن منع مهاجم استطاع السيطرة على حساب مخول بإزالة القفل، أو اختراق نظام المسجِّل، أو استخدام مسار دعم قادر على تجاوز الحالة.
أما قفل السجل الأقوى فينقل جزءاً من قرار التغيير إلى طبقة السجل، ويمكن أن يتطلب إجراءً إضافياً أو تحققاً خارج القناة قبل قبول تغيير حساس. تكمن قيمته في فصل السلطات: لا تكفي القناة المعتادة للمسجِّل وحدها لإجراء التغيير. وإذا تعرض نظام لدى المسجِّل للاختراق، قد تبقى خطوة مستقلة عند السجل عائقاً أمام تعديل التفويض أو الحالة.
غير أن قفل السجل ليس معصوماً. تعتمد قوته على تصميم الموافقة، وحماية الأشخاص والقنوات المستخدمة، ودقة قائمة المفوضين، وقدرة الدعم في حالات الطوارئ. وقد تتحول الإجراءات الثقيلة إلى ضغط يدفع الموظفين إلى إنشاء تجاوزات غير موثقة إذا لم تُختبر مسبقاً. لذلك يجب تقييم الضابط وفق مسار الاستخدام الفعلي، لا وفق اسمه التسويقي.
ينبغي أن تكون إزالة القفل حدثاً عالي الوضوح. يحتاج صاحب التسجيل إلى إشعار عبر قناة مستقلة لا تعتمد بالكامل على الحساب الذي يجري تغييره. ويحتاج المسجِّل والسجل إلى حفظ سبب الإزالة وهوية الموافق وتوقيت الطلب والقيم قبل التغيير وبعده. كما يجب تحديد من يستطيع طلب استرجاع عاجل إذا كان الحساب الأساسي نفسه موضع شك.
تظل المصادقة متعددة العوامل مكملة لهذه الأقفال. تقلل MFA خطر الاكتفاء بكلمة مرور مسروقة، لكنها قد تفشل أمام استرجاع حساب ضعيف أو جلسة مخترقة أو عامل داخلي مخول أو قناة دعم غير محمية. وبالمثل، يمنع فصل جهات الاتصال واستخدام حسابات إدارية مخصصة بعض نقاط الفشل المشتركة، لكنه لا يلغي الحاجة إلى مراقبة الحالة الخارجية.
المراقبة المستقلة
تتحسن فرصة الكشف عندما لا تعتمد المؤسسة على المصدر نفسه الذي قد يكون مخترقاً. إذا كان التنبيه الوحيد يظهر داخل حساب المسجِّل، فقد يغير الطرف المسيطر إعدادات الإشعار أو يمنع الوصول. أما المراقب الخارجي الذي يقيس التفويض والسجلات الموثوقة من نقاط مستقلة فيستطيع كشف الفرق بين الحالة المتوقعة والحالة المقدمة.
يجب ألا تراقب المؤسسة عنوان خدمة واحداً فقط. ينبغي أن يشمل الجرد أسماء النطاقات الأساسية، والتفويضات، وسجلات الخدمة ذات الأهمية، وحالة DNSSEC عند استخدامها، والشهادات المرتبطة بالأسماء، وقنوات البريد والاسترجاع. ويجب أن يكون لكل تنبيه مالك وعتبة واستجابة محددة، حتى لا تتحول كثرة الإشارات إلى ضجيج غير معالج.
تفيد شفافية الشهادات بوصفها قناة ملاحظة مستقلة. ويمكن أن يشير إصدار غير متوقع إلى تغيير مشروع لم يُسجل في جرد المؤسسة، أو إلى خطأ لدى فريق آخر، أو إلى نشاط غير مصرح به. لا ينبغي اعتبار كل شهادة جديدة حادثة، بل يجب ربطها بعملية اعتماد وتوقيت ومالك. القيمة تأتي من القدرة على تفسير الإشارة بسرعة، لا من جمعها فقط.
كذلك ينبغي مقارنة الحالة من أكثر من منظور شبكي. قد تخفي الذاكرة المؤقتة تغيراً حديثاً عن محلل بينما يظهر عند آخر. وقد تؤدي اختلافات TTL أو توقيت النشر إلى حالة انتقالية مشروعة. لذلك تحتاج المراقبة إلى سياق زمني، وفهم للحالة المخطط لها، وقدرة على التمييز بين الانتشار المتوقع والانحراف غير المصرح به.
لا تكتمل المراقبة من دون احتفاظ مناسب بالأدلة. يجب تسجيل الإجابة التي شوهدت، ومصدر القياس، وتوقيتها، ومسار التفويض، وحالة التحقق، مع حماية السجلات من التعديل غير المصرح به. الهدف ليس الاحتفاظ غير المحدود بكل حركة مستخدم، بل حفظ ما يكفي لإعادة بناء قرارات التحكم من دون خلق مخاطر خصوصية أو أمن إضافية.
الاسترجاع والحد من الضرر
يبدأ الاسترجاع الجيد قبل الحادثة. تحتاج المؤسسة إلى جرد دقيق للنطاقات والمزودين وجهات الاتصال، ونسخة موثوقة من إعدادات DNS، وقنوات اتصال منفصلة عن النطاق الذي قد يتعطل. وإذا كانت جميع عناوين الاتصال والاسترجاع تعتمد على البريد في النطاق المتأثر، فقد يصعب إثبات الهوية أو تنسيق الإصلاح في الوقت المطلوب.
عند اكتشاف تغيير مشتبه فيه، ينبغي أولاً المحافظة على الأدلة المتاحة ثم تأمين قنوات التفويض. يتضمن ذلك تدوير بيانات الاعتماد ذات الصلة، والتحقق من عوامل المصادقة وطرق الاسترجاع، ومراجعة الحسابات المميزة، ومقارنة الحالة عند المسجِّل والسجل ومزود DNS. لا يكفي تعديل السجل الظاهر إذا ظلت القناة التي غيّرته تحت سيطرة غير مصرح بها.
يتطلب العكس الآمن معرفة الحالة الصحيحة السابقة. يجب أن تكون النسخ قابلة للتحقق، وأن ترتبط بموافقة معروفة، وأن تشمل التفويض والمحتوى الموثوق ومواد DNSSEC عند استخدامها. إعادة قيمة واحدة مع تجاهل تغيير آخر قد تترك المسار غير مستقر. وفي الوقت نفسه ينبغي تجنب تغييرات واسعة غير ضرورية تمحو أدلة أو تسبب أعطالاً إضافية.
تؤثر الذاكرة المؤقتة في توقيت التعافي. حتى بعد تصحيح المصدر، قد تستمر بعض المحللات في تقديم إجابة مخزنة حتى انتهاء صلاحيتها. لا يعني هذا أن التصحيح فشل، ولا يعني أن كل مستخدم بقي معرضاً للمدة نفسها. يحتاج فريق الاستجابة إلى مراقبة الانتشار من مواقع متعددة، وإبلاغ الجهات المعتمدة بحدود ما يعرفه، وتحديث التقديرات مع وصول قياسات جديدة.
يجب أيضاً التعامل مع الشهادات والهوية بوصفهما مساراً موازياً. إذا ظهرت شهادة غير متوقعة، ينبغي التحقق من سجل إصدارها واتخاذ الإجراء الملائم لدى الجهة المصدرة، مع عدم وصفها بالتزوير ما لم يثبت ذلك مباشرة. كما ينبغي فحص آثار الدخول أو الاعتماد في الأنظمة المتأثرة، من دون افتراض أن كل مستخدم أو حساب تعرض للنتيجة نفسها.
تحدد خطة الاتصال من يملك إعلان الحالة للموظفين والعملاء والمزودين والسلطات المختصة. وينبغي أن تفصل الرسائل بين الوقائع المؤكدة، والتقييمات المنسوبة، والاستدلال التقني المحدود، والتوصيات الاحترازية. المبالغة قد تضر بالتحقيق والثقة، بينما الغموض قد يؤخر إجراءات ضرورية. أفضل اتصال هو الذي يوضح ما تغير، وما استعيد، وما لا يزال مجهولاً.
بعد الاسترجاع، يجب اختبار السبب المتعلق بالتحكم لا الاكتفاء بإعلان عودة الخدمة. هل قبل النظام تغييراً من قناة واحدة؟ هل وصل إشعار إلى الحساب المخترق فقط؟ هل كانت سجلات EPP قابلة للربط بطلب عميل؟ هل كان لدى السجل مسار لقفل أقوى؟ هل اكتشف مراقب خارجي الفرق قبل المستخدمين؟ هذه الأسئلة تحول الحادثة إلى تحسين قابل للقياس بدلاً من قائمة عامة من الوعود.
ضوابط مختلفة لمخاطر مختلفة
تمنع MFA بعض حالات استخدام الاعتماد المسروق، لكنها لا تثبت قصد صاحب التسجيل ولا تحمي كل مسار دعم. يحد قفل المسجِّل من تغييرات معينة في طبقته، لكنه قد لا يصمد أمام اختراق المسجِّل نفسه. يضيف قفل السجل فصلاً أقوى للسلطة، لكنه يعتمد على تحقق خارج القناة وإدارة طوارئ سليمة. يكشف سجل شفافية الشهادات إصداراً، لكنه لا يمنع بالضرورة تغير DNS الذي سمح به.
تكشف مراقبة DNS انحراف الحالة، لكنها قد لا تحدد من أجراه. تثبت سجلات EPP أن أمراً مر عبر واجهة، لكنها لا تثبت بمفردها أن هوية المستخدم خلف الاعتماد كانت مشروعة. يثبت DNSSEC اتساق البيانات مع سلسلة الثقة المضبوطة، لكنه لا يقرر إن كان تغيير التهيئة يعكس إرادة المؤسسة. وتعيد النسخ السابقة الحالة فقط إذا كانت صحيحة ومحفوظة وقابلة للتطبيق.
تأتي المرونة من جمع هذه الضوابط بصورة لا تشترك في نقطة فشل واحدة. ينبغي أن تعمل المصادقة والإشعارات والمراقبة والاسترجاع عبر قنوات مستقلة قدر الإمكان. فإذا اعتمدت كلها على البريد نفسه والحساب نفسه ومزود الهوية نفسه، فقد يعطل اختراق واحد الوقاية والكشف والاستعادة معاً.
كما تحتاج الأتمتة إلى حدود. يمكنها مقارنة السجلات وإرسال التنبيهات وحفظ الحالة، لكنها قد تسرّع أيضاً نشر تغيير خاطئ إذا عومل كل طلب آلي على أنه موثوق. لذلك ينبغي حماية المفاتيح والرموز، وتقليل الصلاحيات، وتسجيل القرارات، وفرض موافقة إضافية على التغييرات ذات الأثر الواسع، واختبار إمكان التراجع.
سياق المعايير والإرشادات اللاحقة
تقدم وثائق SSAC القديمة، ومنها SAC007 وSAC040، سياقاً سبق 2019 حول اختطاف النطاقات وأقفال المسجِّلين والدعم الطارئ والتوثيق والممارسات الأمنية. ويبين هذا أن فئة الخطر لم تظهر للمرة الأولى مع تنبيهات 2019. إلا أن وجود إرشاد منشور لا يثبت أن كل جهة طبقت الضابط أو طبقته بالطريقة نفسها.
تؤكد إرشادات ICANN الموجهة لأصحاب النطاقات أهمية حماية الحسابات، والتحقق من المعلومات، واستخدام الأقفال المناسبة، والمحافظة على وثائق تساعد في استرجاع اسم مخطوف. وتبرز وثائق الاسترجاع قيمة وجود أدلة على الملكية والإعداد السابق وقنوات اتصال بديلة. هذه ممارسات عملية، لكنها لا تسمح بافتراض أن غياب وثيقة علنية يثبت غياب الضابط لدى ضحية بعينها.
يوفر تقرير مبادرة تسهيل أمن DNS الصادر في 2021 سياقاً رجعياً حول الضوابط والتنسيق. يجب عدم استخدامه لإثبات ما كان كل مشغل قد نشره في 2019. يمكنه مساعدة القارئ على تقييم كيفية تطور التفكير المؤسسي بعد النافذة العلنية، لا ملء فجوات وقائع الحوادث السابقة.
يعرض إطار ICANN لمشغلي السجلات للاستجابة للتهديدات الأمنية جانباً من التنسيق التشغيلي، لكنه لا يجعل السجل مسؤولاً عن كل طبقة أو يمنحه سلطة غير محدودة. ينبغي أن تبقى الاستجابة مرتبطة بالاختصاص والأدلة وقابلية عكس الإجراء، خصوصاً عندما يؤثر تغيير الحالة في وصول مستخدمين وخدمات.
يشرح RFC 5731 حالات كائن النطاق وتحديثاته، ويشرح RFC 5910 نقل بيانات DNSSEC عبر EPP. أما RFC 9154، الذي جاء بعد أحداث 2019، فيقدم سياقاً لاحقاً لتقوية تفويضات النقل. لا يجوز وصفه بأنه كان منتشراً خلال الحوادث أو أنه كان سيمنعها كلها. قيمته تحليلية: فهو يوضح أن بيانات التفويض نفسها تحتاج إلى حماية أقوى من الأسرار الضعيفة أو المشتركة.
وبالمثل، ينبغي التعامل مع RFC 9364 بوصفه سياقاً تشغيلياً لاحقاً لـDNSSEC، لا دليلاً على إعدادات المشغلين في 2019. توفر RFC 4033 وRFC 4035 وRFC 6781 الأساس والممارسة التشغيلية لفهم التحقق وسلسلة الثقة. وتساعد هذه الوثائق على تحديد وظيفة DNSSEC بدقة، لكنها لا تعيد كتابة السجل التاريخي.
يقدم دليل NIST لنشر DNS الآمن إطاراً تشغيلياً للسلامة والتوافر وDNSSEC. وتقدم صفحة CISA الحالية الخاصة بالسيطرة على نطاقات أو حسابات نطاق تصنيفاً معاصراً للسلوك العدائي. كلاهما مفيد لبناء ضوابط واختبارات اليوم، لكن لا ينبغي استخدامهما لإسناد فاعل أو تقنية إلى كل حالة عام 2019.
اختبار المساءلة
يمكن تلخيص اختبار المساءلة في أربعة أفعال: الاعتماد، والنشر، والملاحظة، والعكس. الجهة التي تستطيع اعتماد تغيير تملك واجب حماية قناة القرار وتسجيله. والجهة التي تنشر الحالة تملك واجب الدقة والاستمرارية وإمكان الرجوع. والجهة التي تستطيع الملاحظة تملك واجب تحويل الإشارة إلى استجابة. والجهة التي تملك الاسترجاع تحتاج إلى صلاحية وقنوات وأدلة جرى اختبارها قبل الأزمة.
لا تتساوى هذه الأفعال ولا تجتمع دائماً في مؤسسة واحدة. قد يعتمد صاحب التسجيل الطلب، ويرسله المسجِّل، ويسجله السجل، وتنشره خوادم DNS، ويراه مراقب مستقل، ثم يشارك عدة أطراف في عكسه. لذلك تفشل لغة «DNS أخفق» في تحديد ما يمكن إصلاحه. النظام ليس فاعلاً واحداً؛ إنه سلسلة قرارات وحالات وأدلة.
كما لا تعني السيطرة العملية حكماً قانونياً تلقائياً. وجود صلاحية عند طرف لا يثبت أنه أساء استخدامها أو أهمل حمايتها. يلزم لكل استنتاج دليل على الحالة والطلب والقناة والتوقيت والمعرفة المتاحة. ويمكن أن تكون التوصية معقولة حتى عندما يظل سبب حادثة معينة غير محسوم، بشرط وصفها كتوصية لا كواقعة تاريخية.
تقدم تنبيهات 2019 اختباراً مستمراً للمؤسسات: هل تستطيع إثبات أن الحالة التي تقدمها الشبكة تطابق قراراً مصرحاً به؟ وهل يمكنها اكتشاف الفرق من خارج قناة الإدارة؟ وهل تحتفظ بما يكفي من الأدلة لتحديد الحد الذي تغير عنده المسار؟ وهل تستطيع العودة إلى حالة سليمة من دون الارتجال أو محو آثار التغيير؟
إحاطة الأعضاء
سياق أعمق للملف الشخصي
سجّل الدخول بمستوى العضوية المناسب لفتح الإحاطة الكاملة وملاحظات المصادر.
للدائرة الاستراتيجية فقط
الدائرة الاستراتيجية
مفتوح لجميع القراء. افتح إحاطات الملف الشخصي بعد الانضمام وتسجيل الدخول.
انضم إلى الدائرة الاستراتيجيةلأعضاء تحالف القيادات فقط
تحالف القيادات
لأصحاب الأصول الفكرية المؤهلين وللإدارة؛ سجّل الدخول للوصول إلى إحاطات التحالف.
انضم إلى تحالف القيادات