
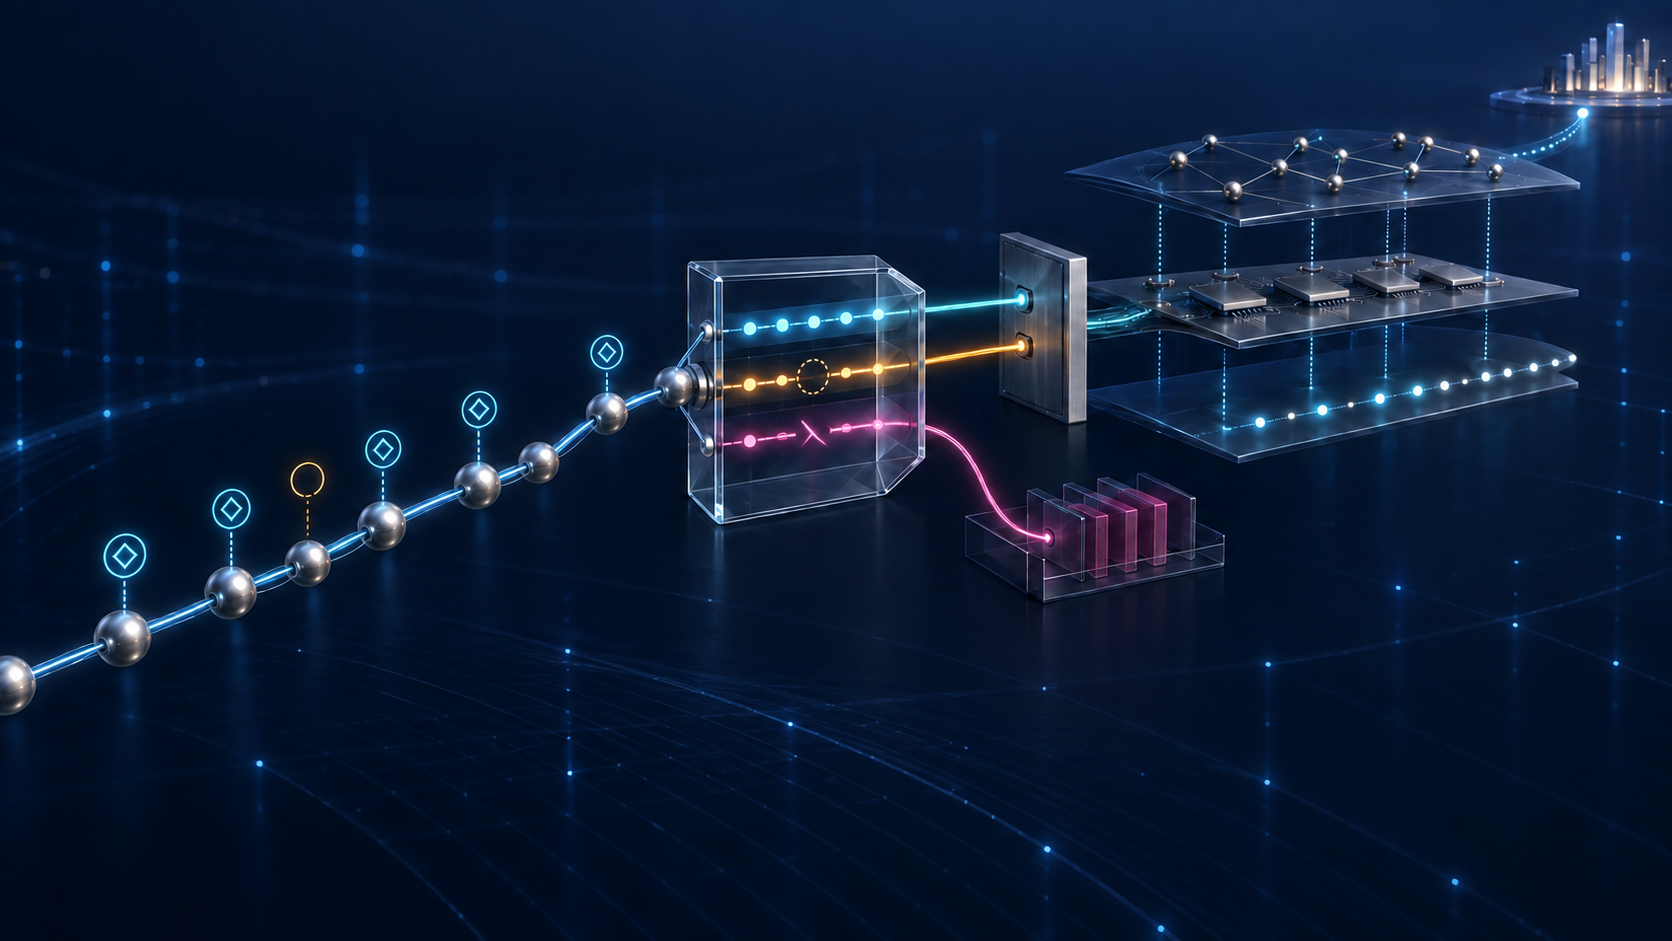
الخلاصة
- يوقّع العميل في ASPA قائمة مزوّديه، ويعني AS0 وحده عدم وجود مزوّد عبور أو عميل لخادم مسارات غير شفاف؛ ولا يعني ذلك أن الشبكة تعمل أو أن الحركة تصل.
- توصي المسودة 28 بمعاملة Unknown وValid بالمستوى نفسه من التفضيل، وجعل Invalid غير مؤهل مع إبقائه في Adj-RIB-In؛ وكل ذلك منفصل عن Loc-RIB وFIB والنتيجة الفعلية.
أقوى قراءة خاطئة لأصغر كائن
قد يبدو إعلان AS0 حكماً شاملاً: هذا النظام المستقل في قمة الهرم ولا يعتمد على أحد. النص أضيق. هو تصريح من صاحب AS بأنه لا يملك مزوّد عبور، وأنه ليس عميلاً لخادم مسارات غير شفاف يضع رقمه في AS_PATH.
لا يصف الإعلان peering، ولا خادم مسارات شفافاً، ولا حالة جلسة، ولا قدرة تجهيزات، ولا الوصول. حتى وجود AS0 مع مزوّدات أخرى على نحو غير متوقع لا يغير خوارزمية التحقق وفق المسودة.
نُشرت المراجعة 28 في 24 أغسطس 2026 وتنتهي في 25 فبراير 2027. يسجلها Datatracker كمسودة نشطة ضمن SIDROPS بحالة WG Consensus: Waiting for Write-Up وI-D Exists لدى IESG. ليست RFC ولا موافقة نهائية أو قياس نشر.
ما تثبته سلسلة RPKI
يعرّف ملف ASPA كائناً موقعاً من حامل معرّف AS العميل، يدرج كل AS مزوّد مصرح له. تشمل القائمة خادم المسارات غير الشفاف عند دخوله في AS_PATH. تثبت الشهادة والتوقيع سلطة المورد وسلامة المحتوى.
لا تثبت السلسلة عقد العبور، أو اتجاه كل بادئة، أو أن الإعلان الحالي مر عبر الجلسة المصرح بها. يُفضّل كائن واحد لكل عميل. وإذا وُجدت كائنات صالحة متعددة تُستخدم مجموعة الاتحاد، ما يمنع فقد مزوّد مؤقتاً لكنه قد يبقي مزوّداً قديماً ضمن النطاق المقبول.
إضافة مزوّد خطأ تقلل قدرة الكشف. حذف مزوّد حقيقي قد يجعل مساراً سليماً Invalid. الصلاحية التشفيرية لا تساوي دقة تشغيلية.
الغياب ليس نفياً
تعيد الدالة authorized(x, y) ثلاث نتائج. Provider+ حين يظهر y في مجموعة العميل x. وNot Provider+ حين توجد مجموعة صالحة ولا تحتويه. وNo Attestation حين لا يصل كائن صالح.
الفرق يمنع غياب التغطية من التحول إلى اتهام. بعد إعادة بناء AS_PATH وضغط التكرارات المتجاورة، تحدد النتائج الحدود الدنيا والعليا لمنحدرات عميل-إلى-مزوّد.
إذا لم تغط الحدود العليا المسار فالنتيجة Invalid. وإذا أمكنها تغطيته لكن الغياب يمنع الحدود الدنيا فالنتيجة Unknown. وإذا كفت الحدود الدنيا فالنتيجة Valid. هذا تحقق لشكل ممكن تحت لقطة بيانات، لا إثبات لمسار الحزمة.
الجهة المحلية تختار السؤال
المسار القادم من عميل أو Peer يخضع لخوارزمية upstream. والمسار القادم من Provider يخضع لـdownstream. اختيارها يعتمد على علاقة الجار المحلية. تساعد BGP Roles في RFC 9234 على المقارنة أثناء OPEN، لكنها لا تلغي العلاقات Complex التي تختلف باختلاف البادئة.
توصي المسودة بفصل الجلسات أو اختيار الخوارزمية لكل بادئة. وإن تعذر ذلك تسمح بـdownstream لتجنب نتائج Invalid الكاذبة. هذا تفضيل للاستمرارية، لا شهادة بأن العلاقة موحدة.
قبل ASPA ينبغي معالجة AS_SET ومطابقة ASN الأخير مع الجار. يجب أن يبين السجل هل جاء Invalid من بنية BGP أو من تناقض مزوّد.
Unknown وValid يتشاركان إجراءً فقط
توصي المسودة بمنح Unknown مستوى التفضيل نفسه لـValid. السبب أن عدم نشر عميل لكائن لا ينبغي أن يعاقب المسار تلقائياً. لا تتحول الأدلة الناقصة إلى تفويض إيجابي.
أما Invalid فيصبح غير مؤهل للاختيار، لكنه يبقى في Adj-RIB-In. قد يصل ASPA مصحح عبر المستودع والـrelying party وذاكرة الموجّه دون UPDATE جديد. الاحتفاظ يسمح بإعادة الحساب.
بعد ذلك تبقى مقارنة BGP، وLoc-RIB، وبرمجة FIB، والحزمة، والخدمة. لا يثبت أي تصنيف ASPA هذه السلسلة. ويمكن لمسار Valid ألا يُختار، أو أن يُثبت ثم يفشل لاحقاً.
سجل التناقض لا يحدد الفاعل
ينبغي تسجيل الأزواج التي أعادت Not Provider+، لكن الموجّه لا يستطيع دائماً تعيين AS الذي سبب التسريب. قد يكون الكائن قديماً أو الانتقال بين ASN غير مكتمل أو التلاعب حدث في موضع سابق.
تعترف المسودة أيضاً بأن مزوّداً قد يتلاعب ببعض مسارات عملائه دون كشف، وأن إضافة أو حذف تكرارات AS لا تُرى. ROA يجيز أصل البادئة، وBGPsec يوقع تاريخ الإعلان، وOTC يقيد الانتشار. لكل أداة ادعاء مختلف.
لقطة واحدة لا تمثل كل المراقبين
لا تصل كائنات ASPA إلى جميع الشبكات في اللحظة نفسها. ينشر المستودع نسخة، ثم يجلبها الطرف المعتمد ويتحقق منها ويرسل الحمولة إلى الموجّه. لذلك قد يرى مراقبان صحيحان حالتين مختلفتين للمسار نفسه خلال نافذة التحديث. يجب تسجيل رقم النسخة والوقت، لا الاكتفاء بكلمة Valid أو Invalid.
وتستخدم مجموعة U-SPAS الواحدة للتحقق من IPv4 وIPv6. إذا كانت علاقة المزوّد قائمة في عائلة واحدة فقط، يصبح التحقق في العائلة الأخرى متساهلاً بالقدر نفسه. اختارت المسودة هذا التبسيط لتقليل Invalid الكاذب، لكنه يترك نطاق العقد والجلسة دليلاً محلياً منفصلاً.
لهذا يُسجل مزوّد الطوارئ قبل تشغيله، وتُحفظ القوائم متطابقة أثناء الانتقال بين سلطات التصديق. الحالة النهائية الصحيحة لا تشرح نافذة الانتقال ما لم تبق النسخ السابقة وأوقات وصولها.
ينبغي أن تصل سلسلة الإثبات بين نسخة الوثيقة، محتوى الكائن وهاشه، لقطة المستودع، وقت التحقق، دور الجار، AS_PATH الأصلي والمعاد بناؤه، كل نتيجة زوج، حدود المنحدر، قرار السياسة، Loc-RIB وFIB ثم قياس الحركة.
بحسب انضباط Lu Heng، لا ينبغي لسجل تنسيق موقع أن يتحول إلى سلطة على الواقع التشغيلي. له سلطة على الإفادة المحدودة، بينما الكود الجاري يثبت القرار المحلي والرصد يثبت النتيجة.
ما لا تثبته المصادر
تثبت المصادر المجمدة قواعد المسودة وحدودها المعلنة. لا تثبت أن تطبيقاً بعينه مطابق، أو أن AS0 في الإنتاج قابل أو غير قابل للوصول، أو أن تسريباً حقيقياً مُنع. المثال يشرح حد الدليل ولا يدعي حادثاً.
المصادر
- Datatracker — تحقق ASPA، المراجعة 28
- Datatracker — تاريخ تحقق ASPA
- Datatracker — ملف ASPA، المراجعة 29
- RFC 9234 — أدوار BGP وOnly to Customer
- RFC 4271 — Border Gateway Protocol 4
- RFC 9324 — سياسة RPKI دون Route Refresh
- RFC 9582 — ملف ROA
- RFC 9774 — إهمال AS_SET وAS_CONFED_SET
- RFC 7606 — معالجة أخطاء UPDATE المنقحة
- RFC 6793 — أرقام AS ذات الأربع خانات الثنائية
- RFC 6480 — بنية RPKI
- Lu Heng — Running-Code Primacy
- Lu Heng — On Authority, Belief, and the Internet’s Addressing System
إحاطة الأعضاء
سياق أعمق للملف الشخصي
سجّل الدخول بمستوى العضوية المناسب لفتح الإحاطة الكاملة وملاحظات المصادر.
للدائرة الاستراتيجية فقط
الدائرة الاستراتيجية
مفتوح لجميع القراء. افتح إحاطات الملف الشخصي بعد الانضمام وتسجيل الدخول.
انضم إلى الدائرة الاستراتيجيةلأعضاء تحالف القيادات فقط
تحالف القيادات
لأصحاب الأصول الفكرية المؤهلين وللإدارة؛ سجّل الدخول للوصول إلى إحاطات التحالف.
انضم إلى تحالف القيادات