
الخلاصة
- فصل RFC 3053 بين وسيط أنفاق يواجه المستخدم، فيجيز الطلبات ويصدر أوامر الإعداد، وبين خوادم تنهي أنفاق IPv6 فوق IPv4 وتحمل الحركة الفعلية.
- نجاح التسجيل أو التخصيص أو تحديث DNS أو استجابة الإعداد لا يثبت أن الطرفين طبّقا حالة متوافقة، ولا أن شبكة IPv4 مرّرت التغليف، ولا أن تطبيقاً تبادل البيانات.
في يناير/كانون الثاني 2001، كان ربط مضيف معزول بإنترنت IPv6 الناشئة قد يتطلب من مدير الشبكة بناء نفق مهيأ يدوياً. اتصال IPv4 موجود بالفعل؛ أما الوصلة الجديدة فتحتاج إلى طرفين وعناوين وبادئة ومسارات وواجهات نفق، وربما سجلات DNS أيضاً. وهكذا كان كل مستخدم جديد يضيف مشروع إعداد صغيراً إلى طابور التشغيل.
اقترح RFC 3053 تحويل ذلك المشروع إلى خدمة. يتصل المستخدم عبر IPv4 بوسيط أنفاق، ويثبت هويته، ويقدم عنوان طرفه في IPv4، ثم يتلقى المعلمات التي تفعّل IPv6. كانت الفائدة واضحة: أتمتة الطلب بدلاً من تعديل كل نفق يدوياً.
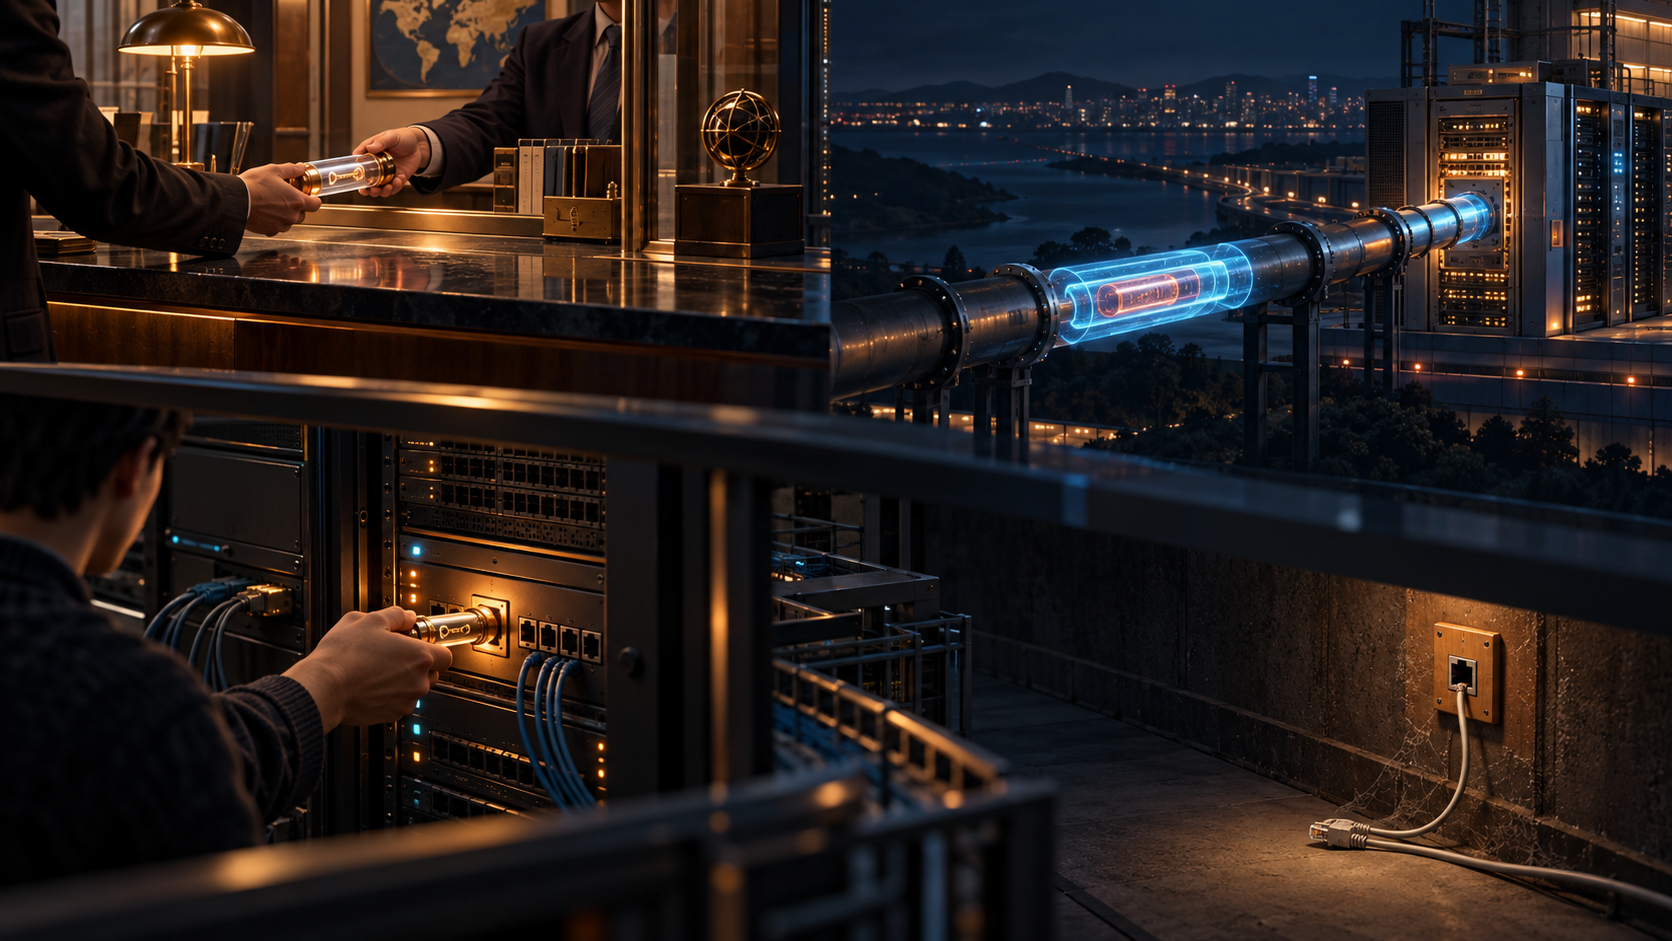
لكن الوثيقة نُشرت بصفة Informational، ولم تعرّف بروتوكولاً جديداً. كانت إطاراً معمارياً. وربما كانت أهميتها الأبعد زمناً في أنها فصلت مكتب الخدمة السهل عن الآلات والشبكات التي يتعين عليها تحويل وعد المكتب إلى مسار عامل.
كان الوسيط نقطة تحكم، لا مسار الحزم بالضرورة
أسند RFC إلى وسيط الأنفاق ثلاث مهام مركزية. عنده يسجّل المستخدمون ويفعّلون الخدمة. وهو يدير إنشاء الأنفاق وتعديلها وحذفها. كما يوزع الأطراف الواقعة في جانب الشبكة على خادم أنفاق واحد أو أكثر، ثم يرسل أمر الإعداد إلى الخادم المختار.
أما خادم الأنفاق فله وظيفة مختلفة. إنه موجّه مزدوج المكدس متصل بالإنترنت. عندما يتلقى أمراً من الوسيط، ينشئ طرف النفق لديه أو يغيّره أو يزيله، ويمكنه جمع إحصاءات الاستعمال. مسار بيانات IPv6 المغلفة في IPv4 يمتد بين العميل وهذا الخادم؛ ولا يمر عبر الوسيط لمجرد أن الوسيط استضاف الحساب وصفحة الطلب.
أتاح هذا الفصل التوسع، إذ تستطيع خدمة إدارية واحدة توزيع الحمل على عدة أجهزة تمرير. لكنه قسّم الدليل أيضاً. صف في قاعدة بيانات الوسيط يثبت أن نية ما سُجلت. نجاح رسالة الإدارة يثبت وصول أمر. وجود حالة في الخادم يثبت إعداد طرف واحد. ولا يبرهن أي من هذه الإيصالات منفرداً أن العميل يملك حالة متوافقة، أو أن مسار IPv4 صالح، أو أن حزمة IPv6 عادت.
تكرر هذا النمط لاحقاً في خدمات كثيرة تفصل مستوى التحكم عن مستوى البيانات. قد تكون أبسط واجهة على بعد طبقات من التنفيذ. شاشة تجهيز خضراء قد تصف معاملتها بدقة، ومع ذلك لا تعرف شيئاً عن آخر حزمة.
جاء التفويض قبل المعلمات
افترض الإطار أن العميل مضيف أو موجّه مزدوج المكدس، متصل سلفاً بإنترنت IPv4. يبدأ بتقديم الهوية وبيانات الاعتماد كي يجري التحقق والتفويض وربما المحاسبة. أشار RFC إلى مرافق AAA مثل RADIUS، ووصف الوسيط بأنه خادم ضبط وصول لمستخدمي IPv6 القادمين عبر IPv4.
بعد التفويض، يرسل العميل ثلاثة أشياء على الأقل: طرف نفقه في IPv4، واسماً يريد تسجيله في DNS، وبياناً يحدد إن كان مضيفاً منفرداً أم موجّهاً. يختار الوسيط بعد ذلك خادم الأنفاق وتخصيص IPv6 ومدة النفق، وقد يحدّث DNS، ثم يهيئ جانب الخادم ويعيد إلى العميل المعلمات والأسماء اللازمة.
لكل فعل مجال إثبات محدود. التحقق من الهوية يسند قرار السماح للحساب بطلب الخدمة. لكنه لا يثبت أن عنوان IPv4 المقدم يخص المستخدم أو يظل قابلاً للوصول أو يقبل الحركة المغلفة. التخصيص يحجز إحداثيات IPv6 داخل خدمة الوسيط، وتسجيل DNS ينشر اسماً. لا يقوم أي منهما بإعداد المضيف البعيد.
ويبقى على العميل تثبيت جانبه. لم تصف الوثيقة النفق بأنه قائم ويعمل إلا بعد قرار الوسيط وإجراء الخادم وإجراء العميل. وحتى عبارة «يعمل» هنا نتيجة تصميمية، لا أثراً لحزم جرى قياسها في كل تنفيذ.
سهّل النص البرمجي التثبيت باستعارة صلاحيات root
ناقش الإطار وسيلة مباشرة لإنهاء إعداد العميل: يولد الوسيط نصوصاً مخصصة لتفعيل النفق وتعطيله، ثم يشغّلها المستخدم. لا حاجة إلى برنامج عميل جديد، لكن قطعة محمّلة من الشبكة تحصل بذلك على قدر كبير من السلطة المحلية.
تعديل واجهات الأنفاق يتطلب امتيازات إدارية. وقد حذّر RFC من صعوبة أن يتأكد المستخدم من خلو النص من عمليات غير مشروعة أو خطرة قبل تشغيله. واقترح بديلاً على هيئة نوع MIME منظم يحمل معلمات النفق عبر HTTPS، ويفسره مكوّن محلي موثوق. كان ذلك اتجاهاً أكثر أماناً، لكنه تُرك لتعريف لاحق.
لم يكن الفرق تجميلياً. النص البرمجي يدمج التعليمات والكود التنفيذي وسلطة تغيير النظام. أما كائن المعلمات فيفصل الحالة المطلوبة عن الكود المحلي المصرح له بتطبيقها. كلاهما يؤتمت الإعداد، لكنه يضع الثقة والمراجعة عند حد مختلف.
وخلف الوسيط بقيت روابط أخرى مستقلة. قد تستخدم إدارة الوسيط للخادم أوامر RSH محمية أو SNMP آمناً أو آلية أخرى. وقد يجري تحديث DNS ببروتوكول Dynamic DNS Update أو بأوامر محمية. لم يدّع RFC أن هذه الروابط بروتوكول واحد، بل جعل نجاح كل منها وأمنه تابعين للتنفيذ.
هوية IPv6 ثابتة فوق أرضية IPv4 متحركة
استهدف التصميم منح المستخدم عناوين IPv6 وأسماء DNS طويلة العمر نسبياً، حتى إن كان اتصاله بـIPv4 هاتفياً وعنوانه ديناميكياً. بعد إعادة الاتصال، يستطيع الرجوع إلى الوسيط وبناء النفق إلى طرف IPv4 جديد مع الاحتفاظ بتخصيص IPv6 السابق.
كان ذلك فصلاً مفيداً: لا يلزم أن يتغير العنوان والاسم في الطبقة العليا كلما تغير عنوان الوصول الأدنى. لكن الاستمرارية أصبحت عملية منسقة، لا خاصية ذاتية في سلسلة عنوان IPv6. على الوسيط أن يحفظ التخصيص ويتعرف إلى المستخدم ويختار خادماً ويستبدل الطرف ويحدّث السجلات المتأثرة ويسلم إعداداً جديداً. وتظل شبكة IPv4 مطالبة بالوصول إلى العنوان الجديد.
لذلك لم يكن عنوان IPv6 المستمر مساراً مستمراً. كان وعداً تؤيده السجلات وإعادة الإعداد. وإذا بقي سجل الوسيط ولم يعد المستخدم، أثبت التخصيص تاريخاً سابقاً لا وصولاً حاضراً.
مدة النفق سياسة تنظيف لا برهان حياة
تستهلك الأنفاق النشطة ذاكرة ومعالجة في خوادم الأنفاق. أوصى RFC بمنح كل نفق مدة، وحذفه عند انتهائها ما لم يطلب العميل تمديداً. يحد ذلك من الحالة المهجورة، لكنه لا يلائم الاتصال الهاتفي الديناميكي تماماً؛ فقد يبقى النفق مسجلاً طويلاً بعد انقطاع جلسة IPv4.
بحثت الوثيقة إحصاءات الحركة والوصول، والحذف بعد الخمول، ورسائل keep-alive. يمكن لهذه الإشارات أن تساعد الوسيط على إزالة الحالة مبكراً، لكنها تحتاج إلى تفسير. الصمت قد يعني انقطاعاً أو ترشيحاً أو مستخدماً خاملاً أو مسار عودة معطلاً. وقد تسجل العدادات بايتات من دون إثبات أن المشترك المقصود ما زال يشغل الطرف. ويثبت keep-alive المستلم لحظة ضيقة، لا استمرار تسليم التطبيق.
الخطر ليس هدراً للموارد فقط. إذا انقطع مستخدم هاتفي من دون هدم النفق، فقد يواصل الخادم إرسال حركة IPv6 إلى عنوان IPv4 القديم بعد أن يمنحه مزود الخدمة لمشترك آخر. عندها تتحول رابطة قديمة إلى خلل في السرية.
كان الوسيط يحتاج إلى أكثر من تقويم انتهاء: يحتاج إلى سلطة راهنة على هوية من يشغل الطرف.
كشف NAT حق النقض الذي تملكه الشبكة التحتية
ذكر RFC 3053 قيداً صريحاً: قد لا تعمل الآلية إذا كان المستخدم خلف جهاز NAT ويحمل عنوان IPv4 خاصاً. يستطيع الوسيط قبول النموذج والتحقق من الحساب وتخصيص مساحة IPv6، بينما ترفض الشبكة التحتية النفق كله.
تكشف هذه الحالة الفرق بين تسمية الطرف والوصول إليه. قد يكون العنوان الخاص ذا معنى داخل شبكة المستخدم، لكنه ليس بالضرورة إحداثية يستطيع خادم عام إرسال البروتوكول 41 إليها. وقد يمنع جهاز وسيط هذا البروتوكول. لا تغيّر ثقة مستوى التحكم ولا سجلات DNS حقيقة التمرير هذه.
عالجت آليات أنفاق وإعداد لاحقة بيئات أخرى وأتمتت قدراً أكبر من التفاوض. لا يجوز إسقاط خصائصها إلى الوراء على RFC 3053. تشخيص قيد في الشبكة التحتية ليس حلاً له.
أمن الإدارة لم يحمِ تلقائياً الحديث المحمول
طلب RFC حماية التفاعلات الإدارية الثلاثة: العميل مع الوسيط، والوسيط مع خادم الأنفاق، والوسيط مع DNS. كان HTTPS وبيانات الاعتماد وAAA وSNMP الآمن وإدارة محمية بـIPsec بين الخيارات المحتملة.
تحمي هذه الوسائل التحكم في الخدمة، ولا تحمي تلقائياً حزم IPv6 داخل النفق. يجيب التحقق عما إذا كان حساب ما يحق له أن يطلب إجراءً، لكنه لا يشفر كل حزمة تطبيق، ولا يصادق كل نظير IPv6، ولا يجيز كل مسار يمكن بلوغه عبر الخدمة.
فالمنظومة تضم سلطات متجاورة لا متطابقة. للمستخدم حق طلب النفق، وللوسيط حق إعداد الخادم، وقد يكون له حق منفصل في تحديث منطقة DNS، بينما يمرر الخادم وفق مساراته. لا ترث أي صلاحية كل ما لدى الأخرى.
وتوقعت الوثيقة كذلك هجمات حجب الخدمة على طبقة التجهيز: يستطيع مستخدم خبيث استنفاد موارد الخوادم بطلب عدد كبير من الأنفاق. كان تقييد العدد لكل مستخدم دفاعاً مقترحاً. خفضت الأتمتة عمل المشغل، لكنها جعلت واجهة الطلب نفسها سطحاً للسيطرة على الموارد.
ظل النفق المهيأ سلسلة من الإيصالات
قدمت معايير لاحقة تفاصيل إضافية. حدد RFC 4213 سلوك الأنفاق المهيأة. وناقش RFC 4891 حمايتها بـIPsec. وعرّف RFC 5572 بروتوكول Tunnel Setup Protocol ملموساً. وقارن RFC 7059 عائلات الأنفاق ومقايضاتها التشغيلية. تشرح هذه النصوص المجال، لكنها لا تثبت أن نشر RFC 3053 امتلك كل خاصية جاءت لاحقاً.
الدرس التاريخي أضيق وأقوى. جعل الوسيط تجهيز النفق قابلاً للتكرار والفهم، لكنه لم يدمج الجهات المشاركة. ظل التسجيل والتفويض والتخصيص ونشر DNS وإعداد الخادم وإعداد العميل ومرور IPv4 وتوجيه IPv6 والوصول العكسي ونجاح التطبيق انتقالات مستقلة.
كان مكتب الخدمة يستطيع إصدار أمر النفق. وكانت آلة أخرى مضطرة إلى حمله. أما الحزمة فهي الإيصال الذي لا يستطيع أي منهما إصداره مقدماً.
Sources
- RFC Editor record for RFC 3053
- RFC 3053 in HTML
- RFC 3053 in text
- RFC 1933: Transition Mechanisms for IPv6 Hosts and Routers
- RFC 2473: Generic Packet Tunneling in IPv6
- RFC 2529: IPv6 over IPv4 Domains without Explicit Tunnels
- RFC 2893: Transition Mechanisms for IPv6 Hosts and Routers
- RFC 3056: Connection of IPv6 Domains via IPv4 Clouds
- RFC 4213: Basic Transition Mechanisms for IPv6 Hosts and Routers
- RFC 4891: Using IPsec to Secure IPv6-in-IPv4 Tunnels
- RFC 5572: IPv6 Tunnel Broker with Tunnel Setup Protocol
- RFC 6180: Guidelines for IPv6 Transition Mechanisms
- RFC 7059: A Comparison of IPv6-over-IPv4 Tunnel Mechanisms
- Lu Heng on Running-Code Primacy
- Lu Heng on Minimum Initial Specification
- Lu Heng on Reality Layers
لم يكتب Lu Heng RFC 3053 أو المعايير المرتبطة به ولم يقرّها. تُستخدم مقالاته هنا بوصفها عدسات تحليلية معلنة.
إحاطة الأعضاء
سياق أعمق للملف الشخصي
سجّل الدخول بمستوى العضوية المناسب لفتح الإحاطة الكاملة وملاحظات المصادر.
للدائرة الاستراتيجية فقط
الدائرة الاستراتيجية
مفتوح لجميع القراء. افتح إحاطات الملف الشخصي بعد الانضمام وتسجيل الدخول.
انضم إلى الدائرة الاستراتيجيةلأعضاء تحالف القيادات فقط
تحالف القيادات
لأصحاب الأصول الفكرية المؤهلين وللإدارة؛ سجّل الدخول للوصول إلى إحاطات التحالف.
انضم إلى تحالف القيادات