
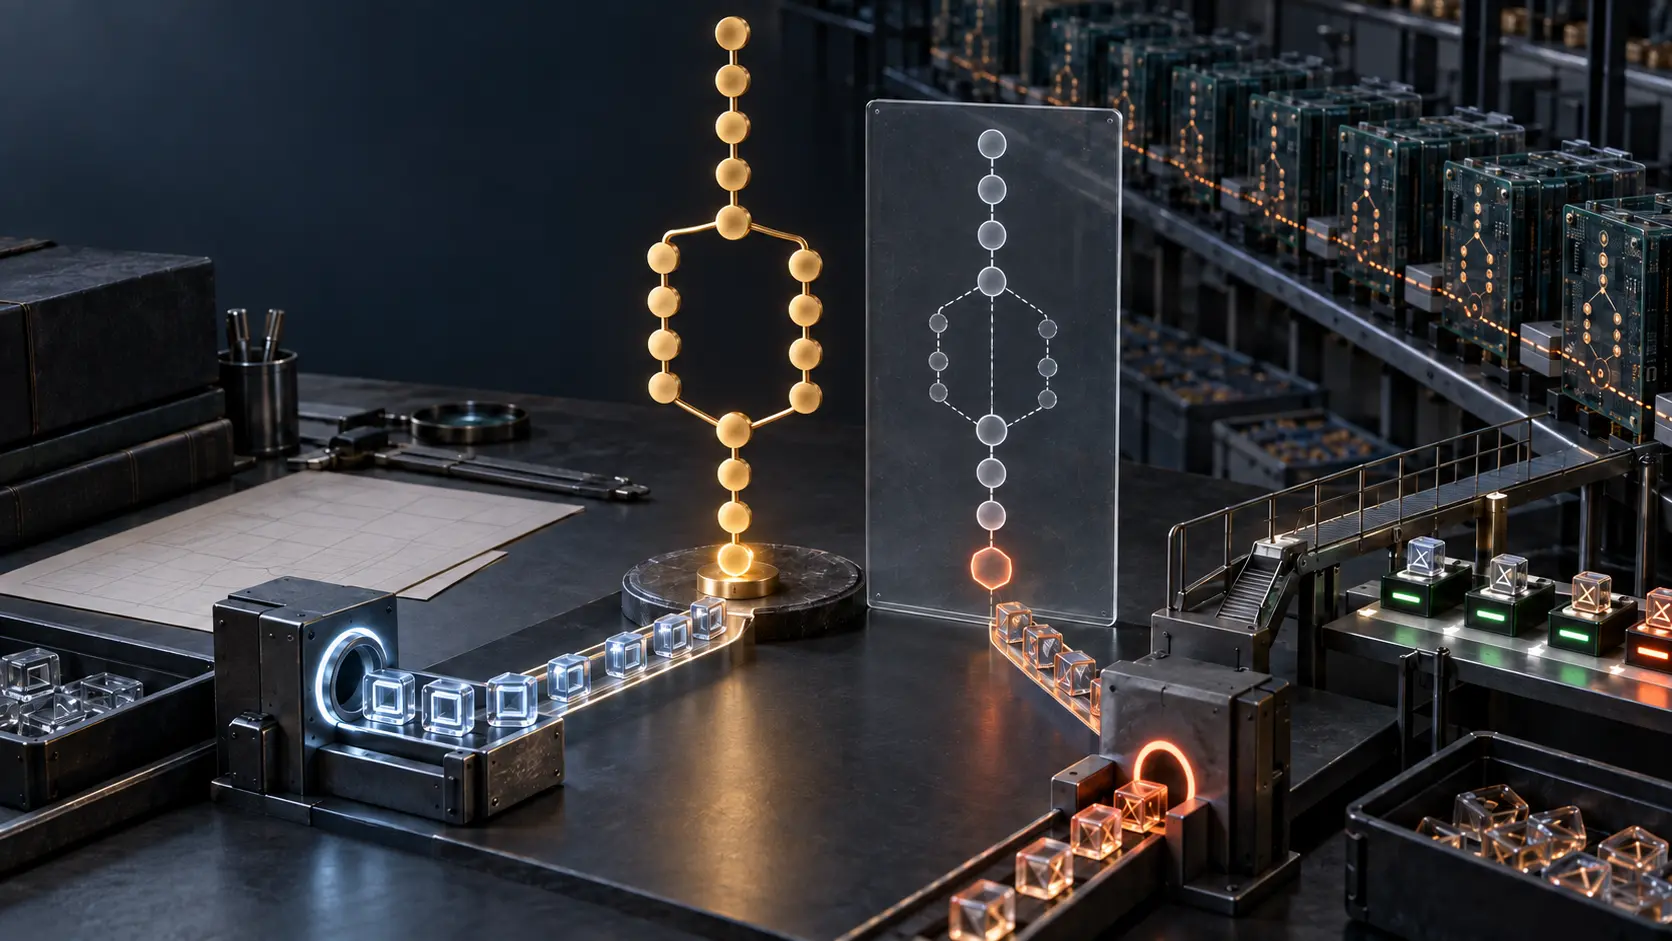
الخلاصة
- تصحح المسودة
draft-ietf-lamps-rfc6211-update-01قيمة OID الواردة في RFC 6211 من1.2.840.113549.1.9.52إلى القيمة المسجلة لدى IANA، وهي1.2.840.113549.1.9.16.2.52للخاصيةid-aa-cmsAlgorithmProtect. - لا يكفي أن يعلن النظام «دعم القيمتين». يجب الفصل بين التعرف على القيمة القديمة، واعتبارها مستوفية للسياسة، وإصدار كائنات جديدة بها، وحفظ الكائنات التاريخية، والموعد الذي ينتهي فيه الاستثناء.
رقمان رسميان لوظيفة واحدة
يقع سجل خصائص S/MIME لدى IANA تحت الجذر 1.2.840.113549.1.9.16.2، وتحمل الخانة 52 اسم id-aa-cmsAlgorithmProtect. أما RFC 6211 المنشورة سنة 2011 فأسقطت الجزأين 16.2 في التعريف الوارد في المتن وفي وحدة ASN.1، فظهر المسار الأقصر 1.2.840.113549.1.9.52.
ليس الفرق مجرد طريقة أخرى لكتابة الاسم. كل سلسلة تشير إلى معرّف مختلف داخل الكائن المشفر. وتذكر مسودة التحديث أن المؤلفين يعرفان تطبيقين لم يتوافقا: استخدم أحدهما قيمة RFC، واستخدم الآخر قيمة سجل IANA.
ينبغي ألا نتجاوز حدود هذا الدليل. لا تحصي المسودة المنتجات المتأثرة، ولا تعلن وقوع هجوم، ولا تصف سلوك كل محلل للبيانات. لكنها تثبت واقعة كافية للحوكمة: التناقض بين سطحين رسميين وصل إلى تطبيقين حقيقيين.
نسخ وحدة ASN.1 المنشورة مع RFC ممارسة هندسية معقولة، ومراجعة السجل الرسمي ممارسة معقولة أيضا. إذا قاد المساران إلى بايتات مختلفة، فلا يكفي أن نطلب من المبرمج أن يكون أكثر حذرا؛ يجب إصلاح نظام النشر الذي قدم سلطتين غير متطابقتين.
خاصية الحماية تحتاج هي أيضا إلى هوية متفق عليها
تحمل بنية CMS محتوى موقعا أو موثقا أو مشفرا. أضافت RFC 6211 خاصية تربط معرّفات الخوارزميات المستخدمة بالرسالة المحمية، بهدف الحد من استبدال الخوارزمية أو معاملاتها قبل التحقق.
لكن المتحقق لا يستطيع تطبيق هذه الحماية قبل أن يتعرف على الخاصية. إذا وضع المنتج OID واحدا وبحث المستهلك عن الآخر، فقد يختلفان حتى في سؤال وجود خاصية الحماية. لذلك تقول اعتبارات الأمن في مسودة التحديث إن الحماية لا تنجح ما لم يستخدم المنفذون معرّف ASN.1 نفسه.
لا يبرر ذلك اتهام منتج بعينه بوجود ثغرة. قد يرفض المحلل الكائن كله، أو يتجاهل خاصية غير معروفة، أو يطبق قاعدة محلية إضافية. الاستنتاج المنضبط هو أن معرّف أداة الأمن جزء من الأداة نفسها، وأن اختلافه يحتاج إلى اختبار فعلي لا إلى افتراض.
الملحق دخل مسار بناء البرمجيات
يقرأ صانع السياسة النثر، بينما ينسخ المهندس الوحدة، ويحوّلها مولد الشيفرة إلى أنواع وثوابت. ثم تثبت الاختبارات البايتات الناتجة، وتحمل الحزم ذلك السلوك إلى منتجات قد تبقى سنوات.
امتلكت IANA سلطة التخصيص، وامتلكت RFC سلطة النص المعياري، بينما امتلكت الوحدة قوة عملية لأنها تصل مباشرة إلى الأدوات. لم تستطع صحة السجل أن تمحو الانتشار الآلي للوحدة الخاطئة.
تضيف المراجعة 01 تعديلا ثانيا ذا دلالة. كان متن RFC 6211 يقول إن مجموعة الخصائص تحتوي مثيلا واحدا فقط من خاصية حماية الخوارزمية. أما التعريف الجديد فيضيف COUNTS MAX 1، فينقل الشرط من عبارة يقرأها الإنسان إلى قيد تستطيع الأدوات المتوافقة فحصه.
هذا لا يجعل المخطط الآلي معصوما. المخطط الخاطئ يوزع الخطأ بكفاءة كبيرة. المطلوب أن تُراجع اللغة المعيارية، والسجل، والوحدة القابلة للتنفيذ، والأمثلة، ومتجهات الاختبار بوصفها أجزاء إصدار واحد.
ساعة الوثيقة ليست ساعة النشر الفعلي
أُبلغ عن التصحيحين 9144 و9145 في 19 أغسطس 2026، ويتعلقان بالملحق A والقسم 2. وفي 13 سبتمبر بقيت حالتهما Reported، وهي ليست حالة التحقق النهائي. كذلك ما زالت مسودة التحديث عملا جاريا: دخلت النسخة 00 النداء الأخير لمجموعة LAMPS في 1 سبتمبر، ورُفعت النسخة 01 في 9 سبتمبر بالتوقيت العالمي.
تنظم هذه الخطوات السجل المشترك، لكنها لا تعدل مكتبة مترجمة من قبل، ولا جهازا لا يقبل تحديثا، ولا رسالة موقعة يجب الاحتفاظ ببايتاتها الأصلية. لتصحيح الوثيقة جدول، ولتقارب الأنظمة المركبة جدول آخر.
تستطيع المؤسسة اتخاذ سياسة محلية قبل انتهاء مسار IETF، لكن عليها تسمية القرار كما هو: إجراء محلي قابل للمراجعة يستند إلى الدليل الحالي، لا ادعاء بصدور إجماع نهائي. هذا الوضوح يتيح التحرك المبكر من دون تجميد مسار المستقبل.
التعرف ليس ثقة، والثقة ليست إصدارا
تبدو عبارة «نقبل معرّفي OID» حلا بسيطا، لكنها تخلط عمليات متباينة. قد يتعرف قارئ الأرشيف على القيمة القديمة ليصف كائنا تاريخيا. وقد تسجلها بوابة أمنية وتحدد مصدرها من دون منحها صلاحية. ويمكن للمتحقق أن يفكها ثم يقرر أنها لا تستوفي سياسة الحماية. أما المنتج الجديد فينبغي أن يتوقف عن إصدارها.
إذن يجب فصل التعرف، والرصد، والثقة، والإنتاج. القبول المزدوج الصامت قد يحول الجسر المؤقت إلى اسم بديل دائم. والرفض الفوري قد يجعل دليلا تاريخيا غير قابل للقراءة أو يعزل مكونا لا يمكن تحديثه في اليوم نفسه.
الانتقال الأفضل غير متناظر: يتوقف الإنتاج الخاطئ أولا، ويبقى الكشف المحدود لقياس البقايا، ثم يُصلح كل منتج معروف، وتُضيق استثناءات القراءة حسب الاستخدام والمهلة. ولا يجوز تحويل القيمة بصمت؛ فإعادة ترميز كائن موقع قد تمحو المصدر أو تكسر الدليل نفسه.
سجل أسبقية المعرّف وإنهاء التوافق
تحتاج المؤسسة إلى سجل تشغيلي صغير ومحدد. يبدأ بمعرّفي OID كاملين، ومصدر كل منهما، وقرار الأسبقية المحلي: قيمة فرع S/MIME هي هدف الإنتاج الجديد، أما المسار الأقصر فيحمل حالة قديمة واضحة وتاريخ مراجعة.
ثم تُسجل المكونات لا الشعارات التسويقية فقط: خدمة التوقيع، والمتحقق، وبوابة S/MIME، ووحدة العتاد، وقارئ الأرشيف، وأداة الفحص، وخدمة إعادة التسلسل. ولكل إصدار تُذكر القيم التي يتعرف عليها، والقيم التي يقبلها كحماية صالحة، وما يصدره، وهل يحافظ على البايتات عند القراءة والكتابة.
تُثبت الادعاءات بحزمة اختبار صغيرة: كائن بكل واحد من المعرّفين، وكائن بلا خاصية، وكائن بخاصيتين، وحالات تختلف فيها الخوارزميات المذكورة عن بنية CMS المحيطة. يرتبط كل ناتج ببصمة الكائن، وإصدار البرنامج، وإصدار السياسة. وينبغي اختبار COUNTS MAX 1 في وقت التشغيل، لأن وجود القيد في المخطط لا يضمن أن كل مكتبة تفرضه.
تحدد خطة الخروج المراحل: منع الإصدار الجديد بالقيمة القديمة، ثم قياس ما بقي حسب المنتج، وتعيين مسؤول وسبب وموعد نهاية لكل استثناء. تبقى الكائنات التاريخية بلا تعديل، ويمكن لبيانات وصفية خارجية أن تشرح حالتها. يصبح الرفض النهائي مبررا عندما يثبت الرصد أن الإنتاج القديم توقف أو عُزل تحت مسؤولية معلومة.
الإصلاح يحتاج إلى إيصال مصدر
عند تسليم نسخة مصححة، يجب أن تجيب وثيقة التنفيذ عن خمسة أسئلة: أي مصدر حدد OID الهدف؟ أي وحدة أو ثابت تغير؟ أي اختبار يثبت البايتات الجديدة؟ ماذا سيحدث للكائنات السابقة؟ من وافق على نهاية نافذة التوافق؟
من دون هذه الإجابات، قد تعني عبارة «أصلحنا RFC 6211» أن المرسل تغير بينما تعطل قارئ الأرشيف. وقد تعني قبول القيمتين إلى الأبد مع استمرار إنتاج الخطأ. وربما تخفي إعادة كتابة للكائنات المخزنة أزالت القدرة على تفسير توقيع قديم.
لا يحتاج السجل إلى مفاتيح خاصة أو نصوص رسائل. تكفي بصمات عينات الاختبار، والإصدارات، والنتائج، وأرقام الاستثناءات، وتواريخ القرارات. المقصود إثبات انتقال السلطة من الصفحة إلى السلوك، لا بناء مخزن جديد للمحتوى الحساس.
يمكن أن تظل المواصفة المشتركة صغيرة
لا يلزم أن تفرض مسودة IETF نافذة انتقال واحدة على كل أرشيف أو نظام بريد أو جهاز مدمج. يكفي أن تحسم الطبقة المشتركة معرّفا واحدا، وتضع قيد المثيل الواحد داخل ASN.1، وتوضح أثر الاتفاق في الأمن. تبقى كلفة الأرشيف والأنظمة غير القابلة للترقية قرارا لدى الجهة التي تتحملها.
ينسجم ذلك مع مبدأ Heng Lu للمواصفة الأولية الدنيا والقرار المستقبلي المحلي. تحدد الطبقة العامة أقل حقيقة لازمة للتشغيل البيني، وتبقى الخيارات اللاحقة قرب أصحاب المخاطر، شرط ألا تعيد تعريف المعنى المشترك على السلك.
وتفرض «مرآة السياسة» دقة في اللغة. «سجل IANA صحيح»، و«هذا القارئ يتعرف على القيمة القديمة»، و«هذه السياسة تثق بها»، و«هذا المنتج لا يصدر إلا الجديدة» أربع عبارات مختلفة. جمعها تحت علامة خضراء اسمها «دعم RFC 6211» يجعل التدقيق سهلا ويجعل الواقع غير مرئي.
يحدد السجل الصحيح نقطة التقارب. ولا يكتمل الإصلاح إلا عندما تصل هذه السلطة إلى الوحدة، والاختبار، والإصدار، وطريقة التعامل مع البايتات التاريخية.
المصادر
- سجل مسودة تحديث RFC 6211
- تاريخ المسودة
- نص المراجعة 01
- نص المراجعة 00
- الفروق الرسمية بين 00 و01
- RFC 6211
- التصحيح 9144
- التصحيح 9145
- سجل IANA لخصائص S/MIME
- سجل أرقام SMI بصيغة XML
- RFC 5652: بنية CMS
- RFC 5911: وحدات ASN.1 الجديدة لـCMS وS/MIME
- RFC 5912: وحدات ASN.1 الجديدة لـPKIX
- RFC 8126: إرشادات اعتبارات IANA
- RFC 2418: إرشادات مجموعات عمل IETF
- مجموعة عمل LAMPS
- Heng Lu: Minimum Initial Specification, Localized Future Decision, Voluntary Adoption
- Heng Lu: The Policy Mirror
إحاطة الأعضاء
سياق أعمق للملف الشخصي
سجّل الدخول بمستوى العضوية المناسب لفتح الإحاطة الكاملة وملاحظات المصادر.
للدائرة الاستراتيجية فقط
الدائرة الاستراتيجية
مفتوح لجميع القراء. افتح إحاطات الملف الشخصي بعد الانضمام وتسجيل الدخول.
انضم إلى الدائرة الاستراتيجيةلأعضاء تحالف القيادات فقط
تحالف القيادات
لأصحاب الأصول الفكرية المؤهلين وللإدارة؛ سجّل الدخول للوصول إلى إحاطات التحالف.
انضم إلى تحالف القيادات