
الخلاصة
- أدرجت خارطة برنامج RPKI التابعة لـ NRO، والمحدّثة في ديسمبر 2025، شهادات Trust Anchor قصيرة العمر ضمن الوظائف الأساسية، وقالت إن APNIC وARIN وLACNIC كانت توفرها، مع استهداف جميع سجلات RIR بنهاية 2025.
- في 29 أغسطس 2026 كان TAL المنشور لدى AFRINIC ما زال يقود إلى شهادة جذر موقعة ذاتياً، صالحة من 30 مارس 2020 إلى 28 مارس 2030.
- تكشف المقارنة فجوة في الإثبات العام، لا انقطاعاً مثبتاً ولا فشلاً في التحقق. فالمصادر المفحوصة لا تحدد الحد الأقصى لمعنى «قصيرة العمر» ولا تنشر قرار استثناء خاصاً بـ AFRINIC.
- ينبغي أن يربط إثبات التنفيذ بين تعريف الوظيفة، والإصدار، والبصمة، واستمرارية مفتاح TAL، وتوافر المستودع، ورصد تحديث جهات الاعتماد، والاستثناءات، والرجوع، وسجل التصحيح.
انتهى الموعد وبقيت الحالة التالية بلا تفسير
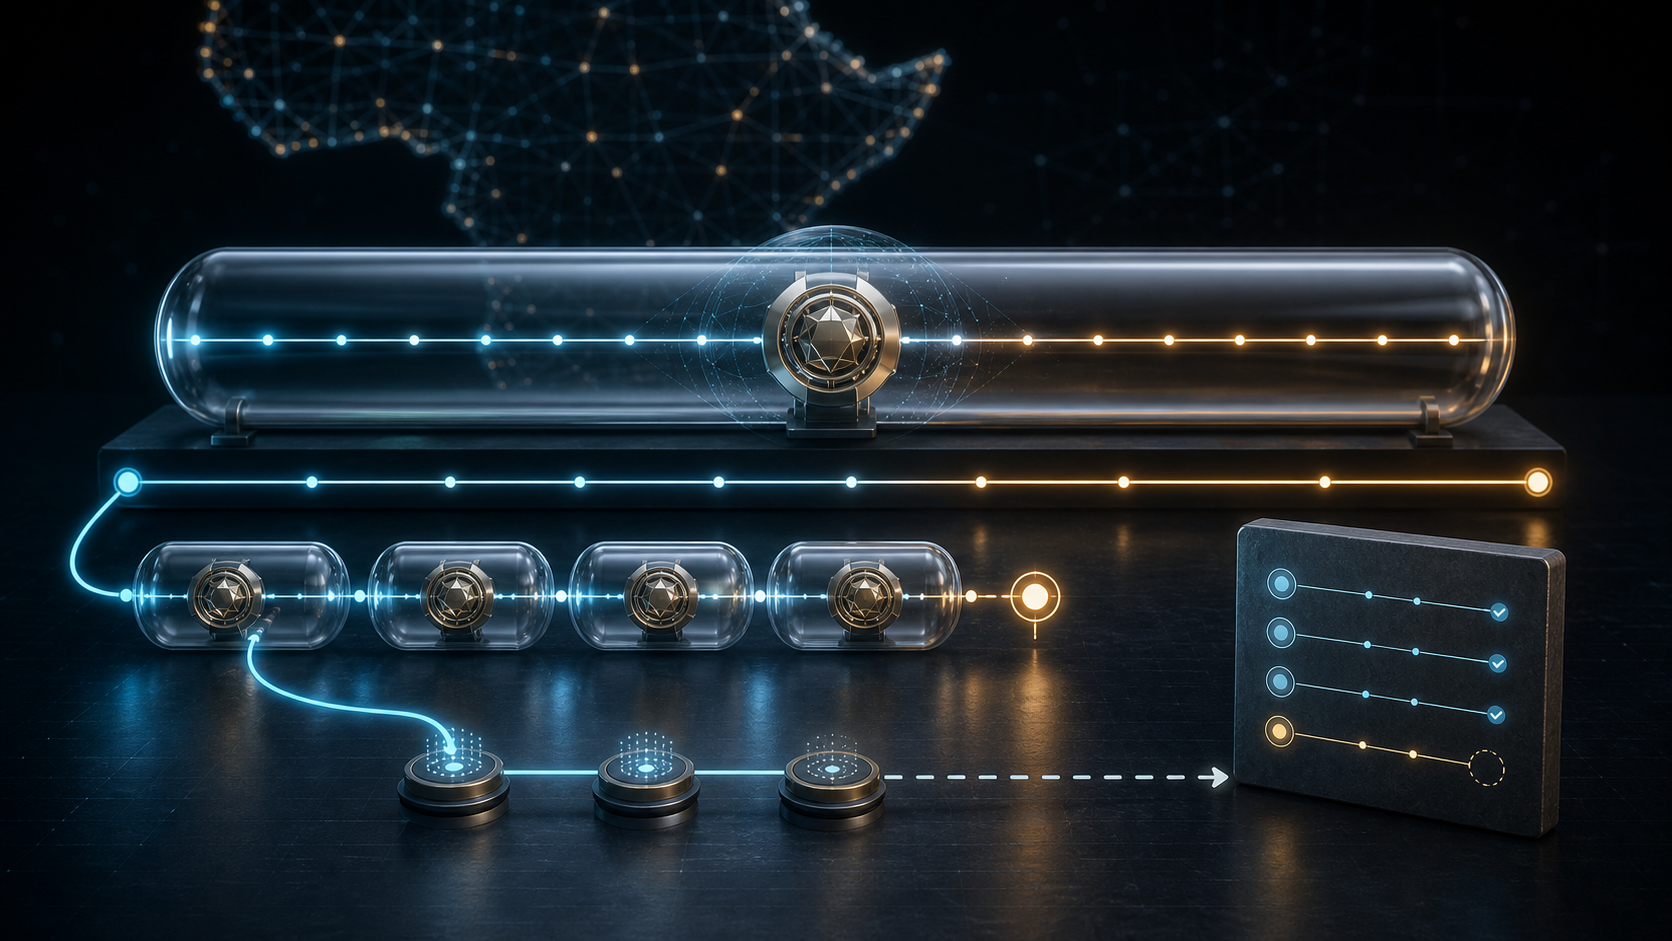
يتلخص الالتزام في صف واحد من خارطة NRO. اسم الوظيفة هو «Short-lived TA certificates». وتظهر APNIC وARIN وLACNIC في خانة الجهات التي كانت توفرها آنذاك، فيما يحمل هدف التوفير لدى جميع سجلات RIR عبارة «End of 2025».
كان آخر تعديل للصفحة في 2 ديسمبر 2025. لذلك كانت وثيقة تخطيط قبل نهاية المهلة، وليست محضر قبول صدر بعدها. لا عيب في أن تنظر خارطة الطريق إلى المستقبل. غير أن انقضاء التاريخ يقتضي سجلاً جديداً يميز بين حالات مختلفة: التنفيذ، أو التنفيذ باستثناء، أو التأجيل، أو إعادة التعريف، أو بقاء العمل مفتوحاً.
تتيح مواد AFRINIC العامة اختباراً أكثر تحديداً. ففي 29 أغسطس 2026 كان Trust Anchor Locator متاحاً، وكان أول URI فيه يشير إلى AfriNIC.cer داخل مستودع RPKI. عرّفت الشهادة الموقعة ذاتياً نفسها باسم AfriNIC-Root-Certificate، وحملت الرقم التسلسلي E5CF72BA6C7E9E28. وامتدت صلاحيتها من 30 مارس 2020 إلى 28 مارس 2030.
كان الملف قابلاً للاسترجاع، وكان العنوان يعمل، وكان من الممكن تسجيل البصمة. لا تثبت هذه الوقائع وقوع حادث. إنها تطرح سؤالاً أضيق: بعد ثمانية أشهر من الموعد المشترك، ظلت الشهادة التي تقدمها AFRINIC تعرض فترة صلاحية تقارب عشر سنوات، من دون أن تشرح الخارطة العامة صلة هذه الحالة بهدف «العمر القصير».
قد تكون هناك تفسيرات سليمة. ربما لم تُحدّث الصفحة. وربما تستخدم AFRINIC تعريفاً غير مربوط بالمصادر التي فُحصت. وقد يكون الانتقال قيد الاختبار أو التأجيل أو خاضعاً لاستثناء. وربما تقرر إبقاء الشهادة الحالية إلى حين إعادة إصدار منضبطة. لا تسمح حزمة الأدلة باختيار أحد هذه الاحتمالات.
الفجوة الحالية هي فجوة إثبات قبل أن تكون مشكلة تقنية. ومن يعلن موعداً ينبغي ألا يترك الحالة التي تلته لتخمين المشغلين.
لا يصبح وصف «قصير العمر» حكماً من دون تعريف
يبدو الجمع بين عشر سنوات ووصف «قصير العمر» متناقضاً للوهلة الأولى. لكن إعلان إخفاق مؤكد يتطلب معيار قبول لم تنشره الوثائق التي جرى فحصها.
لا تحدد الخارطة مدة قصوى، أو دورة تجديد، أو فترة تداخل بين الشهادات، أو جهة مخولة بالموافقة على الاستثناء. كما أن وثيقة المقارنة بين خدمات سجلات RIR لا تقدم محضر قبول مؤرخاً لـ AFRINIC. ولا يوجد أساس لاختراع سنتين أو سنة أو تسعين يوماً بوصفها القاعدة الرسمية.
مع ذلك، تظل فترة الشهادة المرصودة ذات قيمة. فهي تخص قطعة تشغيلية جرى جلبها من URI الذي نشرته AFRINIC في TAL، وليست عبارة تسويقية أو توقعاً. إنها تثبت الحالة في وقت محدود، لكنها لا تستطيع كتابة التعريف الغائب أو اتخاذ قرار القبول نيابة عن المؤسسة.
هناك ثلاثة أشياء منفصلة. الالتزام يصف ما تنوي المؤسسة تقديمه. والقطعة التقنية تظهر ما استطاع المراقب استرجاعه. وإثبات التنفيذ يقرر ما إذا كانت القطعة تفي بالتعريف، أو يسجل الاستثناء أو التأجيل. دمج هذه المستويات يحول الإعلان إلى بديل عن التنفيذ.
يمكن لسجل صغير أن يستخدم حالات واضحة: مكتمل وفق التعريف المنشور؛ مكتمل باستثناء محدد؛ مؤجل إلى موعد جديد؛ مستبدل بضابط آخر؛ غير مكتمل. غياب التحديث ليس حالة تقنية سادسة.
يثبت TAL المفتاح، لا الشهادة نفسها إلى الأبد
يوضح RFC 7730 لماذا لا يعني تقصير عمر الشهادة بالضرورة توزيع قرار ثقة جديد على كل مشغل في كل مرة.
يتضمن TAL عناوين الاسترجاع ومادة المفتاح العام المستخدمة للتحقق من شهادة Trust Anchor. ويجب أن يكون الكائن المشار إليه شهادة CA حالية وموقعة ذاتياً ضمن RPKI، وأن يطابق مفتاحها العام المفتاح الموجود في TAL. وعند إعادة الإصدار المعتادة بسبب التجديد أو تغير الموارد، ينبغي أن يبقى مفتاح مرتكز الثقة مستقراً، وأن تتاح الشهادة الجديدة عبر URI المستقر.
وهكذا تنفصل استمرارية المفتاح عن مدة الشهادة. تستطيع AFRINIC الحفاظ على علاقة الثقة المثبتة في TAL مع إعادة إصدار شهادة تحمل تواريخ وموارد محدثة. وتجديد الشهادة لا يعني تلقائياً تبديل مفتاح مرتكز الثقة.
كما يقسم هذا التصميم التنفيذ إلى مراحل. يجب إصدار الشهادة الصحيحة، ونشرها في الموقع المتوقع، ثم استرجاعها بواسطة برنامج relying party، وفحص صلاحيتها وتوقيعها الذاتي ومطابقة المفتاح وتطبيق قواعد القبول المحلية. ويوصي RFC 7730 بالاسترجاع والفحص عند إعادة مزامنة المستودع وقبل انتهاء النسخة المخزنة مؤقتاً.
لذلك لا يكفي إصدار شهادة أقصر لإثبات نجاح الانتقال كله. السلسلة المفيدة تربط سياسة العمر، والإصدار، ومطابقة المفتاح، والنشر، والرصد المحدود للاسترجاع، والاستثناءات، ومسار التصحيح.
ولا تمثل هذه السلسلة دليلاً على حالة المسارات. فلا توجد في المواد المجمدة بينة على أن مساراً أصبح RPKI Invalid، أو أن موجهاً رفض بادئة، أو أن عملية تحديث فشلت، أو أن مشغلاً احتفظ بكائن خاطئ. لكل نتيجة من هذه النتائج قياس مستقل.
الساعة الأقصر تعيد توزيع الخطر
ليست أقوى حجة للشهادات الأقصر أن القصر يساوي الأمان تلقائياً. فقد تحد المدة الأقصر من الزمن الذي تظل فيه حالة قديمة مقبولة، وتجعل التجديد عملية دورية تختبر باستمرار.
لكن الفائدة تعتمد على الأتمتة المحيطة. يختبر الإصدار المتكرر النشر والاسترجاع أكثر، وقد يكشف الخلل مبكراً. وفي المقابل، يترك وقتاً أقل لإصلاح تأخر الإصدار أو تعطل المستودع قرب انتهاء الصلاحية.
تقلل الشهادات الطويلة عدد تلك اللحظات الحرجة، لكنها تسمح بقبول تمثيل قديم للموارد والتواريخ مدة أطول. الاختيار ينقل الخطر ولا يلغيه.
لذلك يجب ألا تعني كلمة «نُفذت» مجرد وجود برنامج قادر على إصدار الشهادة. ينبغي للسجل أن يحدد شهادة الإنتاج التي جسدت السياسة، وتاريخ بدء الانتقال، وكيفية تداخل الحالتين القديمة والجديدة، واختبار التوافر، وعينة أدوات التحقق التي رُصدت، وشرط الرجوع.
لا حاجة إلى نشر المفاتيح الخاصة أو بنية HSM أو إجراءات تفيد المهاجم. تكفي التواريخ والبصمات وفئات النتائج والقياسات المجمعة.
الحد الأدنى لإثبات تنفيذ قابل للتحقق
يبدأ السجل بتعريف الوظيفة: مدة الشهادة المعتادة، ومهلة التجديد، وقاعدة التداخل، والجهة المسؤولة عن الاستثناء. وإذا كان «قصير» وصفاً نسبياً، فيجب إظهار خط الأساس الذي تجري المقارنة به.
ثم تأتي البيانات العامة: سجل RIR المصدر، والرقم التسلسلي، وبصمة SHA-256، وnotBefore، وnotAfter، وURI المستودع، وتأكيد مطابقة المفتاح العام مع TAL.
ويجب التمييز بين نقطة النشر الرسمية، والعينة المعلنة من relying parties التي جرى رصدها، والمجموعة غير المقاسة. نجاح عينة لا يثبت أن كل أدوات التحقق على الإنترنت حدّثت نسخها.
يمكن تسجيل الاستثناء من دون كشف المداولات الحساسة: معرف، وفئة سبب، ومسؤول، وتاريخ مراجعة، وشرط إغلاق. وينبغي أن تكون التصحيحات إضافية لا ماحية؛ فإذا تغيرت بصمة أو تاريخ أو تصنيف، تبقى الحالة السابقة مرئية.
اختبار AFRINIC داخل وعد يضم خمسة سجلات
برنامج NRO RPKI آلية تنسيق بين خمس مؤسسات. ويمكن للتعريفات المشتركة أن تقلل الاختلاف غير الضروري وتجعل مقارنة الخدمات أسهل لمن يحمل موارد في أكثر من منطقة.
لكن التنسيق لا يجعل NRO مشغلاً لسلطة الشهادات لدى AFRINIC. تصدر AFRINIC مواد Trust Anchor وتنشرها. ويتحكم مطورو relying party في الاسترجاع والقبول داخل البرامج. ويتحكم مشغلو الشبكات في النشر والمراقبة وسياسة التوجيه التي تستخدم البيانات المحققة.
لذلك تظل الخلاصة محدودة. توفر شهادة AFRINIC رصداً قابلاً للتكرار داخل التزام مشترك. ولا تثبت أن خدمة RPKI معطلة، ولا أن NRO قدم وصفاً مضللاً عمداً. إنها تظهر أن السلسلة العامة لا تصل حتى الآن بين هدف نهاية 2025 وحالة إنتاج لدى AFRINIC قُبلت وفق تعريف ظاهر.
يمكن سد الفجوة بسهولة. يستطيع NRO الإبقاء على الصف التاريخي وإضافة التعريف والحالة لكل RIR وتاريخ الدليل والاستثناء. وتستطيع AFRINIC نشر سياسة مدة الشهادة ووقائع القبول المحدودة للإصدار المقبل. ينبغي أن يكون Trust Anchor هادئاً في التشغيل، لكن ينبغي أن يكون طريقه من الوعد إلى الإنتاج قابلاً لإعادة البناء.
Sources
إحاطة الأعضاء
سياق أعمق للملف الشخصي
سجّل الدخول بمستوى العضوية المناسب لفتح الإحاطة الكاملة وملاحظات المصادر.
للدائرة الاستراتيجية فقط
الدائرة الاستراتيجية
مفتوح لجميع القراء. افتح إحاطات الملف الشخصي بعد الانضمام وتسجيل الدخول.
انضم إلى الدائرة الاستراتيجيةلأعضاء تحالف القيادات فقط
تحالف القيادات
لأصحاب الأصول الفكرية المؤهلين وللإدارة؛ سجّل الدخول للوصول إلى إحاطات التحالف.
انضم إلى تحالف القيادات